
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 chipironcin/cve-2016-10033
Эксплойт PoC для CVE-2016-10033, нацеленный на WordPress 4.6, с уязвимым контейнером на базе Docker для получения reverse shell без аутентификации.
 0xblackash/cve-2026-39808
CVE-2026-39808
 fullhunt/react2shell-test-server
Тестовый сервер для демонстрации и тестирования уязвимости React2Shell (CVE-2025-55182)
 fabianch20/soc335---cve-2024-49138-exploitation-detected
Разбор реагирования на инцидент SOC335 для повышения привилегий через CVE-2024-49138 в CLFS, охватывающий триаж оповещений, обогащение данными threat…
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 samirchapagain/metasploit-lab-report
# Отчёт о лабораторной работе по тестированию на проникновение в образовательных целях Документирование эксплуатации бэкдора vsftpd 2.3.4…
 morzelowski/cve-2026-12243-nltk-poc
Docker-лаборатория, демонстрирующая обход пути CVE-2026-12243 в NLTK до версии 3.10.0, сравнивающая уязвимое и исправленное поведение с синтетическим…
 franklincg/secdim-assurance-drift-challenge
Конструктор задач SecDim, вдохновлённый CVE-2026-88861: обход MFA уровня AAL1 на границе привилегированных учётных данных
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Инструмент статического анализа патчей на Python для изучения первопричины и устранения уязвимости CVE-2021-41773 (Path Traversal в Apache HTTP…
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
Практические лаборатории по кибербезопасности и CTF, охватывающие разведку портов, обнаружение стека CMS, VulnCMS, CVE-2026-58225, пути от shell до…
 raniaemran/cve-2024-36401-security-simulator
Образовательный симулятор на Python, моделирующий вымышленный инцидент безопасности, вдохновлённый CVE-2024-36401, для демонстрации управления…
 0xkami/cve-2020-1472
CVE-2020-1472: процесс воспроизведения уязвимости
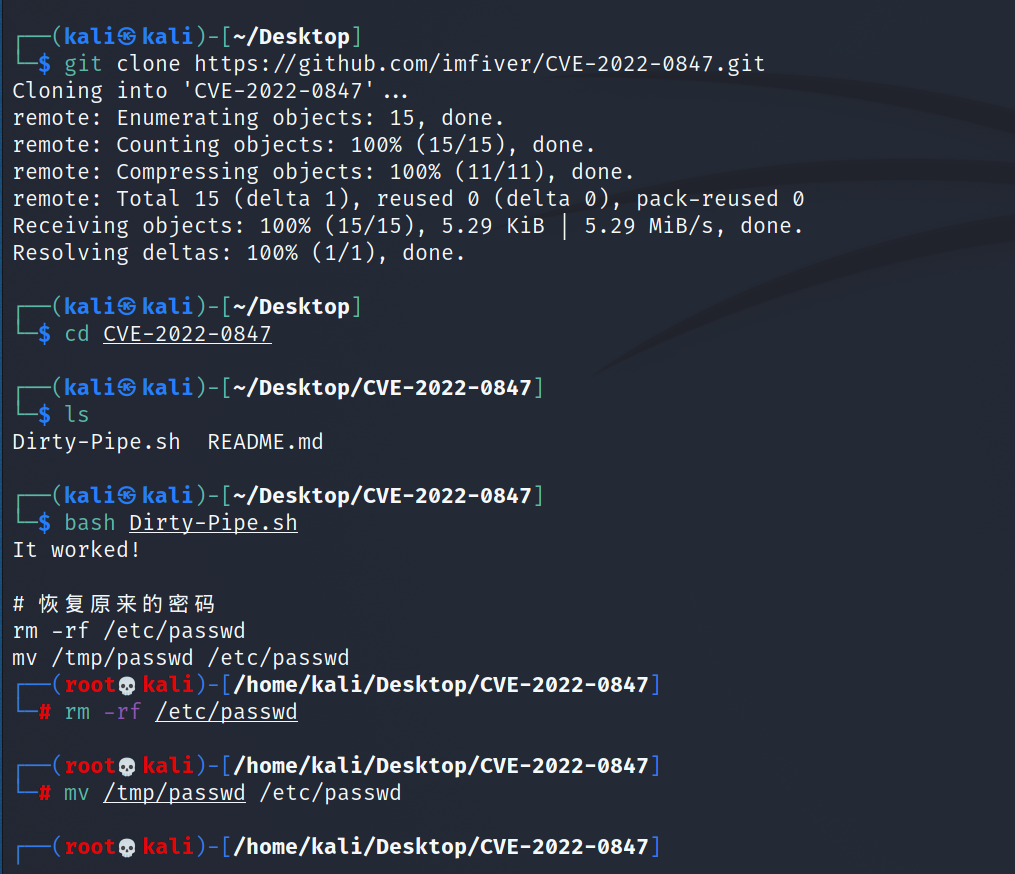 puckiestyle/cve-2022-0847
Эксплойт Proof-of-Concept для CVE-2022-0847 (Dirty Pipe), нацеленный на версии ядра Linux 5.8–5.15. Предоставляет настройку среды для воспроизведения…
 elihiho/security-operations-labs
Моделирование угроз, сегментация ИТ/ОТ, обнаружение Snort и воспроизводимая валидация профиля обнаружения Drupal.
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
Проект по созданию чек-листа уязвимостей системы и усилению безопасности сети, включающий разведку, анализ бэкдора vsFTPd (CVE-2011-2523) и активные…
 yfelipecruvinel/tryhackme-moniker-link
Документация моей практической лабораторной работы Moniker Link (CVE-2024-21413), выполненной на TryHackMe.
 kunalkhandelwal-dev/cve-2021-41773-lab
Образовательная лаборатория на FastAPI, демонстрирующая обход каталогов и включение локальных файлов (CVE-2021-41773), с уязвимым сервером,…
 gyubin02/cve-2026-59891-control-lab
Изолированная лаборатория регрессионного тестирования и контроля безопасности для CVE-2026-59891 в @sigstore/oci








