
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit
 areeba-zehra-jafri/cve-2021-41773---apache-path-traversal---rce
Концептуальное доказательство (PoC) для CVE-2021-41773, демонстрирующее обход пути и удаленное выполнение кода (RCE) на Apache HTTP Server 2.4.49 в…
 faizanali8232/cve-exploit-research-development
Профессиональный инструмент на Python, предназначенный для образовательного тестирования на проникновение, демонстрирующий уязвимости SSH…
 rana-ali93/cve-2021-3156-sudo-buffer-overflow-linux
Эксплуатация CVE-2021-3156 (Baron Samedit) командой Red Team – переполнение буфера в куче в Sudo, приводящее к локальному повышению привилегий на…
 jsantos1990/cve-2025-5548
🚀 Полный анализ и эксплуатация CVE-2025-5548 (FreeFloat FTP Server 1.0 - NOOP Buffer Overflow) Полная методология: ручная установка инструментов,…
 tsiddiquea/cve-reproduction-lab
Лаборатория по кибербезопасности, демонстрирующая уязвимость обхода пути Apache CVE-2021-41773 с симуляцией уязвимого сервера, сканером и отчетностью…
 sangrok-jeon/cve-2025-29927-nextjs-analysis
CVE-2025-29927-Nextjs анализ отчет
 luisyapura/analisis-y-explotacion-de-cve-2025-5548
Учебная лаборатория для анализа и эксплуатации CVE-2025-5548 (переполнение буфера в FreeFloat FTP Server) с пошаговыми руководствами, настройкой…
 diego57709/cve-2025-5548
Структурированная лаборатория для контролируемой эксплуатации CVE-2025-5548 (FreeFloat FTP Server). Включает настройку среды, фаззинг, контроль EIP,…
 mokokash/ejbca-pqc-lab
Чистая двухуровневая иерархия PKI на основе PQC с использованием ML-DSA-65 (NIST FIPS 204) на EJBCA Community Edition — корневой ЦС + промежуточный…
 cross-samuel1/soc-analyst-hub
Бесплатный офлайн-хаб SOC-аналитика для уровня 1 — чек-листы для реагирования на инциденты, плейбуки по триажу оповещений, запросы для охоты за…
 liquid-sec/variatype.htb-cve-2025-66034
Python-скрипт эксплойта для CVE-2025-66034 на машине Variatype с HackTheBox, обеспечивающий выполнение команд и полезные нагрузки обратной оболочки…
 anasrami12/cve-2025-5548
Методология анализа уязвимостей и разработки эксплойтов, охватывающая статический/динамический анализ, фаззинг, диффинг патчей и исследование 0-day с…
 javyan05/cve-2025-5548
Среда и эксплуатация уязвимости CVE-2025-5548
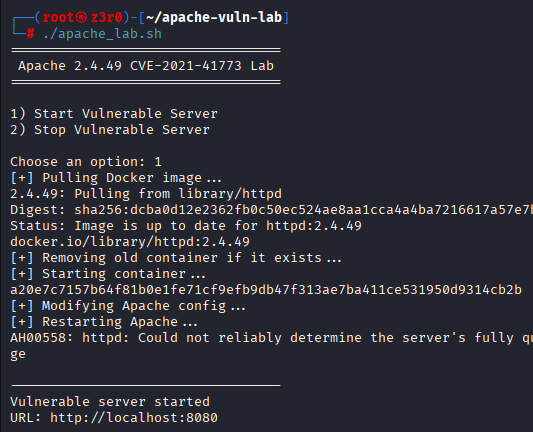 zubairahm3d/apache-cve-2021-41773-lab
Уязвимая Docker-лаборатория и эксплойт для уязвимости обхода пути Apache HTTP Server 2.4.49 (CVE‑2021‑41773)
 experience-rookie/struts-s2-052-deserialization-rce-lab
Доказательство концепции эксплуатации уязвимости Apache Struts S2-052 (CVE-2017-9805) — удалённое выполнение кода через XML-десериализацию. Создано…
 zonetoolsciber/explotando-freefloatftp-cve-2025-5548
Технический анализ, подготовка лабораторной среды и разработка эксплойта (RCE) для уязвимости CVE-2025-5548 в FreeFloat FTP Server.
 sid6224/cve-2025-60012-poc
POC для уязвимости неавторизованного доступа к файлам Apache Livy
 sid6224/cve-2025-66249-poc
PoC для уязвимости обхода пути с обходом белого списка в Apache Livy








