
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit
 h-gunp/cve-2023-25813-test
Реализация уязвимости SQL Injection в Sequelize
 scottalt/ai-email-threat-research
Исследовательская игра по кибербезопасности, измеряющая способность людей обнаруживать фишинговые письма, созданные ИИ. Разработана как…
 horkimhab/cve-2026-9082
CVE-2026-9082 | SA-CORE-2026-004
 dannyendortest/java-vulnerable
Демо-цель EXPOSURE: Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding deps
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Проведена оценка уязвимостей виртуальной машины с Kali Linux с использованием скрипта-детектора для уязвимости Dirty Frag, связанной с CVE-2026-43284…
 dannyendortest/node-prompt-here
Преднамеренно уязвимая демонстрационная цель на Node.js для CVE-2020-7602, используемая для демонстрации автоматического обнаружения уязвимостей…
 dannyendortest/http-server-node
Синтетический уязвимый HTTP-сервер на Node.js, используемый в качестве демонстрационной цели для сканера уязвимостей EXPOSURE, отслеживающего…
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
Образовательная лаборатория, демонстрирующая обход аутентификации JWT CVE-2022-39227 в python-jwt. Пошаговая атака на уязвимые и пропатченные…
 yusufdalbudak/cve-2026-42945
Докеризированная лаборатория для обучения по уязвимости перезаписи NGINX (CVE-2026-42945) с уязвимыми и исправленными экземплярами, безвредными…
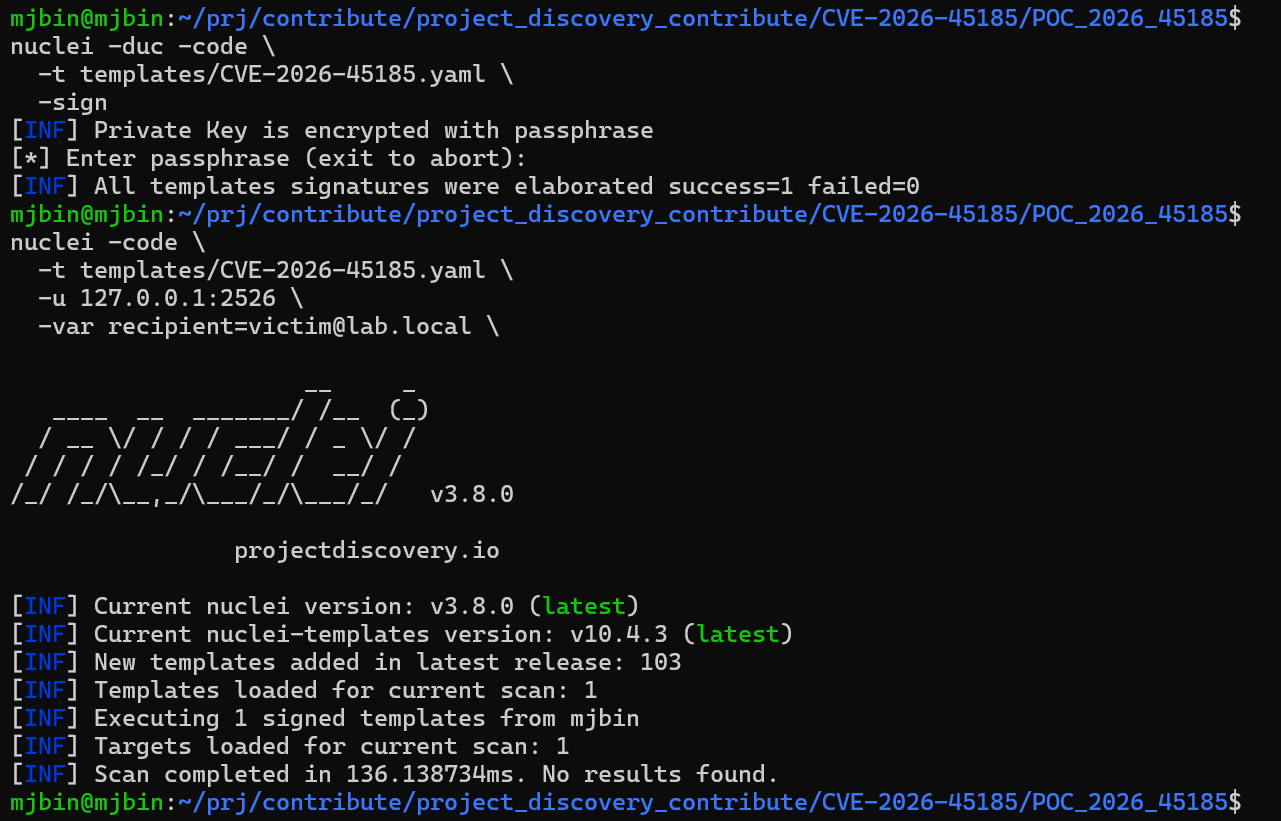 mj-bin/poc_cve-2026-45185
POC_CVE-2026-45185 для nuclei-templates
 fineman999/poc_cve-2026-35037
Локальная изолированная лаборатория воспроизведения для CVE-2026-35037, уязвимости неаутентифицированного SSRF в конечной точке GET…
 learner202649/cve-2026-42271-poc
Код для самостоятельного воспроизведения соответствующей уязвимости
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB Red Team Lab — NTLM Relay через LLMNR Poisoning, CVE-2007-2447, взлом хэшей NTLMv2 и NT AUTHORITY\SYSTEM на Windows 10
 affapple/cve-2025-24813-poc
Эксплойт proof-of-concept для CVE-2025-24813, демонстрирующий RCE в Apache Tomcat через неправильно настроенное сохранение сессий на основе файлов в…
 fernandotdalcin/thm-blue-writeup
Разбор комнаты Blue на TryHackMe — эксплуатация EternalBlue (MS17-010/CVE-2017-0143).
 learner202649/cve-2026-35029-poc
Код для самостоятельного воспроизведения соответствующей уязвимости
 maxime288/cve-2026-8838-rce
Учебный PoC для CVE-2026-8838 — критической уязвимости удалённого выполнения кода (RCE) в Python-драйвере Amazon Redshift через небезопасный вызов…
 learner202649/cve-2026-35030-poc
Код для самостоятельного воспроизведения соответствующей уязвимости








