
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit
 nix-xin/vuln4japi
Уязвимый REST API на Java для демонстрации CVE-2021-44228 (log4shell).
 muhammedkayag/cve-2025-32463
Доказательство концепции, демонстрирующее локальное повышение привилегий в sudo (CVE-2025-32463) через манипуляцию конфигурацией chroot,…
 leonjza/inetutils-telnetd-auth-bypass
Небольшая docker-лаборатория для экспериментов с cve-2026-24061, обходом аутентификации в inetutils-telnetd.
 lastvocher/redis-cve-2025-49844
Учебная лабораторная среда с proof-of-concept эксплойтом для CVE-2025-49844 (RediShell), критической уязвимостью use-after-free в Lua-интерпретаторе…
 kanitan/log4j2-web-vulnerable
Уязвимое веб-приложение для тестирования эксплуатации log4j2 RCE (CVE-2021-44228).
 k0nnect/cve-2026-21440-writeup-poc
poc и writeup для cve-2026-21440: критическая уязвимость обхода пути в @adonisjs/bodyparser, позволяющая произвольную запись файлов
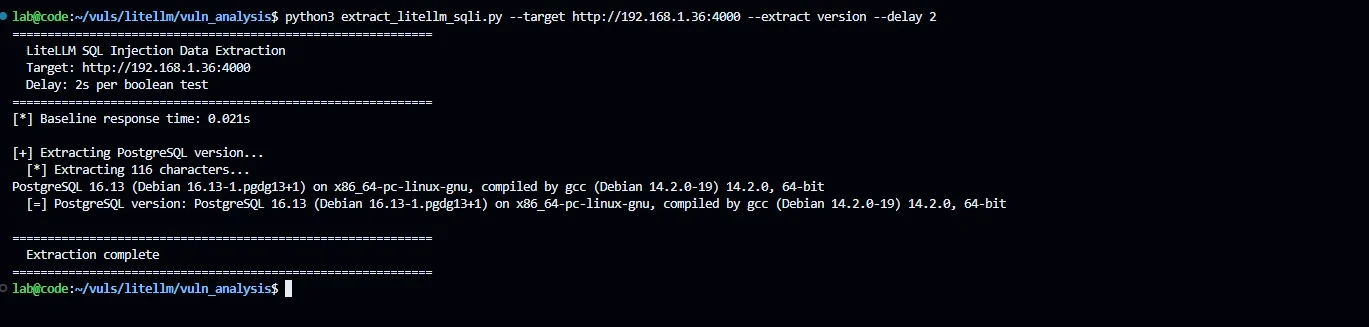 imjdl/cve-2026-42208_lab
Среда воспроизведения критической SQL-инъекции в аутентификации API-ключей LiteLLM Proxy, с time-based blind PoC и Docker-настройкой для тестирования.
 gavz/cve-2026-21509-poc
Образовательный PoC, генерирующий безвредный DOCX с фиктивными OLE-артефактами для проверки видимости EDR/AV, правил ASR и анализа в песочнице для…
 dinosn/pack2theroot-lab
CTF-стиль Docker-лаборатория для CVE-2026-41651 (Pack2TheRoot): локальное повышение привилегий через permissive-polkit в PackageKit
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Лаборатория SQL-инъекций в Content API Ghost CMS (неаутентифицированная слепая SQLi через сортировку по фильтру slug)
 carlosalbertotuma/cve-2026-2058-poc
Доказательство концепции эксплуатации для CVE-2026-2058, SQL-инъекции в PHP-проекте CloudClassroom, с автоматизированным перебором базы данных и…
 bvabhishek/cve-2026-3288-lab
# Docker-лаборатория для изучения уязвимости CVE-2026-3288 NGINX Ingress Лаборатория на базе Docker для отработки инъекции конфигурации NGINX…
 baph00met/cve-2026-41651
# Эксплойт для CVE-2026-41651 PoC-эксплойт для CVE-2026-41651 — локального повышения привилегий TOCTOU в PackageKit, с техническим анализом, логикой…
 av4nth1ka/jinjava-cve-2026-25526-poc
Пошаговый эксплойт-харнесс и proof-of-concept для CVE-2026-25526 в Jinjava, демонстрирующий чтение файлов, создание файлов и раскрытие информации с…
 androidteacher/cve-2026-24061-poc-telnetd
Доказательство концепции эксплуатации для CVE-2026-24061 — неаутентифицированное удалённое повышение привилегий до root в inetutils-telnetd через…
 amusedx/cve-2026-22686
CTF-задание, сфокусированное на обходе песочницы через анализ исходного кода среды выполнения JavaScript, предназначенное для практики анализа…
 adilkurtulmus/linux-copy-fail-cve-2026-31431
# Эксплойт Proof-of-Concept для CVE-2026-31431 (Copy-Fail) Эксплойт Proof-of-Concept для CVE-2026-31431 (Copy-Fail) — уязвимости в AF_ALG и splice()…
 abhayclasher/cve-2026-39866
Лабораторный стенд proof-of-concept, демонстрирующий внедрение команд в workflow dispatch GitHub Actions (CVE-2026-39866). Запускает уязвимую и…








