#1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 javokhir-sec/cve-poc-hub
🛡️ CVE Proof-of-Concept Hub — 4 опубликованных CVE · 5 на рассмотрении (VulnCheck) · пакет SuiteCRM отозван
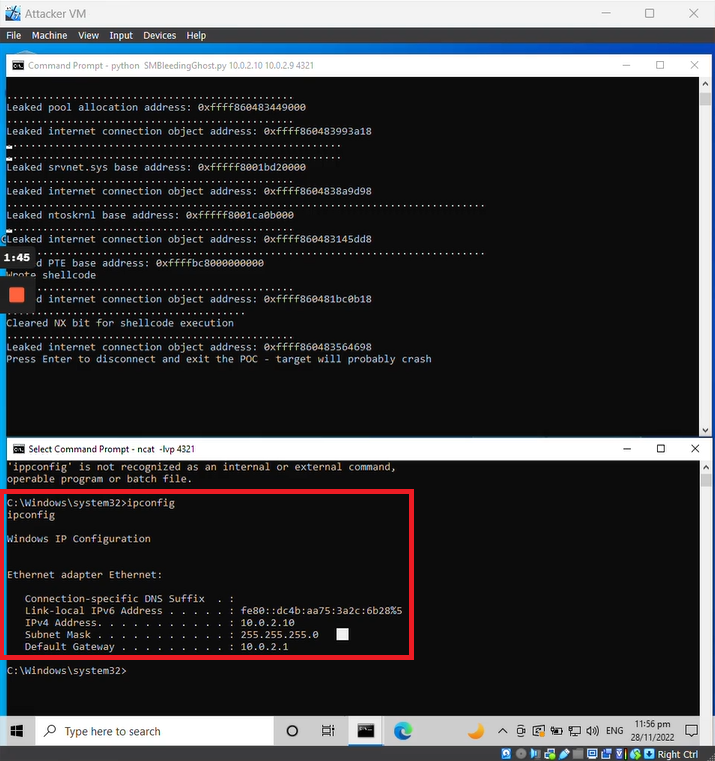 tdevworks/cve-2020-0796-smbghost-exploit-demo
Учебный proof-of-concept эксплойт для CVE-2020-0796 (SMBGhost), демонстрирующий RCE без аутентификации на Windows SMBv3. Включает пошаговую настройку…

 owasp/crapi
Преднамеренно уязвимое микросервисное API, разработанное для практического обучения по OWASP API Security Top 10 рискам, со встроенными заданиями и…
 stealthsploit/oneruletorulethemstill
Обновлённая и доработанная версия моего оригинального правила hashcat OneRuleToRuleThemAll
 jas502n/2024informationsecurityengineer
2024年信息安全工程师、2024InformationSecurityEngineer
 hellboy3110/cve-2026-16219-croogo-lab
Безопасно демонстрирует CVE-2026-16219 path traversal в Croogo CMS с loopback-only PoC, техническим анализом, рекомендациями по устранению и…
 popclom/cve-2025-5548
Пошаговое руководство по эксплуатации переполнения буфера в FreeFloat FTP Server с использованием фаззинга на Python, Immunity Debugger с mona.py и…
 cved-sources/cve-2018-3811
Docker-контейнер, предоставляющий уязвимую среду для CVE-2018-3811, предназначенный для тестирования безопасности и практики эксплуатации в рамках…
 wwwiesel/infosec-black-friday
Все скидки на программное обеспечение и инструменты для InfoSec в эту Чёрную пятницу
 686f6c61/poc-aiowpm-cve-2026-19949
Воспроизводимый proof-of-concept на основе Docker для CVE-2026-19949 — SQL-инъекции второго порядка в All-in-One WP Migration <= 7.109, которая…
 gosecure/pyrdp
RDP монстр-посередине (mitm) и библиотека для Python с возможностью просматривать соединения в реальном времени или после события
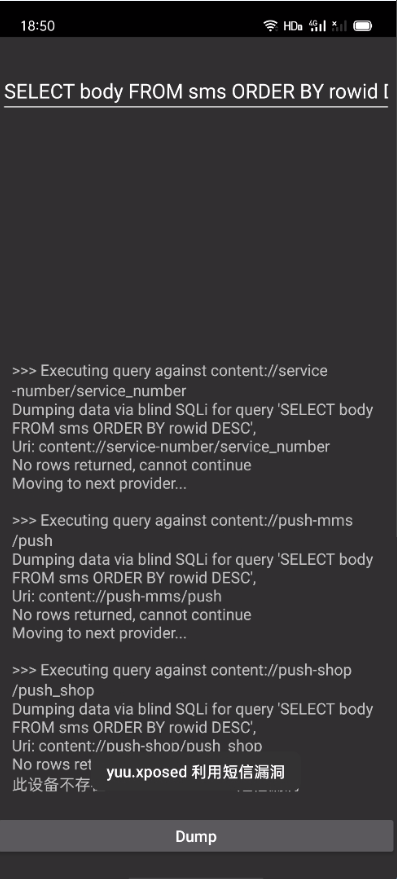 yuuouu/coloros-cve-2025-10184
ColorOS SMS vulnerability, and user self-help solutions
 0liverflow/cve2poc
CVE2PoC - это инструмент, который помогает пентестерам, баг-хантерам и исследователям безопасности быстро находить публичные эксплойты или PoC,…
 ramadhanamizudin/lazyweb
LazyWeb — это демонстрационное веб-приложение, предназначенное для показа распространённых уязвимостей серверных приложений. Каждая уязвимость…
 gkrishnan724/cve-2021-38297
Сценарий Proof of concept для эксплуатации CVE2021-38297 GO WASM переполнения буфера
 horkimhab/cve-2026-50055
CVE-2026-50055 - Черновик