
 #1
Инструменты, ориентированные на тестирование, обратную разработку и обеспечение безопасности приложений и операционной системы iOS.
Рекомендация Kitploit
 owenpawl/cerberus-re-skill
cerberus-re — это локальная рабочая среда для реверс-инжиниринга, ориентированная на Apple и предназначенная для построения повторяемого трёхглавого…
 bazad/blanket
CVE-2018-4280: Уязвимость замены порта Mach в launchd на iOS 11.2.6, приводящая к обходу песочницы, повышению привилегий и обходу проверки подписи…
 potmdehex/multicast_bytecopy
# Эксплойт чтения/записи в ядре для iOS 15.0 - 15.1.1
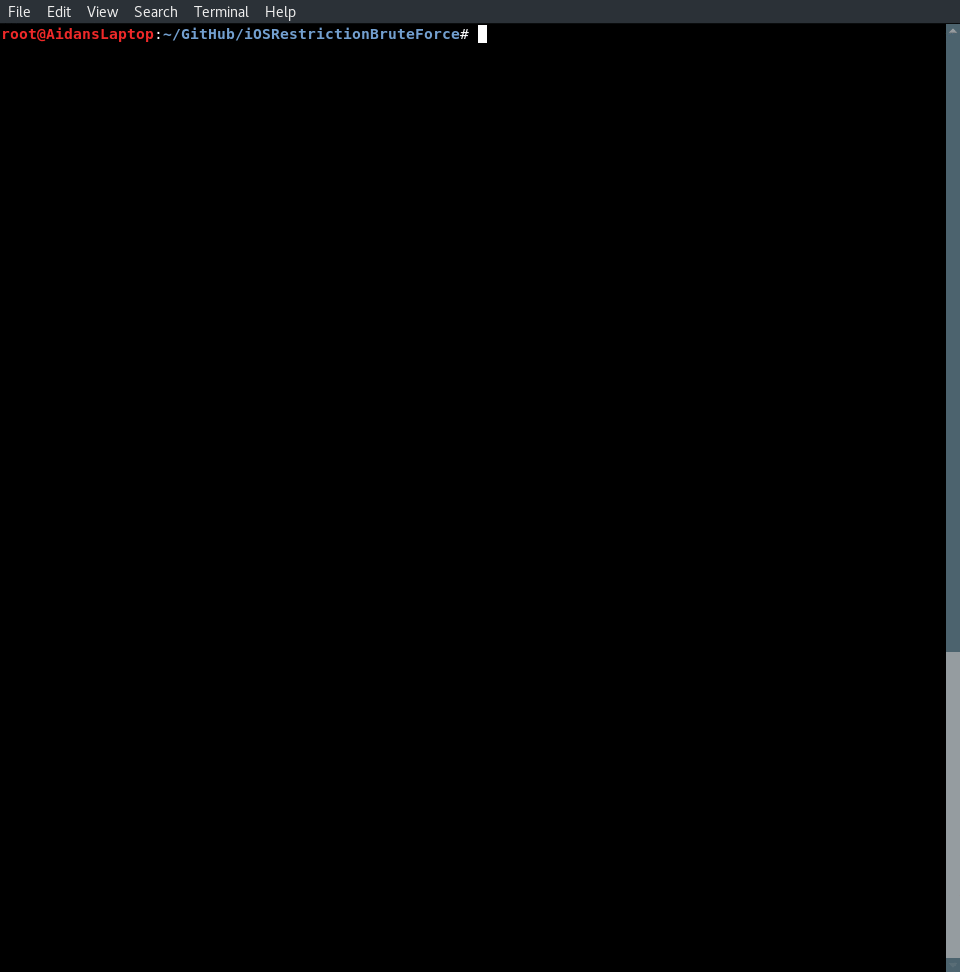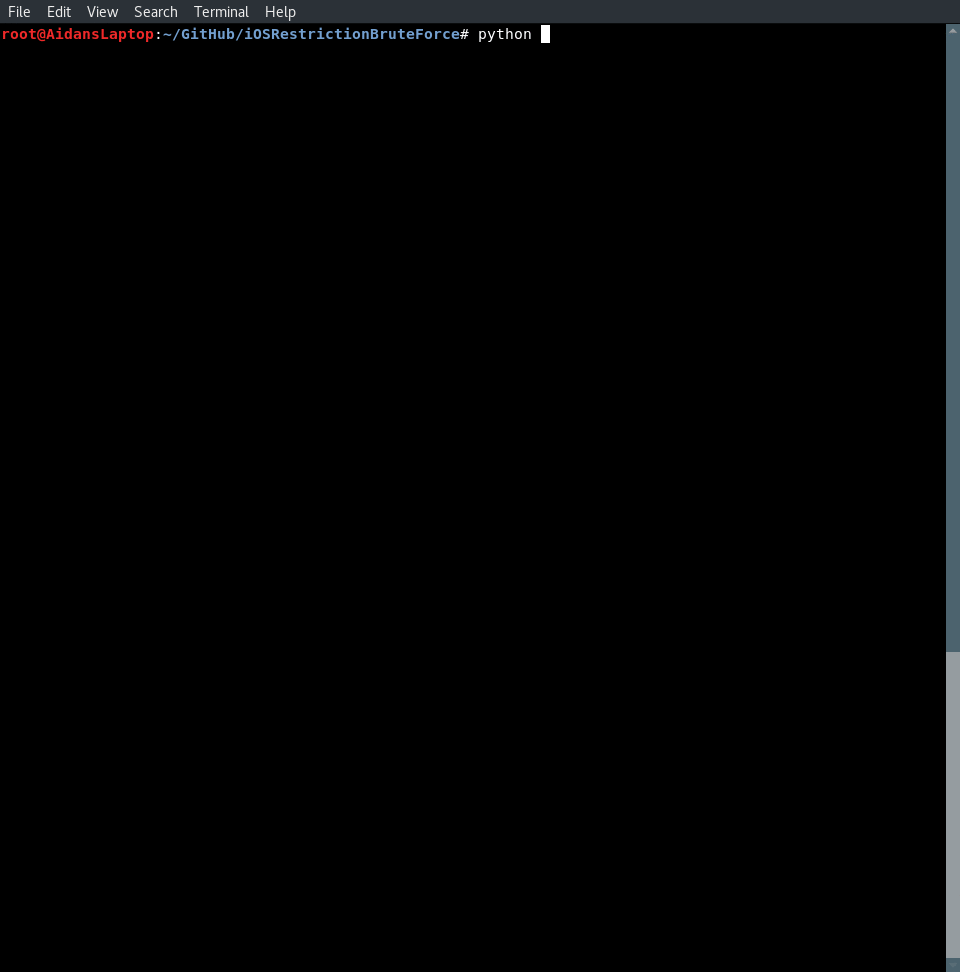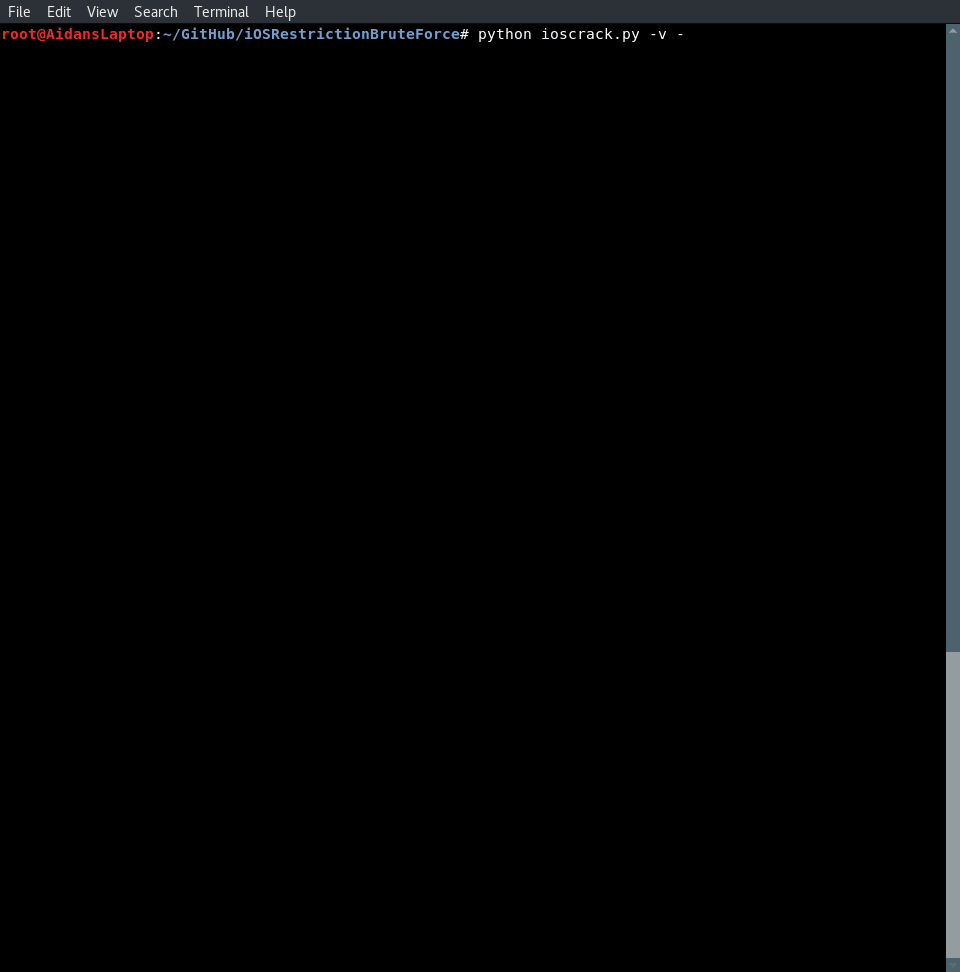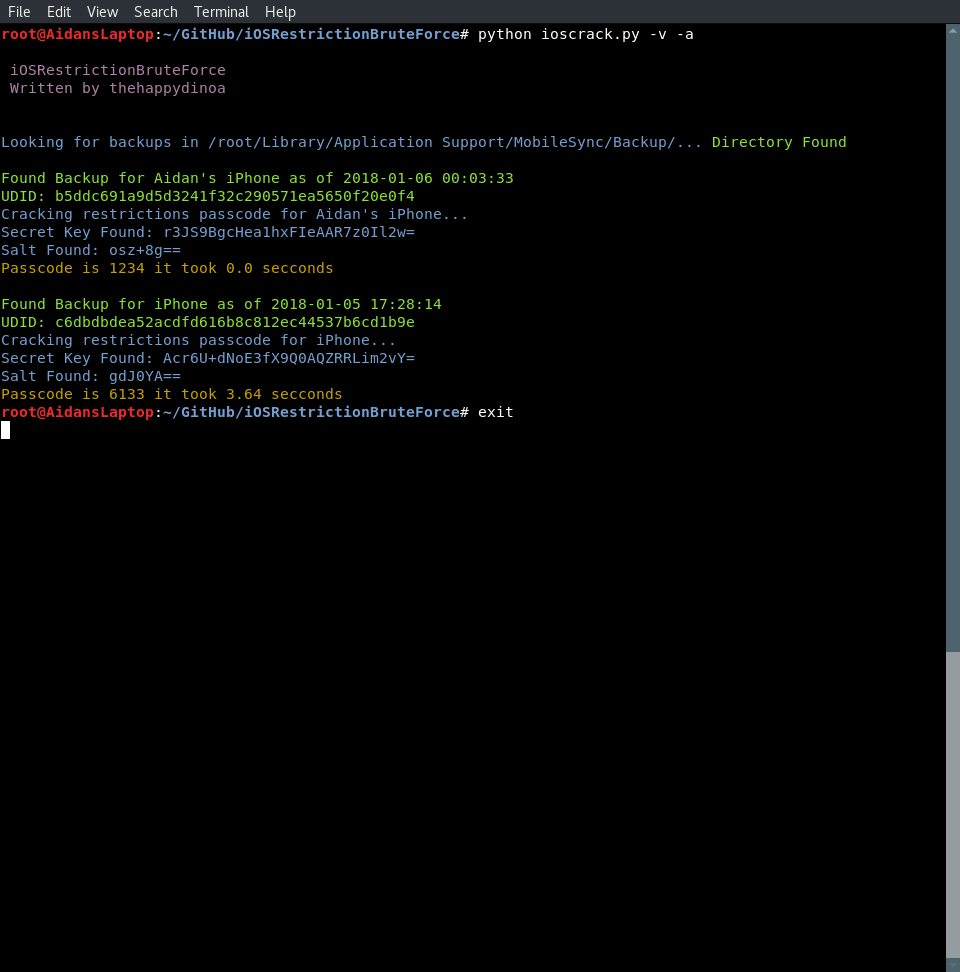 thehappydinoa/iosrestrictionbruteforce
Взлом кодов-ограничений iOS с помощью Python
 nst/spyphone
Этот проект демонстрирует, какие данные может собирать вредоносное приложение для iPhone.
 cellebrite-labs/ida_kernelcache
Инструментарий IDA для анализа кэшей ядра iOS.
 santoku/santoku-linux
Linux-дистрибутив для мобильной безопасности, анализа вредоносных программ и криминалистики
 b1n4r1b01/desc_race
# Эксплойт ядра iOS 15.1 POC для CVE-2021-30955
 xorrior/macostools
Инструментарий для атакующей безопасности macOS, включающий внедрение dylib, HID-кейлоггер и раннеры полезных нагрузок JXA/Python в памяти для…
 0x36/weightbufs
Эксплойт чтения/записи в ядре ANE для iOS 15 и macOS 12
 seemoo-lab/toothpicker
Покрытие-направленный внутрипроцессный фаззер для демона Bluetooth iOS (bluetoothd) с использованием FRIDA, с фаззингом по воздуху для протокола…
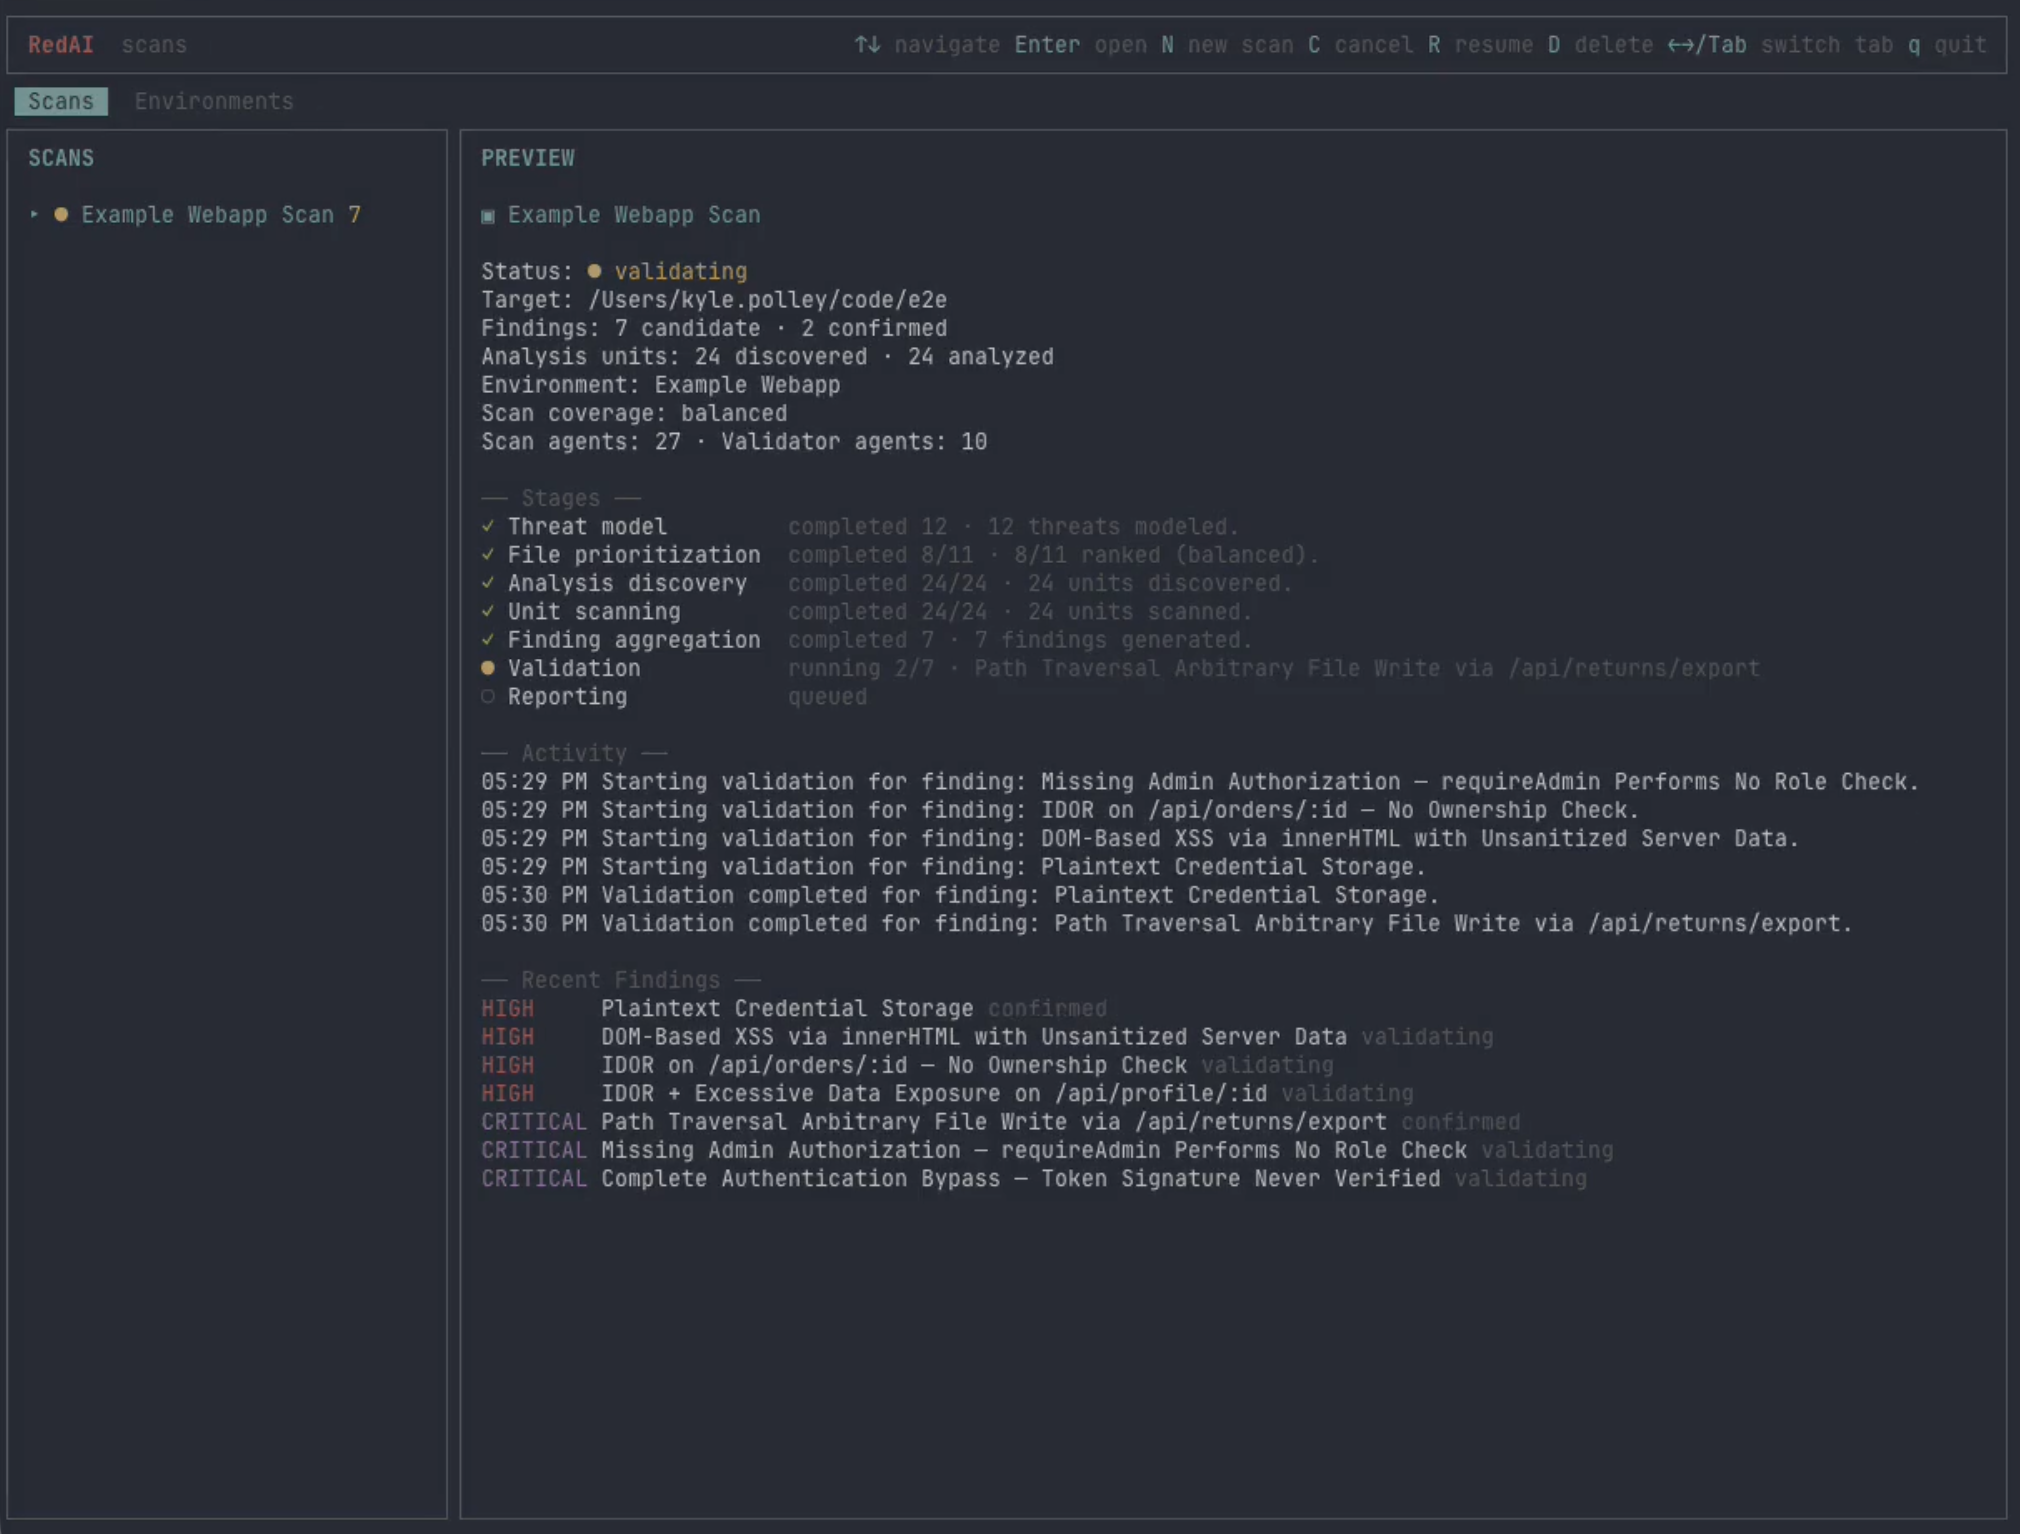 kpolley/redai
Обнаружение уязвимостей на основе ИИ и живая валидация
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 — это zero-day, zero-click RCE-уязвимость в AudioConverterService iOS CoreAudio, срабатывающая при открытии вредоносного аудиофайла…
 darknavysecurity/poc
Курируемая подборка эксплойтов proof-of-concept для реальных CVE, затрагивающих iOS, macOS, Chrome Renderer и клиенты Steam, с целями для конкретных…
 symbioticsec/hermes-decomp
Мощный декомпилятор, который позволяет реверс-инжинирить мобильные приложения React Native, преобразуя их скомпилированные файлы байт-кода Hermes…
 r00tkitsmm/cve-2024-27804
PoC для CVE-2024-27804
 brows3r/ipwn
Фреймворк, предназначенный для эксплуатации iOS-устройств.
 illusionofchaos/ios-nehelper-wifi-info-0day
iOS 15 0-day эксплойт (всё ещё работает в 15.0.2)








