
 #1
Инструменты, ориентированные на тестирование, обратную разработку и обеспечение безопасности приложений и операционной системы iOS.
Рекомендация Kitploit
 bomberfish/mandela-classic
Приложение для настройки iOS, работающее на основе CVE-2022-46689. Не требуется джейлбрейк.
 elevenpaths/iphonerestrictionspasscodebf
Извлекает и расшифровывает 4-значный код ограничения из резервных копий iPhone на компьютерах под управлением Windows, позволяя восстановить контроль…
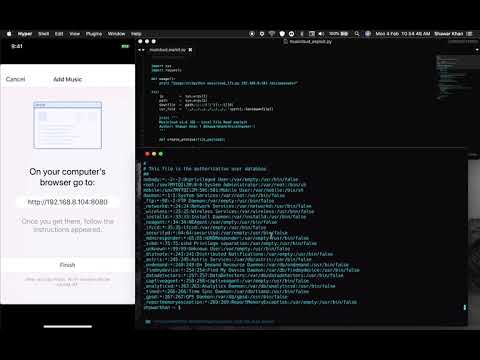 shawarkhanethicalhacker/cve-2019-8389
[CVE-2019-8389] Эксплойт-код для эксплуатации уязвимости локального чтения файлов в iOS-приложении Musicloud v1.6
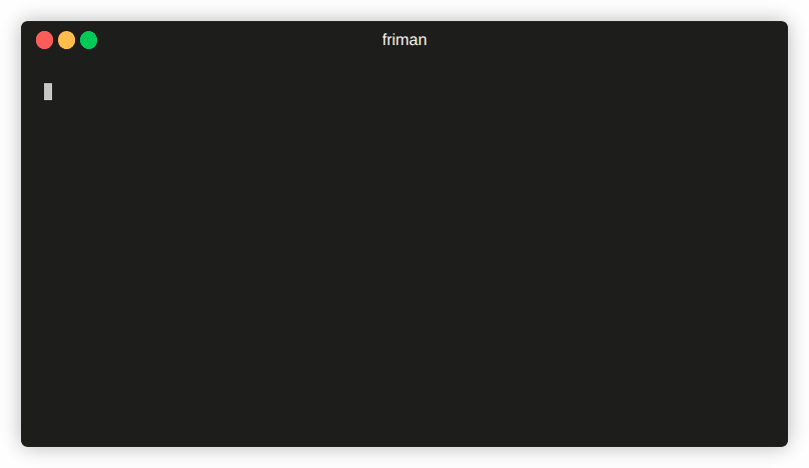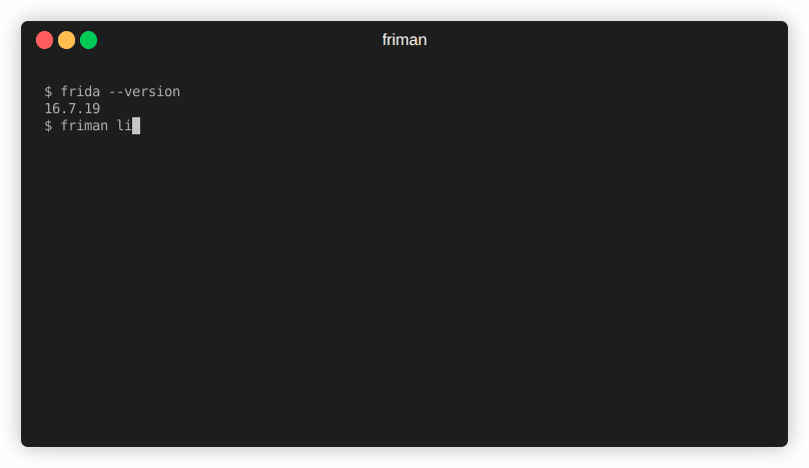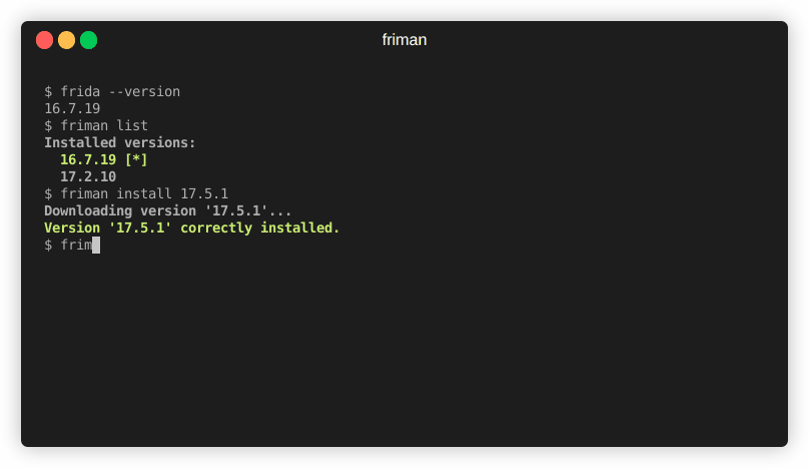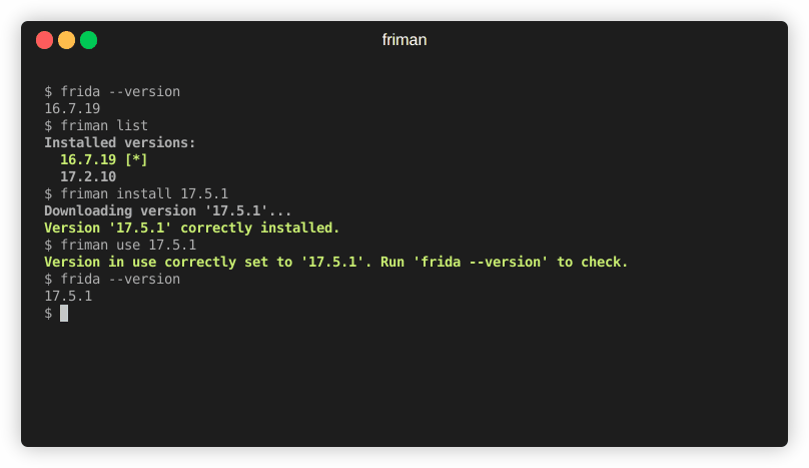
 gmh5225/frida-il2cpp-datacollector
Инструмент на основе Frida, который портирует MonoDataCollector из Cheat Engine на Android и iOS, обеспечивая сбор данных Mono/IL2CPP во время…
 vvirei333/abrake27
iOS 27 kernelcache RE: SEP dispatch map, AMFI diff, Ghidra workflow
 eastarctica/cve-2026-43813
CVE-2026-43813: обход enforceEnvironment в CloudAttestation
 ejfkdev/dae
Анализатор AOT-снимков Dart с конфигурацией, экспортирующий совместимые с blutter символы и структуры для IDA, radare2 и Frida, а также…
 omerporze/toothfairy
CVE-2018-4330 POC для iOS
 hunters-sec/cve-2025-31200
POC переполнения буфера аудио iOS CVE-2025-31200
 acceleratortroll/acceleratortroll
Эксплуатация CVE-2023-28206 для создания чего-то полезного
 bytev0rtex/cve-2026-65330
Доказательство концепции обхода фиксированного диверсификатора PAC в обработчике setxattr для tmpfs на iOS 26.6, демонстрирующее достижимость…
 xcodeon1/ssh-killv2
Инструмент для брутфорса SSH, нацеленный на взломанные iPhone с паролем по умолчанию 'alpine', с функциями сканирования сети, подбора по словарю и…
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 zteeed/cve-2018-4407-ios
POC: Переполнение буфера кучи в сетевом коде ядра операционной системы XNU
 jan0/isslfix
Исправление CVE-2011-0228 для старых idevices/прошивок
 spiderlabs/twsl2011-007_ios_code_workaround
Обходной путь для уязвимости, идентифицированной как TWSL2011-007 или CVE-2008-0228 - iOS x509 Уязвимость проверки цепочки сертификатов
 kolbicz/appenumguard
CVE-2025-31207 mitigation и песочница-тестер для джейлбрейков rootless и rootHide на iOS 15–18.4.1.








