
 #1
Инструменты, ориентированные на тестирование, обратную разработку и обеспечение безопасности приложений и операционной системы iOS.
Рекомендация Kitploit
 straight-tamago/docktransparent
CVE-2022-46689
 feliam/cve-2014-4378
Анализ эксплойта для CVE-2014-4378: раскрытие информации в Apple CoreGraphics через специально созданный PDF, позволяющий утечку расположения памяти…
 dimitrifourny/cve-2019-6207
Утечка памяти ядра MacOS (4 байта)
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
UAF и паника сопроцессора AOP в IOHIDEventServiceFastPathUserClient. Не требует прав (entitlements), доступен из песочницы приложений.
 bomberfish/mandela-legacy
Приложение для кастомизации iOS на базе CVE-2022-46689
 userlandkernel/usbusted
Исследование USB-протоколов Apple
 xcodeon1/ipa-scope
Инструмент статического анализа для iOS-приложений, который извлекает ссылки, ключи API, поддомены, информацию о бинарных файлах, связанные…
 stuxctf/slythestx
Инструмент аудита безопасности мобильных приложений, ориентированный на автоматизацию SAST-анализа, выявление используемых технологий (React Native,…
 wyatu/cve-2018-4407
CVE-2018-4407 iOS/macOS сбой ядра
 geosn0w/pentagram-exploit-tester
Тестовое приложение для проверки уязвимости вашего устройства к CVE-2021-30955
 synacktiv/appledb_rs
Курируемая база данных внутренних артефактов Apple (entitlements, фреймворки, версии устройств) с API, CLI и WebUI для исследования безопасности и…
 ping-2o/ios.cve-2026-84616-84607
исследование по поиску бага и исправлению CVE-2026-84616 и CVE-2026-84607
 robertmak2014-sudow/cve-2026-28995
# CVE-2026-28995 PoC для CVE-2026-28995 — уязвимость Path Traversal в App Intents на iOS 26.4.2 и ниже.
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
В этом репозитории документируется уязвимость в Siri Shortcuts и Shared Web Credentials (SWC), позволяющая вредоносным полезным нагрузкам постоянно…
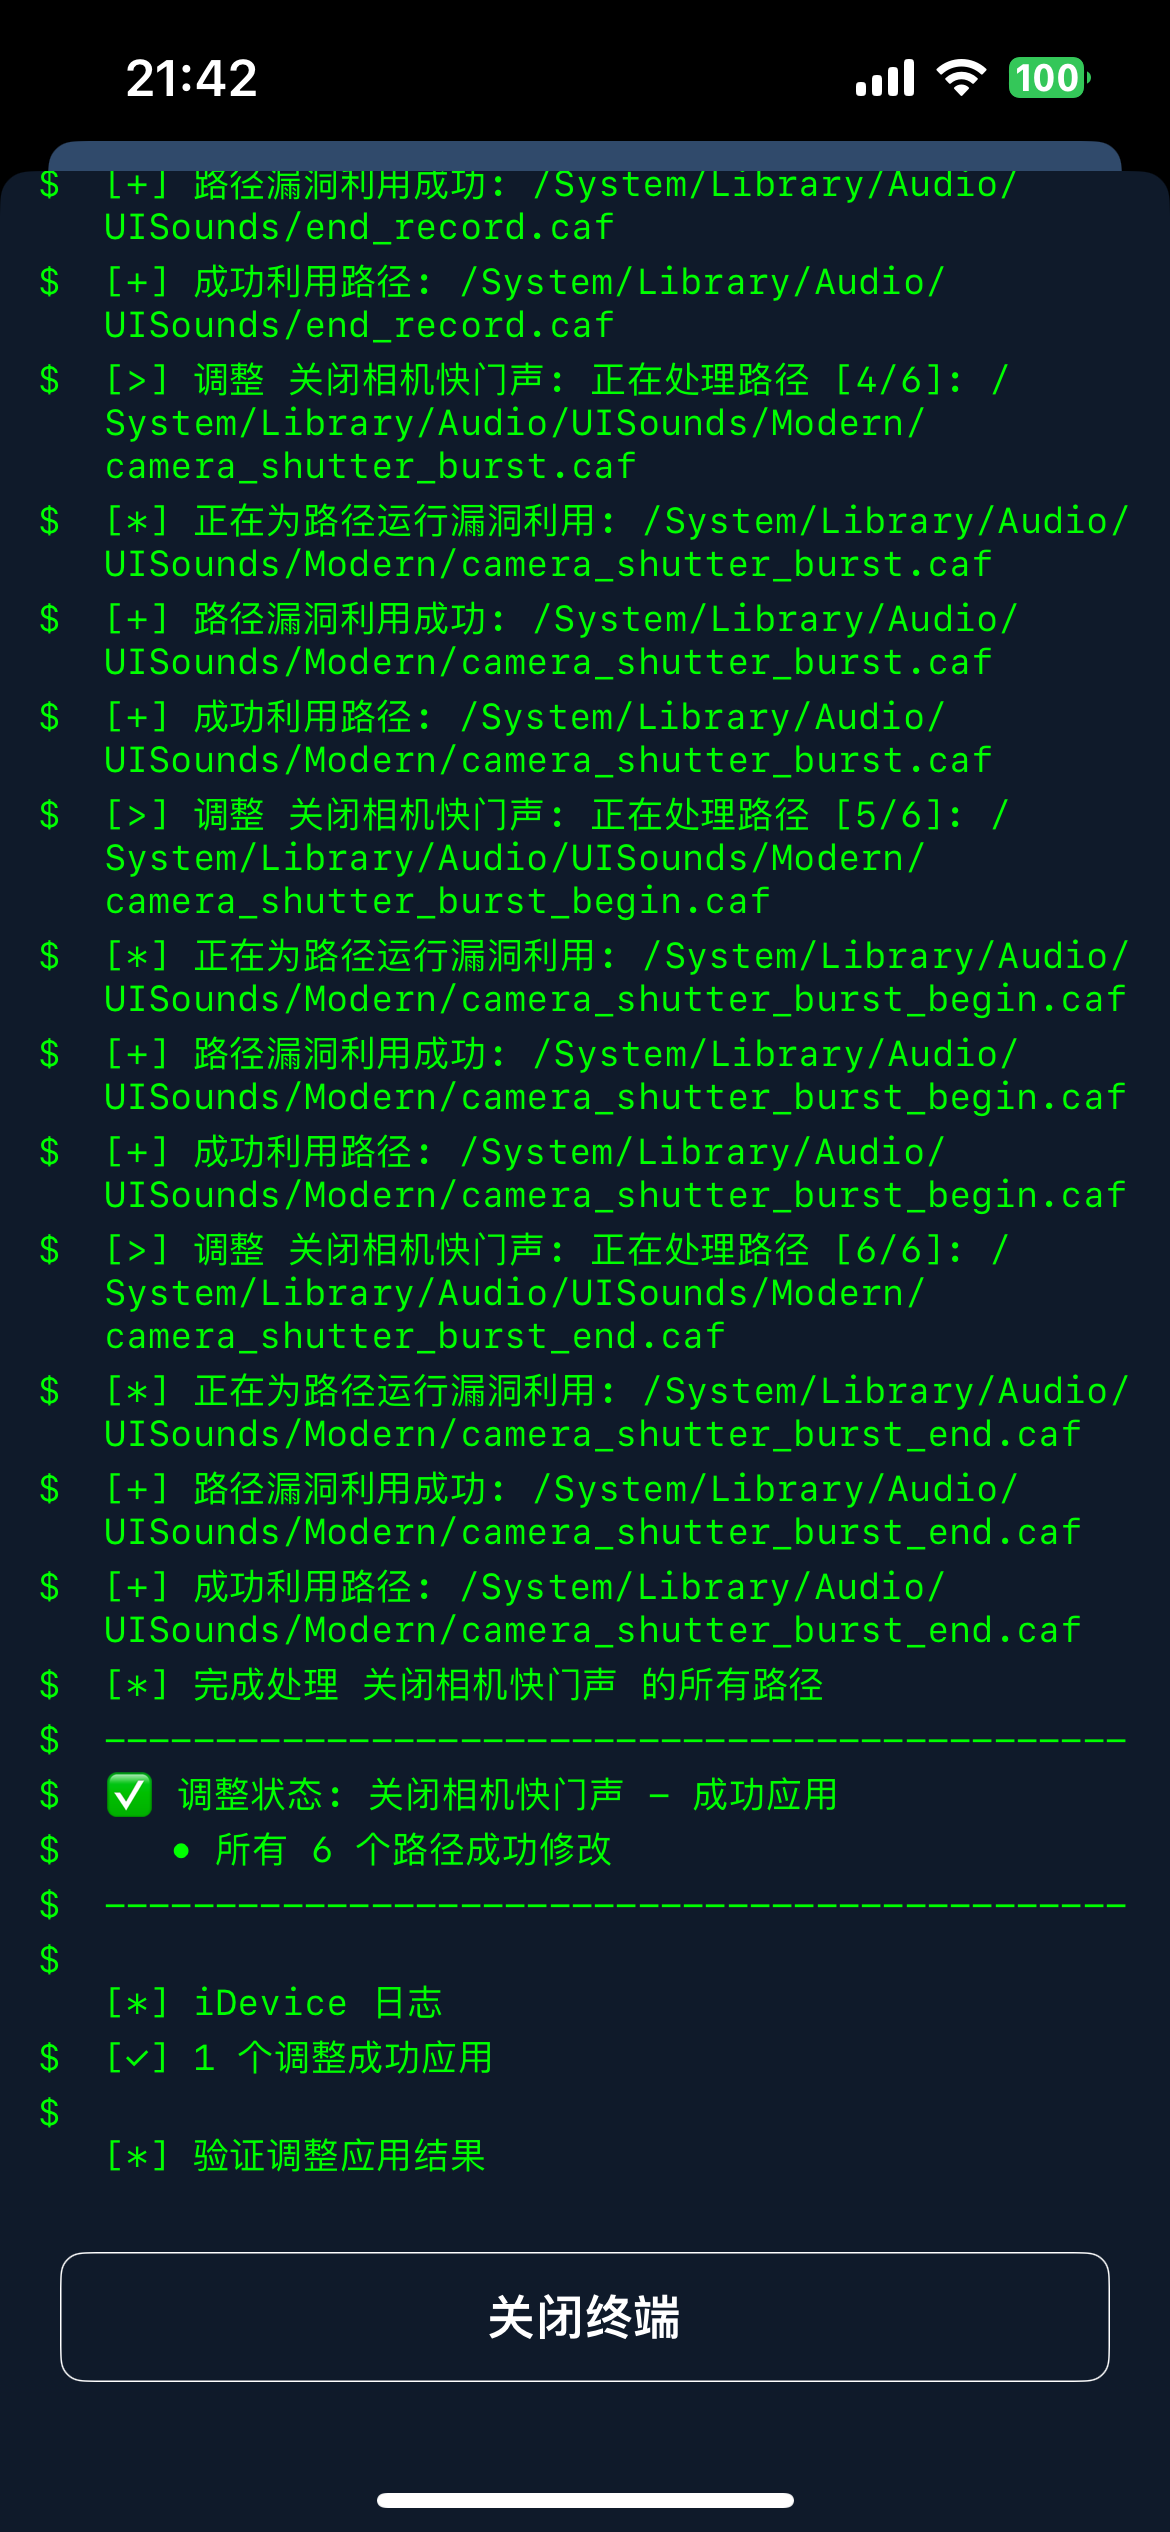 pxx917144686/idevice_zh
Уязвимость CVE-2025-24203
 peterpan0927/cve-2017-2370
на Mac 10.12.2
 jailbreaks/empty_list
empty_list — эксплойт для p0 issue 1564 (CVE-2018-4243): чтение/запись ядра iOS 11.0 - 11.3.1








