
 #1
Системы IDS/IPS, мониторинг сети, обнаружение на основе аномалий и инструменты оповещения об угрозах.
Рекомендация Kitploit

 ion-storm/sysmon-config
Расширенная конфигурация Sysmon для ATT&CK, ориентированная на обнаружение наибольшего количества техник по источникам данных в MITRE ATT&CK,…
 gossithedog/threathunting
Инструменты для охоты за угрозами.
 volexity/threat-intel
Сигнатуры и IoCs из публичных постов в блоге Volexity.
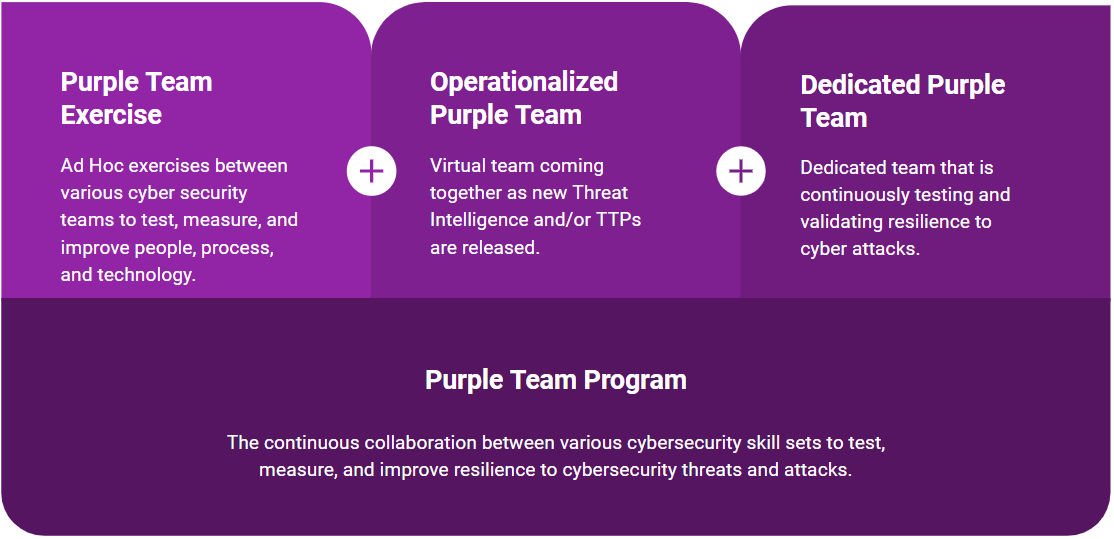 scythe-io/purple-team-exercise-framework
Фиолетовая команда: структура упражнений
 bfuzzy/auditd-attack
Набор правил Linux Auditd, сопоставленный с фреймворком атак MITRE
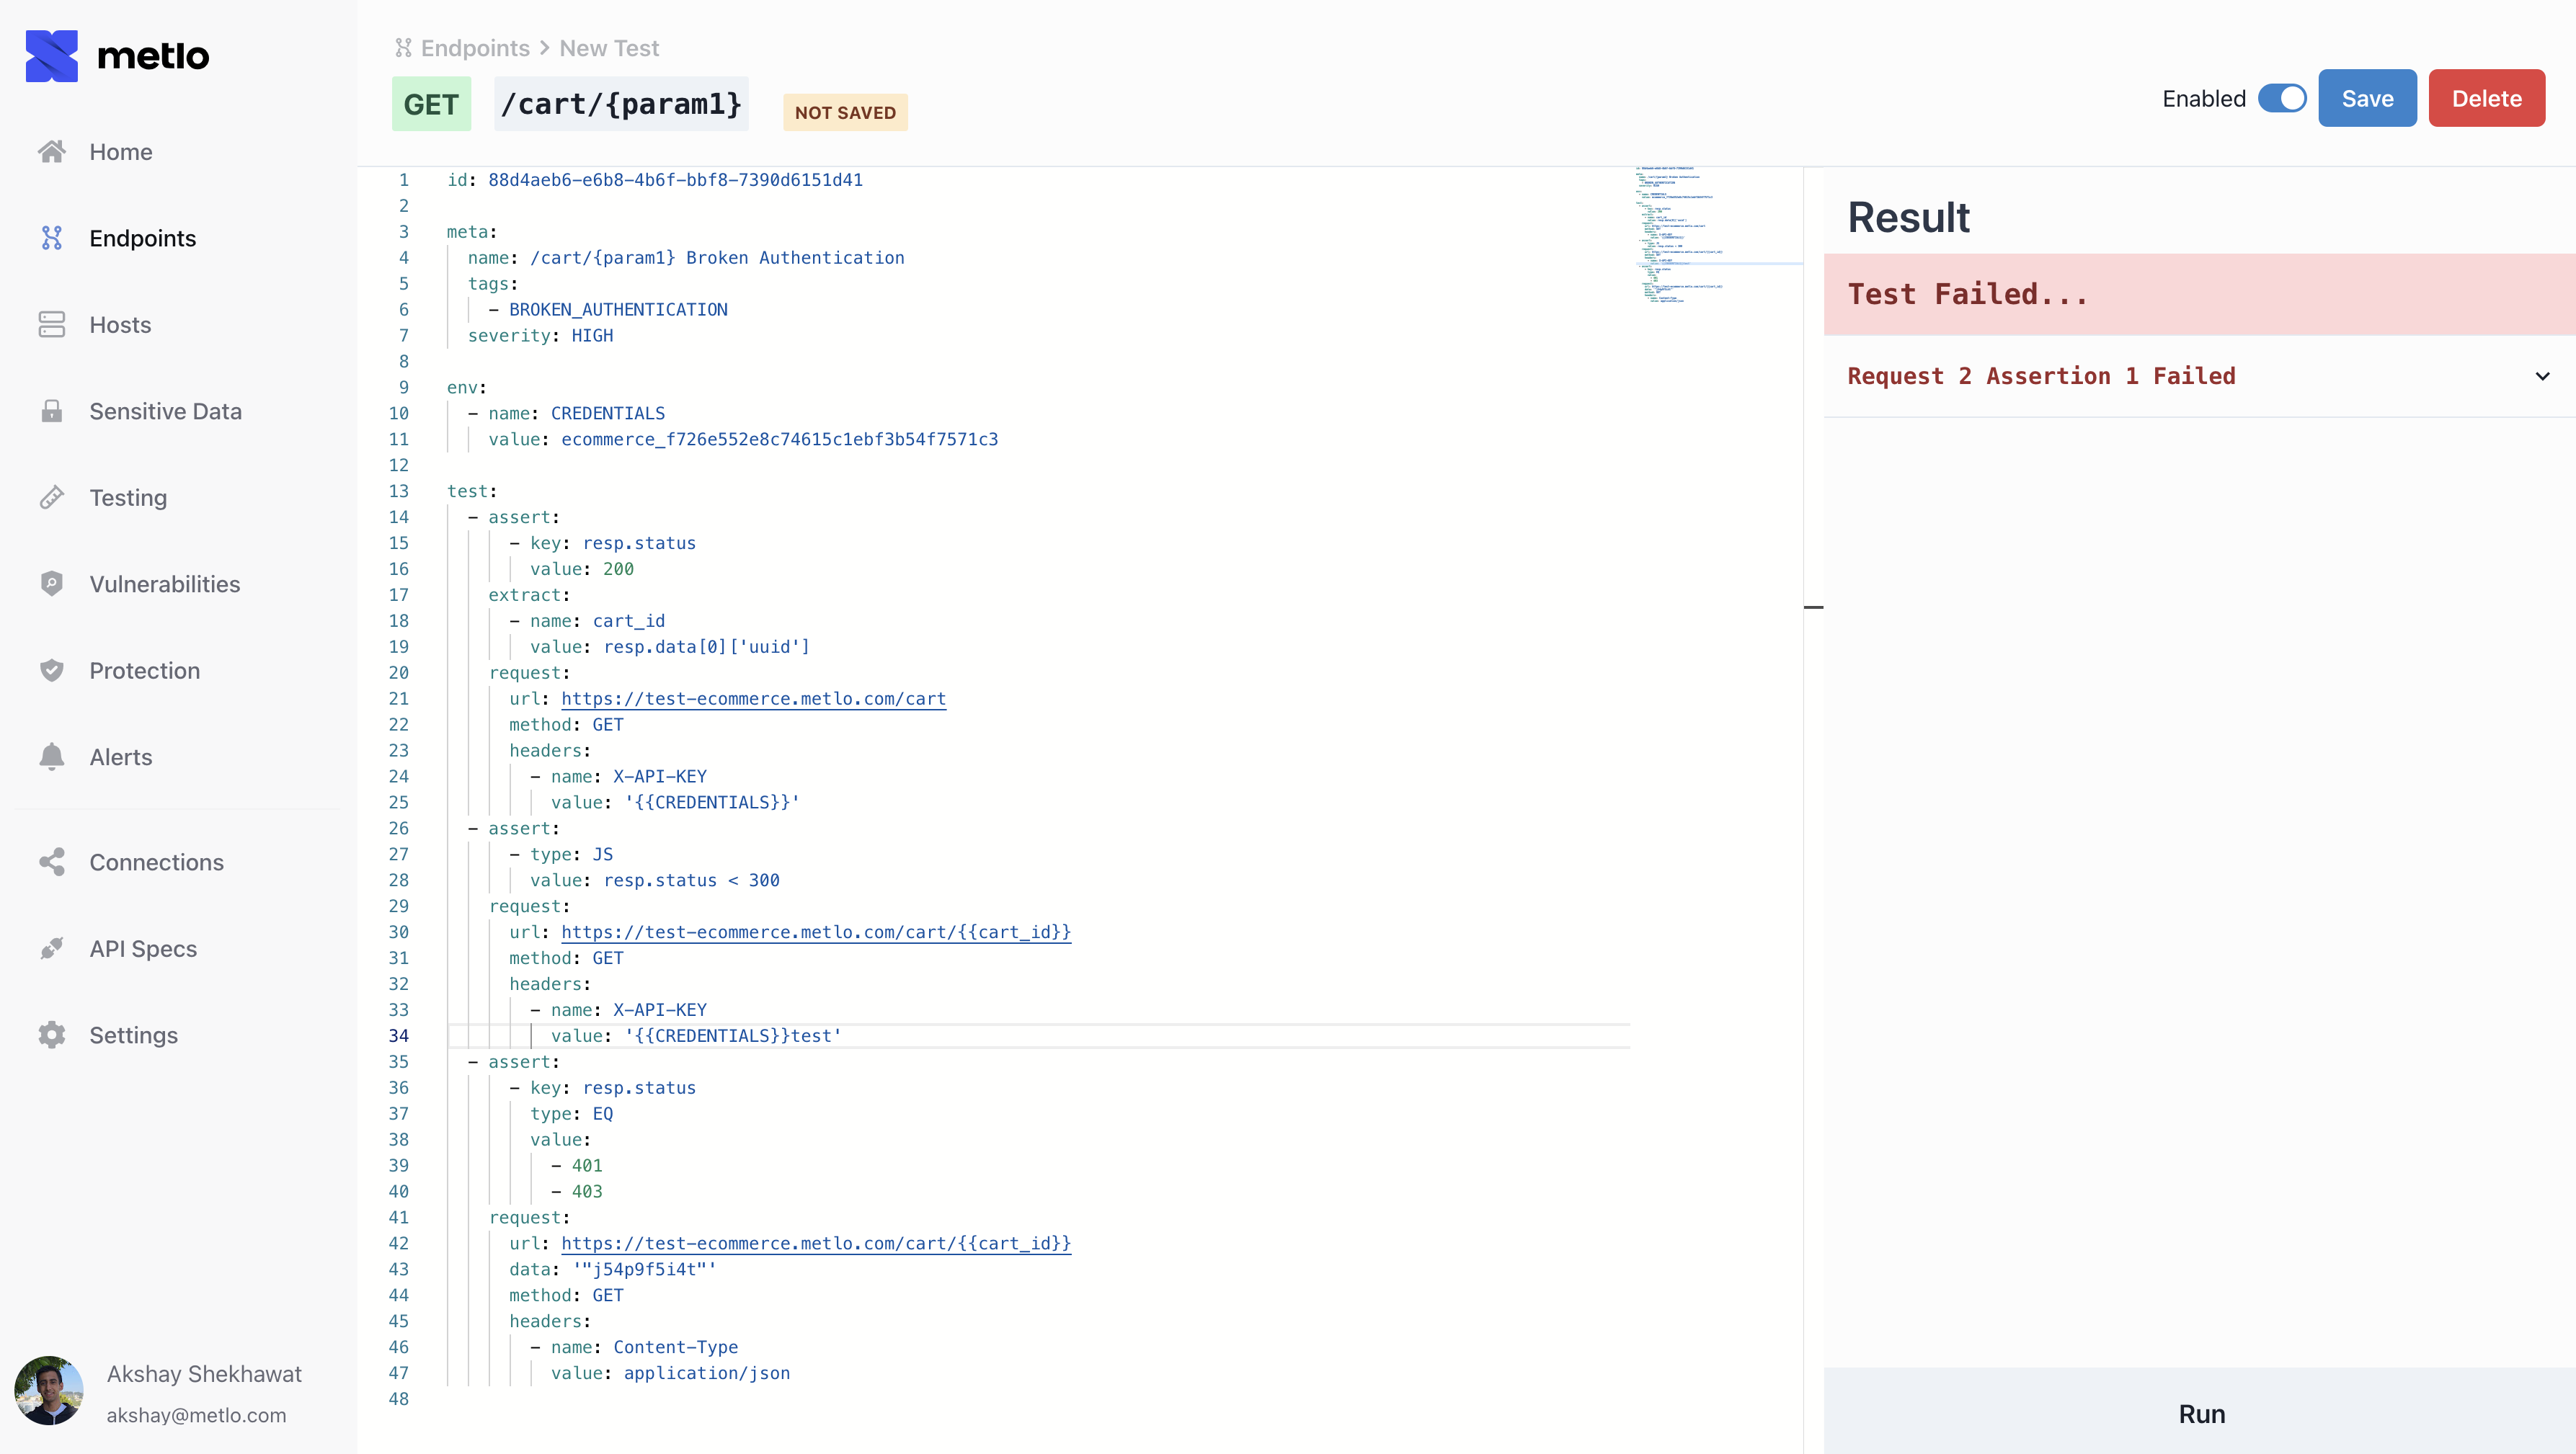 metlo-labs/metlo
Metlo — это платформа безопасности API с открытым исходным кодом.
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 alphasoc/flightsim
Утилита для безопасной генерации моделей вредоносного сетевого трафика и оценки средств защиты.
 snorby/snorby
Приложение на Ruby On Rails для мониторинга безопасности сети
 pedramamini/threatingestor
Автоматизированный инструмент агрегации данных об угрозах, который извлекает и нормализует индикаторы из множества источников (OSINT-ленты, отчёты о…
 idaholab/malcolm
Malcolm — это мощный, легко разворачиваемый набор инструментов анализа сетевого трафика для полного захвата пакетов (PCAP-файлы), логов Zeek и…
 dinotools/dionaea
Низкоинтерактивный honeypot, эмулирующий уязвимые сетевые службы для перехвата вредоносного ПО, шеллкода и попыток эксплуатации уязвимостей, с…
 thinkst/canarytokens-docker
Конфигурация Docker для быстрого развёртывания собственных Canarytokens.
 syworks/waidps
Беспроводной аудит, система обнаружения и предотвращения вторжений
 neo23x0/raccine
Простая вакцина от программ-вымогателей
 cyberdefenders/detectionlabelk
DetectionLabELK — это форк DetectionLab со стеком ELK вместо Splunk.
 mfthomps/labtainers
Labtainers: фреймворк киберлабораторий на основе Docker
 stamusnetworks/scirius
Веб-интерфейс для управления наборами правил Suricata, охоты за угрозами и настройки правил с агрегацией данных из нескольких источников,…








