
 #1
Системы IDS/IPS, мониторинг сети, обнаружение на основе аномалий и инструменты оповещения об угрозах.
Рекомендация Kitploit
 thrandomv/cve-2026-31431-detection
Пакет защитного обнаружения для CVE-2026-31431 (LPE в AF_ALG ядра Linux). Правила Sigma, Falco, auditd, KQL и EQL, сопоставленные с MITRE ATT&CK…
 mr-r3b00t/cve-2026-0300
Обманчивая honeypot-ловушка, предназначенная для имитации и мониторинга попыток эксплуатации уязвимости CVE-2026-0300, с захватом поведения…
 corelight/zeek-gozi-detector
Детектор банковского вредоносного ПО Gozi на основе Zeek.
 devopstoday11/tarian
Антивирус для K8s. Защитите свои приложения, работающие на Kubernetes, от вредоносных атак с помощью предварительно зарегистрированного исходного…
 initconf/cve-2020-16898-bad-neighbor
Детектирование Zeek для CVE-2020-16898-"Bad Neighbor"
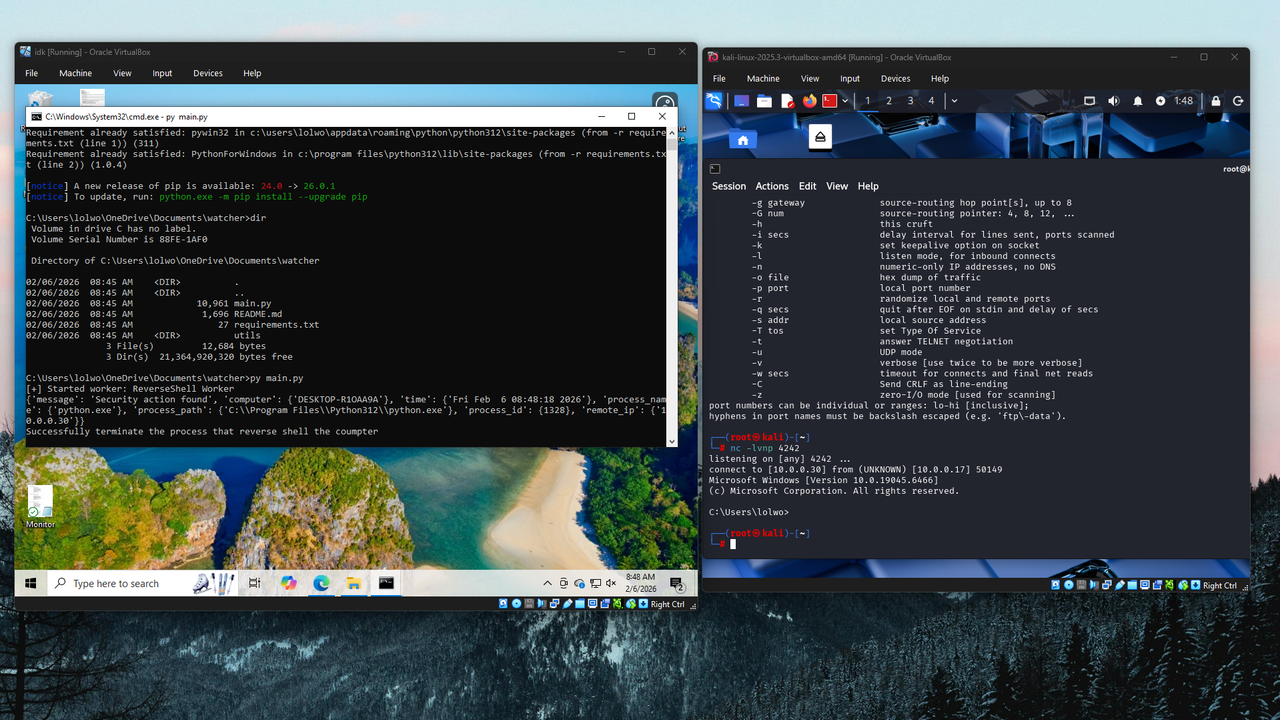 themoonsir/watcher
Обнаружение reverse shell и его уничтожение до попытки подключения.
 vasyapokemon/cve-2026-31431
Набор инструментов для исследования и обнаружения LPE-уязвимости CVE-2026-31431 в ядре Linux, включающий анализ эксплойтов, правила YARA, обнаружение…
 rohithronanki/cve-2026-34159-vulnerability-research-analysis-detection
Критический обход проверки буфера в deserialize_tensor() (llama.cpp < b8492). Нулевой буфер тензора пропускает проверку границ, что позволяет…
 corelight/cve-2022-23270-pptp
Пакет Zeek для обнаружения CVE-2022-23270, уязвимости PPTP в Windows.
 jenderal92/ddos-traffic-monitor
Инструмент мониторинга трафика в реальном времени, который обнаруживает и отображает объём сетевого трафика по каждому IP-адресу для выявления…
 tungduongnt/cve-2014-0160.
Лабораторная среда на основе Docker для эксплуатации CVE-2014-0160 (Heartbleed) с целью утечки конфиденциальной памяти из веб-серверов nginx, с…
 detect-defenselab/cve-2026-31431-detection-defense
Руководство по исследованию и обнаружению для CVE-2026-31431 — обхода мониторинга системных вызовов на основе io_uring. Содержит правила обнаружения…
 gkdgkd123/cve-2026-29145-everything
Воспроизводимая среда PoC для обхода CVE-2026-29145 Apache Tomcat CLIENT_CERT + OCSP soft-fail, включая эксплойт-скрипты, имитацию OCSP-ответчика и…
 paolokappa/sharepointsecuritymonitor
Комплексное решение для мониторинга безопасности SharePoint на основе PowerShell с защитой от CVE-2025-53770, расширенным анализом DLL, обнаружением…
 g0thamrabb1t/cve-2026-43284-dirtyfrag-detection
Отчёт о валидации в лабораторных условиях и артефакты обнаружения для CVE-2026-43284 (DirtyFrag) Linux LPE. Предоставляет телеметрию auditd, правила…
 deckhouse/d8-copy-fail-mitigation
Kubernetes-нативная защита от CVE-2026-31431 с автоматической блокировкой модулей ядра, правилами обнаружения Falco в реальном времени и…
 corelight/petitpotam
Обнаруживает атаки NTLM relay через эксплойт PetitPotam с помощью Zeek, различая успешные и неудачные попытки путём анализа кодов возврата DCERPC.
 tieupham267/log4shell-coraza
Лаборатория защиты от Log4Shell (CVE-2021-44228) — nginx + динамический модуль Coraza WAF + OWASP CRS v4. Только в образовательных целях.








