
 #1
Инструменты общего назначения для сбора различных типов информации о целях.
Рекомендация Kitploit
 quantika14/osint-suite-tools
Репозиторий набора инструментов для проведения OSINT и SOCMINT с использованием Dante's Gates Minimal Version.
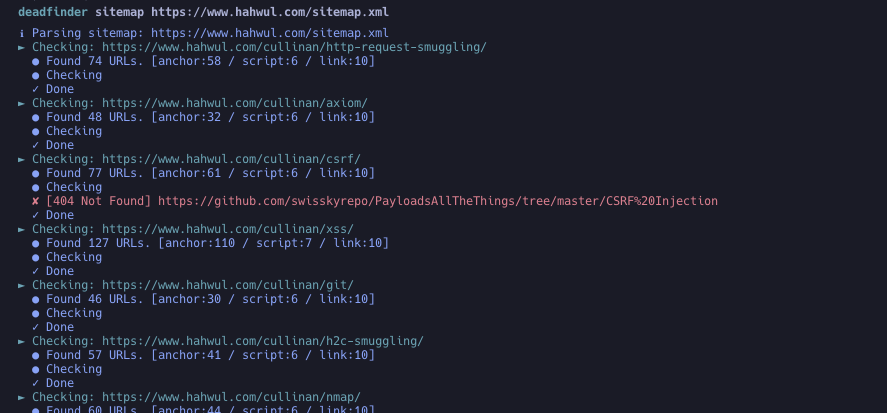 hahwul/deadfinder
Быстрый CLI-инструмент для сканирования веб-сайтов, карт сайтов и списков URL на наличие битых ссылок, с одновременными рабочими процессами, отчётами…
 andromeda1957/netpwn
Инструмент, созданный для автоматизации задач пентестинга.
 tismayil/ohmybackup
Сканирование каталогов и файлов резервных копий жертвы
 ebryx/gitdump
Инструмент для пентеста, который извлекает исходный код из .git, даже если обход каталогов отключён.
 b3rito/peeko
peeko – браузерный XSS C2 для скрытного исследования внутренней сети через заражённый браузер.
 projectdiscovery/useragent
Курируемый список категоризированных User Agents
 shivamrai2003/reconky-automated_bash_script
Reconky — это отличный bash-скрипт для Content Discovery, созданный для баг-хантеров, который автоматизирует множество задач и организован в удобной…
 luemmelsec/apex
Azure Post Exploitation Framework
 whxitte/white-deface
Это простой инструмент на Python для автоматического дефейса уязвимых сайтов webdav.
 0xshe/fuck-cdn
Автоматизированный навык для Claude Code по обнаружению origin-IP за CDN, который выполняет более 40 приоритизированных методов OSINT, перекрёстно…
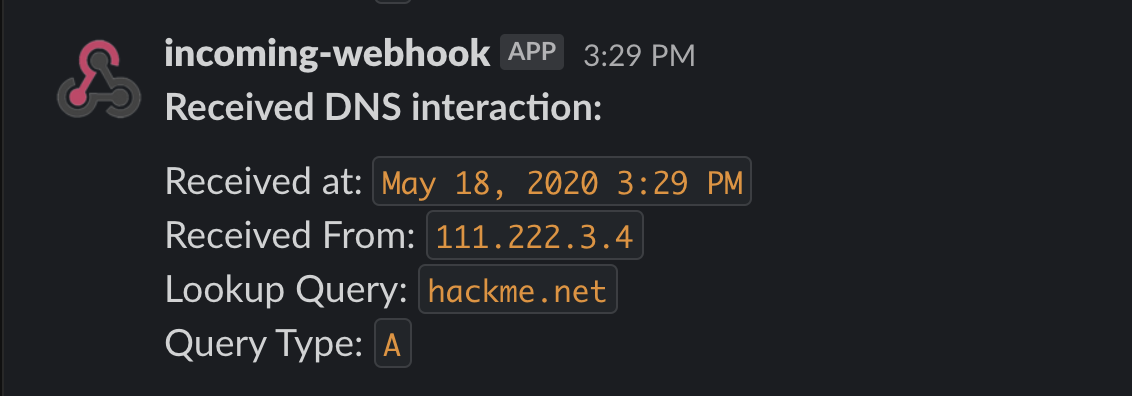 allyomalley/dnsobserver
Удобный DNS-сервис, написанный на Go, помогающий в обнаружении нескольких типов слепых уязвимостей. Он отслеживает сервер пентестера на предмет…
 tothi/servicedetector
Определите, установлен ли сервис (вслепую) и/или запущен ли он (если он открывает именованные каналы) на удалённой машине, без использования прав…
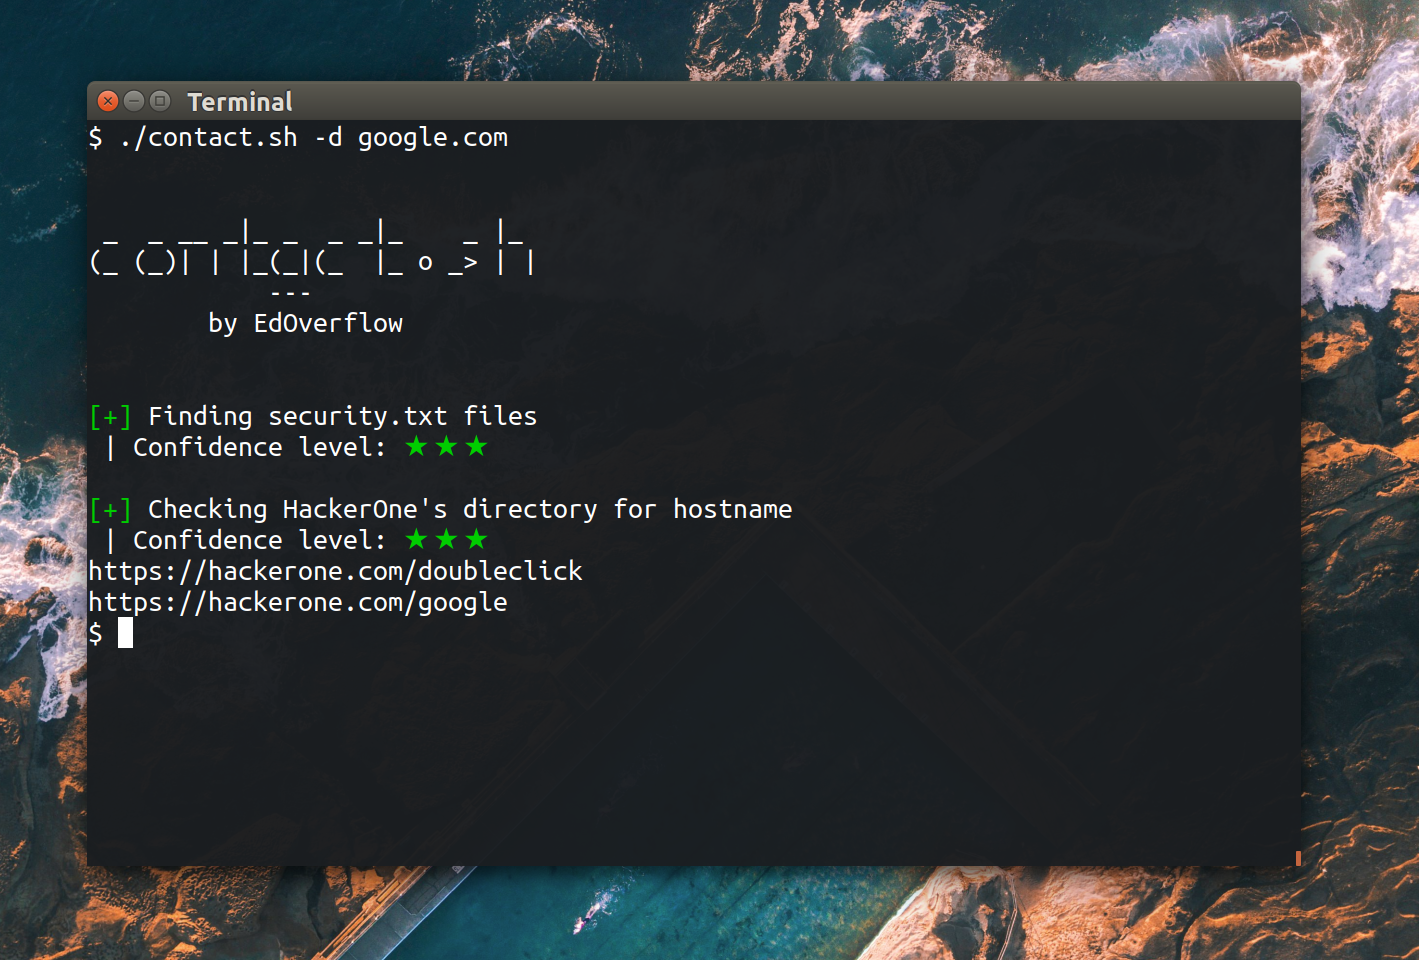 edoverflow/contact.sh
Инструмент OSINT для поиска контактов с целью сообщения об уязвимостях безопасности.
 codingo/dorky
Инструмент для быстрого поиска по ключевым словам в Gitlab и Github для OSINT и bug bounty-разведки.
 ctxis/snitchdns
DNS-сервер на основе базы данных с веб-интерфейсом
 daffainfo/oneliner-bugbounty
Коллекция однострочных скриптов для bug bounty
 nvisosecurity/pycobalthound
pyCobaltHound — это расширение скрипта Aggressor для Cobalt Strike, предназначенное для обеспечения глубокой интеграции между Cobalt Strike и…








