
 #1
Инструменты для обхода систем обнаружения и предотвращения вторжений (IDS/IPS) и средств контроля сетевой безопасности.
Рекомендация Kitploit
 ivan-sincek/powershell-reverse-tcp
Скрипты PowerShell для взаимодействия с удалённым хостом.
 voldesec/patchlessclrloader
Загрузчик .NET-сборок с обходом AMSI без патчинга и обходом ETW
 tcstool/fireaway
Инструмент для аудита и обхода межсетевых экранов нового поколения
 0xninjacyclone/asmldr
Динамический загрузчик шеллкода с изощрёнными возможностями обхода обнаружения
 ymsniper/kto
Автоматизированный инструмент для деаутентификации Wi-Fi, который непрерывно сканирует клиентов на целевом SSID и отключает неавторизованные…
 solomonsklash/sleepycrypt
Функция shellcode для шифрования образа запущенного процесса во время сна.
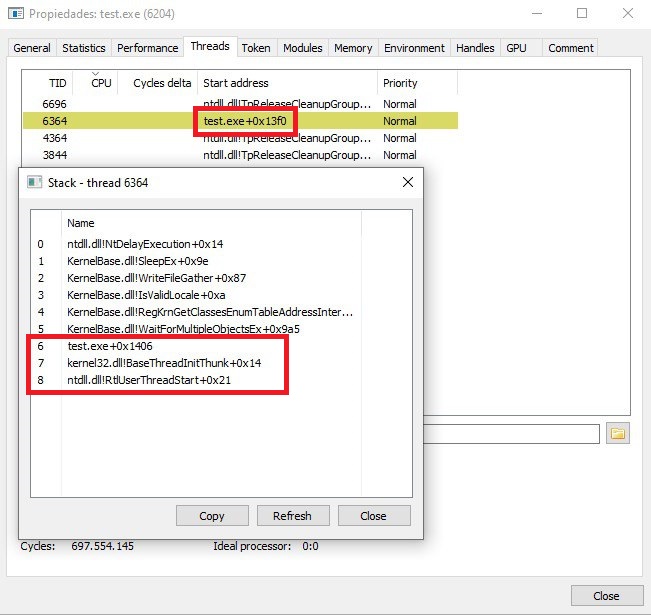 kudaes/unwinder
Трассировка стека вызовов для Rust
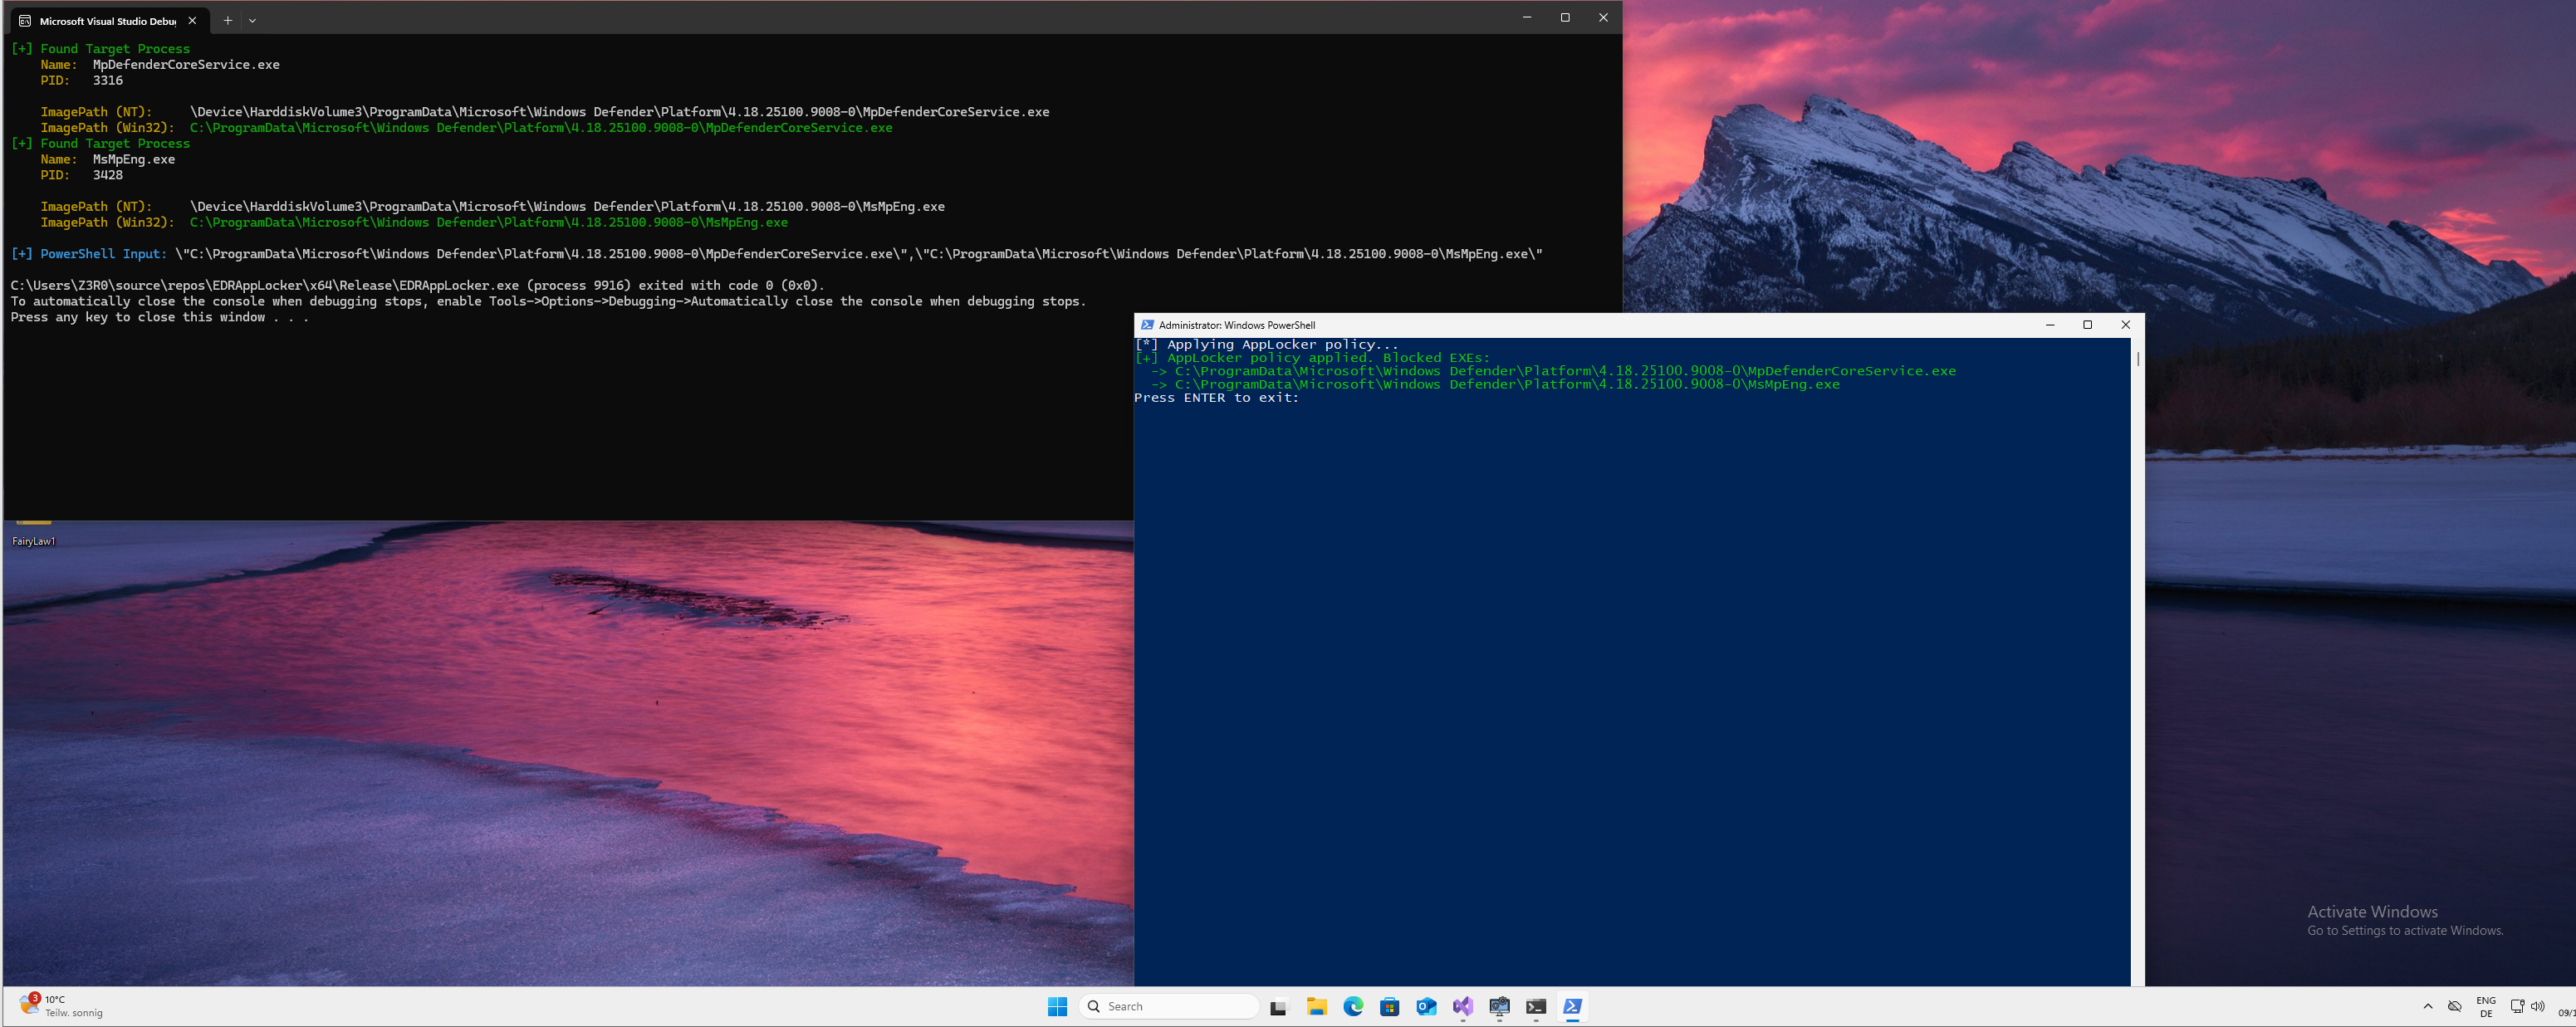 zero2504/edr-ghostlocker
Нейтрализация EDR на основе AppLocker
 xm0kht4r/av-edr-killer
Завершение процессов AV/EDR путем эксплуатации уязвимого драйвера (BYOVD)
 rsmudge/unhook-bof
Удалить API-хуки из процесса Beacon.
 samyk/quickjack
Quickjack — это инструмент типа «укажи и щёлкни» для интуитивного создания продвинутых clickjacking- и frame slicing-атак.
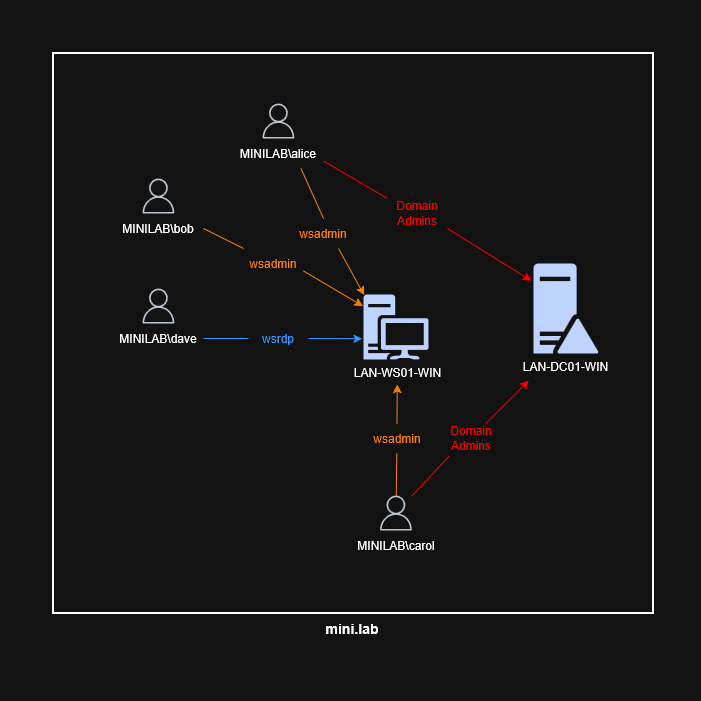 0xmr007/lab4purplesec
Lab4PurpleSec — это модульная лаборатория для Purple Team, объединяющая уязвимую среду Active Directory (GOAD), веб-ДМЗ на основе Docker, pfSense +…
 saadahla/unhookingpatch
Обход хуков EDR путем патчинга заглушек NT API и разрешения SSN и инструкций syscall во время выполнения.
 cryptolok/morphaes
IDPS и SandBox и AntiVirus — скрытый убийца. MorphAES — первый в мире полиморфный движок шеллкода с метаморфическими свойствами и способностью…
 gmh5225/callmewin32kdriver
Загрузите ваш драйвер, например win32k.sys
 mr-un1k0d3r/windows-signedbinary
Видоизменяет подписанные бинарные файлы Windows для сохранения действительных подписей каталога при изменении хешей файлов, обходя блокировки…
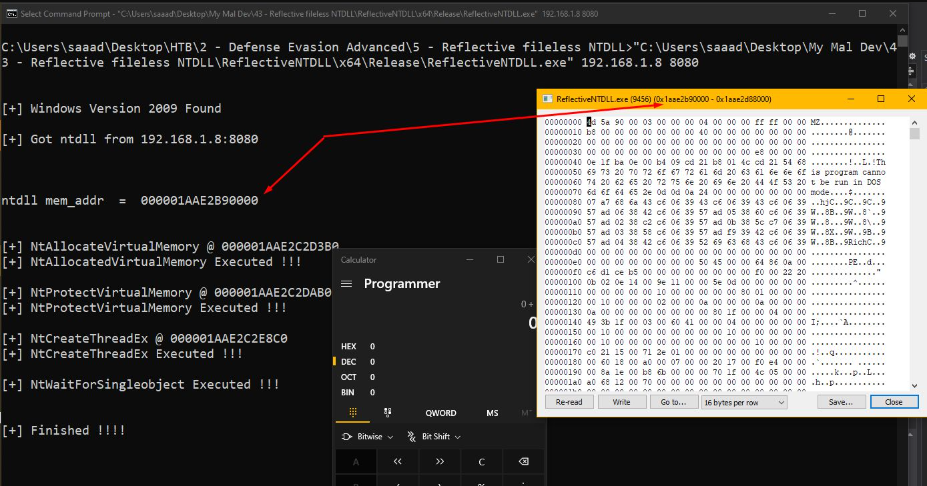 saadahla/ntdllreflection
Обходит перехваты EDR в пользовательском режиме путем загрузки рефлексивного Ntdll в память с удаленного сервера на основе Windows ReleaseID, чтобы…
 loosehose/silentbutdeadly
SilentButDeadly — это блокировщик сетевого взаимодействия, специально разработанный для нейтрализации EDR/AV-программ путём предотвращения их…








