
 #1
Инструменты для обхода систем обнаружения и предотвращения вторжений (IDS/IPS) и средств контроля сетевой безопасности.
Рекомендация Kitploit
 bgsilvait/win-cve-2021-31166
Доказательство концепции для CVE-2021-31166 (RCE в http.sys) с развёртыванием через Terraform на AWS, включая скрипты для тестирования и правило…
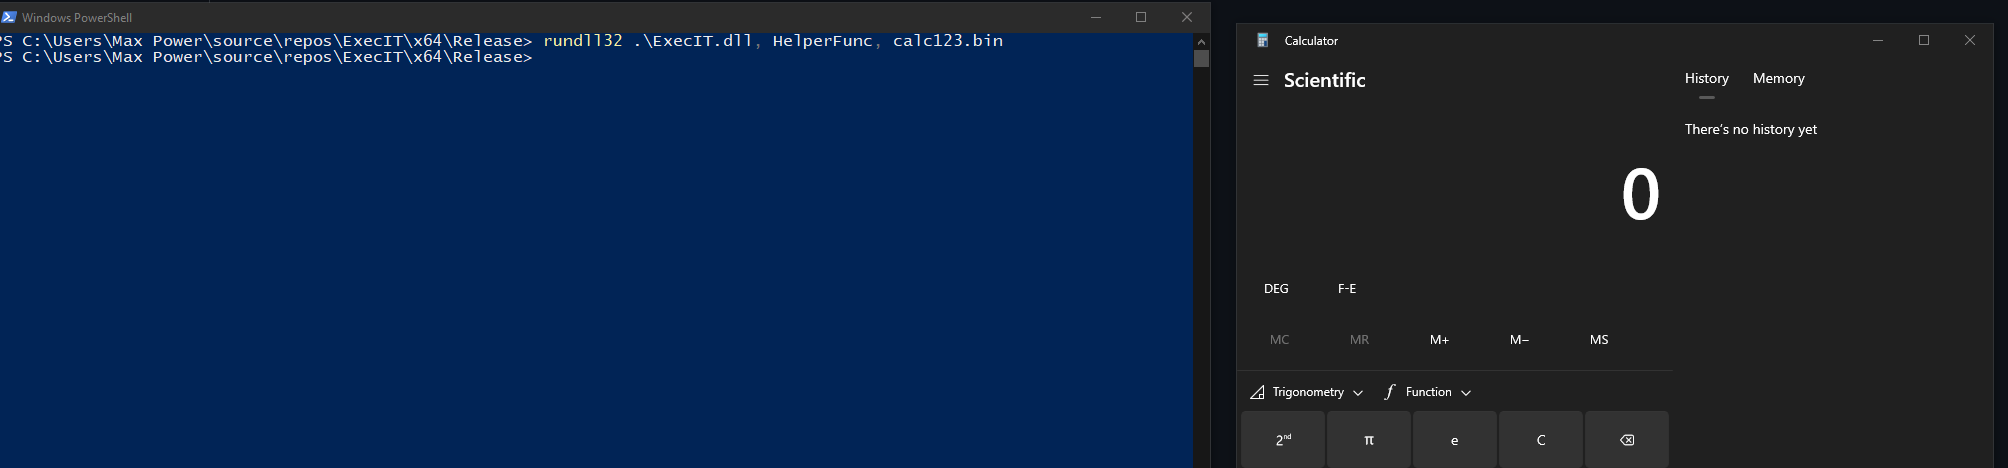 florylsk/execit
Выполнение файлов shellcode с помощью rundll32
 rad9800/wtsrm2
Заголовочная библиотека C++17 для скрытной разработки под Windows: хэширование API на этапе компиляции, снятие хуков DLL, очистка аппаратных точек…
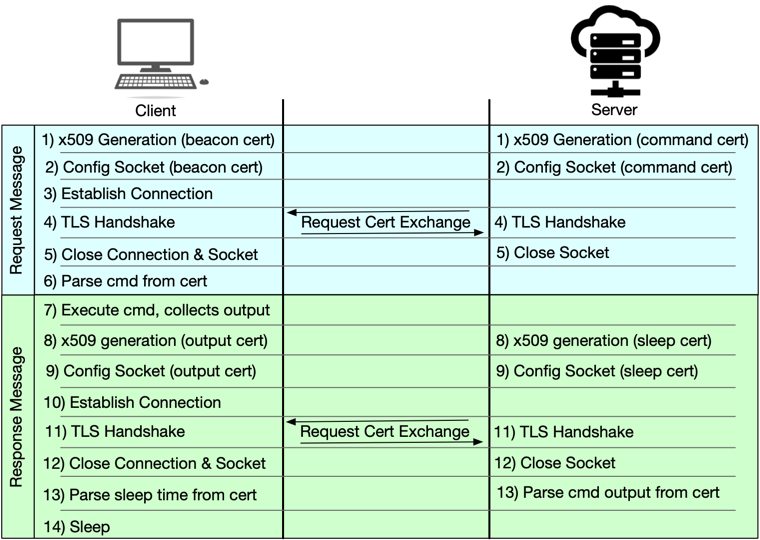 jconwell/secret_handshake
Прототип C2-канала вредоносного ПО с использованием сертификатов x509 поверх mTLS
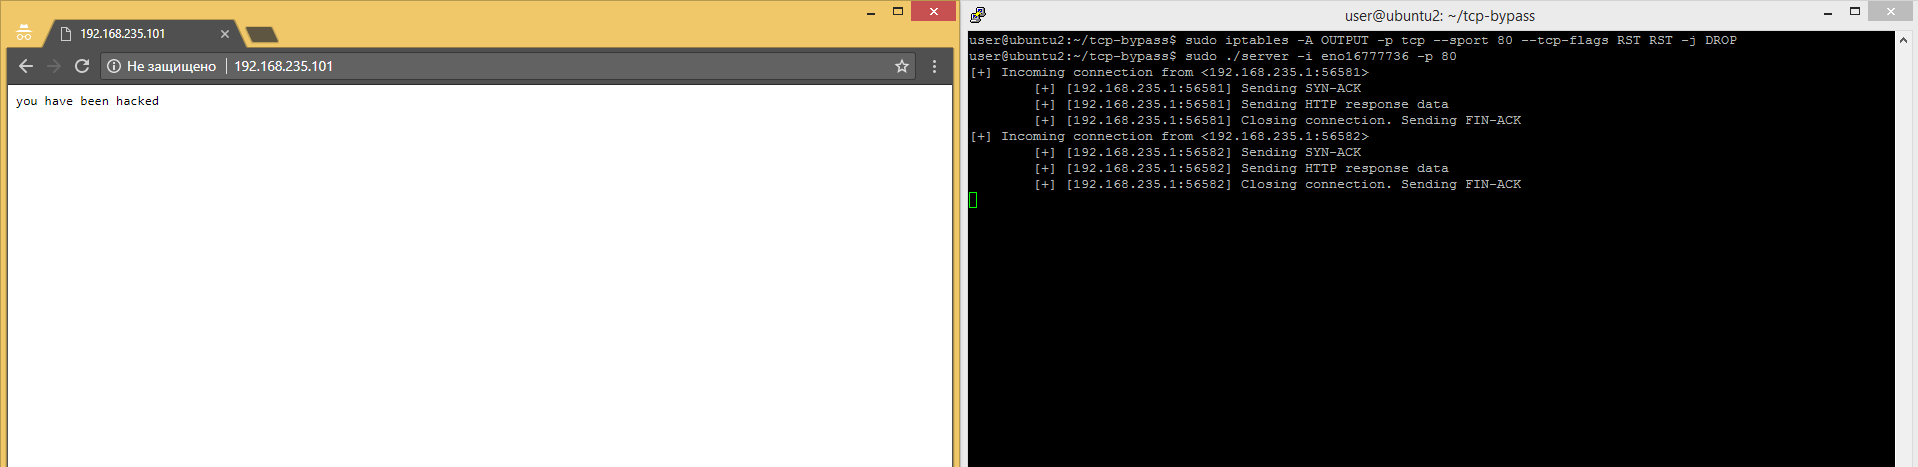
 maldev-academy/ghostlyhollowingviatamperedsyscalls2
Реализация Ghostly-Hollowing с использованием подменённых системных вызовов для удалённой инъекции PE
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
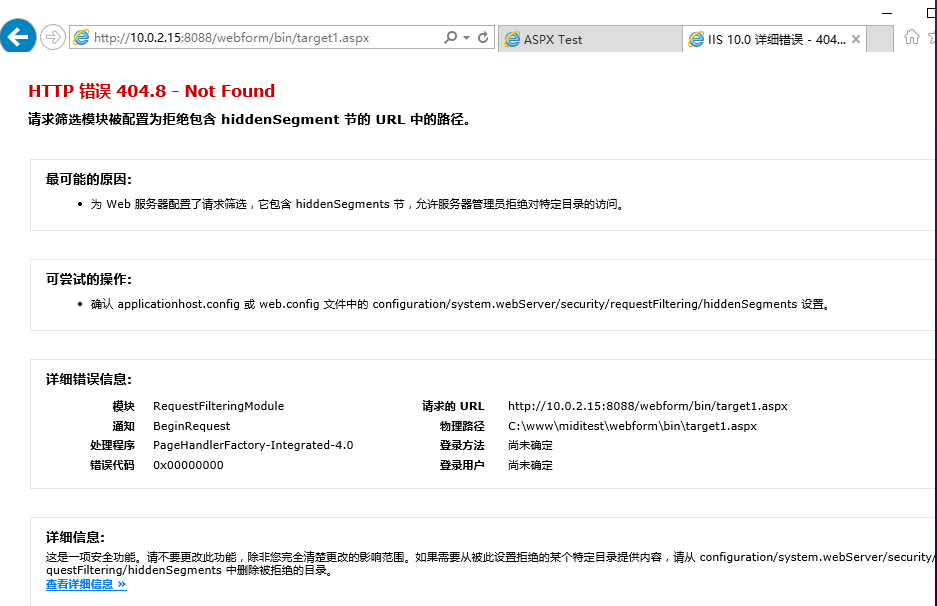 midisec/cve-2023-36899
Среда воспроизведения и инструменты для уязвимости CVE-2023-36899, нацеленные на обход аутентификации сеанса без cookie в ASP.NET.
 ianxtianxt/bypass360mimikatz_x64
Модифицированный бинарный файл mimikatz с изменёнными ресурсами и цифровой подписью для обхода обнаружения антивирусом 360 при краже учётных данных в…
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike версии 4.5: взлом, удаление признаков checksum8, обход BeaconEye, исправление утечки пути к stage из-за ошибок, добавление двухфакторной…
 ejpir/cve-2025-55182-bypass
Обход заголовков для CVE-2025-55182 (RCE в React Server Components).
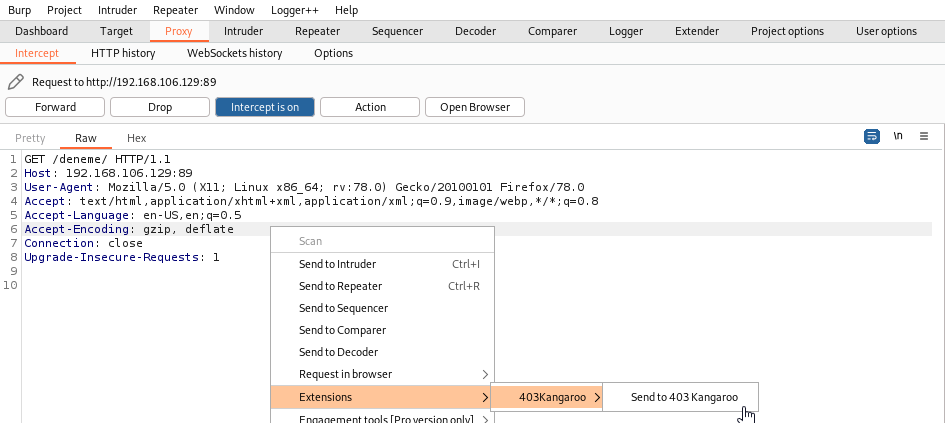 saadet-t/403kangaroo
Инструмент для обхода ошибок 403/401 с помощью определенных заголовков и значений
 kouf320/docker-lab-cve-2017-5638-cve-2021-41773
Docker-базированная лаборатория многоэтапной эмуляции атак, демонстрирующая эксплуатацию CVE-2017-5638 и CVE-2021-41773, горизонтальное перемещение и…
 aulauniversal/cve-2023-44487
RapidResetClient
 jra89/cve-2019-19633
lib/G/functions.php в Chevereto 1.0.0–1.1.4 Free и 3.13.5 Core позволяет злоумышленнику выполнять атаки перебором без активации реализованного…
 initconf/cve-2021-1675-printnightmare
Пакет Zeek для обнаружения CVE-2021-1675 (PrintNightmare) путем мониторинга именованных каналов и RPC-операций на предмет попыток эксплуатации…
 toddkk02/cve-2025-29927
Эксплойт-концепт для CVE-2025-29927, демонстрирующий обход аутентификации в промежуточном ПО Next.js через заголовок x-middleware-subrequest, с…








