
 #1
Инструменты для обхода систем обнаружения и предотвращения вторжений (IDS/IPS) и средств контроля сетевой безопасности.
Рекомендация Kitploit
 corelight/cve-2022-24497
Zeek-сетевой детектор для CVE-2022-24497, выявляющий попытки эксплуатации RPC portmap с помощью анализа трафика в реальном времени и оповещений.
 huyn-coder/cve-2016-7144-idps
Эксплойт-инструмент на Python, нацеленный на CVE-2016-7144, для тестирования на проникновение и проверки уязвимостей затронутых систем.
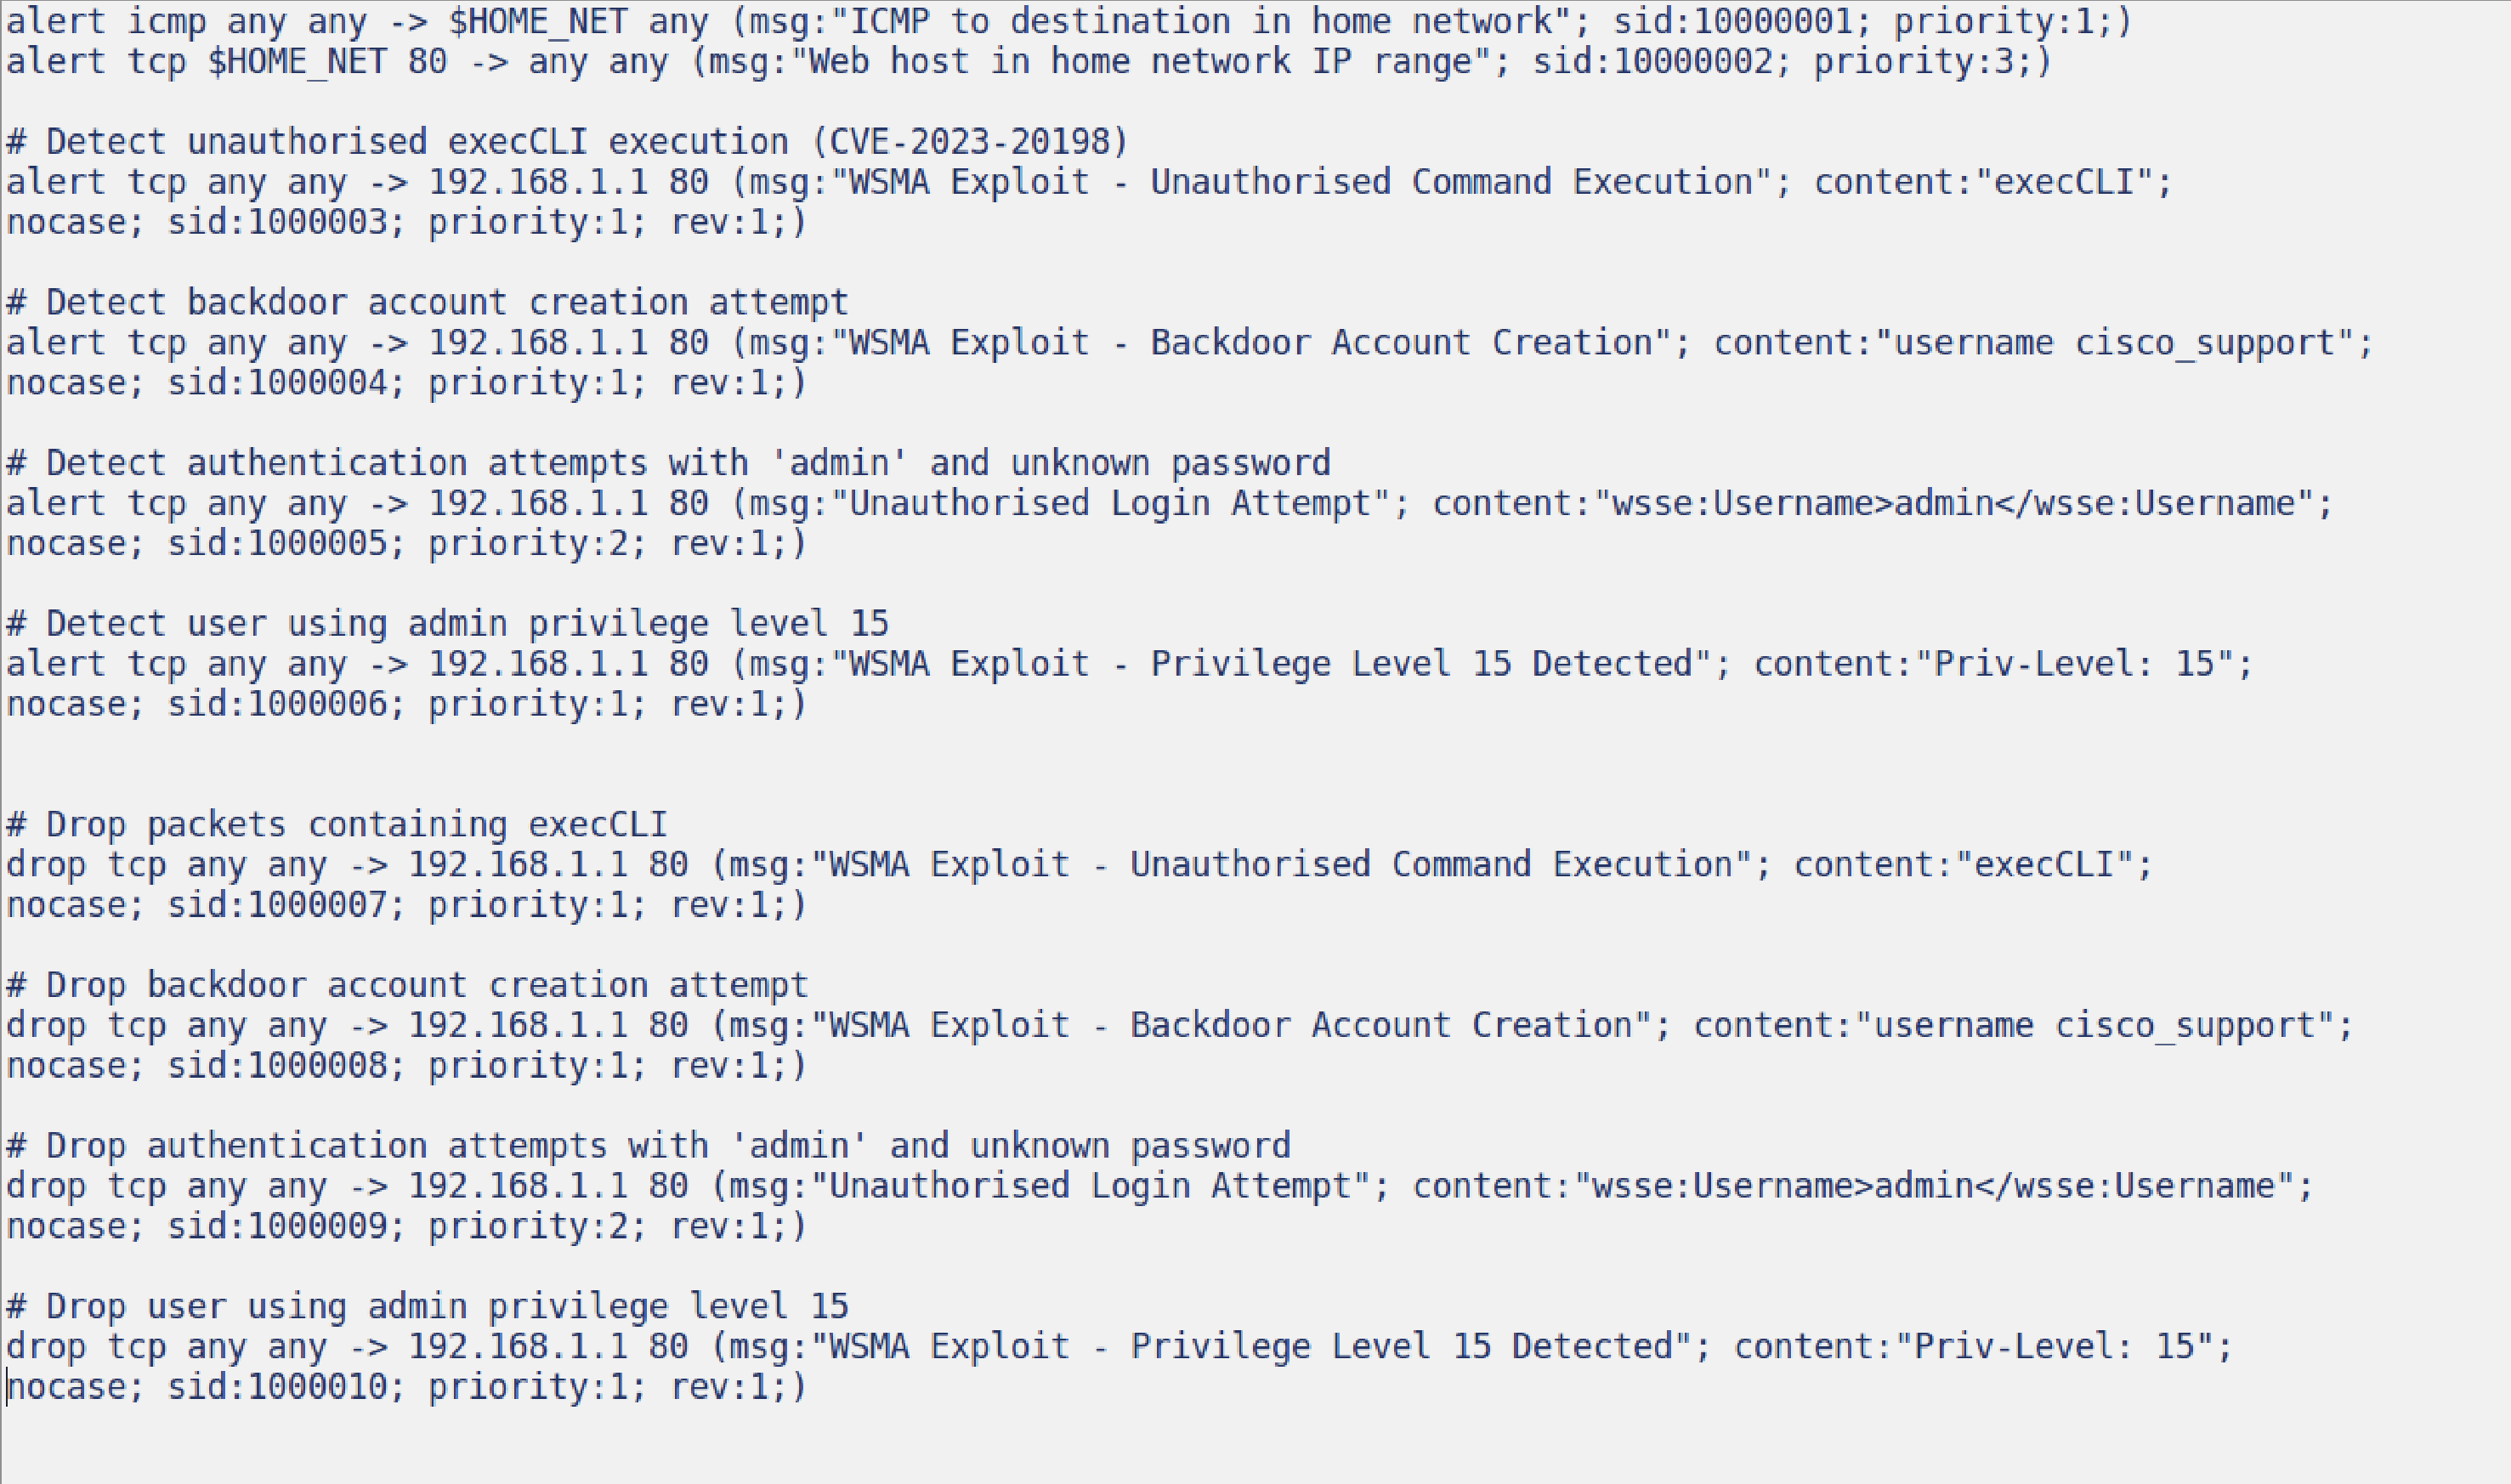 dominic471/qub-network-security-cve-2023-20198
Анализ, обнаружение и смягчение последствий эксплуатации CVE-2023-20198 в Cisco IOS XE – оценка безопасности сети QUB CSC3064
 solidevil14/suricata-rule-for-detecting-cve-2025-55182
Обнаружение CVE-2025-55182
 smileyface101/crushftp-as2-bypass-research-cve-2025-54309
Исследование обхода аутентификации AS2 в CrushFTP, позволяющего неавторизованный доступ администратора. Включает PoC-скрипты, правила обнаружения и…
 abdurahmon3236/-cve-2024-6095
Запутанный скрипт эксплойта CVE-2024-6095, использующий случайные строки, продвинутые полезные нагрузки, пользовательские заголовки и…
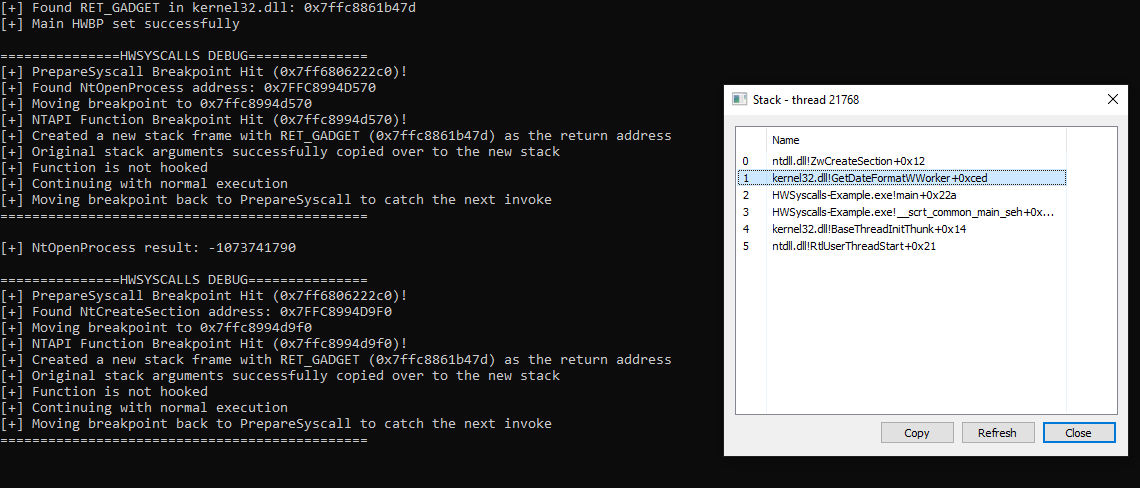 dec0ne/hwsyscalls
HWSyscalls — это новый метод выполнения косвенных системных вызовов с использованием HWBP, HalosGate и синтетического трамплина на kernel32 с HWBP.
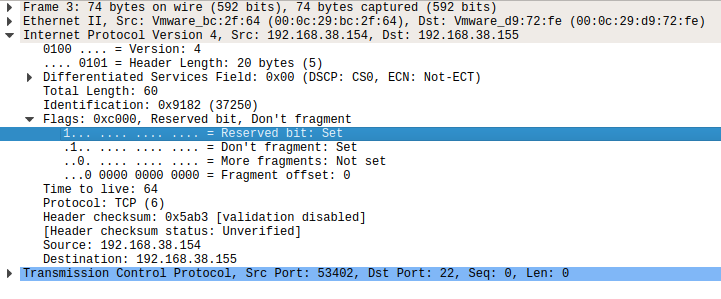 flamingspork/iptable_evil
Бэкдор на уровне ядра iptables, который принимает все пакеты с установленным «битом зла» RFC 3514, обходя правила брандмауэра. Включает сборки в…
 robomotic/invoke-antivm
инструмент PowerShell для обхода виртуальных машин
 d7ead/cve-2025-61156
Небезопасный контроль доступа в драйвере TfSysMon.sys системы ThreatFire System Monitor позволяет непривилегированным процессам завершать другие…
 ajunque9/goaround
Инструмент, который позволяет генерировать обходы AMSI и автоматически обфусцировать PowerShell-скрипты с использованием трех различных методов…
 hotpotcookie/cve-2022-44877-white-box
Утилиты Red Team для настройки полезной нагрузки CWP CentOS 7 и обратной оболочки (Red Team 9 - CW2023)
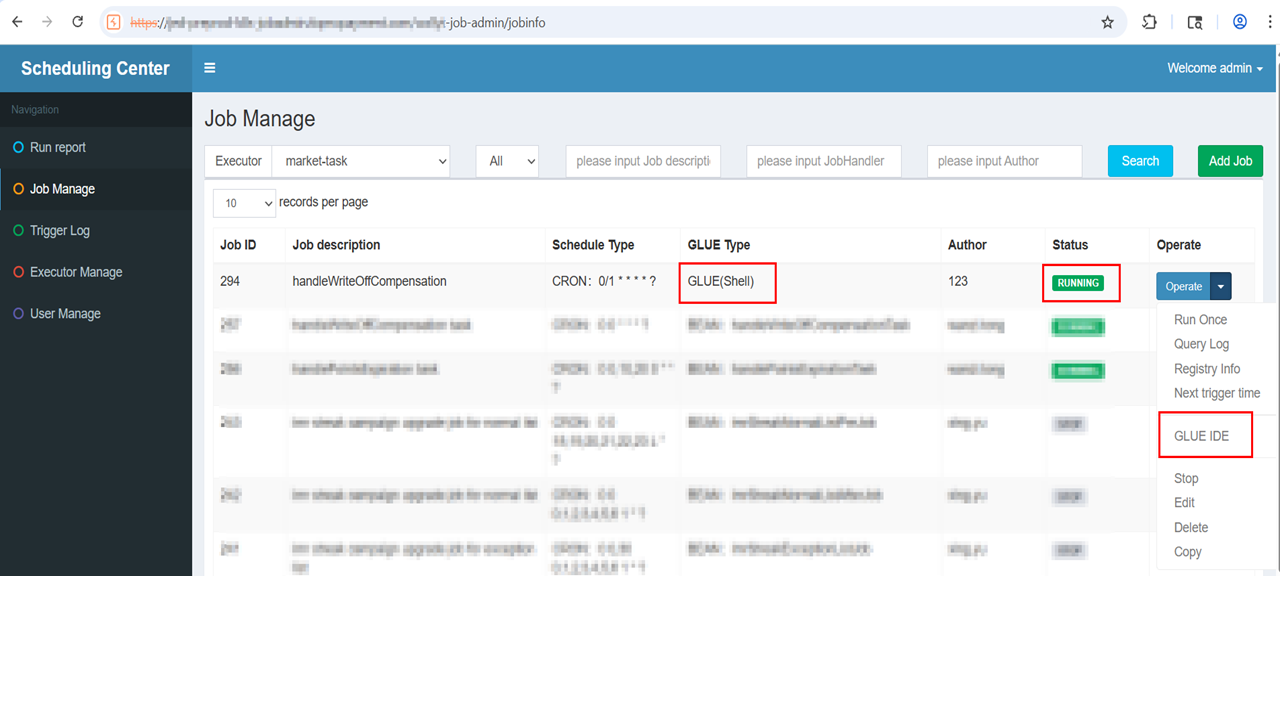 ibrahim-sartawi/cve-2026-26718
Уязвимость межсайтовой подделки запроса (CSRF) существует в веб-приложении xxl-job-admin, что позволяет злоумышленнику производить…
 minhangxiaohui/activemq_cve-2023-46604
PY
 cyberaz0r/typecho-multiple-vulnerabilities
Эксплойты для Typecho CVE-2024-35538, CVE-2024-35539 и CVE-2024-35540
 jvoisin/snuffleupagus
Модуль безопасности для php7 и php8 - уничтожение классов ошибок и виртуальное исправление остального! https://snuffleupagus.rtfd.io








