
 #1
Инструменты для управления учетными записями пользователей, аутентификацией, авторизацией и контролем доступа в системах и сетях.
Рекомендация Kitploit

 monkeysec-sys/kangaroo
Эксплойт обхода аутентификации для CVE-2026-32746, нацеленный на устаревшие Telnet-серверы, с рекомендациями по защите и реализацией на Go для…
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 — критическая уязвимость, связанная с отсутствием аутентификации, затрагивающая локальную версию (on-premises) Microsoft SharePoint…
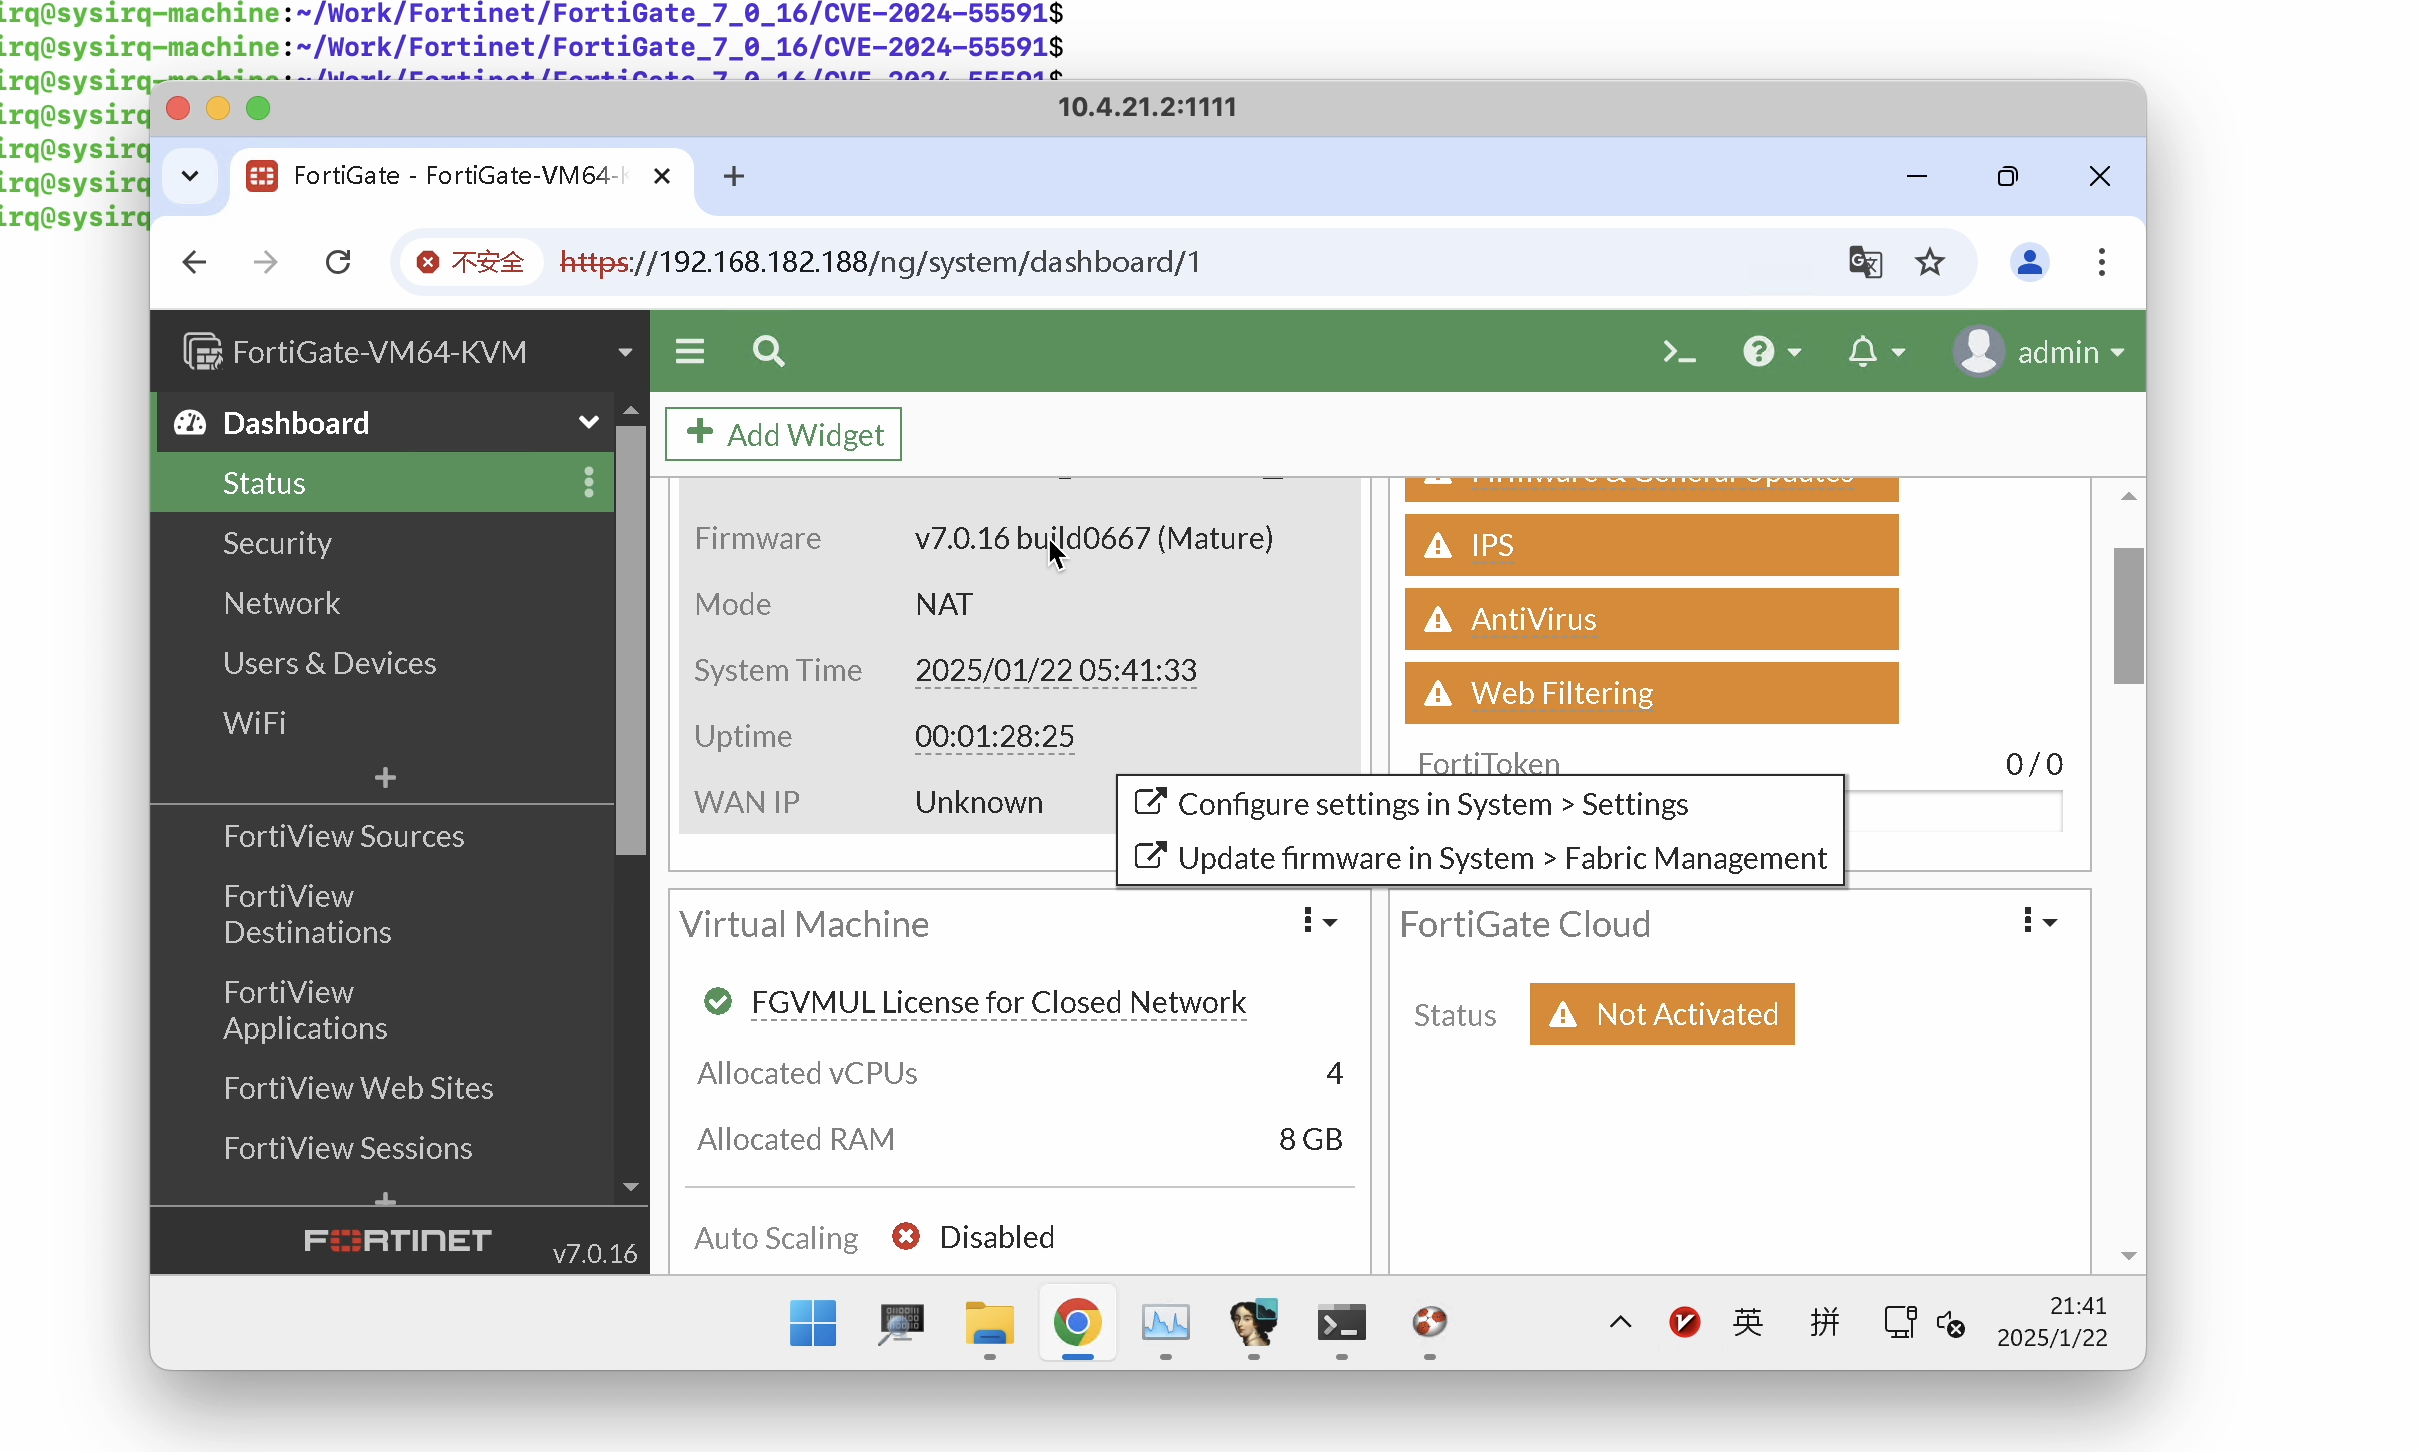 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
Python-эксплойт для CVE-2024-55591, обходящий аутентификацию FortiOS для выполнения удалённых команд на уязвимых устройствах FortiGate и FortiProxy.
 baph00met/cve-2024-47533
CVE-2024-47533: Обход аутентификации и выполнение кода в Cobbler

 roccoammon/active-directory-health-check
GUI-инструмент PowerShell, выполняющий 54 проверки работоспособности и безопасности по лучшим практикам для Active Directory, выявляющий…
 ainrm/jrohy-trojan-unauth-poc
CVE-2024-55215
 0xgh057r3c0n/cve-2025-31161
🛡️ CVE-2025-31161 - CrushFTP: эксплойт обхода аутентификации при создании пользователя
 7h30th3r0n3/cve-2026-53625-glpi-poc
PoC повышения привилегий в GLPI через манипуляцию authtype — CVE-2026-53625. Этичный PoC для уязвимости GLPI, позволяющий Technician получить полный…
 xtwip/fortipwn
Скрипт перечисления Forti CVE-2022-40684, написанный на Rust
 t3tra-dev/cve-2025-29927-demo
Демонстрация уязвимости обхода авторизации CVE-2025-29927 в Next.js.
 isaca0315/cve-2026-65013-bola-idor
Воспроизводимый PoC для BOLA/IDOR против tRPC API Onlook (CVE-2026-65013) с 12-шаговой цепочкой эксплуатации, уязвимыми и пропатченными Docker-целями…
 george0papasotiriou/cve-2026-4444-jwt-algorithm-confusion-via-kid-injection
POC для CVE-2026-4444, демонстрирующий подмену алгоритма JWT через внедрение недоверенного значения kid, включая уязвимый сервер на Node.js и…
 uziii2208/cve-2026-88899
Knowns 0.30.0: неаутентифицированная инъекция заголовков предоставляет AI-агенту неограниченный доступ к файловой системе хоста
 nel-droid/cve-2026-71204-poc
PoC: changedetection.io — слепое слияние настроек, массовое присваивание (CVE-2026-71204, Средний 6.3)
 0xcyp1337/cve-2026-82329
Массовый эксплойт для CVE-2026-82329 — неаутентифицированного обхода аутентификации в JFrog Artifactory. Поддерживает сканирование одиночных целей и…
 nastar-id/cve-2026-18315-poc
Доказательство концепции для CVE-2026-18315 (плагин TrueBooker для WordPress): неаутентифицированный обход авторизации через управляемый…
 tamatahyt/cve-2026-53576
Kestra Unauthenticated RCE Exploit (CVE-2026-53576)
 matesz44/cve-2026-39987
Эксплуатирует CVE-2026-39987 — RCE до аутентификации в Marimo <0.23.0 — подключаясь к неаутентифицированному WebSocket /terminal/ws. Поддерживает…








