
 #1
Аппаратные модули безопасности, TPM, защищенные анклавы и инструменты доверия к оборудованию.
Рекомендация Kitploit

 oscardagrach/cve-2019-5700
CVE-2019-5700
 gregaskew/speculativeexecutionassessment
Оценивает систему на уязвимости "спекулятивного исполнения", описанные в CVE-2017-5715, CVE-2017-5753, CVE-2017-5754
 withsecurelabs/usb-ninja-detection-poc
Обнаруживает атаки с инъекцией нажатий клавиш USB Ninja, регистрируя нажатия клавиш и события приложений, предоставляя доказательство концепции для…
 userlandkernel/usbusted
Исследование USB-протоколов Apple
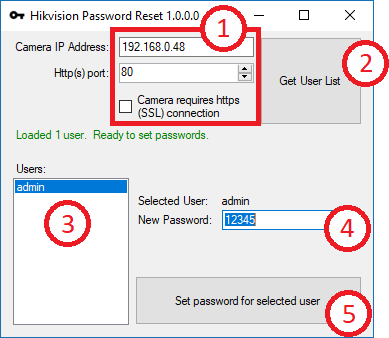 bp2008/hikpasswordhelper
Инструмент, эксплуатирующий бэкдор в прошивках камер Hikvision (примерно 2014-2016 годов), чтобы помочь владельцу сменить забытый пароль.
 axi0mx/ipwndfu
инструмент с открытым исходным кодом для джейлбрейка многих устройств iOS
 synacktiv/yealink_tools
Скрипты реверс-инжиниринга, предназначенные для извлечения файлов обновления VoIP Yealink
 jsitech/jshielder
Скрипт укрепления для серверов Linux / Безопасный LAMP-LEMP Deployer / CIS Benchmark
 arthastang/router-exploit-shovel
Автоматическая генерация приложений для переполнения стека на беспроводных маршрутизаторах
 wizlab-it/anviz-m3-rfid-cve-2019-11523-poc
Anviz M3 RFID CVE-2019-11523 PoC
 libratbag/ratbag-toolbox
Случайные знания и инструменты для реверс-инжиниринга
 darthton/hyperbone
Минималистичный гипервизор VT-x для Windows x64, обеспечивающий перехват системных вызовов, MSR, IDT и встроенных хуков ядра, а также подмену страниц…
 ndureiss/e1000_vulnerability_exploit
Эксплуатация уязвимости VirtualBox (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 alex3434/wmi-static-spoofer
Спуфинг серийного номера HDD/дисковода Windows 10 из ядра без перехвата
 ionescu007/simplevisor
Минимальный гипервизор Intel VT-x для Windows и UEFI, который виртуализирует работающий хост для интроспекции, поддерживая динамический hyperjacking,…
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 mortenoir1/virtualbox_e1000_0day
VirtualBox E1000: побег из гостевой системы в хост-систему
 ionescu007/specucheck
Утилита для Windows, которая обращается к API ядра и сообщает о статусе программных и аппаратных мер защиты от уязвимостей спекулятивного выполнения…








