
 #1
Инструменты для оценки безопасности физического оборудования, встраиваемых систем и устройств IoT.
Рекомендация Kitploit

 smittix/intercept
iNTERCEPT, бесплатная платформа с открытым исходным кодом, объединяющая лучшие инструменты радиоэлектронной разведки в единый доступный интерфейс.
 googlesky/cve-2026-129353
Proof-of-concept и лабораторная среда QEMU-mipsel для CVE-2026-129353 — переполнение стека до аутентификации в authentication.cgi D-Link DIR-600L, с…
 googlesky/cve-2026-129352
TRENDnet TEW-657BRM 1.00.1 upgrade_flash.cgi: strncpy первой строки multipart в 128-байтовый буфер кадра (ra +192), разделитель не проверяется ->…
 googlesky/cve-2026-129351
Воспроизводит CVE-2026-129351 — запись за границы буфера до аутентификации в mini_httpd на TRENDnet TEW-657BRM; запускает проверенную по хешу…
 googlesky/cve-2026-129354
Лаборатория для воспроизведения и PoC для CVE-2026-129354 — переполнение стека до аутентификации в D-Link DIR-600L HNAP hnap_main через заголовок…
 theopolis/uefi-firmware-parser
Разбор структур, связанных с прошивками BIOS/Intel ME/UEFI: Volumes, FileSystems, Files и т.д.
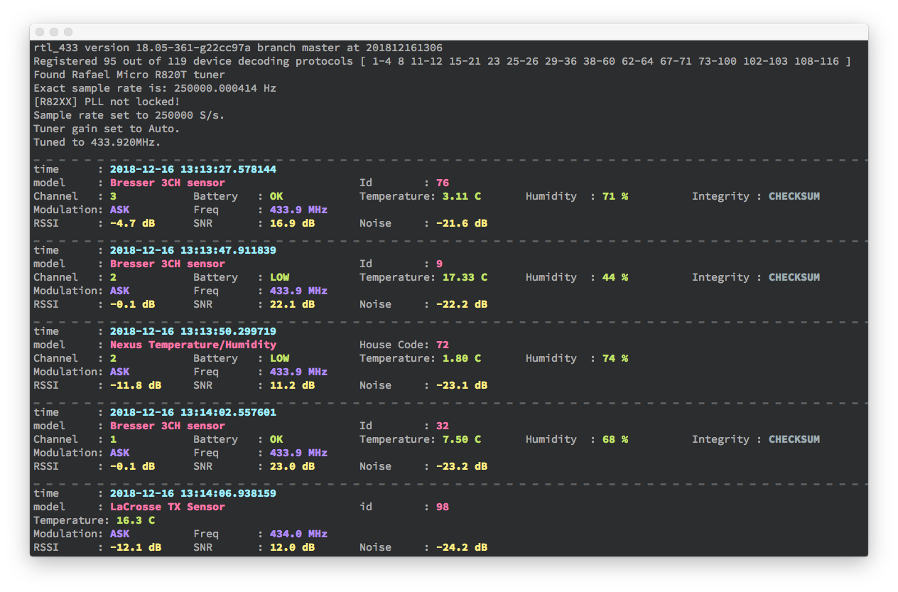 merbanan/rtl_433
Программа для декодирования радиопередач от устройств в диапазонах ISM (и других частотах)
 pq-code-package/mlkem-native
Secure, fast, and portable C90 implementation of ML-KEM / FIPS 203
 al4n4n/cve-2026-58115
PoC, неразрушающий сканер, лаборатория Docker, PCAP и правила обнаружения Suricata/Sigma для CVE-2026-58115: root-RCE без аутентификации через…
 mafarricos/badbox-tv-audit
Проверяет устройства Android TV и Google TV через ADB на наличие вредоносного ПО BadBox, XCPE и Vo1d, с сетевым стражем VPN-трафика, блок-листами IoC…
 flipperdevices/flipperzero-firmware
Flipper Zero — исходный код прошивки
 fixedbyreboot/cve-2026-124002-poc
Python PoC для пяти pre-auth CVE в Copeland/Dixell XWEB EVO: инъекция команд ОС через .lua-стоки, повышение привилегий через setuid-root wlua, жёстко…
 meshcore-dev/meshcore
Новый легковесный гибридный протокол ячеистой маршрутизации для пакетных радиостанций
 geeoon/fault-injection-finder
Автоматически находить и выполнять атаки методом внедрения неисправностей
 commit-regrets/samsung_tizen_tv_root
Исследовательский набор инструментов, который получает root-доступ на телевизоре Samsung Tizen 9 через RCE в Chromium WasmGC и произвольный доступ к…
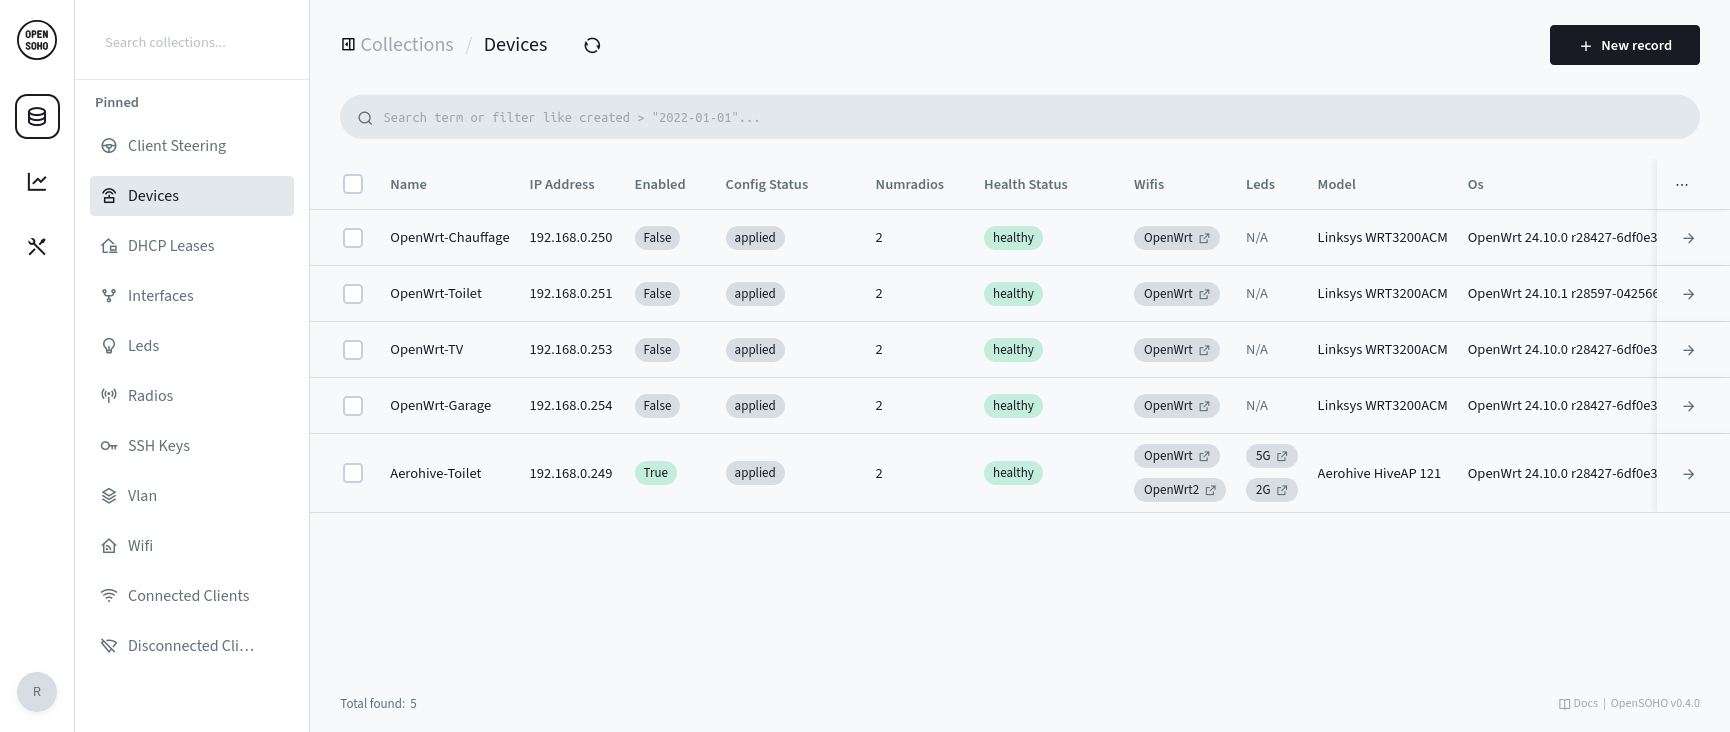 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 yasindce1998/barzakh
Ring -4 to Ring 0: offense-defense firmware research platform. We build the bootkits, then we catch them. Closed-loop. Zero trust in silicon.
 qmonnet/rbpf
Виртуальная машина на Rust и JIT-компилятор для eBPF-программ







