 #1

 snawoot/hisilicon-dvr-telnet
Материалы PoC к статье https://habr.com/en/post/486856/
 vabold/ds-wireless-communication-remote-code-execution
Внедряет произвольный код в игру клиента.
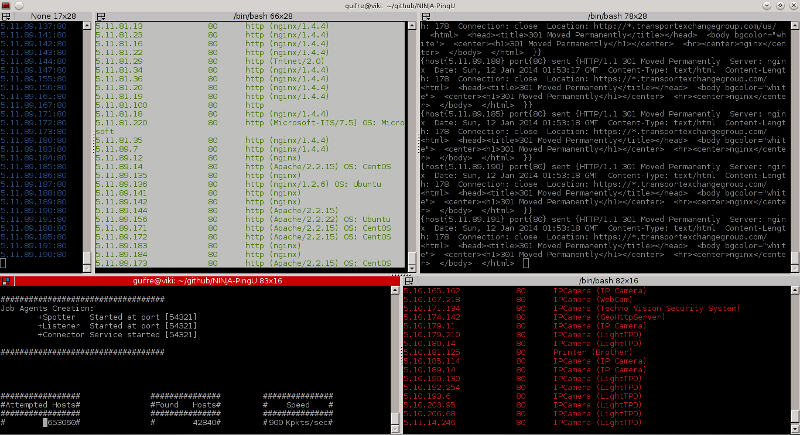 owasp/ninja-pingu
Высокопроизводительный сетевой сканер для масштабного сканирования IP-адресов и портов с идентификацией сервисов, обнаружением встроенных устройств и…
 kiwidoggie/oni-framework
Программное обеспечение C2 для встраиваемых систем, написанное на C/C#
 openl2d/moc3ingbird
Эксплойт MOC3ingbird для Live2D (CVE-2023-27566)
 liznzn/cve-2019-2215
Temproot для Bravia TV через CVE-2019-2215.
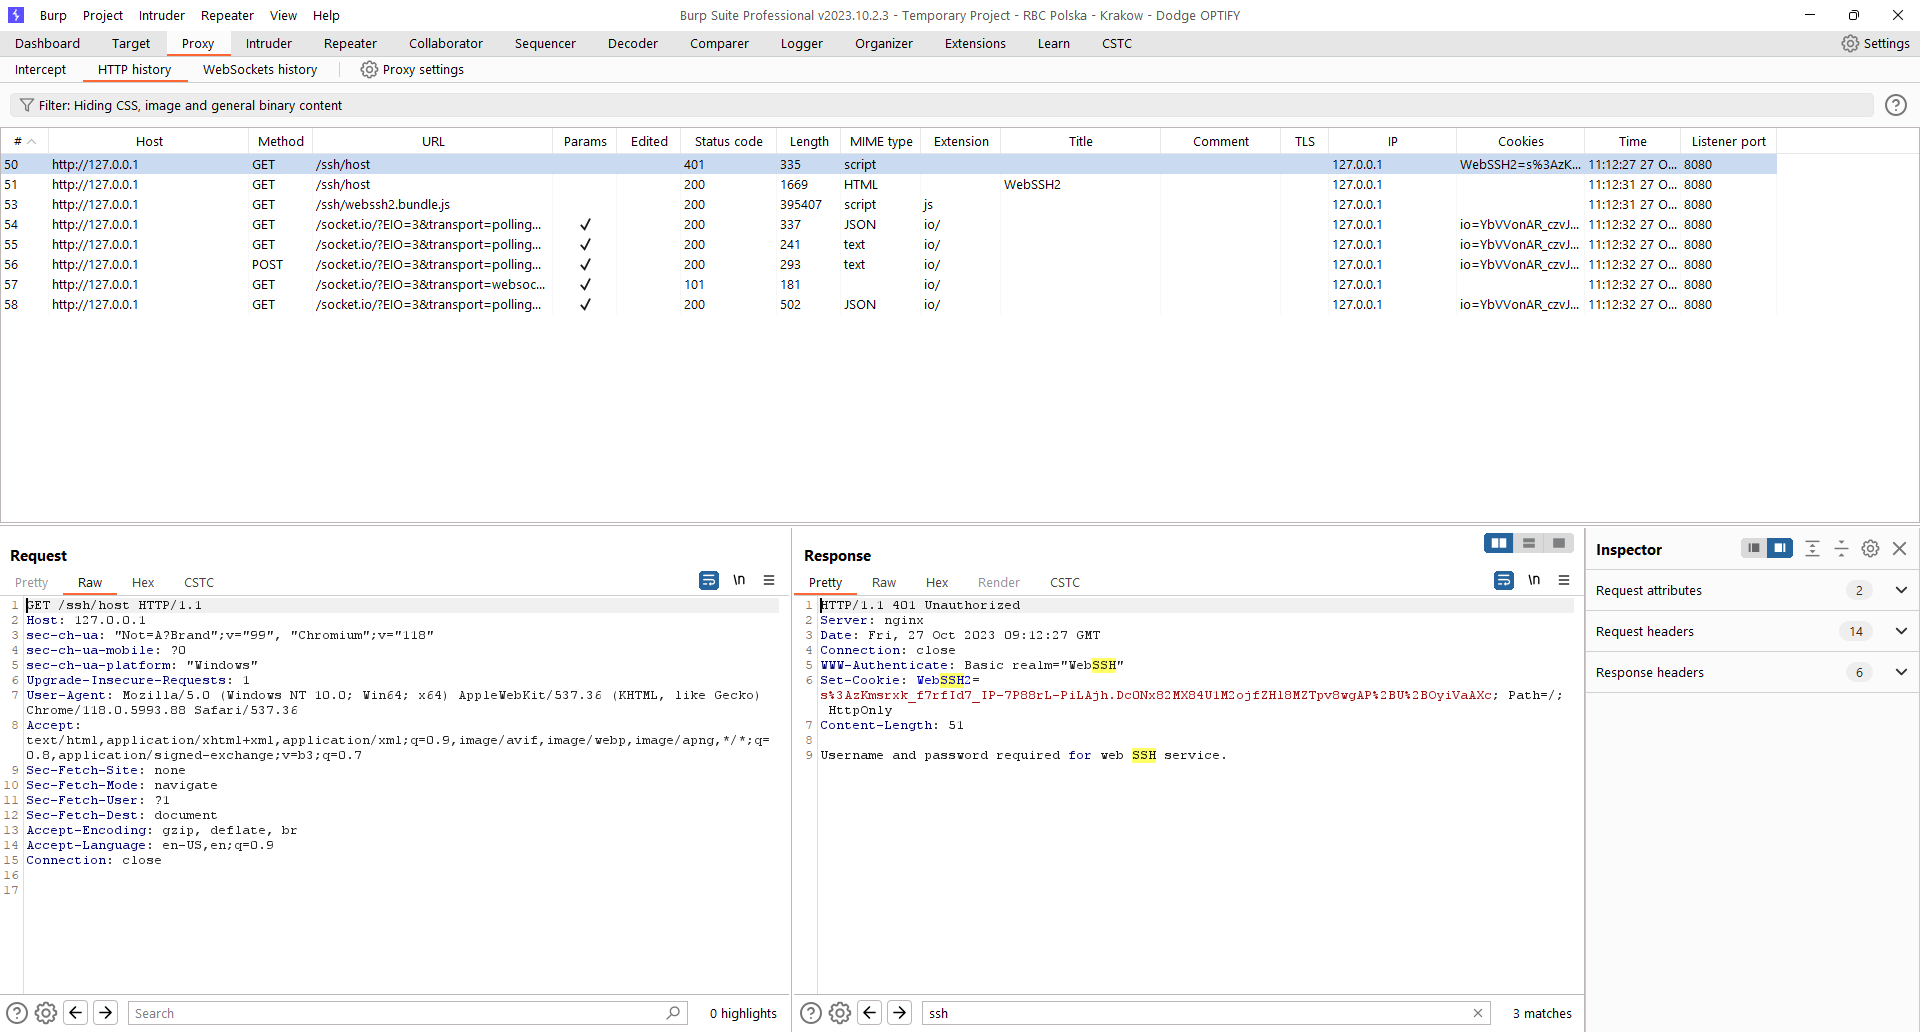 dodge-mptc/cve-2023-35794-webssh-hijacking
Репозиторий содержит описание для CVE-2023-35794, обнаруженной командой Dodge Industrial Team для платформы Dodge OPTIFY.
 swzhouu/cve-2022-48311
Принтер HP Deskjet 2540 series, версия прошивки CEP1FN1418BR и номер модели продукта A9U23B: уязвимость межсайтового скриптинга (XSS) на странице…
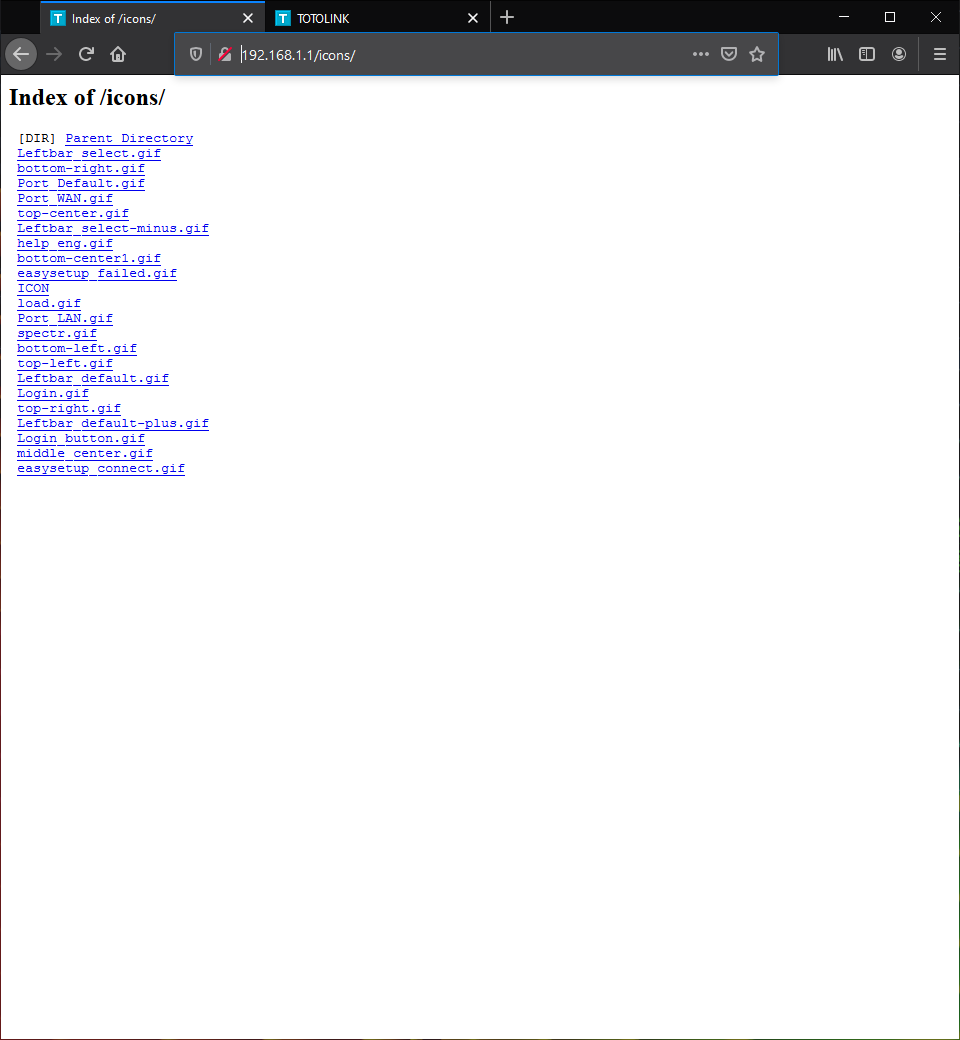 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 Уязвимость индексации каталогов
 robertguetzkow/cve-2021-37740
PoC для уязвимости DoS CVE-2021-37740 в прошивке v3.0.3 устройств SCN-IP100.03 и SCN-IP000.03 от MDT. Ошибка исправлена в прошивке v3.0.4.
 rauc/rauc-1.5-integration
интеграционные примеры для исправления CVE-2020-25860
 qurbat/cve-2020-8958
Доказательство концепции выполнения произвольных команд ОС на устройствах Guangzhou/V-SOL 1GE ONU (CVE-2020-8958)
 prisect/hichipreset
Скрипт сброса пароля администратора Hicip IP с использованием CVE-2020-9529. Это сделано только в образовательных целях, естественно.
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
Этот python файл расшифрует configurationFile, используемый камерами hikvision, уязвимыми к CVE-2017-7921.
 bytereaper77/cve-2025-9090
Внедрение команд в Tenda AC20 16.03.08.12 (/goform/telnet)
 bytereaper77/cve-2025-7795
Эксплойт-доказательство концепции для уязвимости переполнения буфера в маршрутизаторах Tenda. Отправляет сформированные неаутентифицированные…
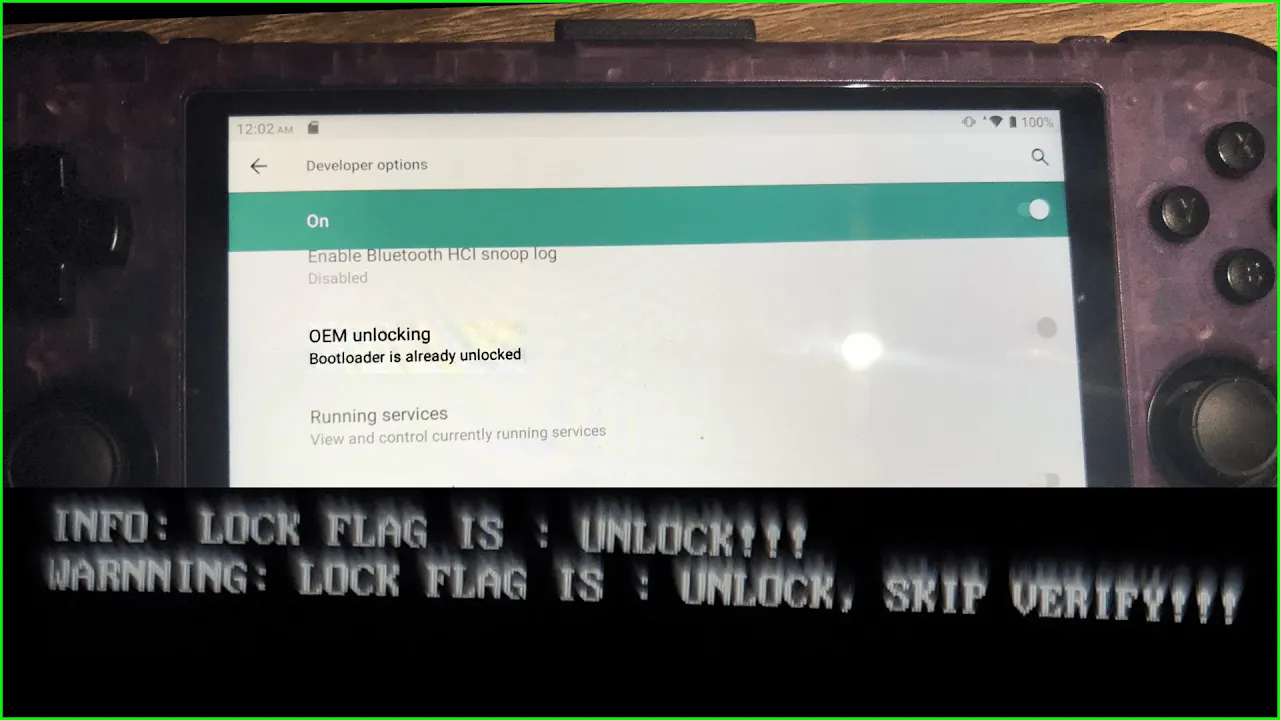 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Разблокировка загрузчика с использованием CVE-2022-38694 для Retroid Pocket 3+