 #1
Инструменты для оценки безопасности физического оборудования, встраиваемых систем и устройств IoT.
Рекомендация Kitploit
 dkstar11q/cve-2024-29269
Эксплойт для CVE-2024-29269, обеспечивающий неаутентифицированное выполнение команд ОС на роутерах TLR-2005KSH, с dork-запросами ZoomEye и Leakix для…
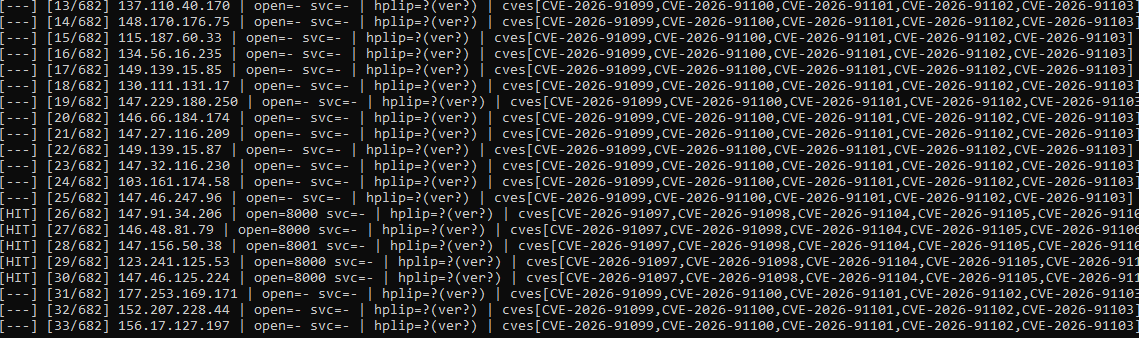 murrez/hp-hplip-mass-cve-checker-2026-09-
Массовая проверка/исследование эксплойта для HP HPLIP CVE-2026-91097–91106 (<3.26.6), IPP-пробы PAPPL :8000 + шаблоны hpssd
 hackspeak/cve-2026-94095
PoC для CVE-2026-94095 — инъекция команды traceroute в прошивке Netcore NBR200V2 через ubus JSON-RPC, позволяющая выполнить RCE с правами root для…
 mattgsys/cve-2026-19586
Python PoC, эксплуатирующий CVE-2026-19586 — неаутентифицированную инъекцию команд в TP-Link Omada SSL VPN, позволяющую выполнять произвольные…
 jiegec/loongbleed
Proof-of-concept, демонстрирующий микроархитектурную утечку данных в процессорах Loongson LA464/LA664 через неопределённые старшие биты векторных…
 hackspeak/cve-2026-93958
Аутентифицированный PoC внедрения команд для D-Link R95/BE9500 DHMAPI SetTimeSettings, обеспечивающий root RCE через инъекцию обратных кавычек в…
 wh02m1/cve-2026-78306
Эксплойт proof-of-concept, использующий инъекцию команд DUML через Bluetooth дронов DJI, отправляющий неаутентифицированные команды для чтения…
 coey0814/fold8-ultra-root-f976n
Однонажатый установщик KernelSU для Galaxy Z Fold 8 Ultra (SM-F976N / q8q) с использованием эксплойта поздней загрузки CVE-2026-43499 через Shizuku.…
 raspberrypi/rp2350_hacking_challenge
Raspberry Pi RP2350: задача по взлому — извлечение 128-битного секрета OTP, защищённого secure boot и блокировкой OTP, со скриптами настройки и…
 redzrush101/zte-blade-v40-vita-unlock
Unlocking the ZTE Blade V40 Vita (P606F02 / Unisoc UMS9230 / UFS) bootloader via CVE-2022-38694 - Linux scripts, the FBE post-unlock hang fix, and…
 0xcyberstan/cve-2026-59346-poc
PoC для CVE-2026-59346 — 32-битное целочисленное переполнение в пути сегментации TSO VMXNET3 от VMware, крах из гостевой системы в хост-систему.
 c2a2-at-florida-atlantic-university/gr-physec
Модуль GNU Radio для обеспечения безопасности физического уровня с использованием фингерпринтинга каналов на основе глубокого обучения, квантования…
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 GhostLock root exploit for Chromecast with Google TV (sabrina)
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H: CH3 v2.1.V27.5.58.6 содержит жестко закодированный криптографический ключ.
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 и автоматизация эксплойта DirtyCOW + очистка от лишнего после получения root + модули Magisk для Sony BRAVIA KDL-43W800C
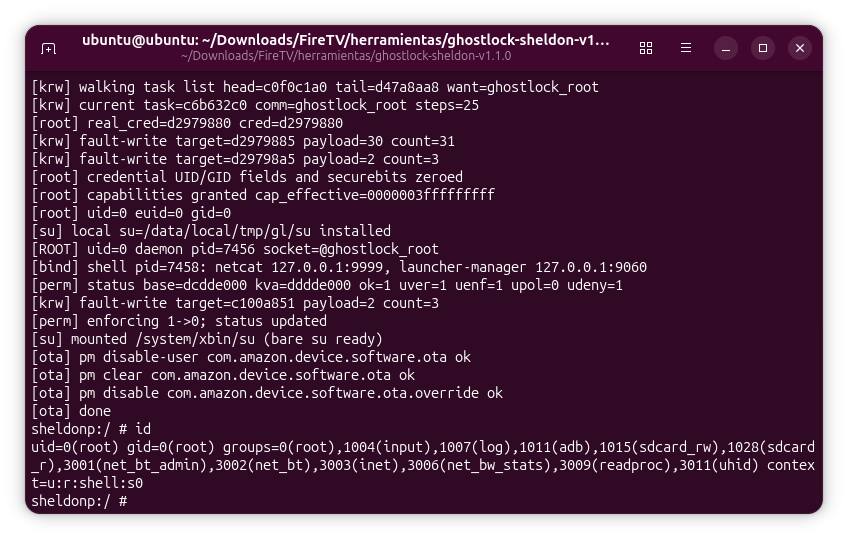 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Security research write-up on exploiting CVE-2026-43499 on the Amazon Fire TV Stick 3rd Gen (sheldonp), from temporary root to bootloader unlock.
 bmax121/kernelpatch
Патчинг и хукинг ядра Linux, имея только урезанный образ ядра Linux.
 lyravoid/kernelpatch
Патчит и перехватывает ядро Linux, используя только урезанный образ ядра, извлекая символы и внедряя код для inline- и syscall-хукинга на arm64.