 #1
Инструменты для оценки безопасности физического оборудования, встраиваемых систем и устройств IoT.
Рекомендация Kitploit
 jjensn/cve-2024-36877
Эксплойт proof-of-concept для CVE-2024-36877, нацеленный на уязвимости прошивки, с подробным разбором и методами эксплуатации бинарных уязвимостей.
 verylazytech/cve-2024-10914
POC - CVE-2024–10914- Уязвимость внедрения команд в параметре `name` для D-Link NAS
 watchtowrlabs/cve-2024-27130
PoC для CVE-2024-27130
 sfewer-r7/brothervulnerabilities
Множество устройств Brother: Множество уязвимостей (CVE-2024-51977, CVE-2024-51978, CVE-2024-51979, CVE-2024-51980, CVE-2024-51981, CVE-2024-51982,…
 mmiszczyk/cve-2024-33352
Повышение привилегий в BlueStacks через бэкдор в виртуальной машине
 thewhiteh4t/cve-2020-9375
Устройства TP-Link Archer C50 V3 до версии Build 200318 Rel. 62209 позволяют удаленным злоумышленникам вызвать отказ в обслуживании через…
 mellow-hype/cve-2023-33476
Эксплойты для переполнения кучи в MiniDLNA <=1.3.2 (CVE-2023-33476)
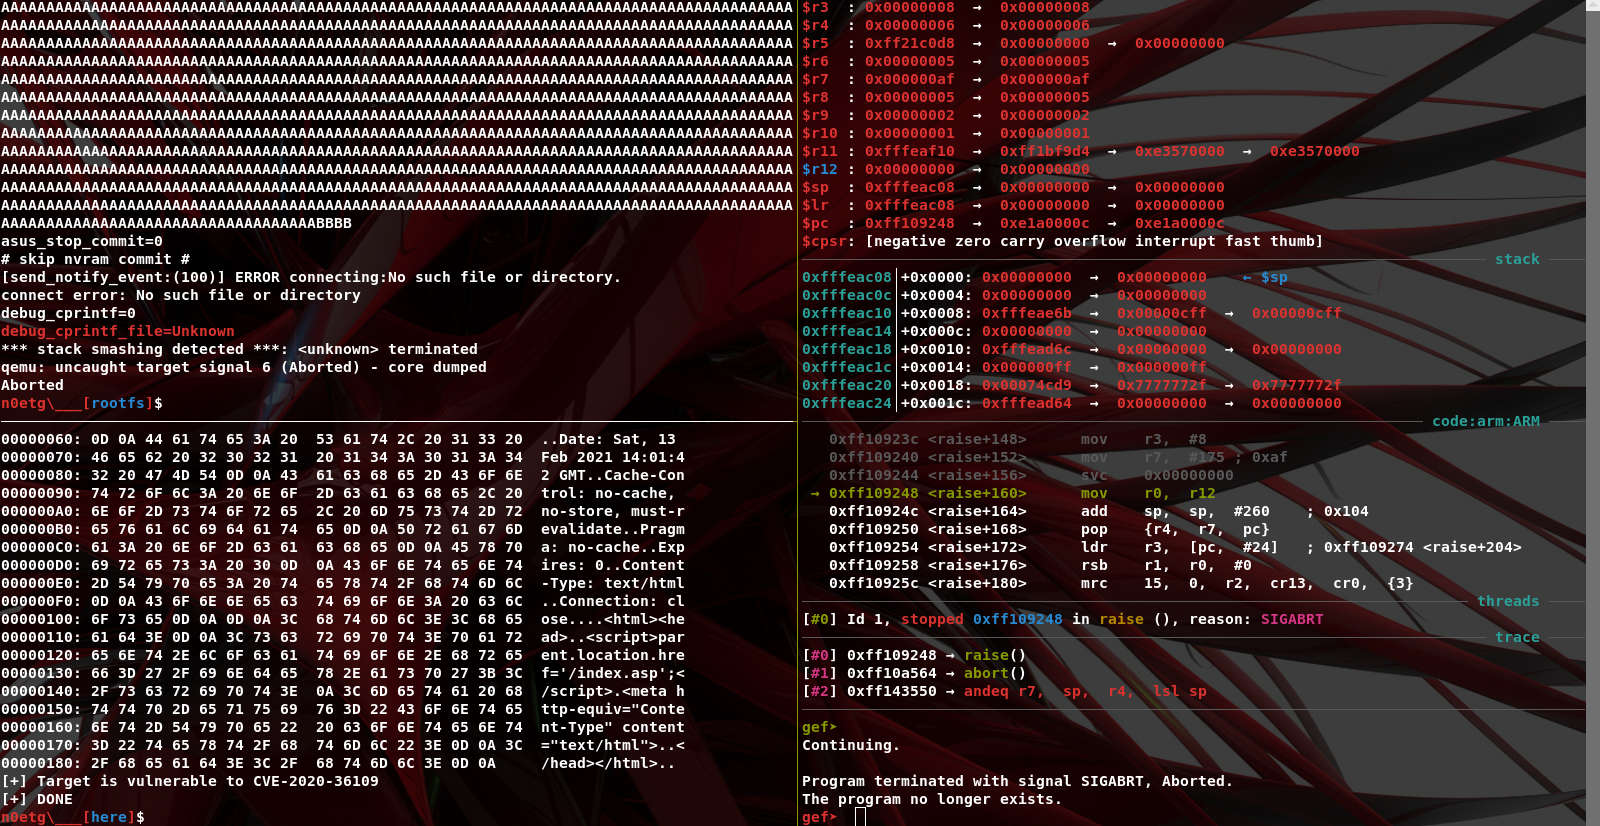 sunn1day/cve-2020-36109-poc
CVE-2020-36109 PoC, вызывающий DoS

 0xnslabs/cve-2022-36267-poc
PoC-скрипт для CVE-2022-36267: Эксплуатирует уязвимость удаленного внедрения команд без аутентификации в антенне Airspan AirSpot 5410.
 lakwsh/cve-2020-8597
Эксплойт для CVE-2020-8597, нацеленный на маршрутизаторы RM2100, предоставляющий код доказательства концепции для удаленного выполнения кода через…
 nyameeeain/cve-2022-28171-poc
Эксплойт на Python для CVE-2022-28171, нацеленный на устройства Hikvision Hybrid SAN, автоматизирующий слепую SQL-инъекцию и инъекцию команд для…
 mzzdtot/cve-2020-25078
Уязвимость раскрытия логинов и паролей в серии D-Link DCS, получение учётных данных с помощью скрипта, возможна пакетная обработка.
 full-disclosure/cve-2021-44827
Эксплойт для подтверждения концепции для аутентифицированного удаленного выполнения кода (CVE-2021-44827), нацеленный на маршрутизаторы TP-Link…
 brosck/cve-2022-1077
TEM FLEX-1080/FLEX-1085 1.6.0 log log.cgi Раскрытие информации
 cyberaz0r/gl.inet-multiple-vulnerabilities
Эксплойты для GL.iNet CVE-2023-46454, CVE-2023-46455 и CVE-2023-46456
 badnack/d_link_880_bug
CVE-2017-14948 для прошивки D-Link 880
 krypton612/hikivision
Эксплойт для CVE-2017-7921, нацеленный на Hikvision IP cameras, позволяющий удаленное извлечение учетных данных и захват устройства через…