
 #1
Инструменты для оценки безопасности физического оборудования, встраиваемых систем и устройств IoT.
Рекомендация Kitploit
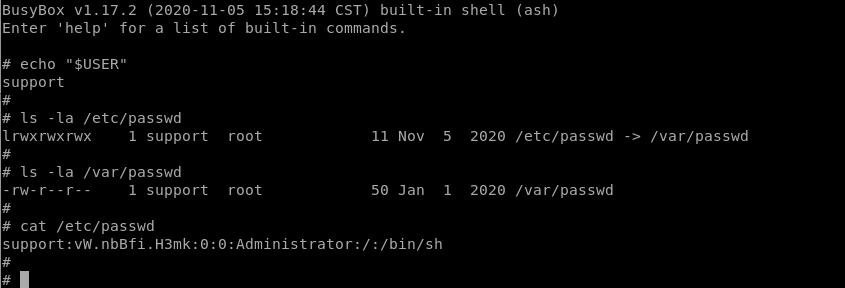
 leoservalli/privilege-escalation-mitrastar
Уязвимость повышения привилегий в маршрутизаторах MitraStar
 joshuapassos/cmf-watch-pro-2-ble-protocol
Обратно спроектированный протокол BLE для CMF Watch Pro 2, документирующий структуру GATT, зашифрованные командные фреймы AES-128-CBC, процедуру…
 itres-labs/usbcoercer
USBCoercer превращает отладочную плату ESP32 с нативной поддержкой USB-OTG в Ethernet-over-USB-гаджет, способный принудительно навязывать…
 lr-m/icseeu
Это набор инструментов/PoC/эксплойтов для камер, использующих приложение iCSee. И да — он может запускать игры NES!
 occlum/occlum
Безопасная для памяти многопроцессная библиотечная ОС для Intel SGX, которая запускает устаревшие приложения внутри анклавов с зашифрованными…
 vulncheck-oss/initial-access-community
Эксплойты на Go для сетевых уязвимостей без аутентификации в маршрутизаторах, VPN, устройствах и IoT, в комплекте с PCAP-файлами, правилами…
 jiaoxianjun/btle
Сниффер пакетов и передатчик Bluetooth Low Energy (BLE) для стандартных и нестандартных (сырых битов) на основе программно-определяемого радио (SDR).
 cecio/usbvalve
Отслеживайте активность USB на лету
 entysec/rombuster
RomBuster — это инструмент для эксплуатации маршрутизаторов, который позволяет раскрыть пароль администратора сетевого маршрутизатора.
 wh00hw/pyflipper
Python CLI-обёртка для Flipper Zero
 clearbluejar/pyghidra-mcp
Ghidra MCP для командной строки на Python
 synacktiv/samsung-q60t-exploit
Эксплойт-комплект, нацеленный на телевизоры Samsung Q60T на базе Tizen, включающий эксплойты для v8 и ядра, дешифрование прошивки и доступ к…
 kasnria001/pwnage24mtk
Эксплойт сертификата для устройств MTK. Существует логическая ошибка в процессе верификации сертификата MTK. Аналогично CVE-2023-20696.
 qbnasasn/google-tensor-chips
Google Tensor Cracks
 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
Анализ после CVE-2024-7344 утилиты Howyar SysReturn NetCopy — заметки по обратной разработке, уязвимые бинарные файлы, переписка с вендором и…
 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
Удалённый эксплойт типа «отказ в обслуживании» (DoS) для PX4 Autopilot версий ≤1.17.0-rc2 через переполнение буфера на основе стека в…
 virtualabs/btlejuice
BLE-фреймворк Man-in-the-Middle, перехватывающий, воспроизводящий и изменяющий GATT-трафик между Bluetooth Smart-устройствами и мобильными…









