
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit
 metadust/cve-2025-11187
Переполнение буфера стека в параметре длины ключа PBKDF2 в PBMAC1 PKCS#12 (OpenSSL 3.X)
 tronciuvlad/cve-2024-26475
Проблема в radareorg radare2 с v.0.9.7 по v.5.8.6, исправленная в v.5.8.8, позволяет локальному злоумышленнику вызвать отказ в обслуживании через…
 alvarosr/cve-2025-5548
Документированный технический анализ и контролируемая эксплуатация CVE-2025-5548 в FreeFloat FTP Server, охватывающие настройку лабораторной среды,…
 javyan05/cve-2025-5548
Среда и эксплуатация уязвимости CVE-2025-5548
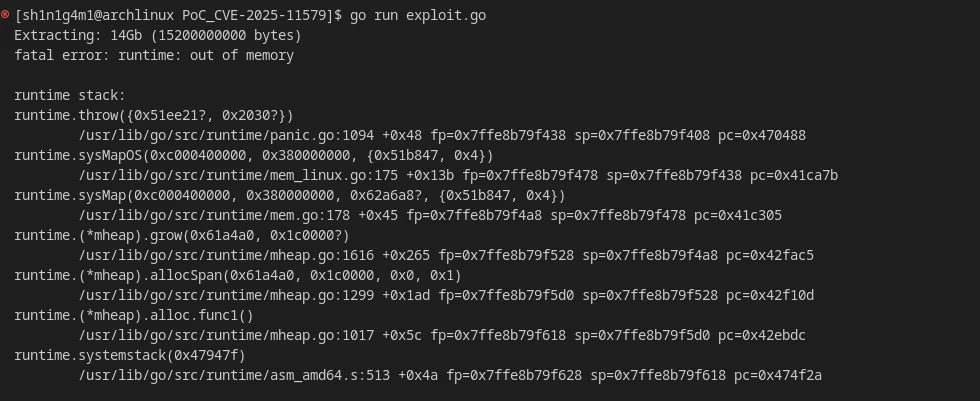 shinigami-777/poc_cve-2025-11579
Эксплойт proof-of-concept для CVE-2025-11579 — уязвимости типа «отказ в обслуживании» в rardecode, которая вызывает аварийное завершение из-за…
 greycat-amc/cve-2025-5548
Анализ CVE, связанной с переполнением стека
 liviuptr/cve-2014-0075_poc
Это простой PoC, написанный на Python, демонстрирующий DoS через целочисленное переполнение.
 thephykon/cve-2025-53367-poc
Простой POC уязвимости CVE-2025-53367, создающий .djvu-файл, который вызывает запись за пределами границ (OOB-write) в куче.
 14mb1v45h/cve-2025-38676
Переполнение буфера стека при разборе командной строки
 gumbita/cve-2025-5548-freefloat-ftp-walkthrough
Пошаговая документация анализа и контролируемой эксплуатации CVE-2025-5548 в FreeFloat FTP Server 1.0, включая подготовку среды, технический анализ,…
 ubuntustrike/struts_rest_rce_fuzz-cve-2017-9805-
Простой Python-скрипт для фаззинга сайта на CVE-2017-9805
 landw-hub/cve-2025-46206
CVE-2025-46206 — концепт-эксплойт, демонстрирующий уязвимость типа «отказ в обслуживании» в MuPDF 1.25.6 через бесконечную рекурсию в…
 hmrumman777-beep/netaudit-iot
Основанный на исследованиях сканер уязвимостей UPnP, сосредоточенный на libupnp 1.6.19 и CVE-2012-5958.
 x3nt4ur0/cve-2025-5548
Лаборатория для анализа и эксплуатации CVE-2025-5548
 anasrami12/cve-2025-5548
Методология анализа уязвимостей и разработки эксплойтов, охватывающая статический/динамический анализ, фаззинг, диффинг патчей и исследование 0-day с…
 0pepsi/cve-2025-60458
UxPlay версии 1.72 содержит уязвимость двойного освобождения памяти в логике обработки RTSP-запросов.
 dbrumley/extract75-cve-2020-13995
Управление потоком выполнения для эксплуатации CVE-2020-13995 с развертыванием на основе Docker и интеграцией фаззинга Mayhem для автоматизированного…
 terribledactyl/cve-2025-55891
Концептуальное доказательство для CVE-2025-55891: повреждение кучи в TIFFCP.EXE через повреждённый TIFF-файл, вызывающее ошибку сегментации при…








