
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit
 szymonh/inspector-gadget
CVE-2021-39685 Описание и пример эксплойта для уязвимости переполнения Linux USB Gadget
 clearbluejar/cve-2024-20696
Тестовый стенд для уязвимости CVE-2024-20696 Windows libarchive RCE, обеспечивающий бинарный анализ и тестирование эксплуатации библиотеки…
 tegal1337/pocketpentester
Офлайн-ориентированный набор инструментов для наступательной безопасности Android с 21 модулем для разведки, сканирования портов, перечисления…
 jgajek/cve-2015-7547
Сервер PoC-эксплойта для CVE-2015-7547
 n0kovo/danish_phone_wordlist_generator
Генерировать списки слов датских телефонных номеров по региону и/или типу использования (Мобильные, стационарные и т.д.). Полезно для подбора паролей…
 taroballzchen/cve-2021-44228-log4jvulnscanner-metasploit
открытый инструмент для обнаружения и сканирования, предназначенный для поиска и фаззинга уязвимости Log4J RCE CVE-2021-44228
 chenaotian/cve-2021-3156
CVE-2021-3156 POC, Docker и разбор.
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP Стековое переполнение буфера удаленное выполнение кода уязвимость
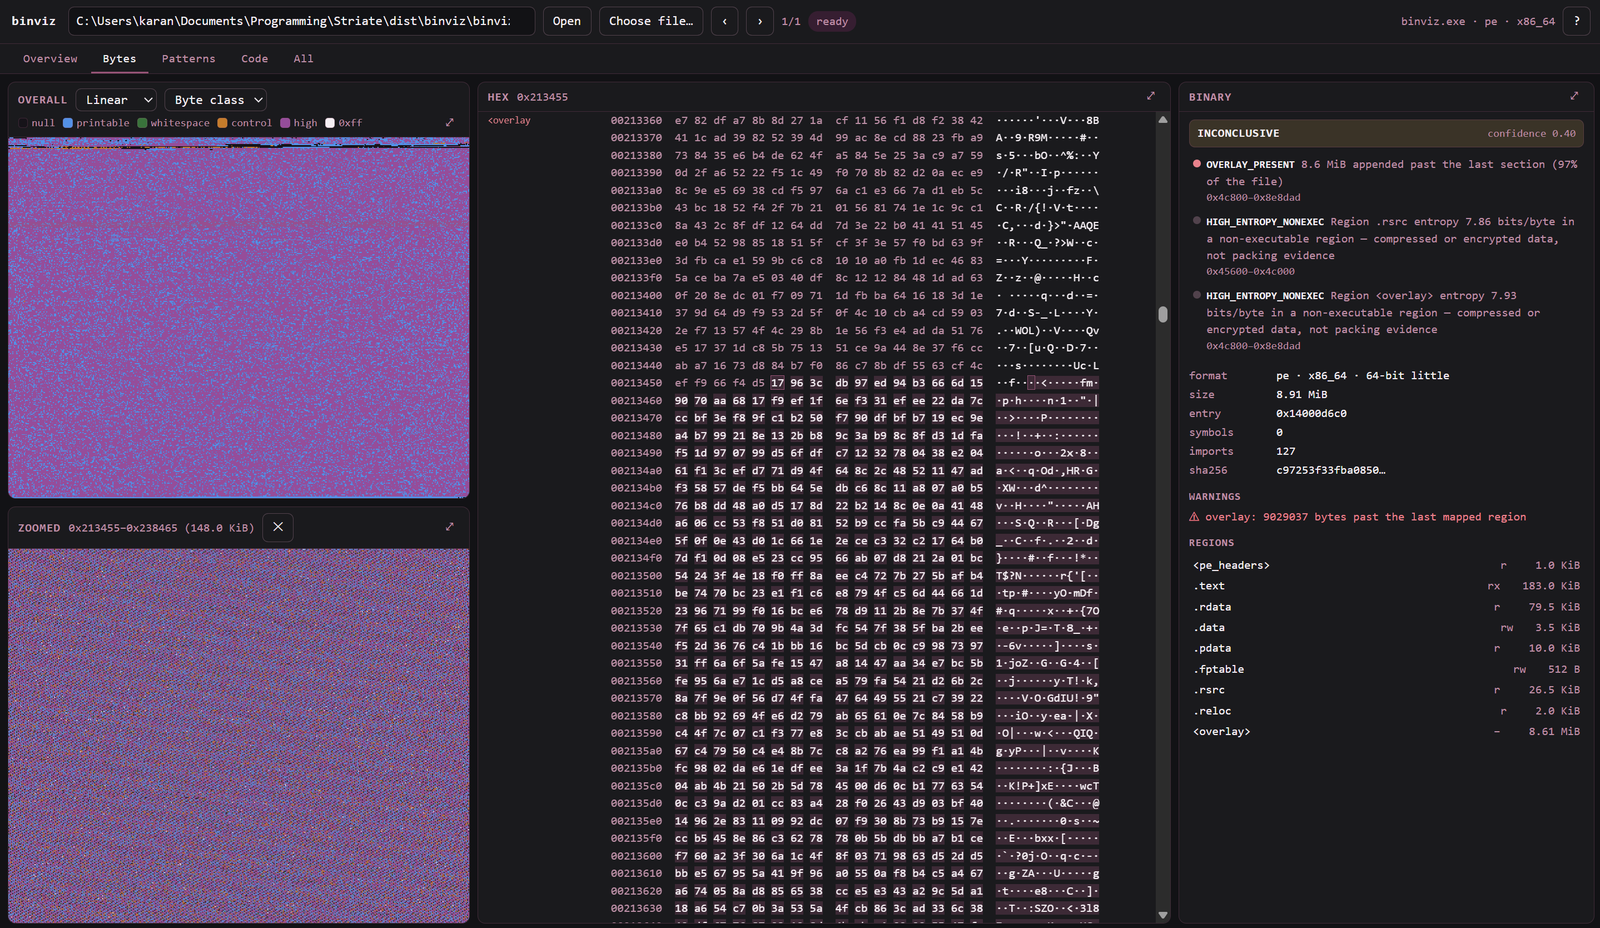 karankantaria/binviz
Бинарный визуализатор и инструмент триажа — энтропия, байт-классы и поверхности Гильберта, точечные диаграммы и графы потока управления на основе…
 icewall/cve-2016-2334
Эксплойт для CVE-2016-2334: переполнение кучи в HFS+-парсере архивов 7zip. Включает генератор HFS+-файлов и скрипты анализа кучи в WinDbg для отладки…
 fatmo666/cve-2023-38545-libcurl-socks5-heap-buffer-overflow
Эксплойт Proof-of-concept для CVE-2023-38545, переполнение буфера в куче при рукопожатии SOCKS5-прокси libcurl, вызванное вредоносным HTTP-редиректом…
 9lyph/cve-2022-29593
Эксплойт Proof-of-concept для обхода аутентификации через захват и повторное воспроизведение в реле Dingtian DT-R002, позволяющий несанкционированное…
 d4rk007/f5-big-ip-cve-2020-5902-mass-exploiter
Массовый эксплоит для CVE-2020-5902, нацеленный на устройства F5 Big-IP, с многопоточными возможностями сканирования и эксплуатации для…
 anyanything/cve-2026-8461-poc
Доказательство концепции эксплуатации для CVE-2026-8461, создающее специально сформированный AVI-файл, который вызывает сбой в необновлённых версиях…
 moften/cve-2025-8671-madeyoureset-http-2-ddos
CVE-2025-25063 MadeYouReset HTTP/2 DDoS
 d0ge/websocketturbointruder
Расширение Burp Suite для фаззинга сообщений WebSocket с помощью пользовательского кода Python, поддерживающее несколько движков, маршрутизацию через…
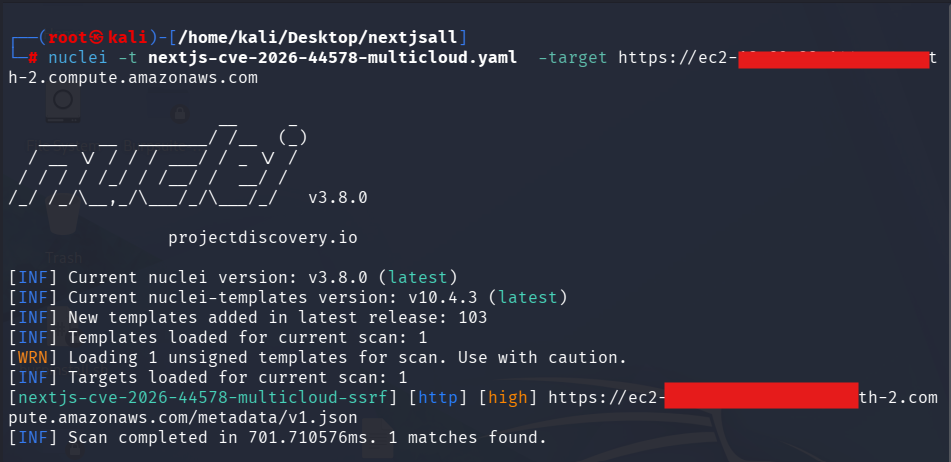 love07oj/nextjs-cve-2026-44578
Шаблоны Nuclei для обнаружения CVE-2026-44578 (SSRF через WebSocket Upgrade в Next.js) с мультиоблачной валидацией метаданных, идентификацией Next.js…
 anonmoty/xxstrike
XSS-сканер на базе XSStrike с пользовательскими функциями. Обнаруживает уязвимости XSS в веб-приложениях.








