
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
 kernelzeroday/cve-2021-3156-baron-samedit
1-дневное исследовательское усилие
 bishopfox/cve-2022-22274_cve-2023-0656
Эксплойт Proof-of-Concept для переполнения буфера на основе стека в SonicWall SonicOS (CVE-2022-22274, CVE-2023-0656), который тестирует и вызывает…
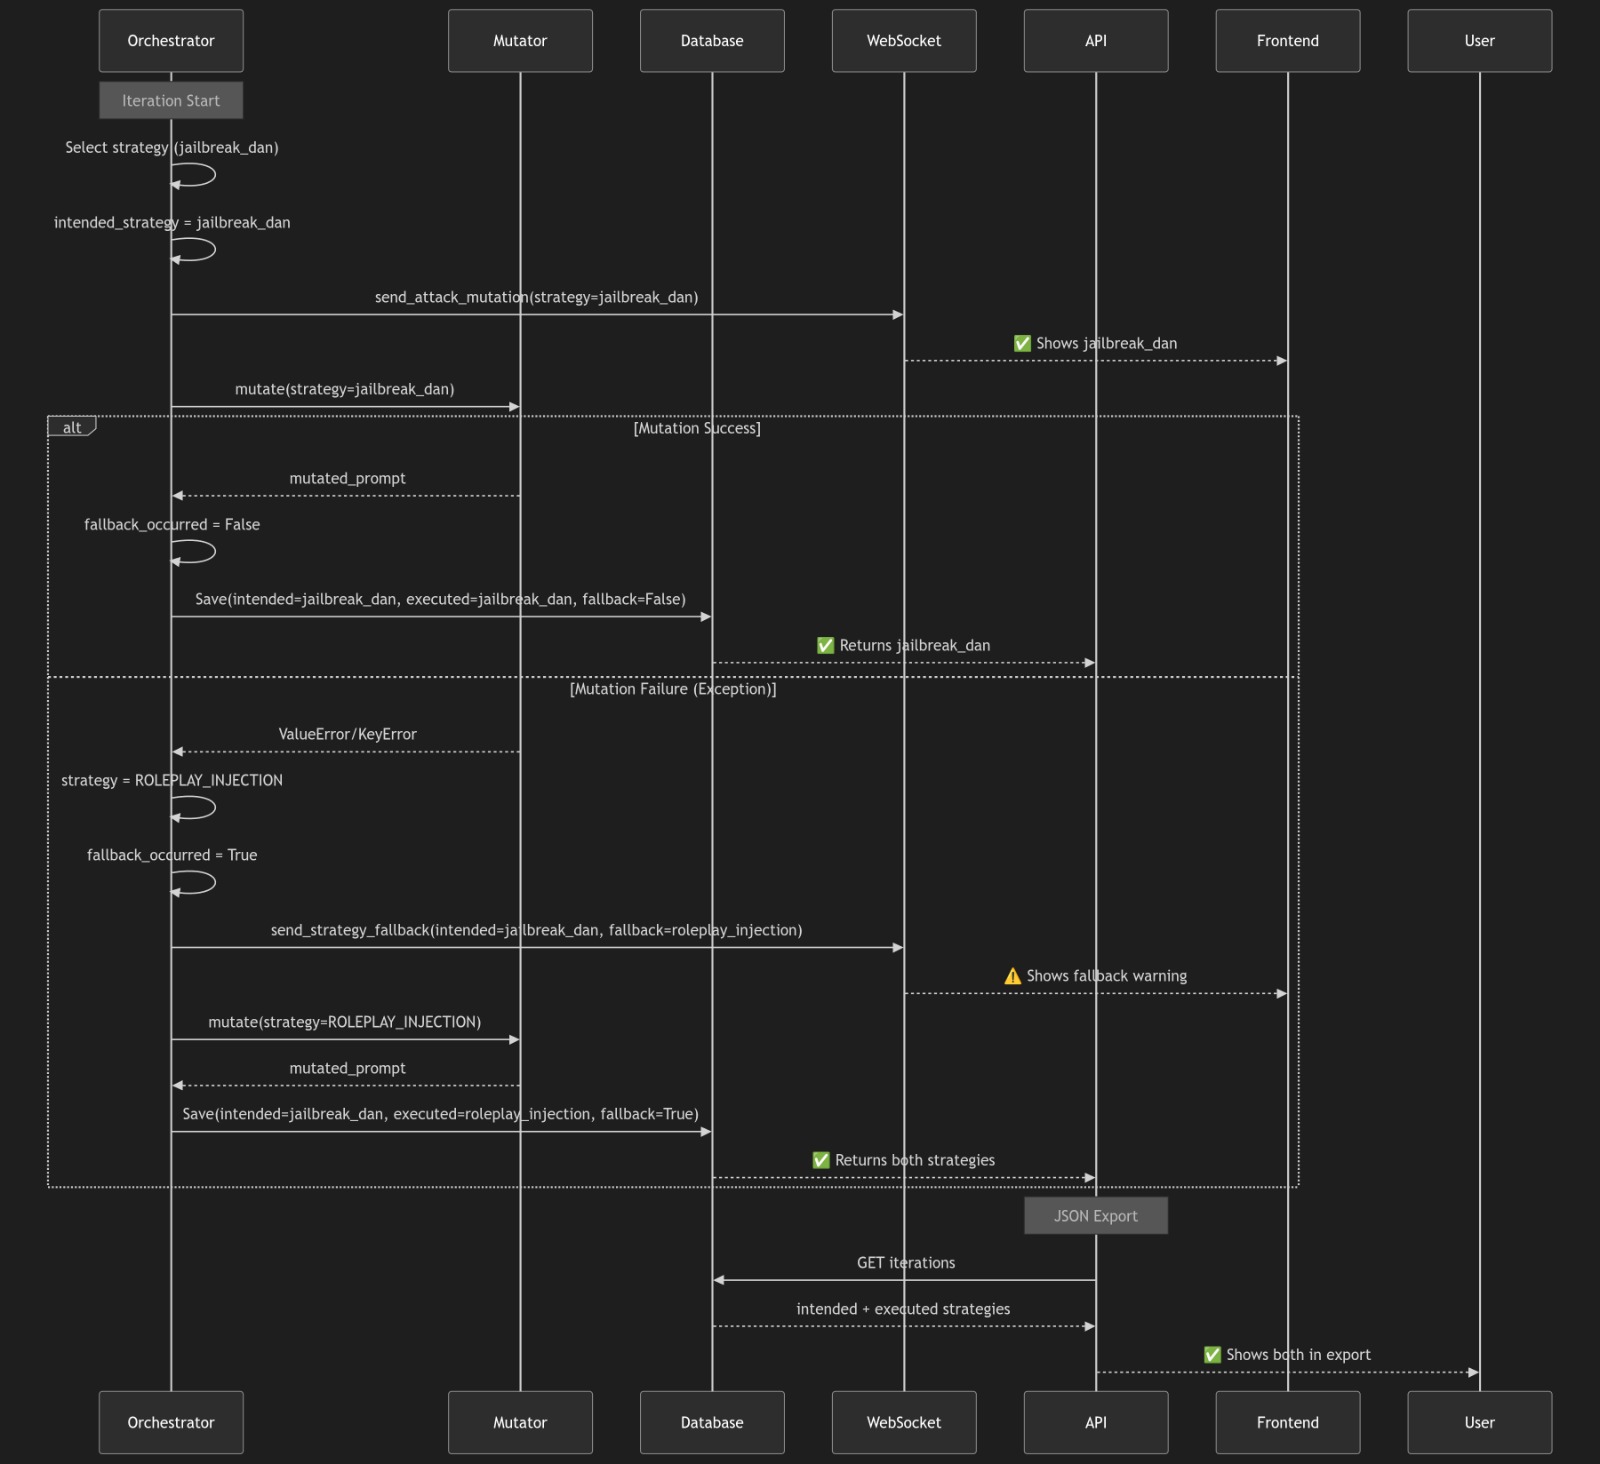 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Продвинутая платформа для исследований LLM Red Team с алгоритмом PAIR и оценкой LLM-as-a-Judge
 expliot-framework/expliot
Зеркало только для чтения — pull requests не принимаются
 nccgroup/edidfuzzer
EDID (Enhanced Display Identification Data) фаззер
 thisistfs/rogue-framework
Настольная рабочая среда для фаззинга AFL++, кросс-архитектурной эмуляции QEMU, разработки харнесов, headless-анализа Ghidra, пользовательских…
 cleov2/debuggable-app-exploit
CVE-2024-31317 Эксплойт отлаживаемого приложения
 dukptkey/cve-2020-9273
Анализ и эксплуатация use-after-free в ProFTPd
 jakabakos/cve-2017-9096-itext-xxe
Эксплойт для проверки концепции уязвимости CVE-2017-9096, демонстрирующий внедрение XML-внешних сущностей (XXE) в библиотеке iText PDF через…
 mellow-hype/cve-2023-33476
Эксплойты для переполнения кучи в MiniDLNA <=1.3.2 (CVE-2023-33476)
 kvesel/zipbrk
Фаззер формата Zip-файлов и мультиинструмент.
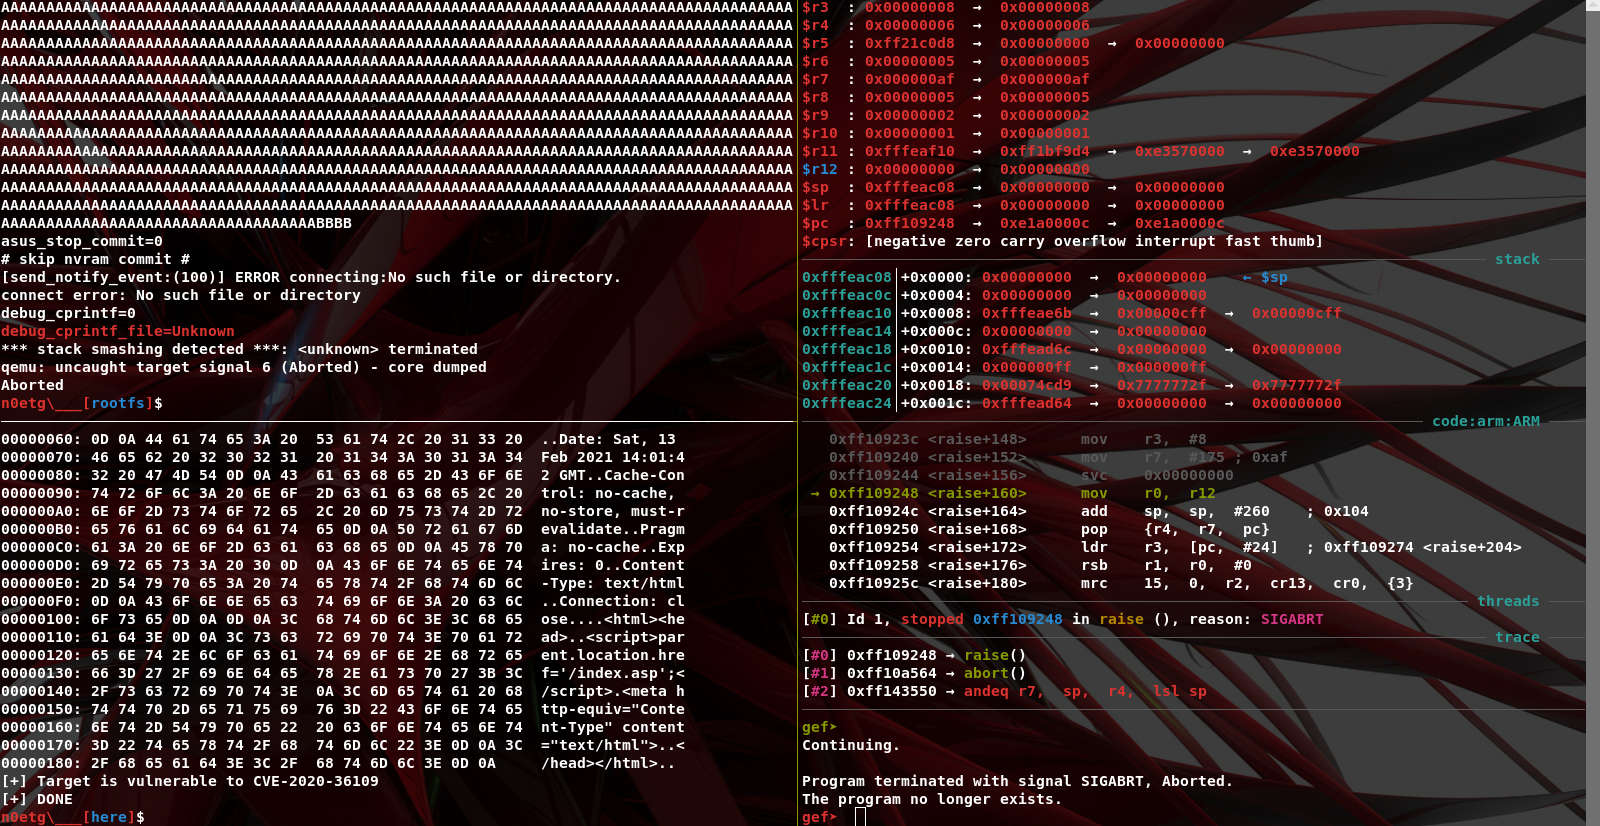 sunn1day/cve-2020-36109-poc
CVE-2020-36109 PoC, вызывающий DoS
 infobyte/pyrmax
Декодер/кодировщик кадров беспроводного протокола Ubiquiti AirMAX; разбор pcap-файлов и живых захватов, обнаружение устройств, сканирование на…
 martyx00/vulnfanatic-ng
Плагин BianryNinja для выявления уязвимостей в декомпилированных бинарных файлах, сочетающий программные проверки и поддержку LLM.
 abraxas/mysql-mysqldump-show-tables-overflow
MySQL Community Server 26.7.0 — высокий уровень — переполнение стека mysqldump SHOW TABLES — аварийный дамп UID
 kn32/cve-2024-46483
Доаутентификационное переполнение кучи в Xlight SFTP server <= 3.9.4.2








