
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit

 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 piratesshield/apiharvester
Инструмент для одноразовой атаки на API — находит URL API по заданному корню и имитирует автоматизированные атаки
 off-by-1-labs/flawed
Артефакты, похожие на исправления, со встроенными дефектами
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
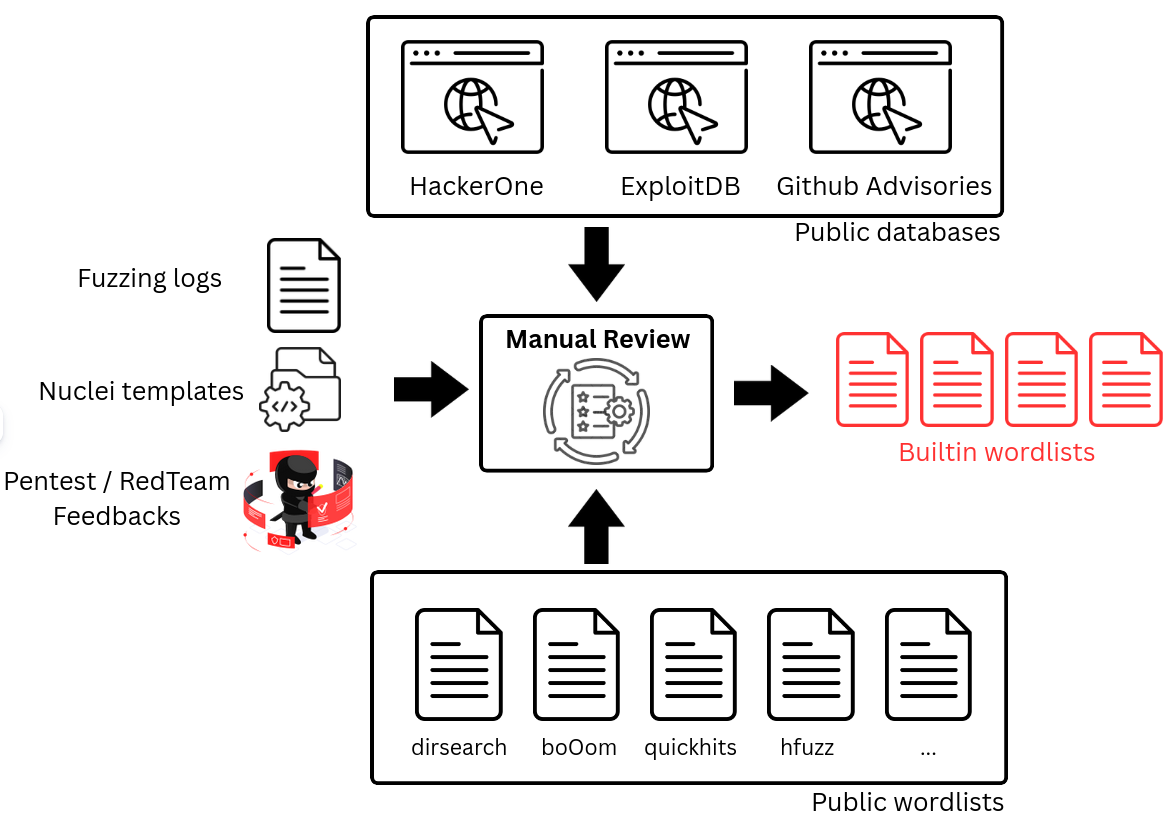 synacktiv/dicozorus
Инструмент для генерации и поддержки словарей (wordlists) для веб-фаззинга.
 0xbinder/android-kernel-exploitation-lab
Эта лабораторная работа проведет вас через настройку среды для изучения CVE-2019-2215, критической уязвимости ядра Android в подсистеме binder.
 loadingalias/rscrypto
Криптография на Rust без обязательных зависимостей: хеши, контрольные суммы, MAC, KDF, хеширование паролей, AEAD, подписи, RSA, обмен ключами, ML-KEM…
 juanschallibaum/cve-2024-38473-nuclei-template
Шаблон Nuclei для обнаружения серверов Apache, уязвимых к CVE-2024-38473
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) — это фреймворк для тестирования реализаций промышленных протоколов и устройств.
 tin-z/cve-2023-35086-poc
POC для CVE-2023-35086, только DoS
 cispa/trevex
Автоматизированная платформа обнаружения уязвимостей для уязвимостей спекулятивного выполнения (IEEE S&P '26)
 zhuowei/cve-2025-27363-proof-of-concept
Доказательство концепции для CVE-2025-27363, демонстрирующее переполнение буфера в куче в FreeType 2.13.0 через специально созданный вариативный…
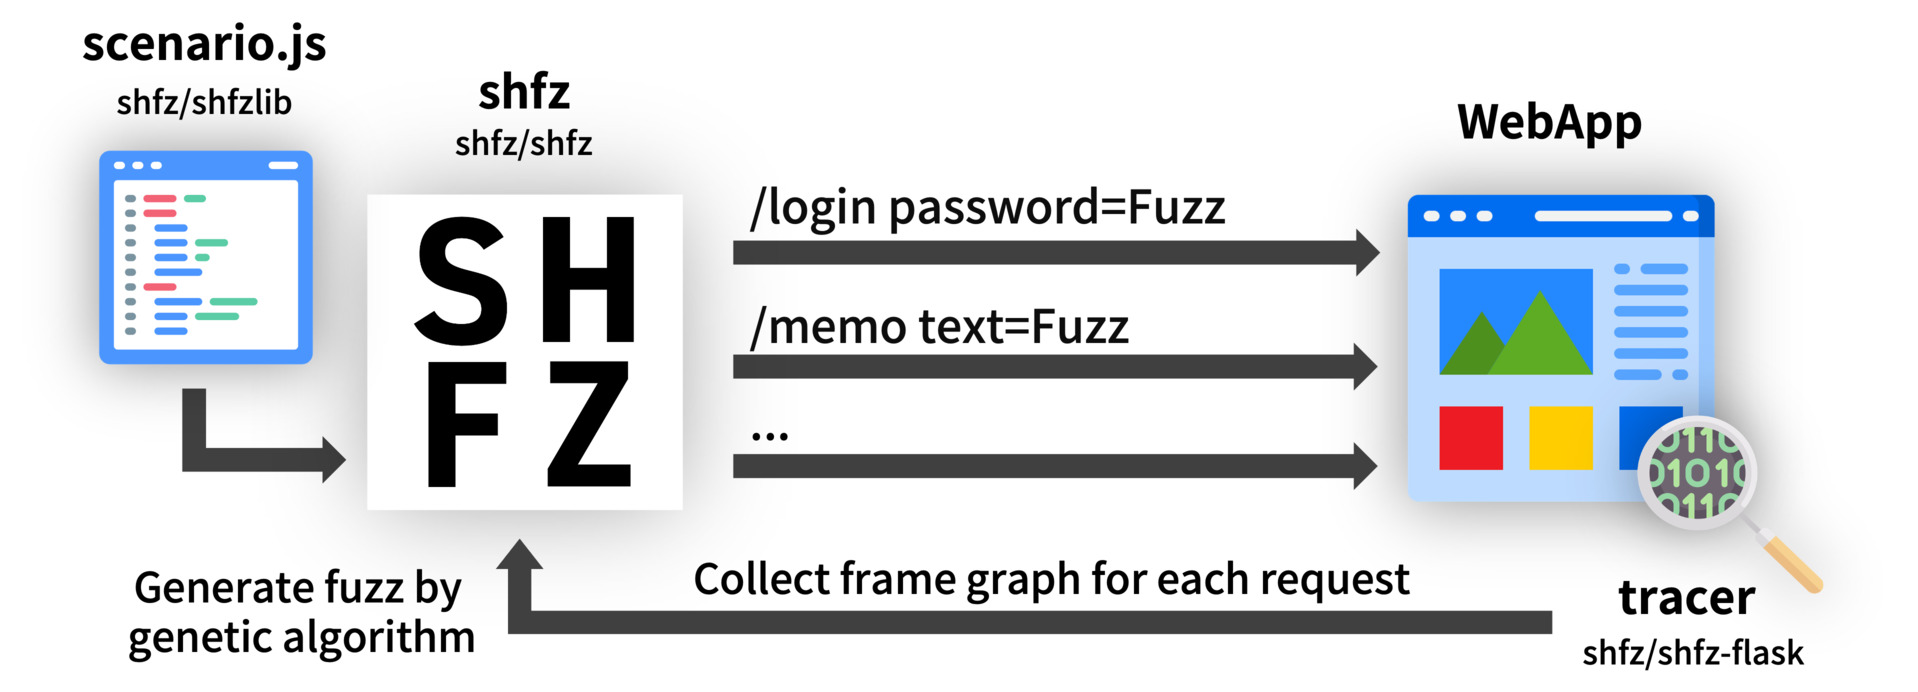 shfz/shfz
TypeScript сценарие-ориентированный фреймворк для фаззинга веб-приложений
 fundacion-sadosky/vbox_cve_2017_10235
[CVE-2017-10235] Описание и PoC переполнения буфера устройства E1000 в VirtualBox
 nccgroup/cecster
Инструмент с графическим интерфейсом для проведения тестирования безопасности протоколов HDMI CEC (Consumer Electronics Control) и HEC (HDMI Ethernet…
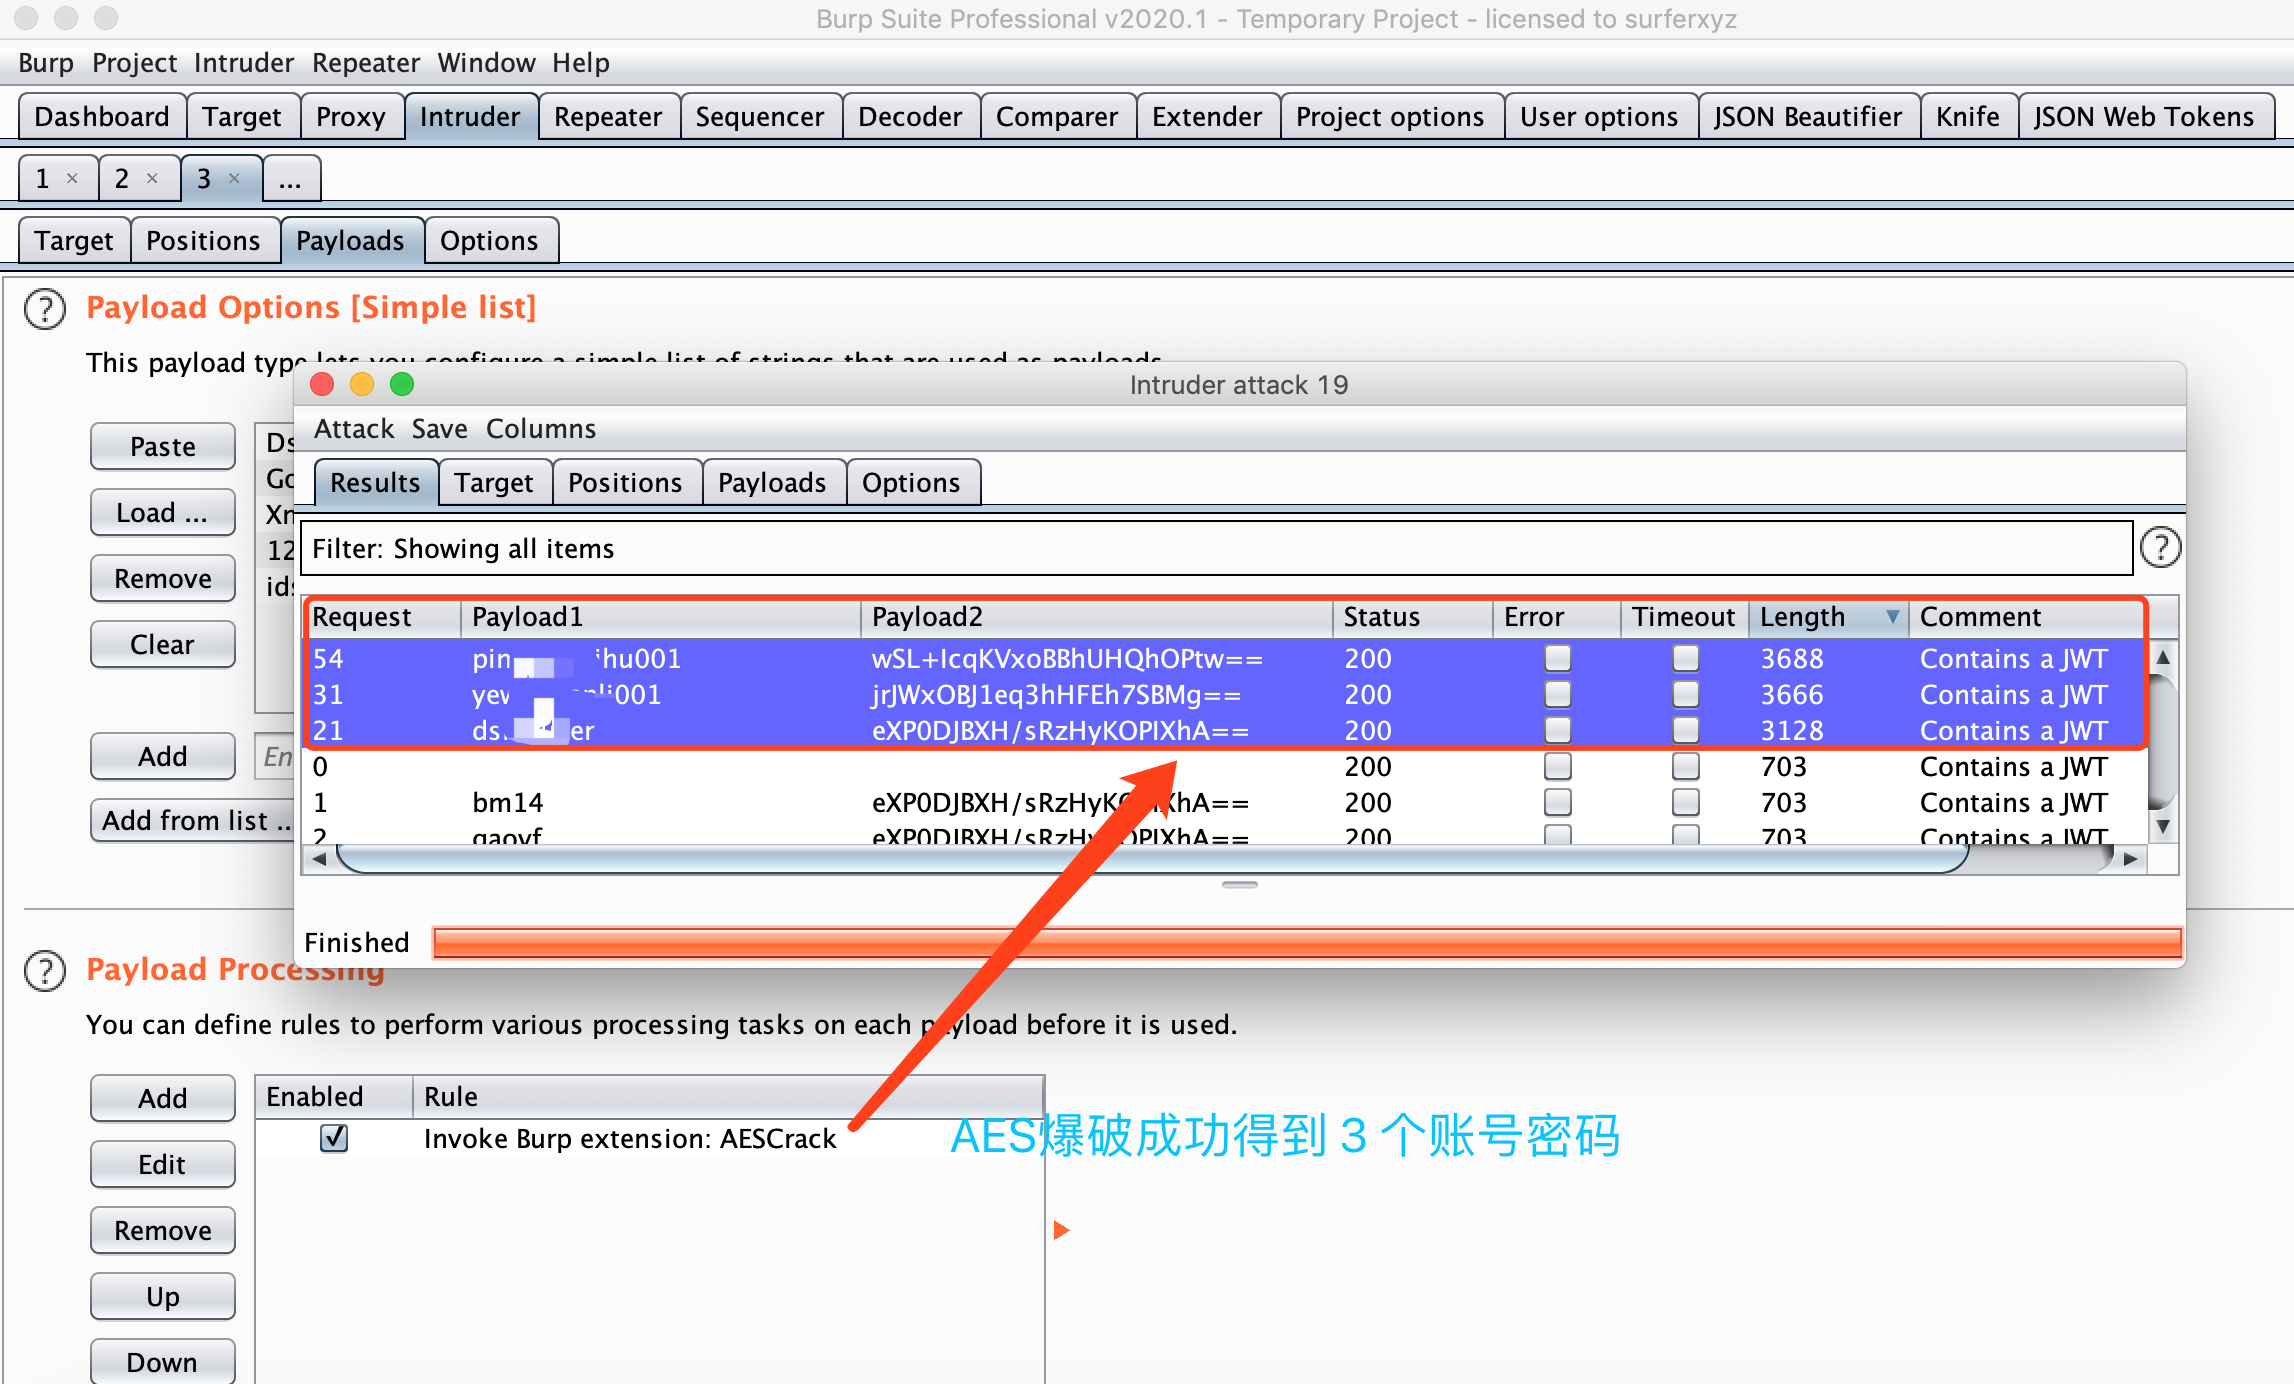 jas502n/burp_aes_plugin
Плагин Burpsuite для взлома AES
 icicle-emu/icicle-python
Python-биндинги для эмулятора Icicle, обеспечивающие grey-box фаззинг прошивок, эмуляцию бинарных файлов и рабочие процессы обратной разработки для…
 xteardx/diaphora-mcp
MCP сервер для автоматизированного бинарного диффинга.








