#1
 liveoverflow/webp-cve-2023-4863
Обучающий репозиторий, демонстрирующий эксплуатацию CVE-2023-4863 в libwebp с использованием фаззинга AFL++, включающий пошаговые видеоразборы для…
 silverplate3/my-cves
Найденные мной CVE. Технические статьи, примеры эксплуатации и прохождения сессий фаззинга.
 dvyukov/centipede
Распределённый фаззинг-движок с управлением покрытием, совместимый с целями libFuzzer; масштабируется до тысяч параллельных задач, использует…
 feliam/cve-2013-2729
Генератор эксплойтов на Python для повреждения кучи BMP/RLE в Adobe Reader (CVE-2013-2729). Демонстрирует выполнение произвольного кода через…
 runzeroinc/vulns-2026-fatfs-chance
Документированные уязвимости безопасности во встроенной файловой системе FatFs с деталями CVE, фаззинг-харнессом, генератором эксплойт-образов дисков…
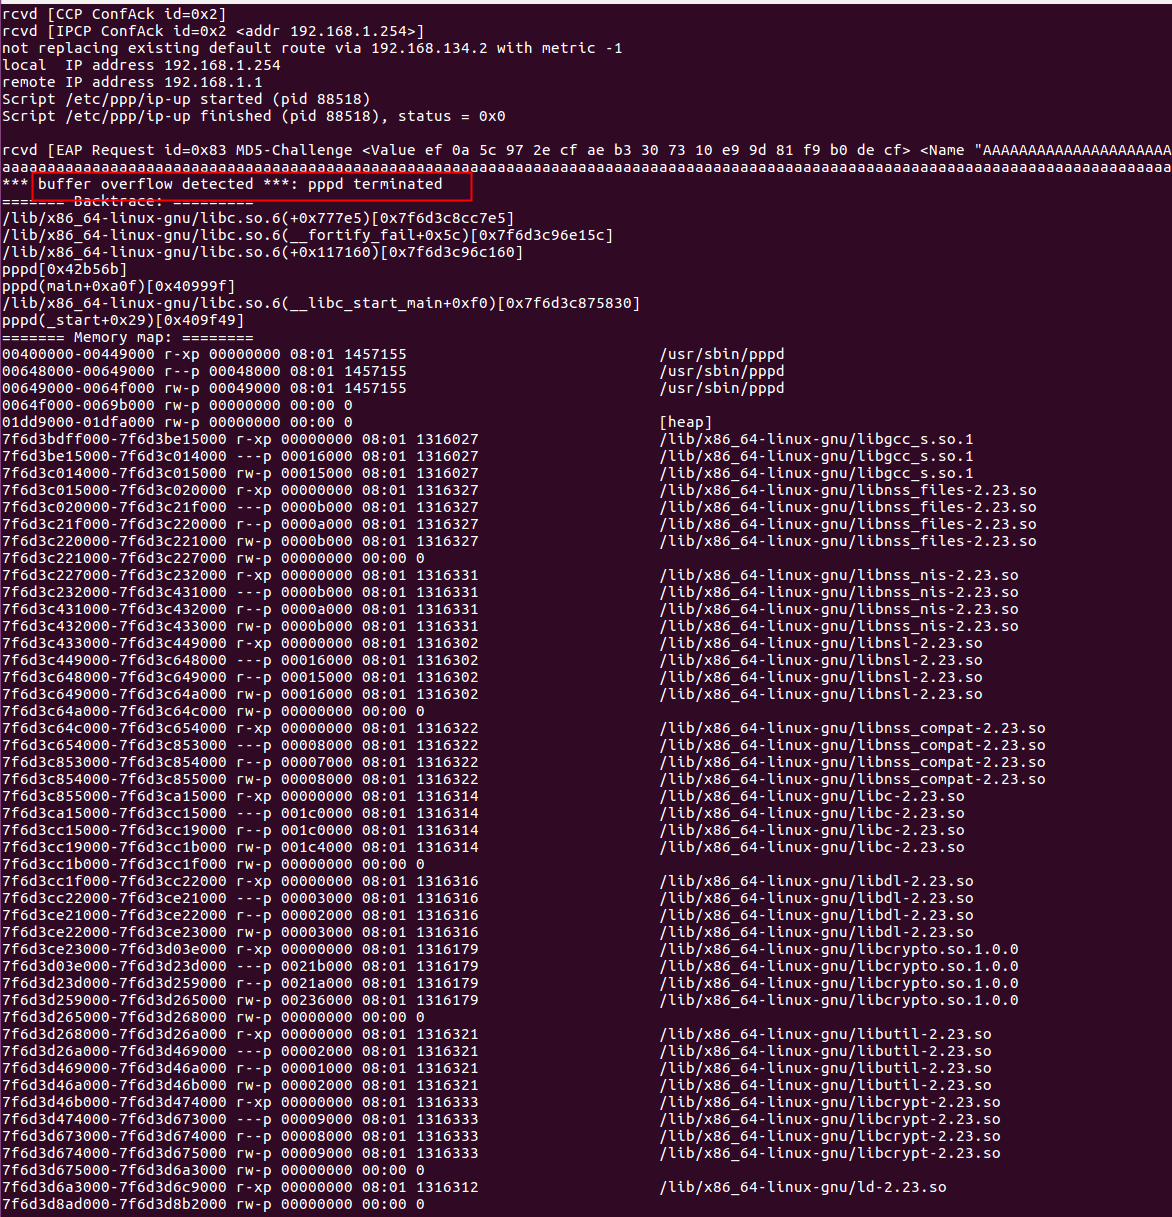 winmin/cve-2020-8597
CVE-2020-8597 pppd переполнение буфера PoC
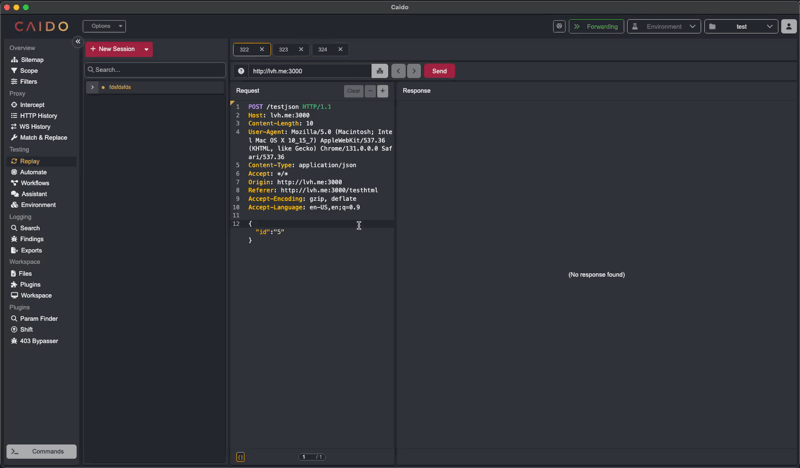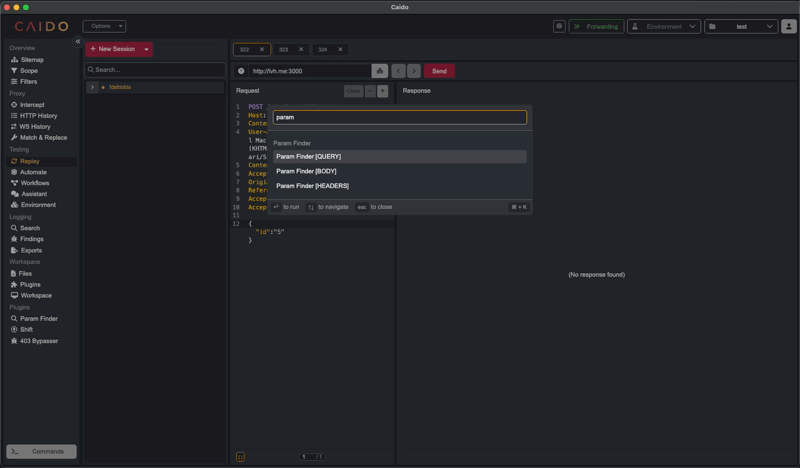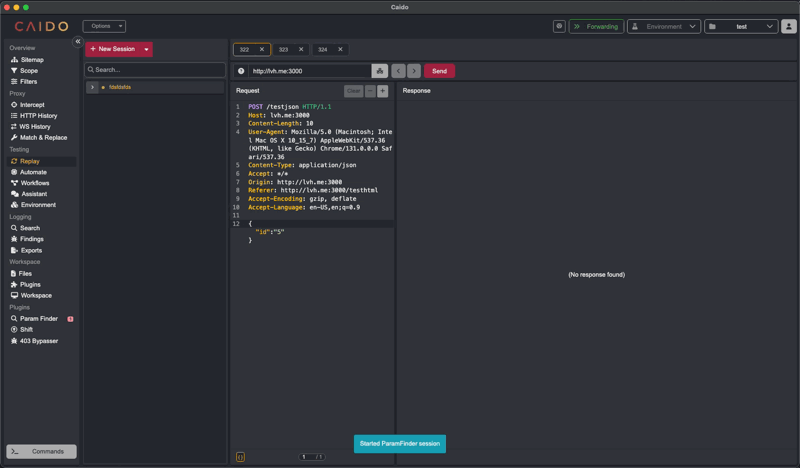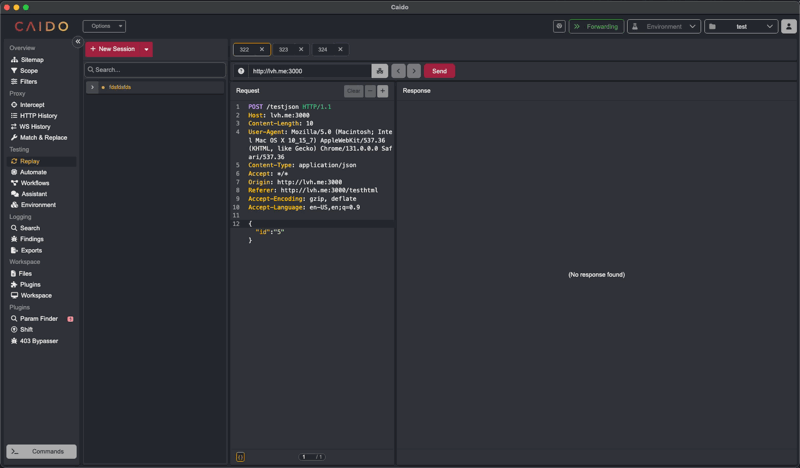 caido-community/paramfinder
Обнаружение скрытых параметров в Caido
 githubsecuritylab/seclab-taskflows-fuzzing
Управляемый LLM конвейер фаззинга на базе GitHub Security Lab Taskflow Agent
 michenriksen/jdam
Структурно-ориентированный фаззер JSON
 hacefresko/cve-2025-40634
Эксплойт для стекового переполнения буфера, обнаруженного в бинарном файле conn-indicator в роутере TP-Link Archer AX50
 l33tdawg/aether
Фреймворк для анализа безопасности смарт-контрактов с помощью AI и генерации PoC
 phikshun/ufuzz
Universal Plug and Fuzz
 zeusbox/cve-2021-21017
Эксплойт Proof-of-concept для путаницы типов в Adobe Reader, приводящей к переполнению кучи, с подробным анализом первопричины и рекомендациями по…
 satchfunky/cve-2026-41096-poc
баг windows api
 hackvertor/shadow-repeater
Расширение Burp Suite Repeater, которое автоматически мутирует полезные нагрузки и анализирует ответы для выявления обхода пути, SQL-инъекций, XSS и…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…