
 #1
Инструменты фаззинга на основе мутаций, генерации и покрытия.
Рекомендация Kitploit
 rog3rsm1th/frelatage
Фаззер на основе покрытия для Python-приложений
 malqr/malqr.github.io
MalQR — это коллекция вредоносных QR-кодов и штрихкодов, которые вы можете использовать для проверки безопасности ваших сканеров.
 zznop/sploit
Go-пакет, помогающий в анализе и эксплуатации двоичных файлов
 oxagast/ansvif
A Not So Very Intelligent Fuzzer: продвинутый фреймворк для фаззинга, предназначенный для поиска уязвимостей в коде на C/C++.
 nytrorst/xssfuzzer
XSS Fuzzer — это инструмент, который генерирует XSS-полезные нагрузки на основе заданных пользователем векторов и списков для фаззинга.
 ehabhussein/autogadgetfs
Тестирование USB стало простым
 z-bool/venom-jwt
Инструмент для проверки уязвимостей/взлома ключей, разработанный для пентеста JWT. Генерирует результаты для FUZZ на основе CVE-2015-9235/пустого…
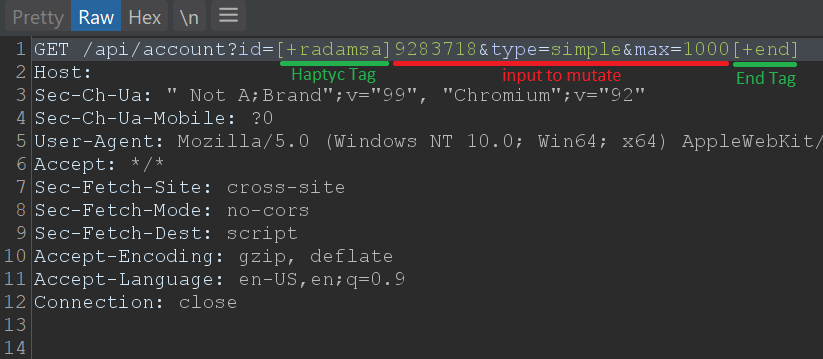 defparam/haptyc
Библиотека Python для Turbo Intruder, которая добавляет поддержку позиций полезной нагрузки и типы атак Sniper/Clusterbomb/Pitchfork с генерацией…
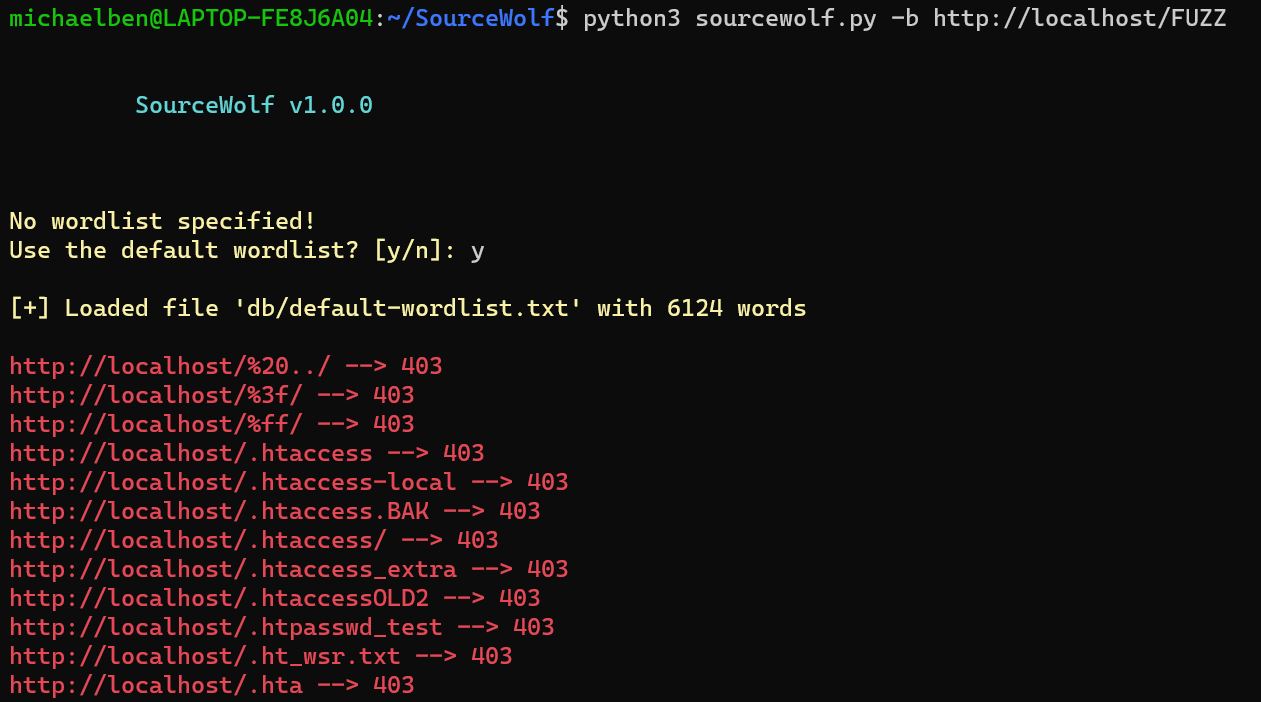 ksharinarayanan/sourcewolf
Невероятно быстрый краулер ответов для поиска вкусностей в исходном коде! 😎🔥
 hunters-sec/cve-2025-43300
Это POC для IOS 0click CVE-2025-43300
 0ldev/politician
Современная библиотека для аудита WiFi на ESP32, использующая продвинутые техники 802.11. Захватывает рукопожатия WPA/WPA2/WPA3 через извлечение…
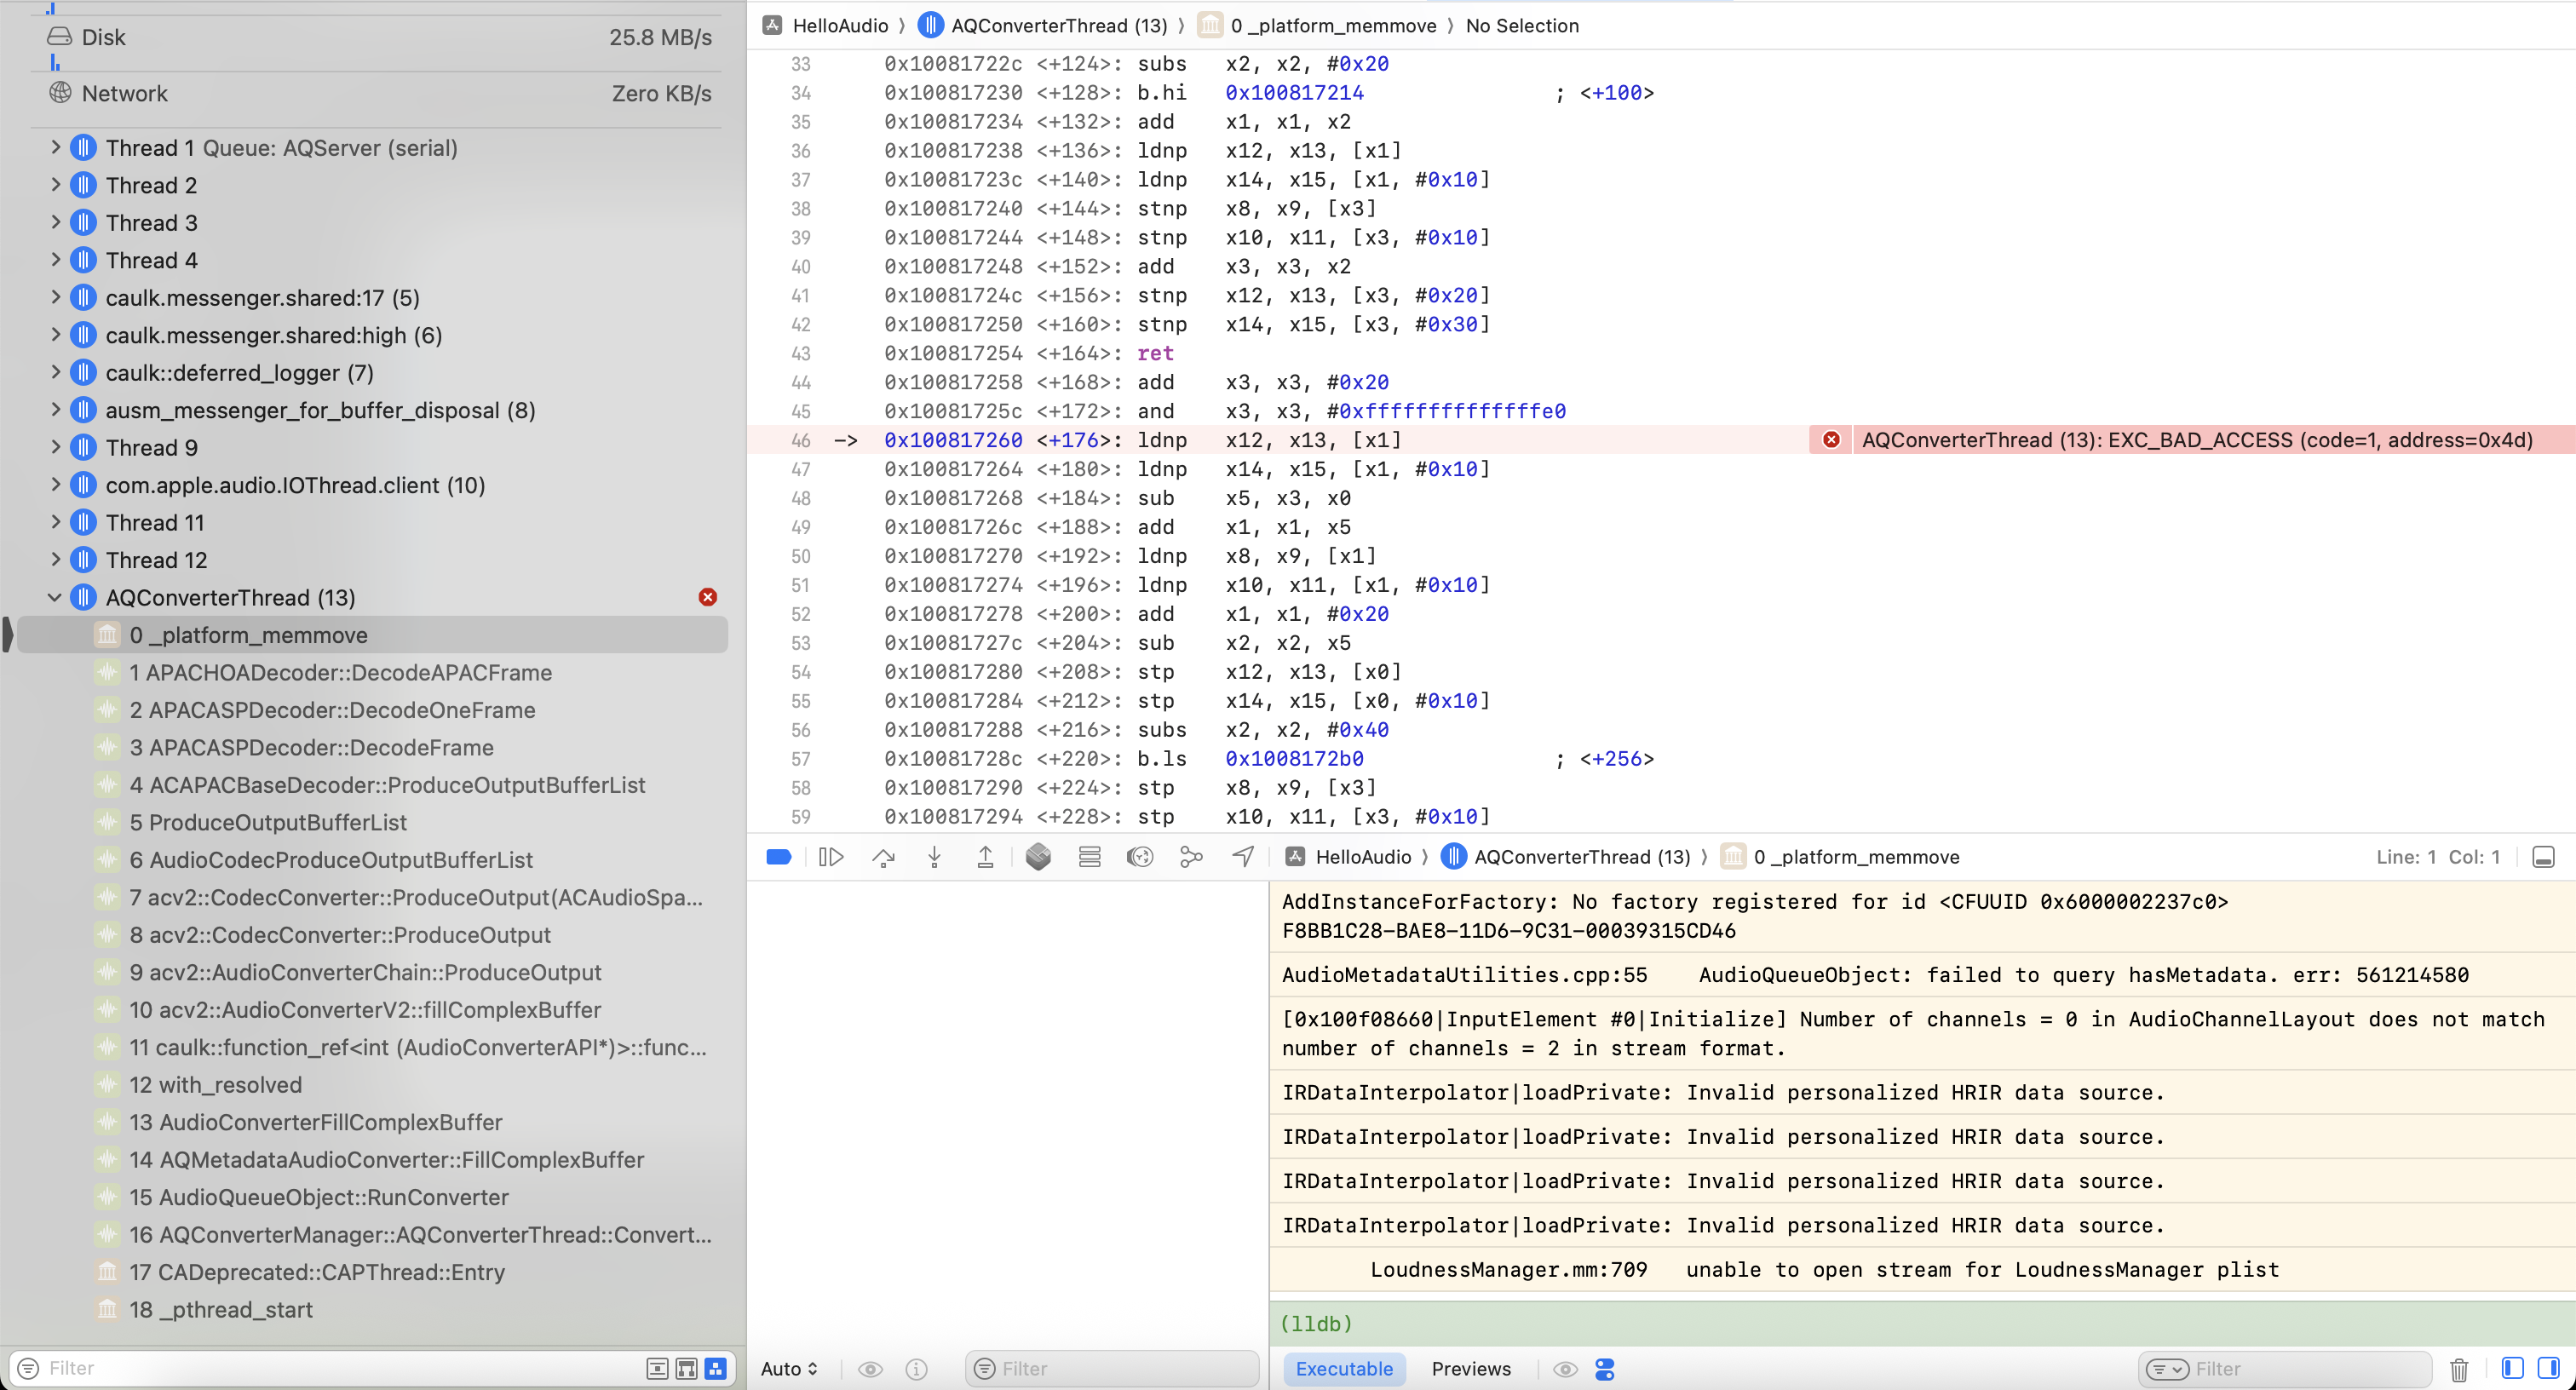 zhuowei/apple-positional-audio-codec-invalid-header
CVE-2025-31200 - @Noahhw46 разобрался
 cytopia/urlbuster
Мощный изменяемый фаззер веб-каталогов для перебора существующих и/или скрытых файлов или каталогов.
 zcutlip/bowcaster
Каркас разработки эксплойтов на Python с полезными нагрузками, кодировщиками и серверами обратного подключения, ориентированный на архитектуру MIPS…
 ryandamour/ssrfuzz
SSRFuzz — это инструмент для поиска уязвимостей Server Side Request Forgery с возможностями CRLF-сцепления.
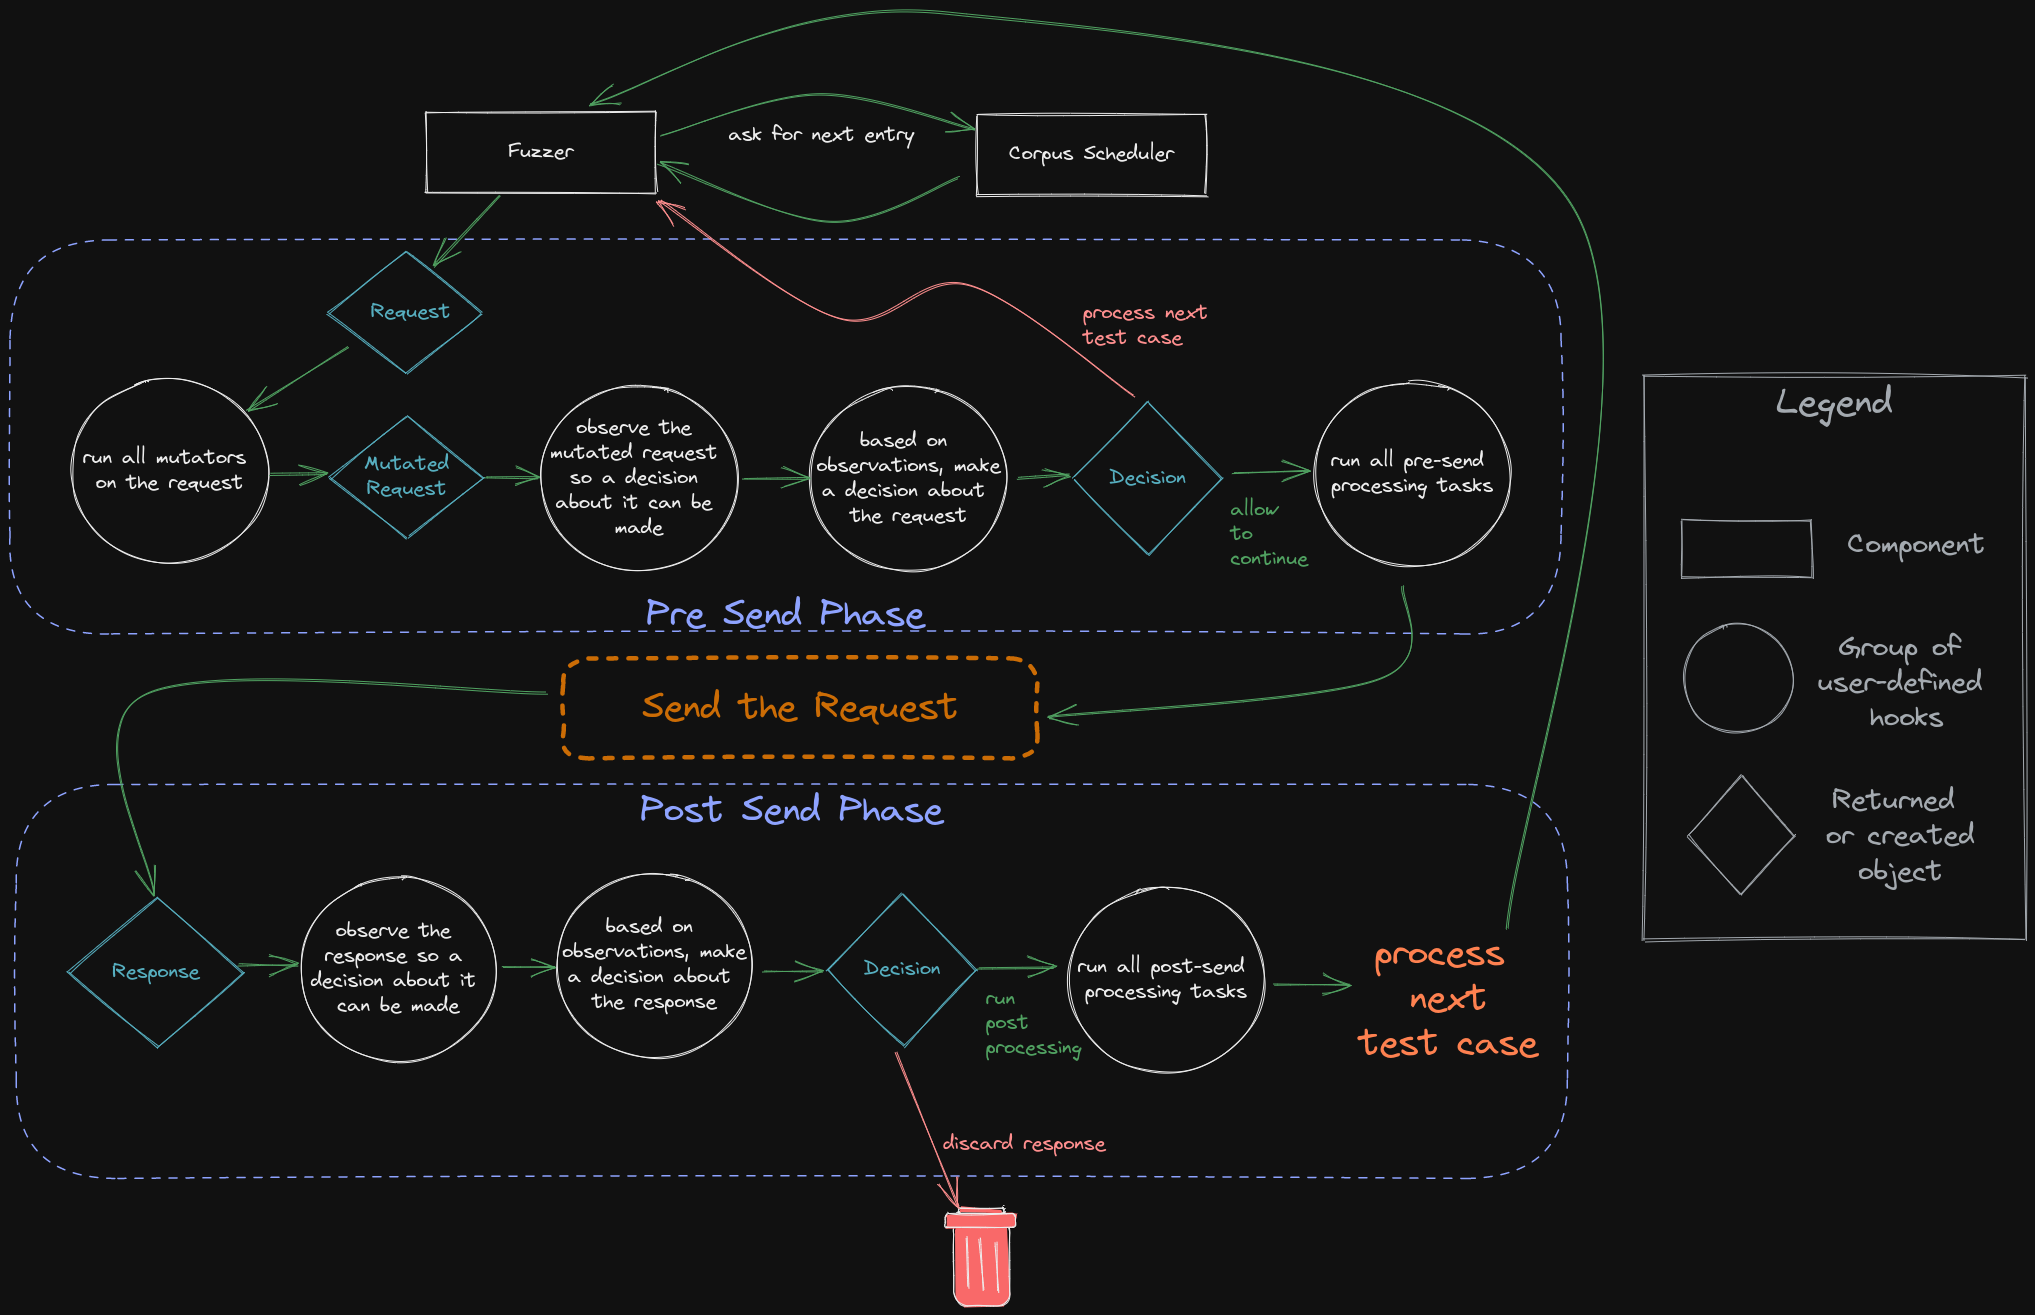 epi052/feroxfuzz
Создавайте структурно-осведомлённые black-box HTTP-фаззеры на Rust с компонуемыми мутаторами, планировщиками, наблюдателями, решателями и…
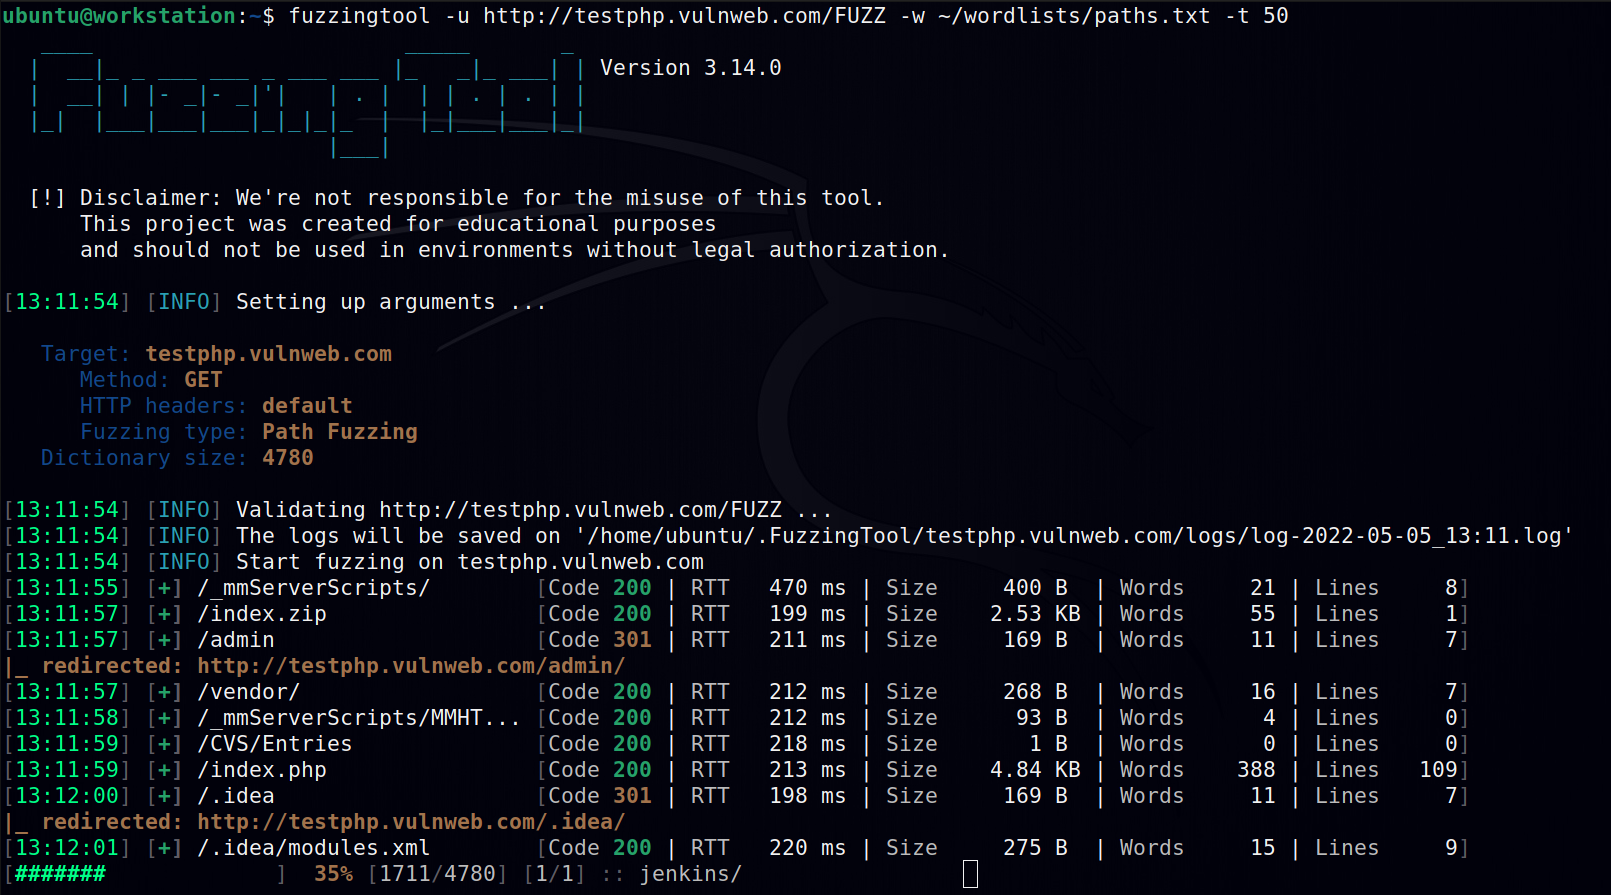 nescau-ufla/fuzzingtool
Программное обеспечение для фаззинга, используемое в пентестинге веб-приложений.








