Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Форензика — Страница 21 | Kitploit
Категории

Форензика

Инструменты цифровой форензики, сбора доказательств, анализа временной шкалы и расследования инцидентов.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 месяцев назад
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k1 день назад
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k16 дней назад
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k1 день назад
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k16 дней назад
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k17 ч 6 мин назад
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k2 дней назад
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6k14 ч 34 мин назад
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2308 дней назад
avml preview#10

avml

GitHubmicrosoft/avml
1.1k5 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
937 результатов
DFIR4vSphere preview

DFIR4vSphere

GitHubanssi-fr/dfir4vsphere

Модуль PowerShell для форензики VMWare vSphere
cloud-infrastructure-securitydefensive-toolsnetwork-forensics+5
1851 год назад
epagneul preview

epagneul

GitHubjurelou/epagneul

Визуализация графов для журналов событий Windows

forensicslog-analysis
2511 год назад
MrHandler preview

MrHandler

GitHubemrekybs/mrhandler

Инструмент реагирования на инциденты для Linux на основе SSH, который выполняет диагностические команды для сбора конфигураций сети, журналов,…
forensicsdigital-forensicsincident-response+1
867 месяцев назад
pcapinator preview

pcapinator

GitHubmspicer/pcapinator

Инструмент для обработки большого количества pcaps с помощью tshark
packet-sniffing-analysiswi-fi-auditingnetwork-forensics+2
1553 лет назад
spyre preview

spyre

GitHubspyre-project/spyre

простой YARA-сканер IOC

ioc-managementforensicsmalware-analysis+1
1813 дней назад
kdmp-parser preview

kdmp-parser

GitHub0vercl0k/kdmp-parser

Библиотека на C++ для разбора дампа ядра Windows с привязками для Python 3.
memory-forensicsforensicsdigital-forensics+1
2111 год назад
android-locdump preview

android-locdump

GitHubpacketlss/android-locdump

дампер кэша службы геолокации Android
android-securityforensicsinformation-gathering+4
17913 лет назад
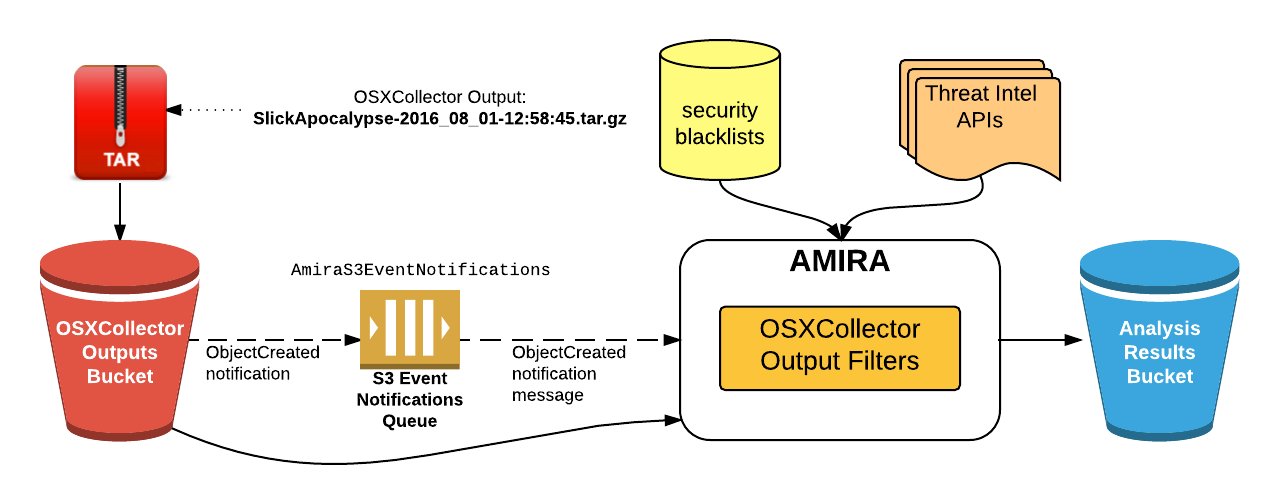
amira preview

amira

GitHubyelp/amira

AMIRA: Автоматизированное реагирование на инциденты вредоносного ПО и анализ
forensicsmalware-analysiscloud-security+1
1526 месяцев назад
autotimeliner preview

autotimeliner

GitHubandreafortuna/autotimeliner

Автоматически извлекать криминалистическую временную шкалу из дампа оперативной памяти
memory-forensicsforensicsdigital-forensics+1
1337 месяцев назад
Agentic-SOC-Simulation preview

Agentic-SOC-Simulation

GitHubsafelineman/agentic-soc-simulation

Симуляционная платформа SOC с искусственным интеллектом
penetration-testing-frameworksvulnerability-analysisforensics+8
1669 месяцев назад
RogueAssemblyHunter preview

RogueAssemblyHunter

GitHubbohops/rogueassemblyhunter

Rogue Assembly Hunter — это утилита для обнаружения 'интересных' модулей .NET CLR в запущенных процессах.
defensive-toolsmemory-forensicsforensics+2
1204 лет назад
xpid preview

xpid

GitHubkrisnova/xpid

Обнаружение процессов Linux. C-библиотека, привязки Go, среда выполнения.
forensicsinformation-gathering
2244 лет назад
Learning-Linux-Binary-Analysis preview

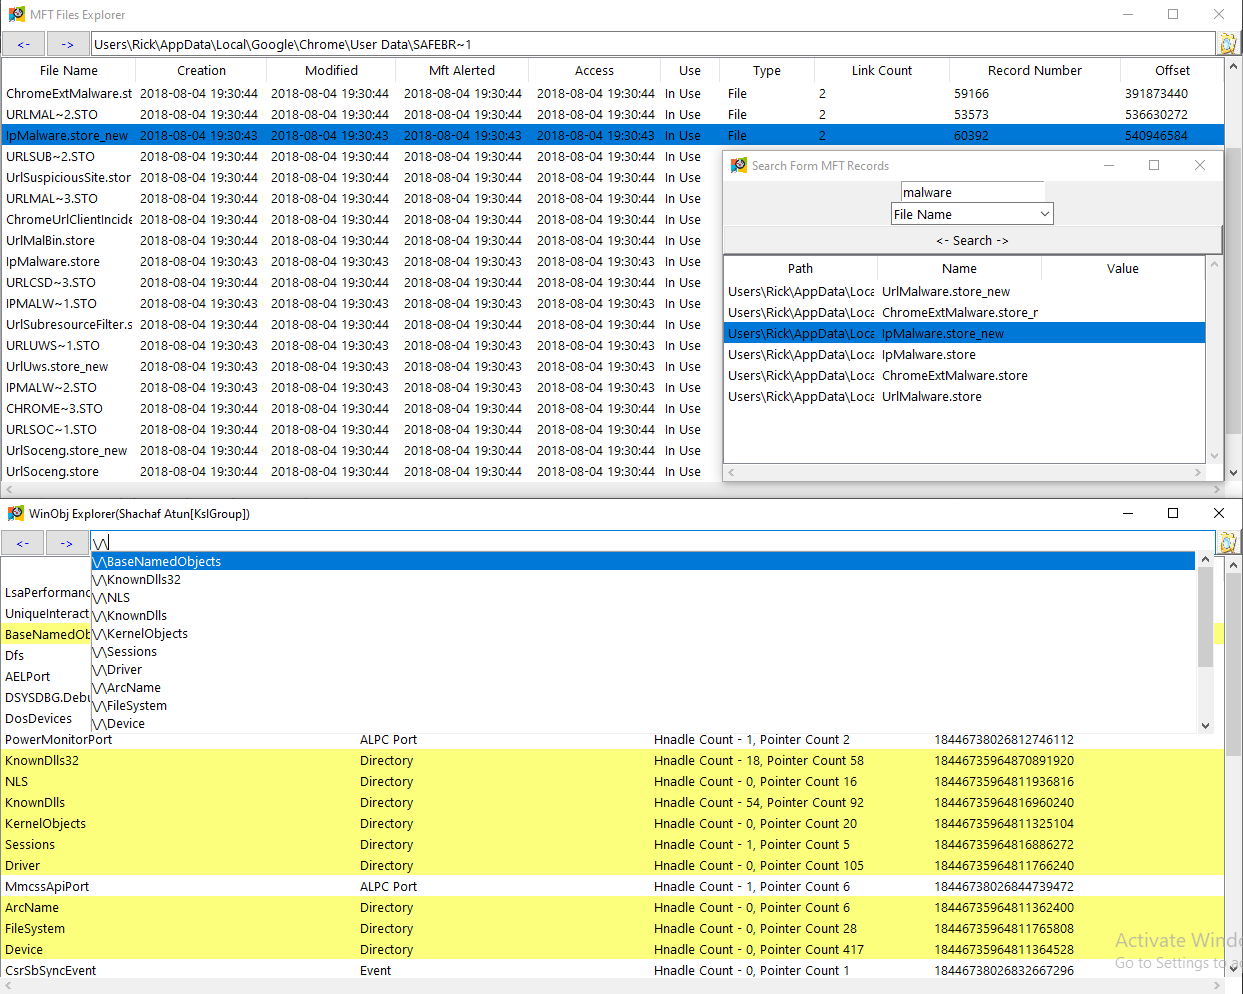
Learning-Linux-Binary-Analysis

GitHubpacktpublishing/learning-linux-binary-analysis

Изучение анализа бинарных файлов Linux, опубликованное издательством Packt
memory-forensicsexploitationreverse-engineering+7
893 лет назад
modo preview

modo

GitHubmohshomis/modo

Курируемая коллекция учебных материалов по кибербезопасности, разборов CTF, исследовательских работ и практических лабораторных работ для развития…
osintvulnerability-scannersexploit-frameworks+9
1876 месяцев назад
IRTriage preview

IRTriage

GitHubajmartel/irtriage

Триаж реагирования на инциденты – сбор доказательств Windows для криминалистического анализа
memory-forensicsforensicsdigital-forensics+1
13910 лет назад
TuxResponse preview

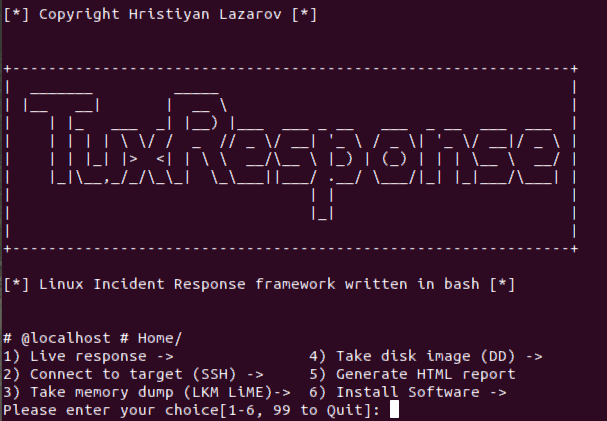
TuxResponse

GitHubla3ar0v/tuxresponse

Автоматизированный скрипт реагирования на инциденты для Linux с живым триажем, сбором памяти (LiME), созданием образов дисков, сканированием YARA и…
disk-forensicsmemory-forensicsscripting-automation+5
906 месяцев назад
VolExp preview

VolExp

GitHubmemoryforensics1/volexp

исследователь volatility (volatility 2)
memory-forensicsforensicsmalware-analysis+2
955 лет назад
pegasus-neo preview

pegasus-neo

GitHubsobri3195/pegasus-neo

PEGASUS-NEO — это комплексный фреймворк для тестирования на проникновение, разработанный для специалистов по безопасности и этичных хакеров. Он…


osintreconnaissancevulnerability-scanners+9
1237 месяцев назад
Назад1…202122…53Вперёд