 #1
Инструменты фингерпринтинга браузера, обхода TLS-отпечатков, подмены устройства и анти-фингерпринтинга.
Рекомендация Kitploit
 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…
 m4elstr0m/gophoner
Проверяйте одновременно, зарегистрирован ли номер телефона в популярных приложениях и на сайтах, без каких-либо предварительных условий 📞
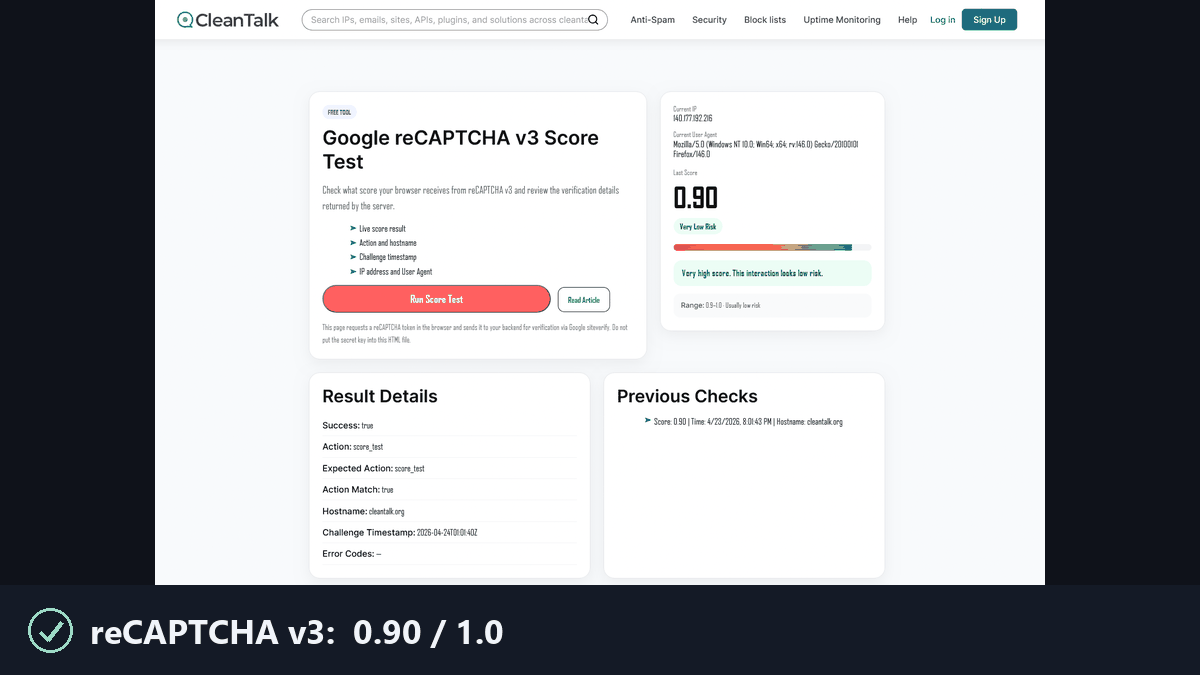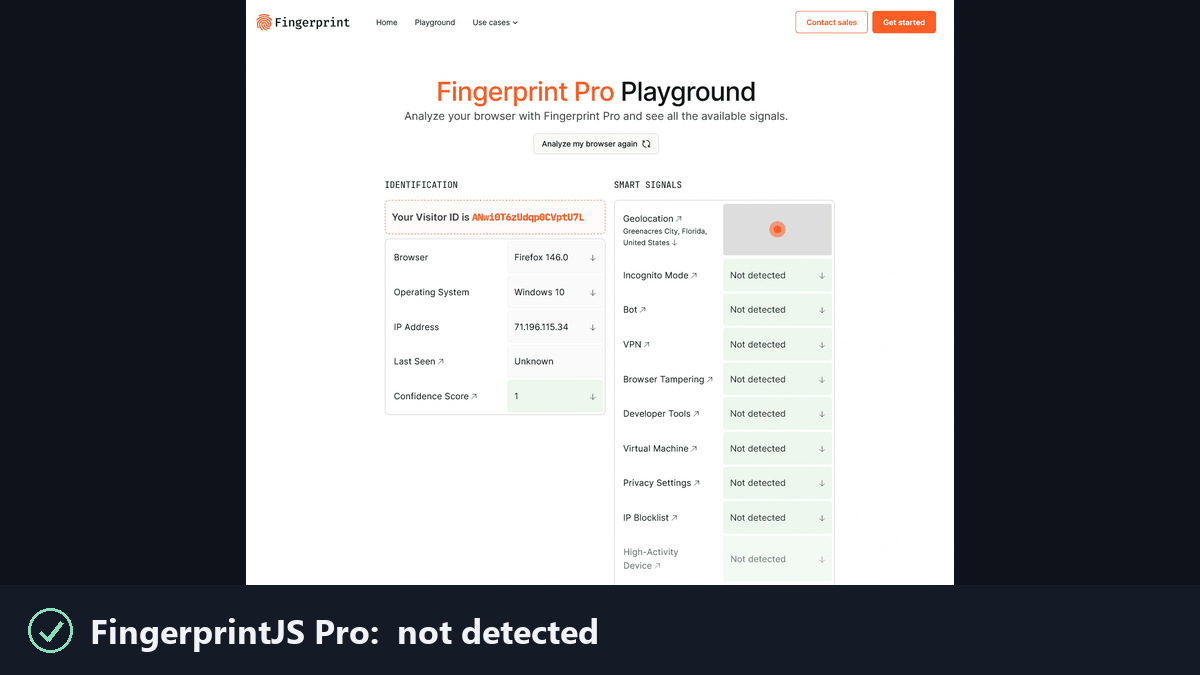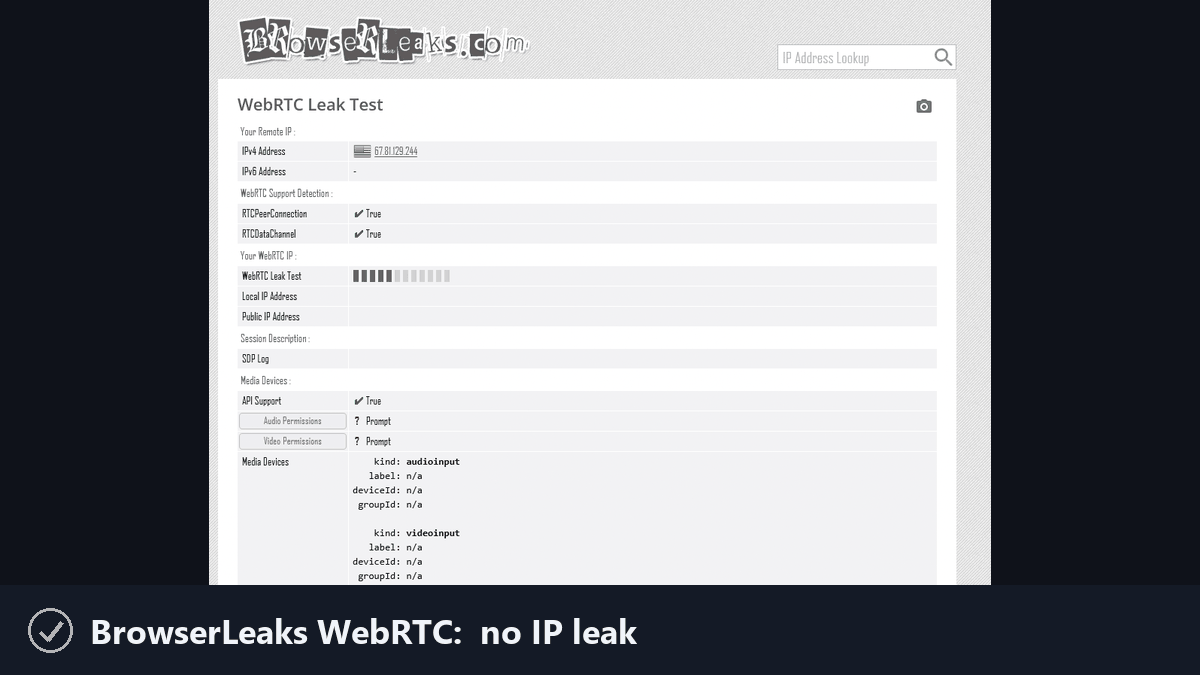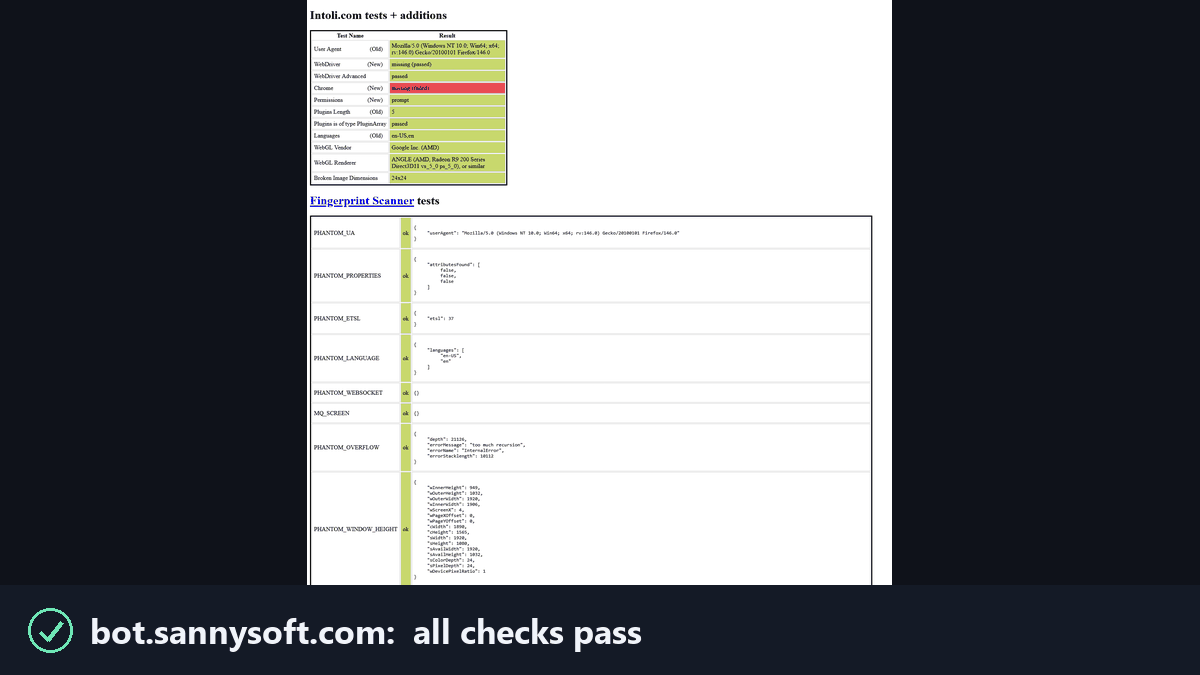 feder-cr/invisible_playwright
Playwright that anti-bots cannot see, so no captchas: same API, anti-detect stealth headless Firefox, undetected fingerprint, bypass bot detection,…
 d4vinci/scrapling
Адаптивный фреймворк для веб-скрейпинга с обходом антибот-защиты, автоматическим перемещением элементов, параллельным сканированием, ротацией прокси…
 haidang-infosec/phantom-grid
Система активной защиты на базе eBPF, превращающая ваш Linux-сервер в обманную приманку. Включает прозрачное перенаправление трафика, подмену…
 mitmproxy/mitmproxy
Интерактивный HTTP-прокси с поддержкой TLS для перехвата трафика, предназначенный для пентестеров и разработчиков программного обеспечения.
 ammarion/waf-detector
🛡️ Высокопроизводительный инструмент обнаружения WAF и CDN. Определяйте уровни защиты (Cloudflare, Akamai, AWS, Fastly и другие), запускайте тесты…
 cognis-digital/c2detect
Снятие отпечатков C2-серверов — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 shredzwho/ig-detective
Инструмент OSINT, исследованный и разработанный для поиска IG-аккаунтов
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
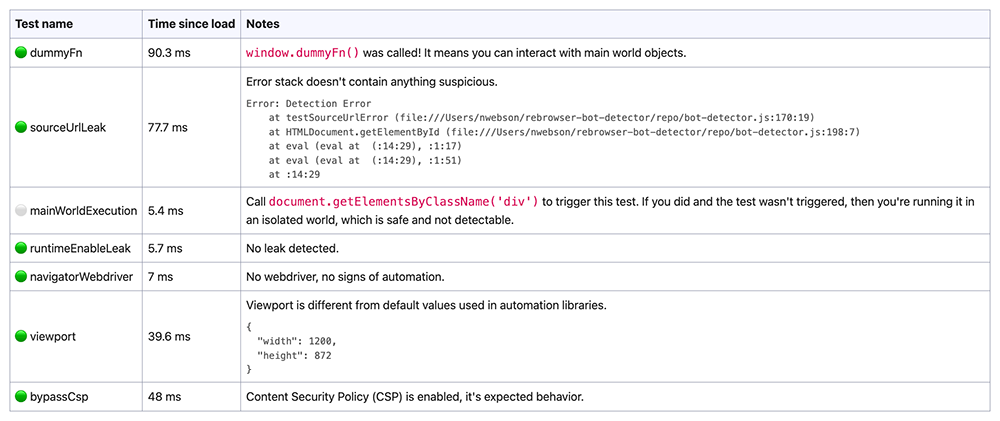 rebrowser/rebrowser-patches
Collection of patches for puppeteer and playwright to avoid automation detection and leaks. Helps to avoid Cloudflare and DataDome CAPTCHA pages.…
 sunghoojung/reverse-engineering-browser
Локальный браузер для исследований на macOS, построенный на кастомной сборке Brave, который захватывает сетевой трафик, отпечатки, скрипты и данные…
 cisagov/findcdn
Сканирует домены, чтобы определить, какую сеть доставки контента (CDN) они используют, путём фингерпринтинга HTTPS-заголовков, записей CNAME и данных…
 bettercap/bettercap
Швейцарский армейский нож для разведки сетей 802.11, BLE, HID, CAN-bus, IPv4 и IPv6 и атак MITM.
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 foxio-llc/ja4
JA4+ — это набор стандартов для сетевой идентификации (фingerprinting).
 sleepingbag945/dddd
Инструмент для массового сбора активов и сканирования уязвимостей для red team. Извлекает цели из Hunter, Fofa и Quake, выполняет фингерпринтинг,…