
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit

 faicalom/zte-mf904q-reverse-engineering
Открытая исследовательская документация и обзор исходного кода для загрузчика ZTE MF904Q, извлечения прошивки и обратной разработки.
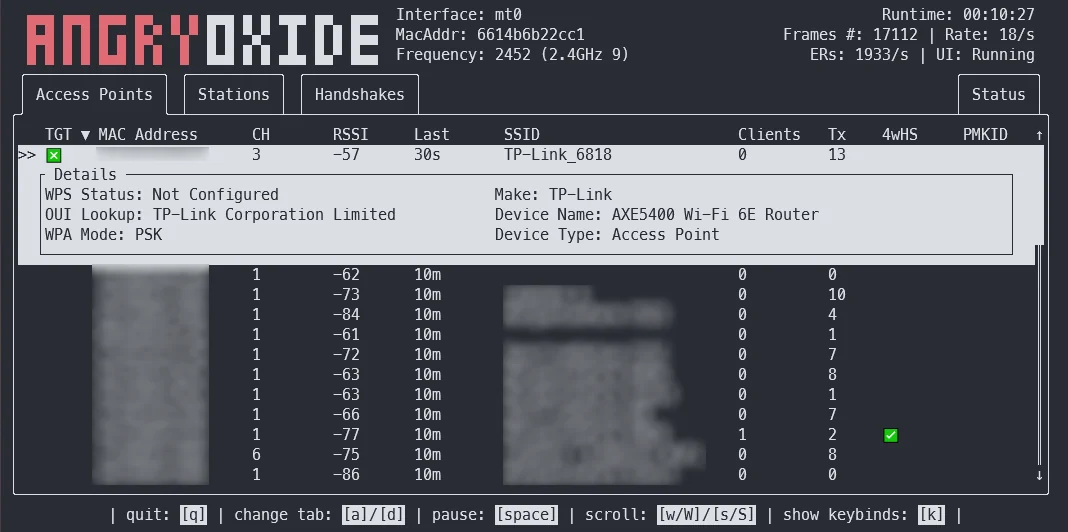 ragnt/angryoxide
Инструмент оффенсивного аудита 802.11, автоматизирующий захват handshake WPA/WPA2 и PMKID с помощью атак деаутентификации, поддельного клиента и…
 peass-ng/peass-ng
PEASS - Набор отличных скриптов для повышения привилегий (с цветами)
 nealbridges/vulnhunter
Агентный сканер безопасности ИИ, который рассуждает как атакующий по исходному коду, подтверждает эксплуатируемые уязвимости с помощью исполняемых…
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 jm33-m0/emp3r0r
Linux post-exploitation C2 framework with gossip mesh networking, memory-only operations, modular payloads, and OPSEC-focused transport for red team…
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…
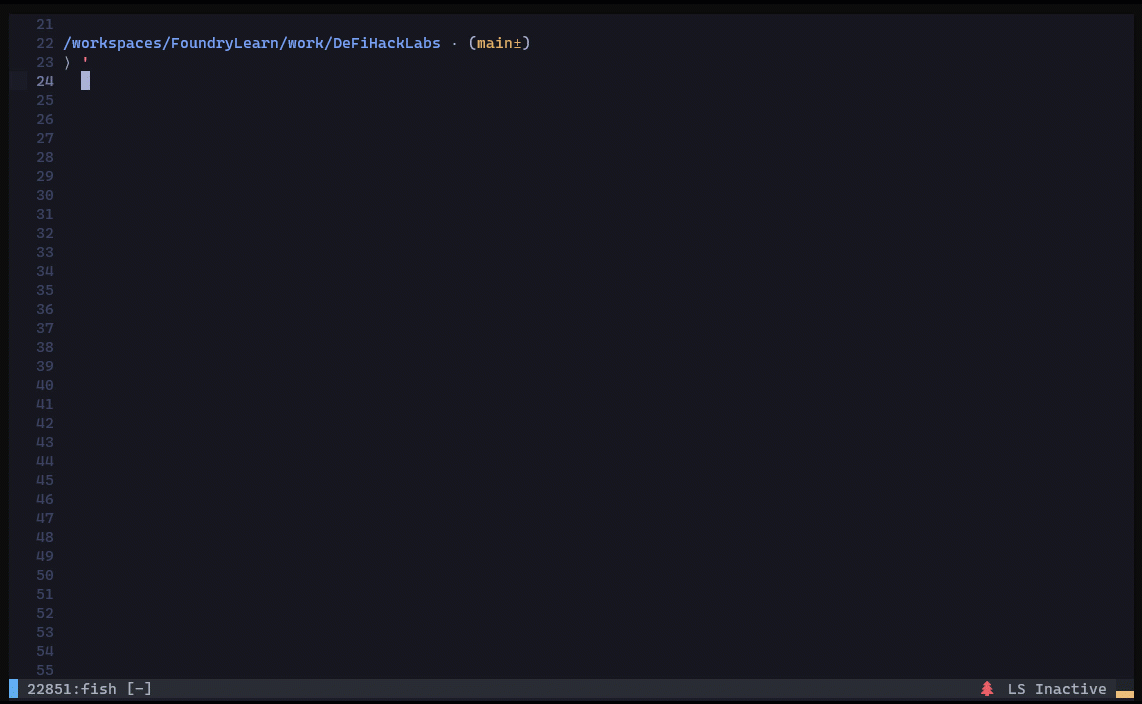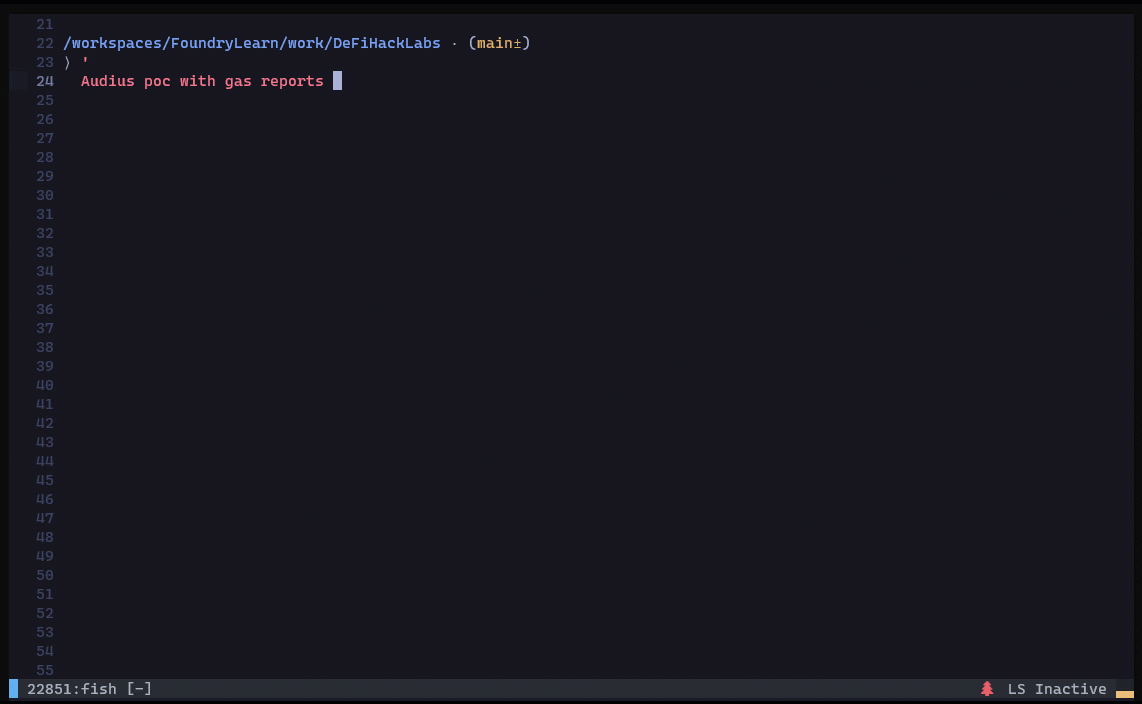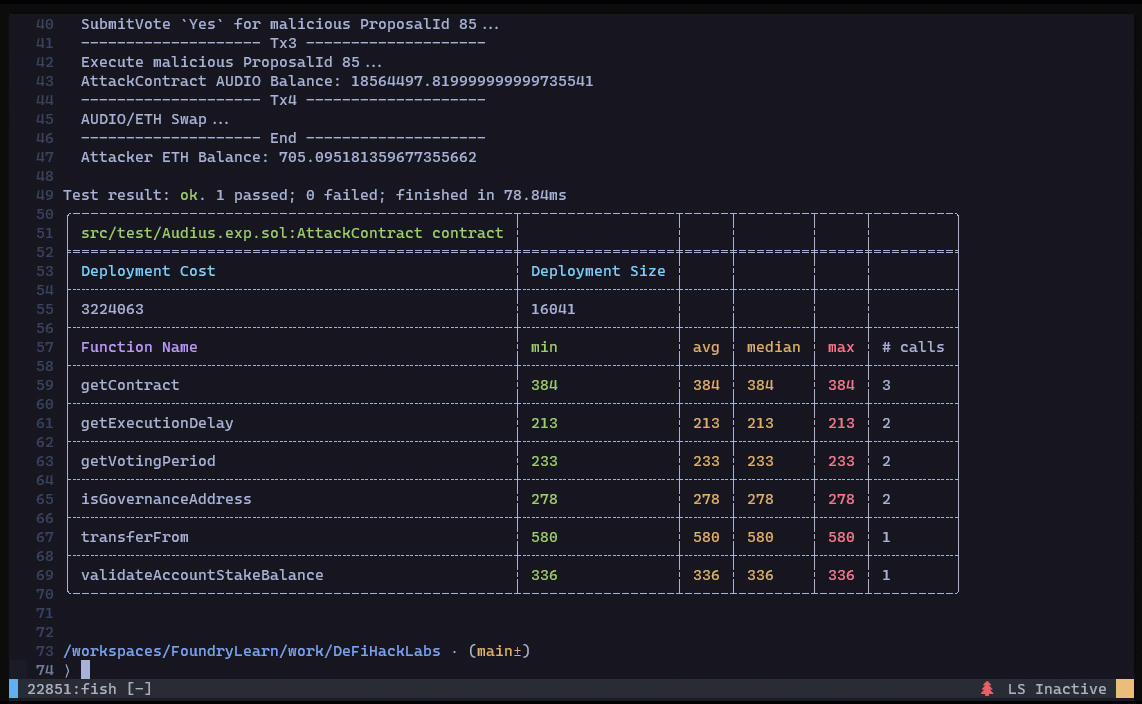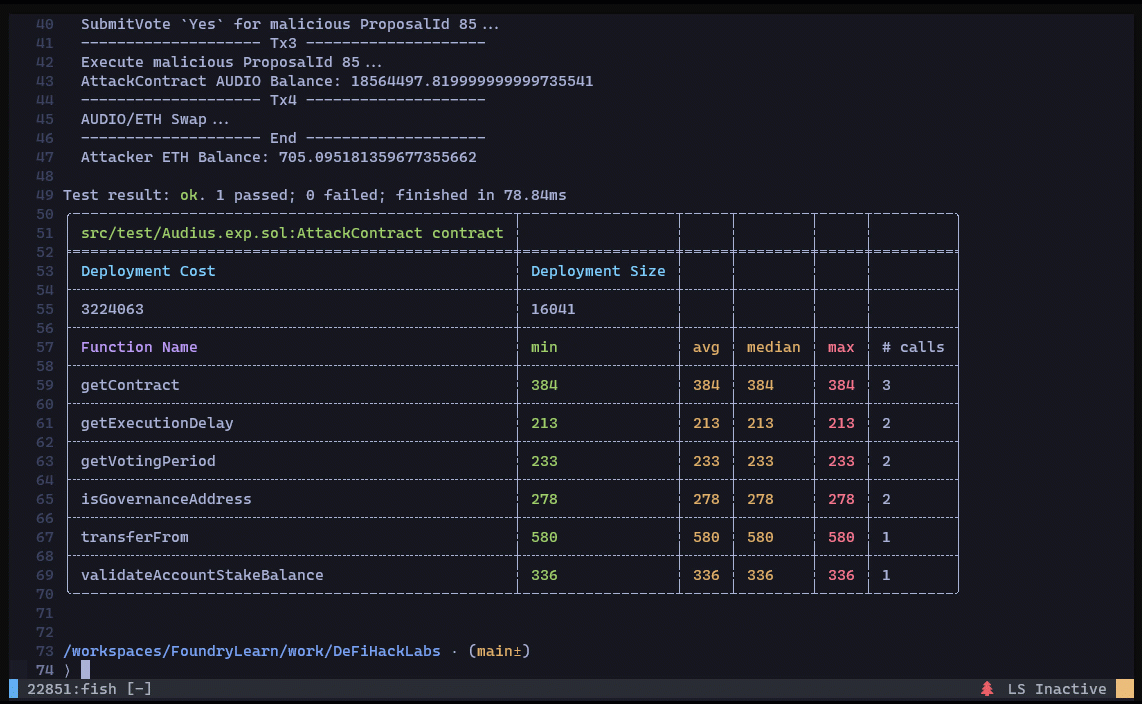 sunweb3sec/defihacklabs
Reproduce DeFi hacked incidents using Foundry.
 skorpion96/unisoc-su
Метод для CVE-2025-31710 и подключения к cmd_skt для получения root-шелла на непропатченных моделях Unisoc
 spellshift/realm
Кроссплатформенный фреймворк эмуляции противника с имплантом на Rust, GraphQL-сервером команды и DSL Eldritch для автоматизированных, масштабируемых…
 mr-xn/penetration_testing_poc
POC, EXP, скрипты, повышение привилегий, небольшие утилиты, связанные с тестированием на проникновение---About penetration-testing python-script poc…
 caveeroo/cve-2026-111497-wordpress-poc
PoC RCE для CVE-2026-111497 в одном закреплённом официальном Docker-образе WordPress
 ikow/php2shell-poc
CVE-2026-109618/109619 — 5 RCE chains + detection rules (Suricata, Sigma, ModSecurity). PHP session.upload_progress pre-auth exploit research.
 mrwadams/stride-gpt
Инструмент моделирования угроз на основе ИИ, использующий модели GPT от OpenAI для генерации моделей угроз для заданного приложения на основе…
 rizinorg/rizin
UNIX-подобный фреймворк для реверс-инжиниринга и набор инструментов командной строки.








