
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit
 bha-vin/cve-2026-64600-exploit
Эксплойт proof-of-concept, нацеленный на CVE-2026-64600, используемый для оценки и демонстрации эксплуатации выявленной уязвимости.
 nxploited/cve-2026-39987
marimo — это реактивный Python-ноутбук. До версии 0.23.0 в Marimo существует уязвимость Pre-Auth RCE (удалённое выполнение кода без аутентификации).
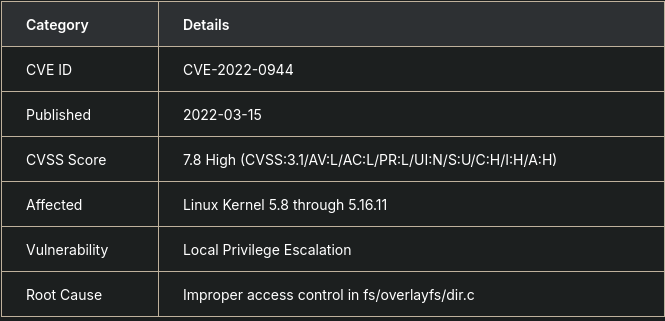 neoartemis37/overlayfs-privesc-cve-2022-0944
Образовательный эксплойт для CVE-2022-0944 привилегии повышения через OverlayFS с доставкой полезной нагрузки reverse shell и скриптами обнаружения…
 yosasasutsut/blackash-cve-2025-53770
Технический анализ и рекомендации по обнаружению для CVE-2025-53770, критической неаутентифицированной уязвимости удаленного выполнения кода (RCE) в…
 xelkomy/cve-2018-11235
Эксплойт на основе shell для CVE-2018-11235, уязвимости удаленного выполнения кода в подмодулях Git. Позволяет тестировать и проверять уязвимость в…
 whoamins/cve-2023-42793
Эксплойт Proof-of-concept для CVE-2023-42793, нацеленный на конкретную уязвимость веб-приложения с целью демонстрации эксплуатации и помощи в…
 suniastar/scan-log4shell
Сканирующий набор для поиска серверов, затронутых уязвимостью log4shell (CVE-2021-44228), с примером для тестирования
 mrlihd/cve-2020-7471
Воспроизведение CVE-2020-7471
 materaj2/cve-2025-15467
Скрипт эксплойта для cve-2025-15467
 likekabin/cve-2017-0541
Доказательство концепции и анализ уязвимости для CVE-2017-0541, демонстрирующие методы эксплуатации и оценку воздействия на уровне двоичного кода.
 ishwardeepp/cve-2025-26794-exim-mail-sqli
Эксплойт для CVE-2025-26794, уязвимости SQL-инъекции в Exim Mail Server. Предоставляет код подтверждения концепции для тестирования и эксплуатации…
 grampae/cve-2019-16889-poc
Доказательство концепции для CVE-2019-16889 (Потребление ресурсов на Ubiquiti Edgemax 1.10.6 и более ранних версиях)
 geraldoalcantara/cve-2023-49982
Система управления школьными сборами v1.0 - Некорректный контроль доступа - Повышение привилегий
 freeide/weblogic_cve-2019-2890
Эксплойт для CVE-2019-2890, нацеленный на Oracle WebLogic Server через XXE-инъекцию и десериализацию, позволяющий удаленное выполнение кода с помощью…
 duckzsc2/cve-2018-6574-poc
Эксплойт для проверки концепции для CVE-2018-6574, уязвимости удаленного выполнения кода в команде 'go get' в Go. Демонстрирует эксплуатацию через…
 day6reak/cve-2014-4140
Технические заметки и анализ отладчика для CVE-2014-4140, уязвимости использования после освобождения в CHtmRootParseCtx::AddText из MSHTML,…
 d7x/cve-2020-12432
Эксплойт, доказывающий концепцию, для хранимой XSS-уязвимости и небезопасных разрешений в Collabora CODE <= 4.2.2 через API Vereign WOPI, позволяющий…
 ahrixia/cve-2024-57429
CVE-2024-57429: PHPJabbers Cinema Booking System v2.0 уязвим к CSRF, что позволяет злоумышленникам повышать привилегии, подделывая запросы от имени…








