
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit

 dorlow/hazel-cve-2026-43499
Эксплойт временного root для прошивки Toshiba/Amazon Fire TV (hazel) с использованием CVE-2026-43499. Реализует ARM32 futex-PI UAF, утечку адресов…
 begitdj/cve-2019-2215-markw
Эксплойт для CVE-2019-2215 для получения временного root-доступа на устройствах Xiaomi MIUI, позволяющий разблокировать загрузчик и вносить изменения…
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Proof-Of-Concept). Продвинутый фреймворк для эксплуатации CVE-2025-9074, нацеленный на неаутентифицированные конечные…
 percivalll/copy-fail-cve-2026-31431-statically-poc
Статический proof-of-concept на Go для CVE-2026-31431, использующий Linux AF_ALG и splice(2) для срабатывания уязвимости. Предоставляет готовые…
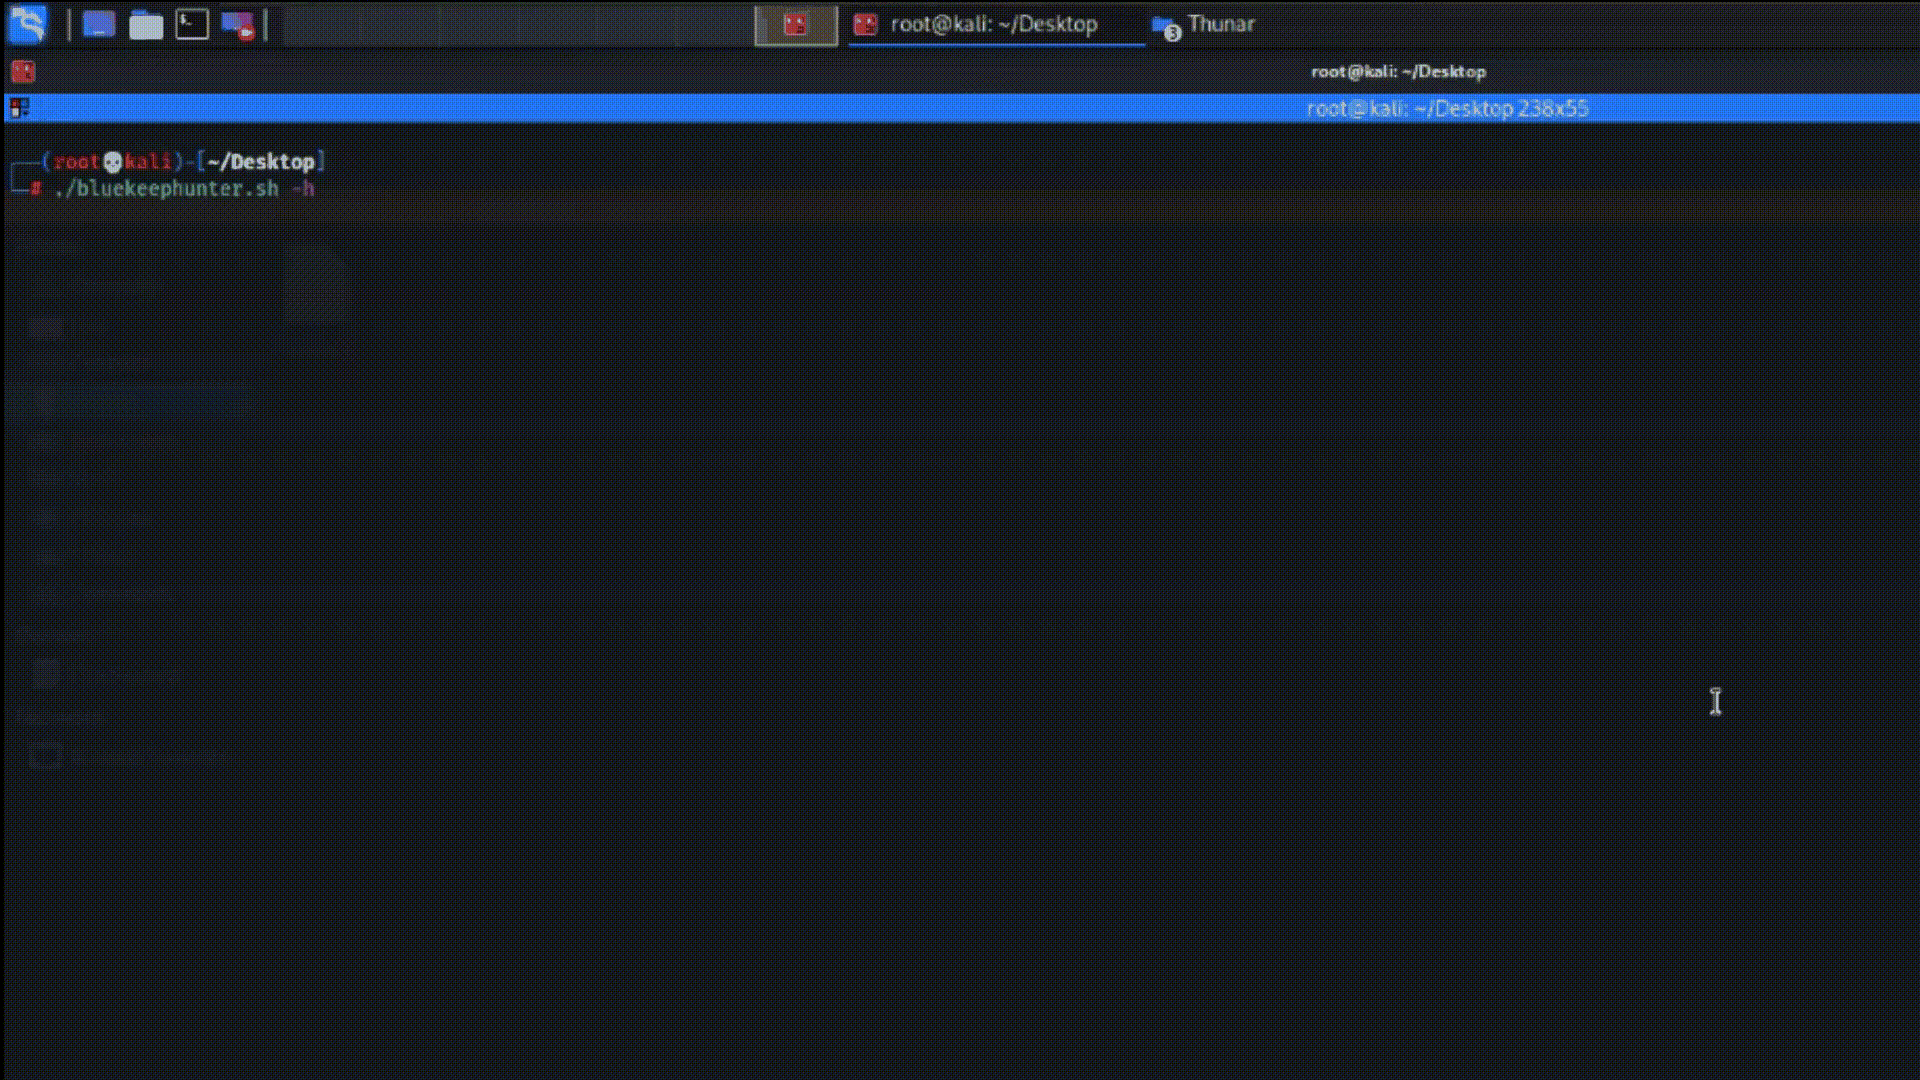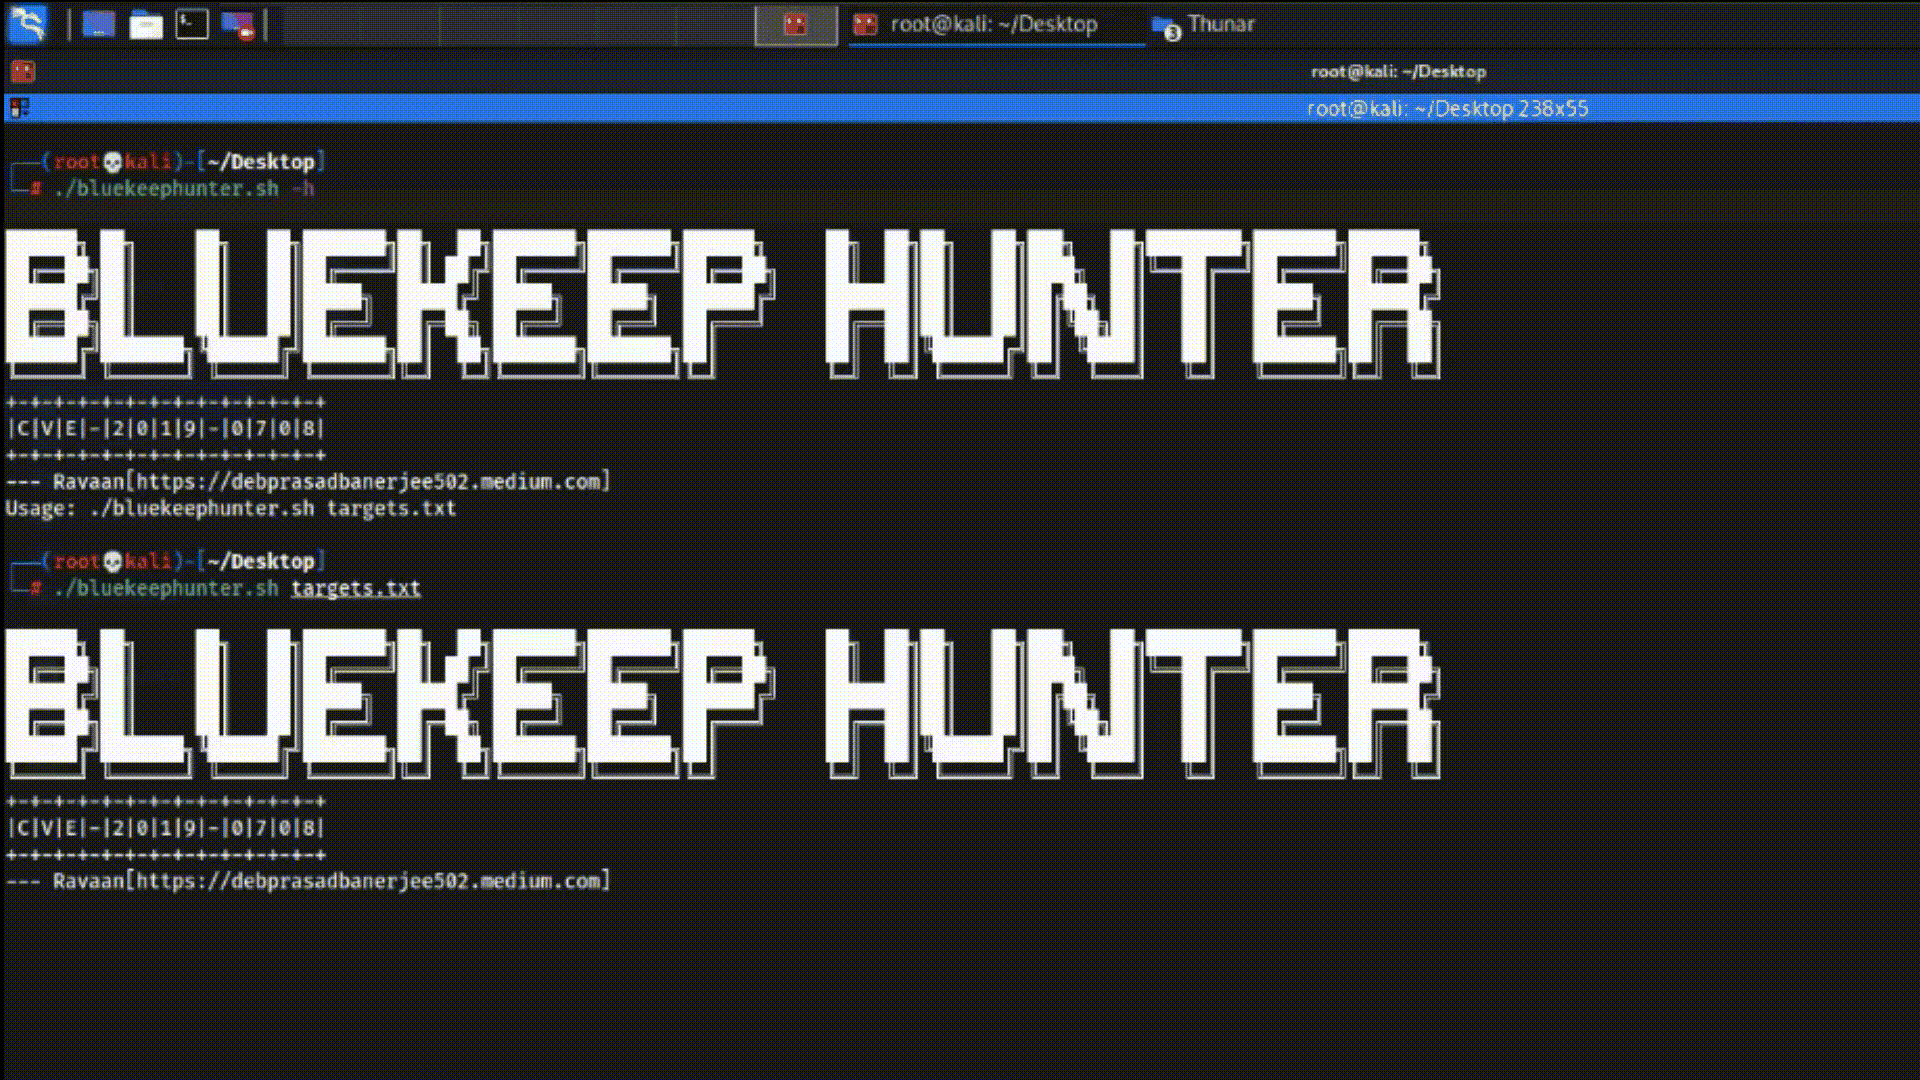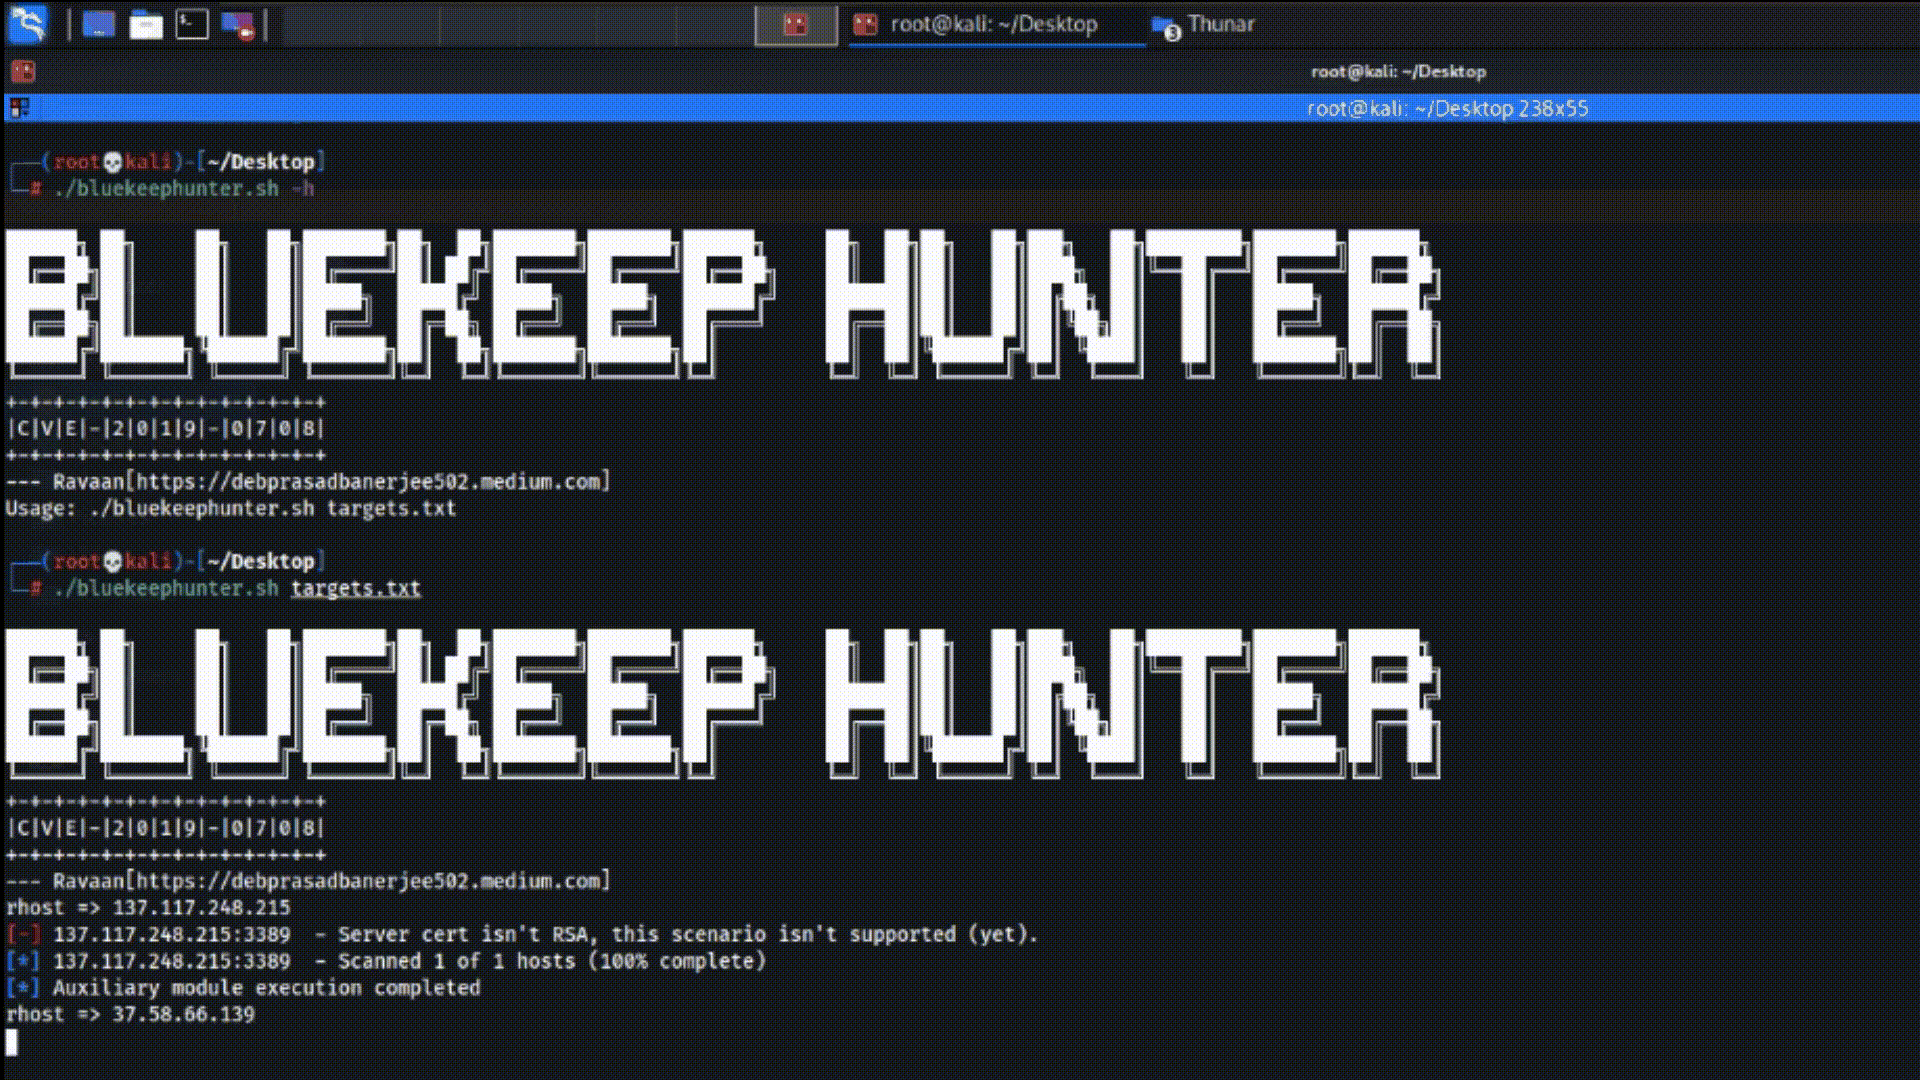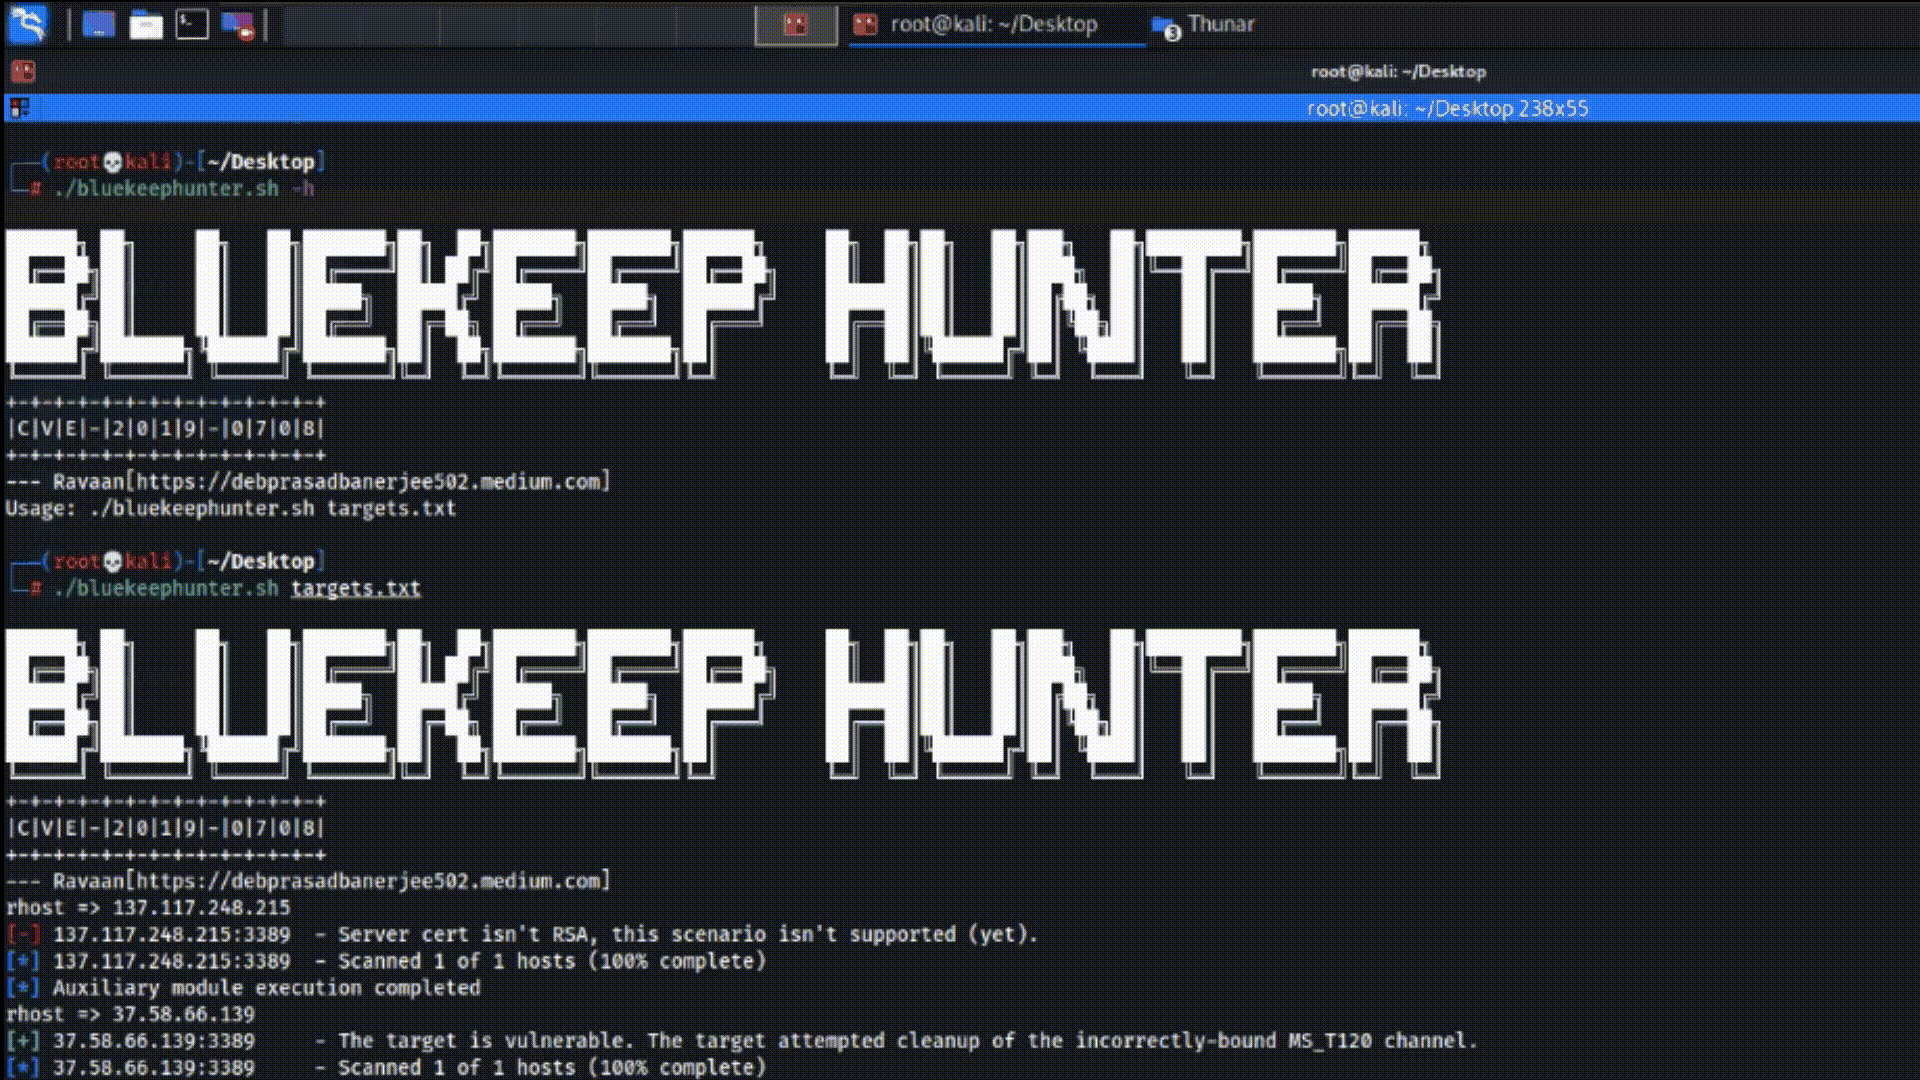 ravaan21/bluekeep-hunter
CVE-2019-0708, инструмент для массового поиска уязвимости BlueKeep с целью эксплуатации.
 jonstratton/selenium-node-takeover-kit
Коллекция selenium-тестов, которые могут помочь в захвате selenium-узла
 tiagob0b/cve-2021-22005
Модуль Metasploit для уязвимости CVE-2021-22005 VMware vCenter, связанной с произвольной загрузкой файлов, с концептуальным доказательством и…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
Уязвимость CVE-2014-7911 и уязвимость CVE-2014-4322 для получения root-привилегий!
 lkeld/cve-2026-43499-poc
Оружиезированный proof-of-concept для CVE-2026-43499 (GhostLock) — ошибки в rtmutex ядра Linux, позволяющей локальное повышение привилегий. Включает…
 luotian2/cve-2026-31431
Эксплойт для CVE-2026-31431 — ошибки в authencesn ядра Linux, позволяющей локальному повышению привилегий и выходу из контейнера через запись 4 байт…
 ambionics/spip-exploits
Цепочка эксплойтов на Python для CVE SPIP 2026-72708/72709/72710, объединяющая неаутентифицированную SQL-инъекцию с захватом учётной записи и…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Полноценная цепочка эксплуатации для Android Chromium, объединяющая утечку информации CVE-2026-11057 и use-after-free CVE-2026-5281 для достижения…
 cs8425/copy-fail-go
Go-based эксплойт для CVE-2026-31431, уязвимости локального повышения привилегий, которая изменяет /usr/bin/su для получения root-доступа в…
 pupiles/bof-dnsmasq-cve-2017-14493
dnsmasq rop exploit с обходом NX
 ruik-tech/ghostlock-s25fe
GhostLock (CVE-2026-43499) для Galaxy S25 FE (в разработке)
 n1shant-sinha/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0 — это удобный скрипт на Python, который предоставляет быстрый и эффективный способ эксплуатации Microsoft RTF…
 abdurahmon3236/cve-2024-38472
Metasploit-модуль, который эксплуатирует SSRF в Apache HTTP Server (CVE-2024-38472) на Windows для доступа к внутренним сервисам и достижения…
 shinthink/pbck-exploit
📤 Фреймворк массовой эксплуатации для CVE-2026-56290 — Page Builder CK Joomla неавторизованная загрузка файлов до RCE








