
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit
 rvzsec/cve-2026-31431
PoC-эксплойты для CVE-2026-31431, LPE в ядре Linux через запись в page cache authencesn, обеспечивающие повышение привилегий от непривилегированного…
 lightsey/cve-2015-1592
Модули Metasploit и файлы генерации полезной нагрузки из моего выступления на Houston Perl Mongers об этой уязвимости.
 sfrdevelopment/windows-smb-vulnerability-framework-cve-2025-33073
Исследовательский фреймворк для CVE-2025-33073, уязвимости повышения привилегий в Windows SMB Client. Предоставляет реализации вредоносного…
 jirojo2/drupalgeddon2
Эксплойт-модуль MSF для Drupalgeddon 2 (CVE-2018-7600 / SA-CORE-2018-002)
 f4t1h21/cve-2021-3560-polkit-dbus
f4T1H's PoC-скрипт для CVE-2021-3560 Polkit D-Bus повышение привилегий
 waterrr/nopac
Эксплуатация CVE-2021-42278 и CVE-2021-42287
 34zy/githarvest3r
Простой инструмент для сбора эксплойтов CVE с GitHub, написанный на Python.
 bitplugg/kitsune
🦊 nine-tailed — фреймворк для пентестинга: nmap + msf + aircrack + sqlmap в одном CLI · 25 модулей · SQLite-сессия · TUI · REST API · pipx install
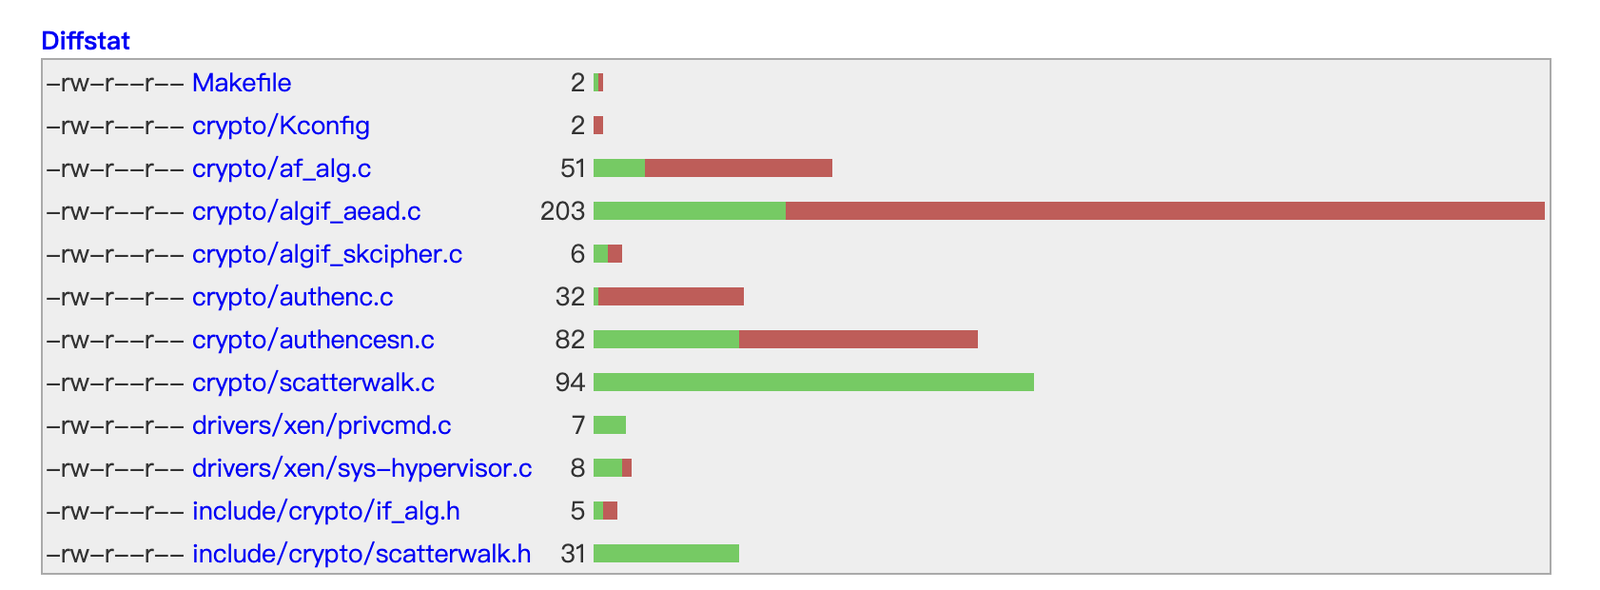 yuspring/cve-2026-31431-poc
Доказательство концепции эксплуатации для CVE-2026-31431 — повышение привилегий в ядре Linux через обход проверки длины authenc в AF_ALG, позволяющее…
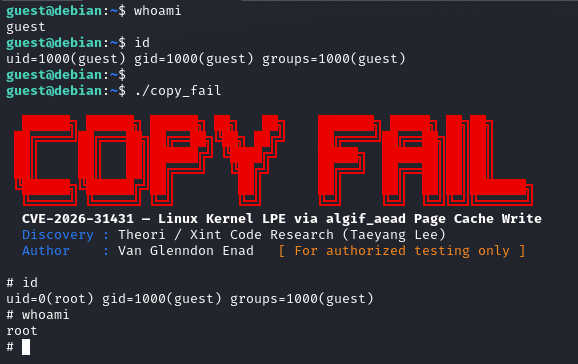 sl4ck0th/cve-2026-31431-poc
Доказательство концепции эксплуатации для CVE-2026-31431, локального повышения привилегий в ядре Linux через запись в page cache AF_ALG, позволяющего…
 j4ck3lsyn-gen2/cve-2026-58457
Инструменты PoC для CVE-2026-58457: неаутентифицированная инъекция команд ОС, приводящая к удаленному root-доступу на Wi-Fi репитере Shenzhen Aitemi…
 xerxes-2/cve-2026-31431-rs
Rust-основанный proof-of-concept для CVE-2026-31431, эксплуатирующий AF_ALG и splice для перезаписи /bin/su и запуска root-оболочки. Автономные…
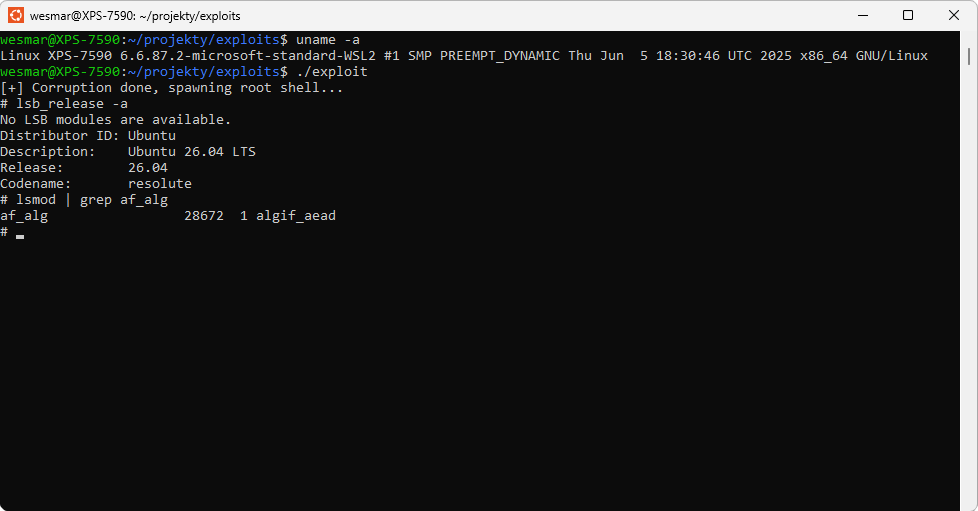 wesmar/cve-2026-31431
Рабочий proof-of-concept эксплойт для CVE-2026-31431 — локальное повышение привилегий в ядре Linux через повреждение page cache в AF_ALG AEAD,…
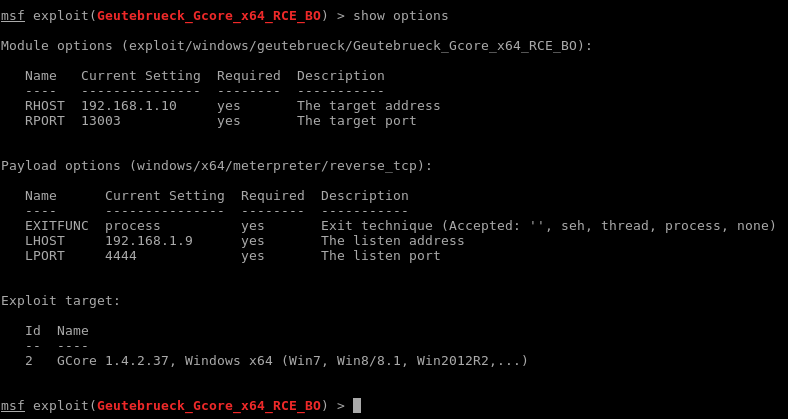 m4p0/geutebrueck_gcore_x64_rce_bo
Модуль Metasploit для системы «управления видео» Geutebrueck GCore. Протестировано с версиями 1.3.8.42 и 1.4.2.37.
 can/cve-2015-5374-dos-poc
DoS-эксплойт для CVE-2015-5374, нацеленный на Siemens SIPROTEC 4 и Compact EN100 Ethernet модули через специально сформированный UDP-пакет на порт…
 ben-slates/cve-2026-31431-exploit
Эксплойт для проверки концепции CVE-2026-31431 — уязвимости повреждения page-cache в ядре Linux, позволяющей локальному пользователю повысить…
 bkaraceylan/cve-2019-12840_poc
PoC для аутентифицированного удалённого выполнения команд при обновлении пакетов Webmin
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 полное выполнение кода








