
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit

 broskigx/oihk-pentesting
Автономный многoагентный движок ИИ для тестирования на проникновение: управляемая песочница для инструментов, неизменяемый шлюз сбора и проверки…
 al1ex/cve-2017-16995
CVE-2017-16995(Ubuntu本地提权漏洞)
 seanrickerd/cve-2026-31431
Эксплойт для ядра Linux CVE-2026-31431, вызывающий повреждение page cache через манипуляцию authencesn AEAD, нацеленный на повышение привилегий в…
 skyblueeternal/cve-2018-1335-exp-gui
GUI версия EXP
 vlad902/annotated-fbi-tbb-exploit
Аннотированный эксплойт ФБР для Tor Browser Bundle середины 2013 года (CVE-2013-1690)
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Эксплойт для локального повышения привилегий для драйвера вспомогательных функций Windows (afd.sys), нацеленный на CVE-2023-21768, с кодом очистки…
 xaitax/winrar-cve-2023-38831
Этот модуль эксплуатирует уязвимость в WinRAR (CVE-2023-38831). Когда пользователь открывает специально созданный RAR-файл и встроенный в него…
 jiajinrong12138/cve-2021-36955-exp
CVE-2021-36955
 esskumar/phantomevasion
Инструмент для обхода антивирусов на Python, создающий необнаруживаемые исполняемые файлы из полезных нагрузок msfvenom с использованием продвинутых…
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### Для этого модуля требуется Metasploit: https://metasploit.com/download# Текущий исходный код:…
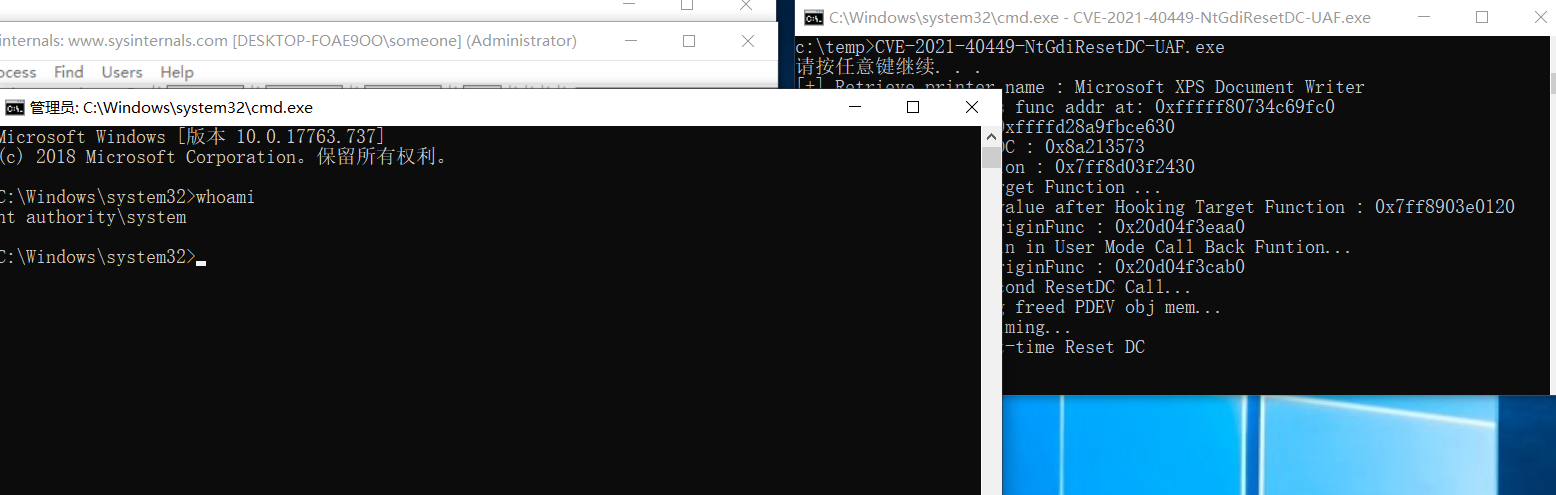 bl0odz/cve-2021-40449-ntgdiresetdc-uaf
Доказательство концепции эксплуатации для CVE-2021-40449, use-after-free в ядре Windows в NtGdiResetDC, демонстрирующее повышение привилегий через…
 rbowes-r7/unrar-cve-2022-30333-poc
Эксплойт доказательства концепции для обхода пути CVE-2022-30333 в unRAR, создающий вредоносные .rar-файлы для размещения полезных нагрузок в…
 malwaretech/comodos
Удаленная DoS-уязвимость нулевого дня в брандмауэре Comodo Internet Security
 sorrow404null/cve-2026-43499-rmx5200
Android 16 локальный эксплойт повышения привилегий для realme RMX5200, использующий цепочку preload.so на основе LD_PRELOAD для получения временного…
 askyeye/cve-2022-21894-payload
Пример полезной нагрузки для CVE-2022-21894
 victor0013/cve-2019-0708
Сканер PoC для уязвимости RDP RCE CVE-2019-0708
 kphongagsorn/adobe-flash-cve2018-15982
Модуль Metasploit и Python-скрипт для генерации SWF-полезных нагрузок, эксплуатирующих CVE-2018-15982, уязвимость использования после освобождения в…
 shibaaa204/pack2theroot
Эксплойт-доказательство концепции для CVE-2026-41651, уязвимости локального повышения привилегий в Linux в программном обеспечении Pack2,…








