
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit
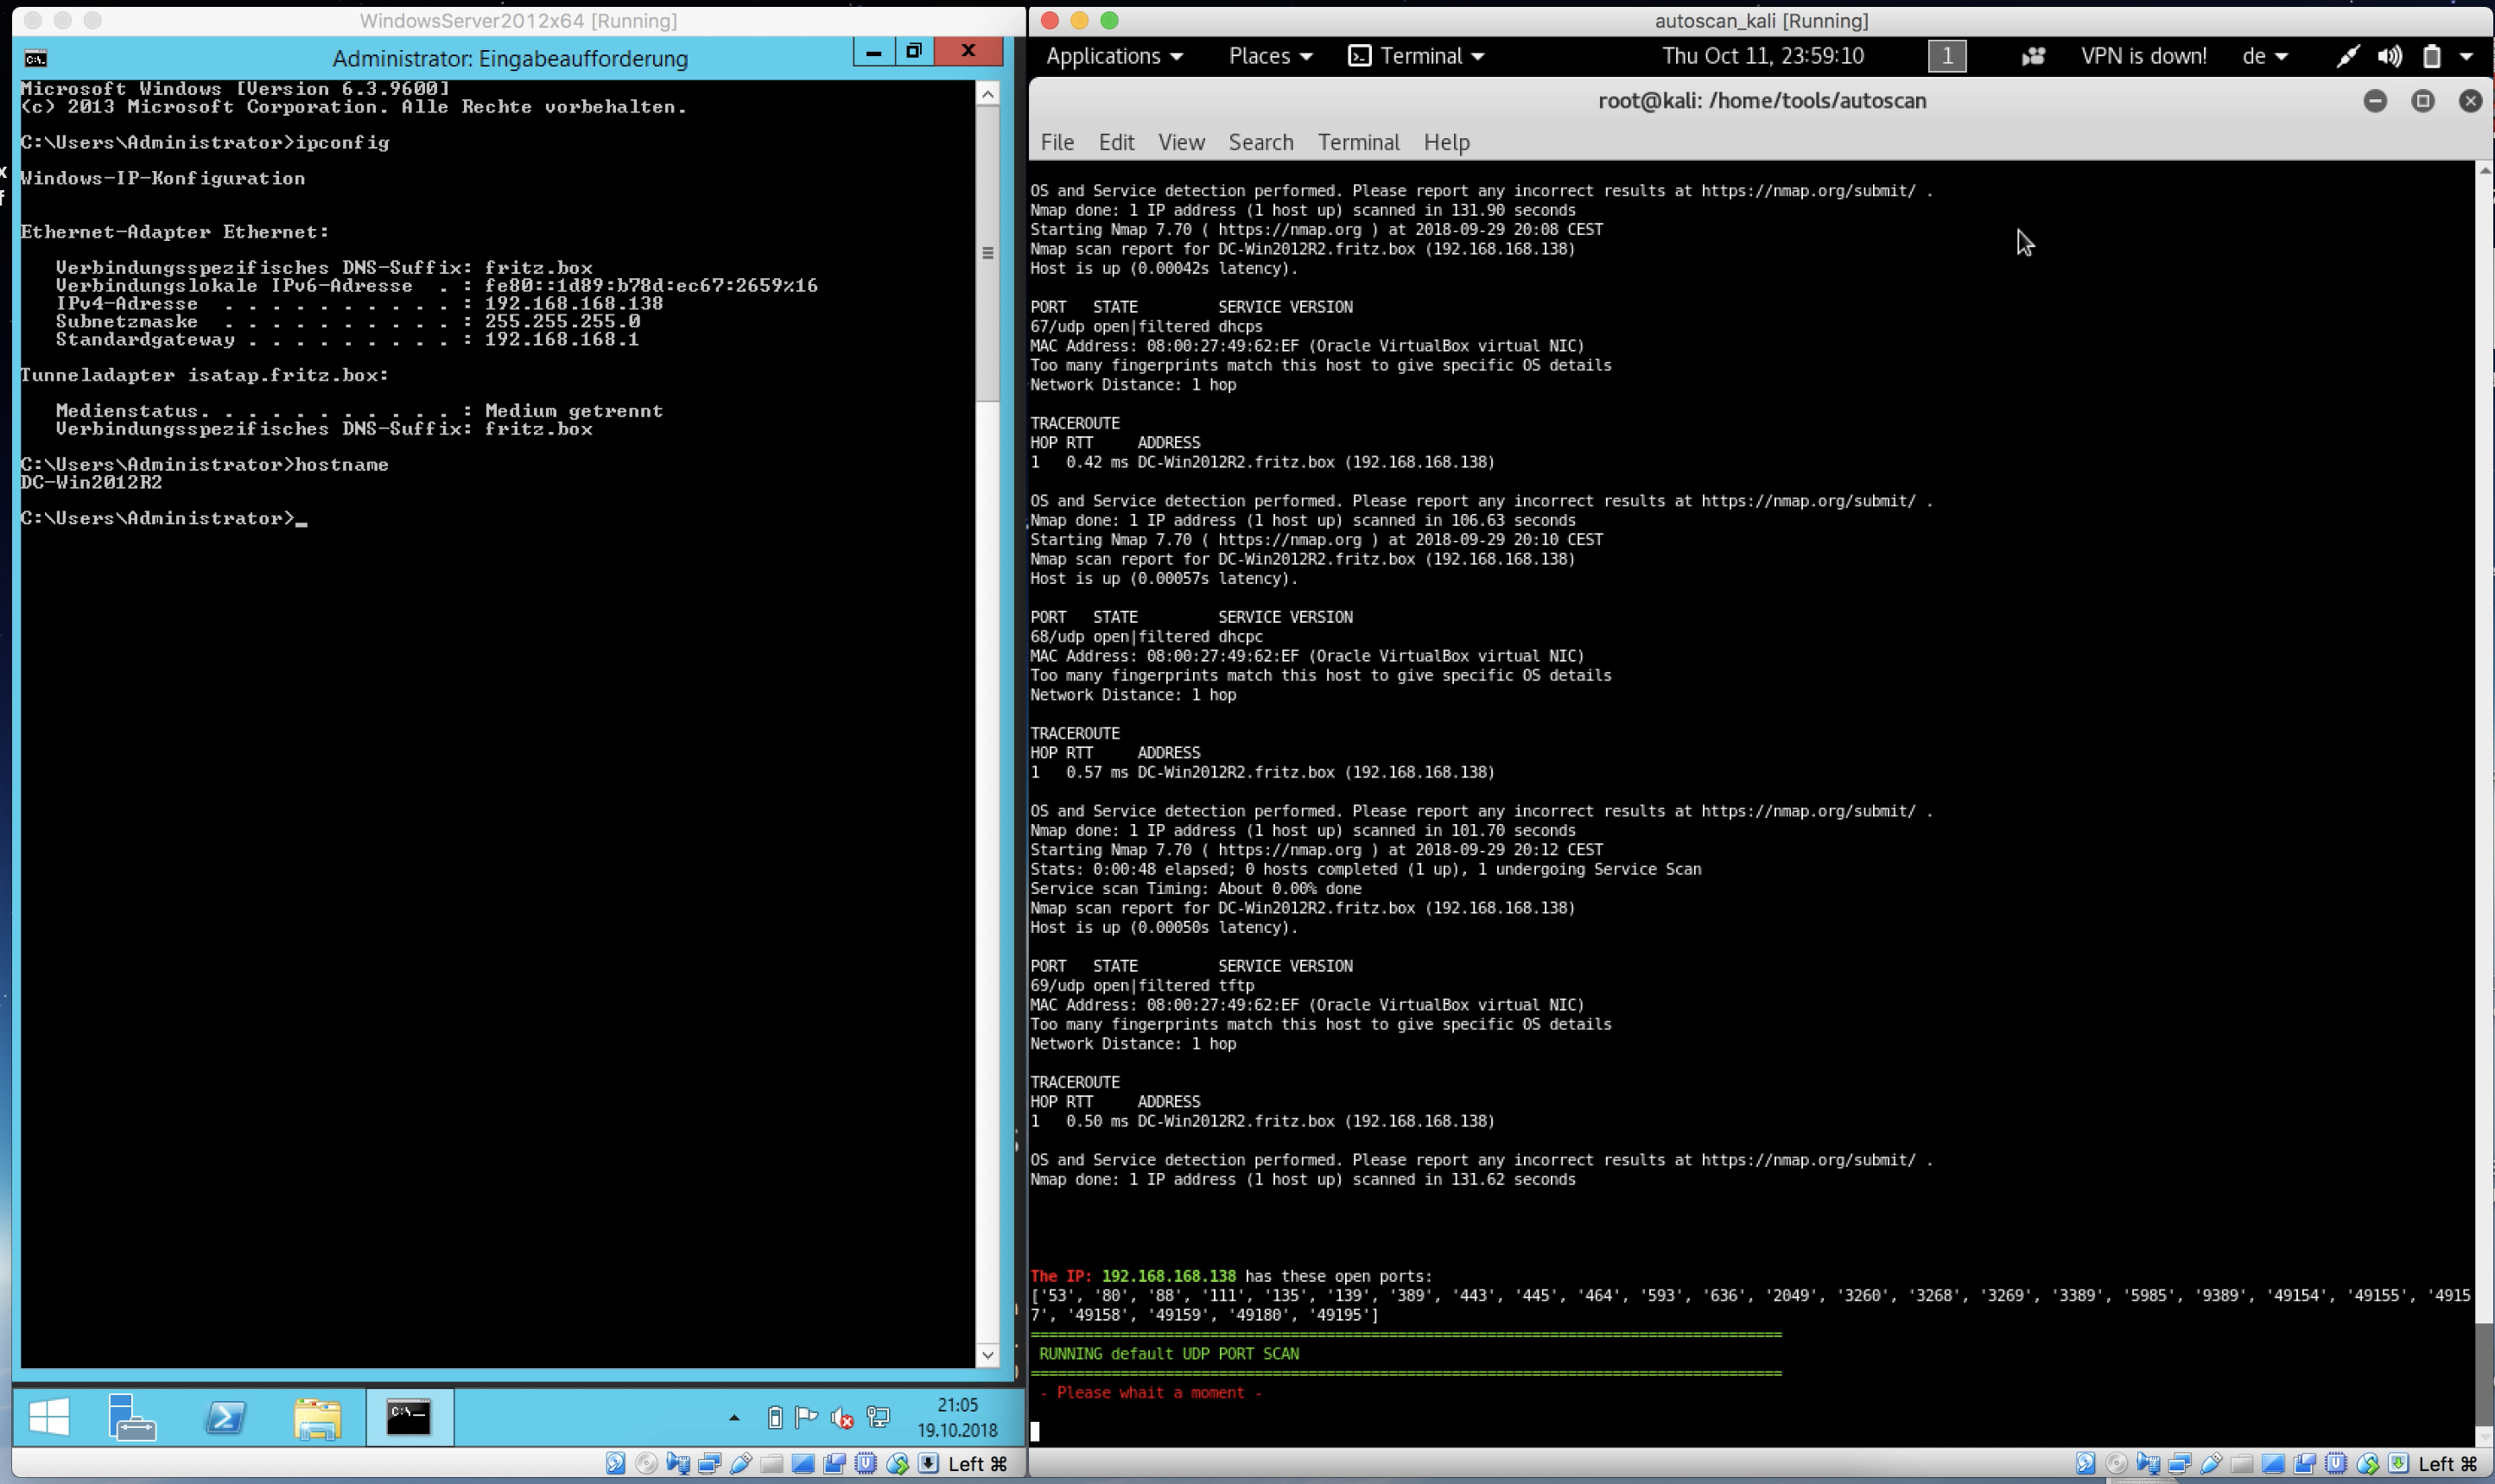
 darksh3llgr/autoscan
Автоматизированное сканирование, пентестинг, эксплойтинг и отчетность
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 Piggy-версия удаление скрытых закладок удаление признаков трафика beacon имитирует настоящий API-сервис исправление CVE-2022-39197
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Продвинутая платформа для исследований LLM Red Team с алгоритмом PAIR и оценкой LLM-as-a-Judge
 expliot-framework/expliot
Зеркало только для чтения — pull requests не принимаются
 nishitvp/better_opts_attacks
Attack framework для взлома защит от prompt injection, основанных на fine-tuning (SecAlign, SecAlign++, StruQ), с использованием…
 taroballzchen/cve-2021-21972
CVE-2021-21972 Неавторизованный RCE в VMware vCenter — эксплойт-скрипт для Metasploit
 jiansiting/weblogic-cve-2018-2628
Эксплойт на Python для CVE-2018-2628, нацеленный на уязвимость десериализации Oracle WebLogic Server. Обеспечивает удалённое выполнение кода на…
 voidsec/cve-2019-5624
Доказательство концепции для уязвимости CVE-2019-5624 в Metasploit (небезопасная обработка ZIP-архивов в Rubyzip, приводящая к RCE)
 dinosn/cve-2026-32710
Куча OOB запись в MariaDB JSON_SCHEMA_VALID() → устойчивое повышение привилегий (при поддержке лаборатории)
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
Локальный эксплойт для повышения привилегий для CVE-2026-3888, нацеленный на snap-confine и systemd-tmpfiles в Ubuntu, предоставляющий варианты SUID…
 h00die/msf-testing-scripts
Модули Metasploit в тестировании
 enki-kr/cve-2026-32223-usbprint-exploit
Эксплойт-доказательство концепции для CVE-2026-32223, переполнение буфера в куче в драйвере USB-печати Windows (usbprint.sys), обеспечивающее…
 k8gege/cve-2021-1675
Эксплойт для CVE-2021-1675 (PrintNightmare), обеспечивающий локальное и удаленное повышение привилегий до уровня SYSTEM в Windows через службу Print…
 tc4dy/cve-2026-15409-15410-framework
Многоэксплойтный фреймворк для цепочки уязвимостей SonicWall SMA1000: SSRF (CVE-2026-15409) → Erlang RCE и эскалация привилегий до root…
 wqsemc/cve-2019-0708
Начальный эксплойт для CVE-2019-0708, BlueKeep CVE-2019-0708 BlueKeep RDP Remote Windows Kernel Use After Free Драйвер RDP termdd.sys некорректно…
 taroballzchen/cve-2022-40684-metasploit-scanner
Обход аутентификации с использованием альтернативного пути или канала в продукте Fortinet
 leviticus-triage/chromsploit-framework
Продвинутый фреймворк эксплуатации на основе ИИ | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
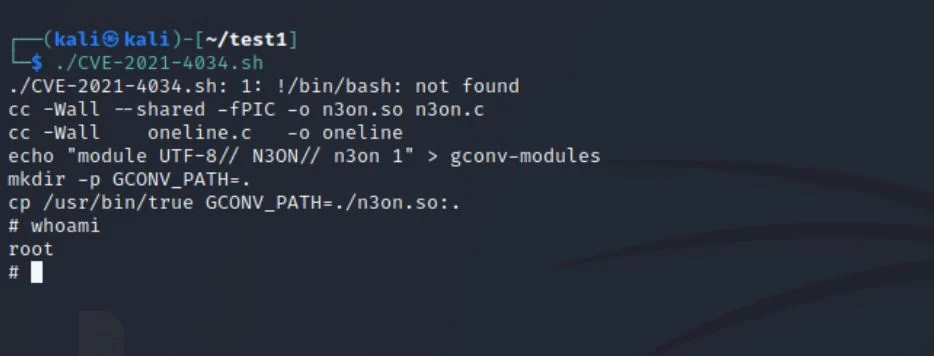 neonwhiterabbit/cve-2021-4034
Bash-скрипт, эксплуатирующий CVE-2021-4034 (Pwnkit) для локального повышения привилегий на уязвимых Linux-системах. Выполнение копированием и…








