
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit

 straight-tamago/nocamerasound
CVE-2022-46689
 nikaiw/cve-2021-4034
Доказательство концепции эксплуатации для CVE-2021-4034, локальной уязвимости повышения привилегий в pkexec из polkit, демонстрирующее эксплуатацию…
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 Copy Fail — Универсальный LPE-эксплойт. Динамическое смещение ELF + полная перезапись бинарного файла, совместим с Python 2/3 с…
 payatu/cve-2018-14442
PoC для Foxit Reader CVE-2018-14442
 cedowens/mythic-macro-generator
Скрипт на Python3 для генерации макроса для запуска полезной нагрузки Mythic. Автор: Cedric Owens
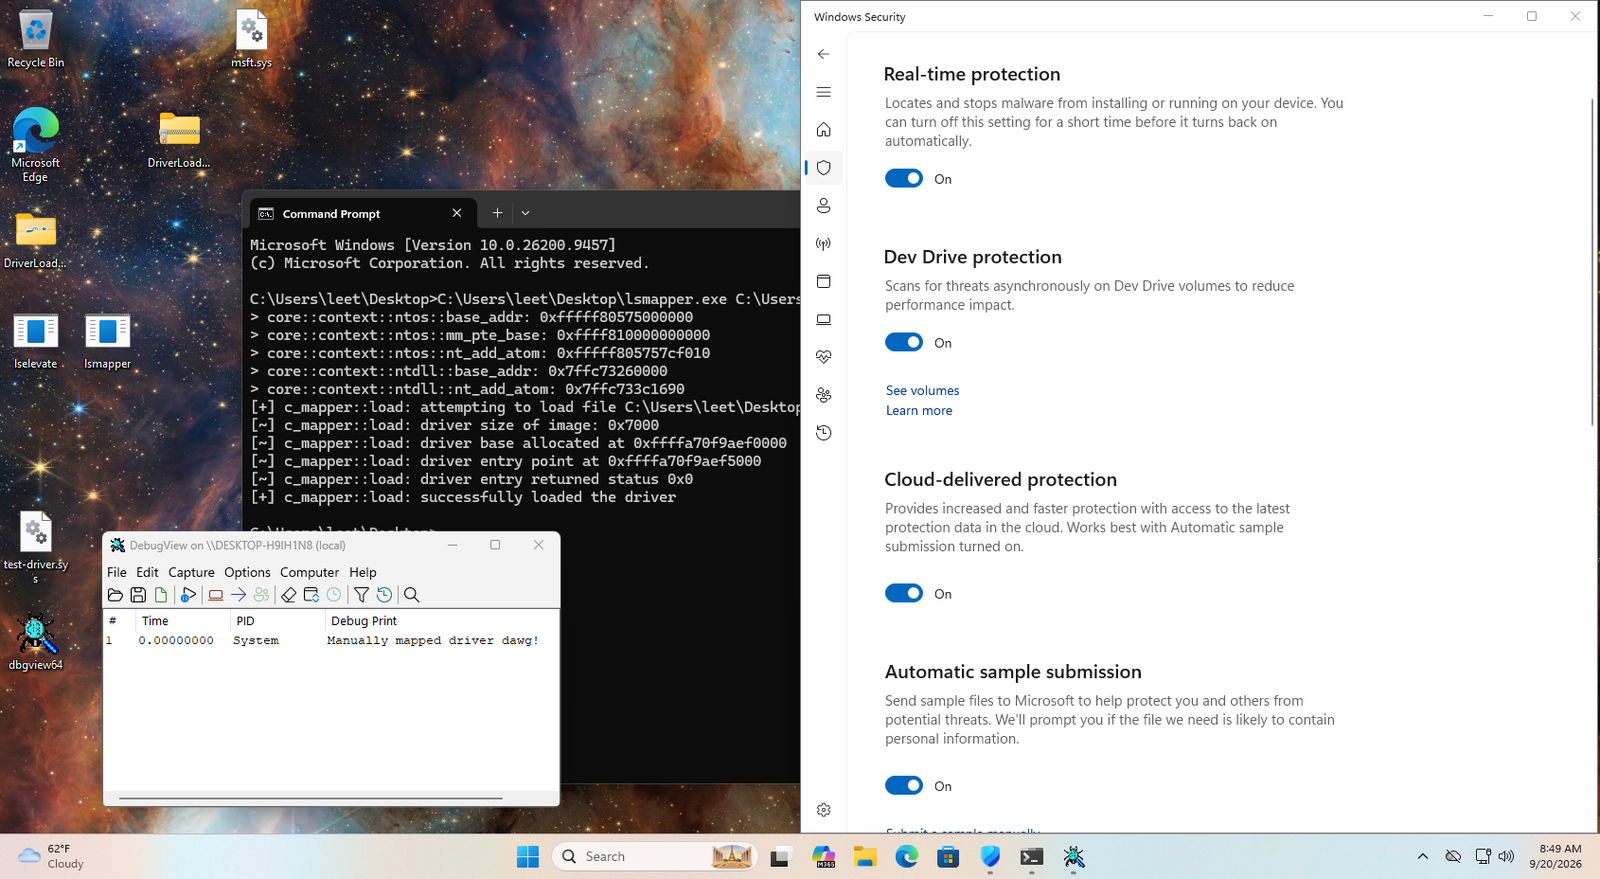 nbs32k/localstranger
PoC для WinNotify, продемонстрированный через драйвер-маппер, и локальное повышение привилегий.
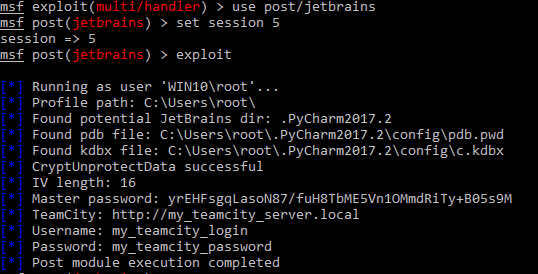 kacperszurek/pentest_teamcity
Пентест TeamCity с использованием Metasploit
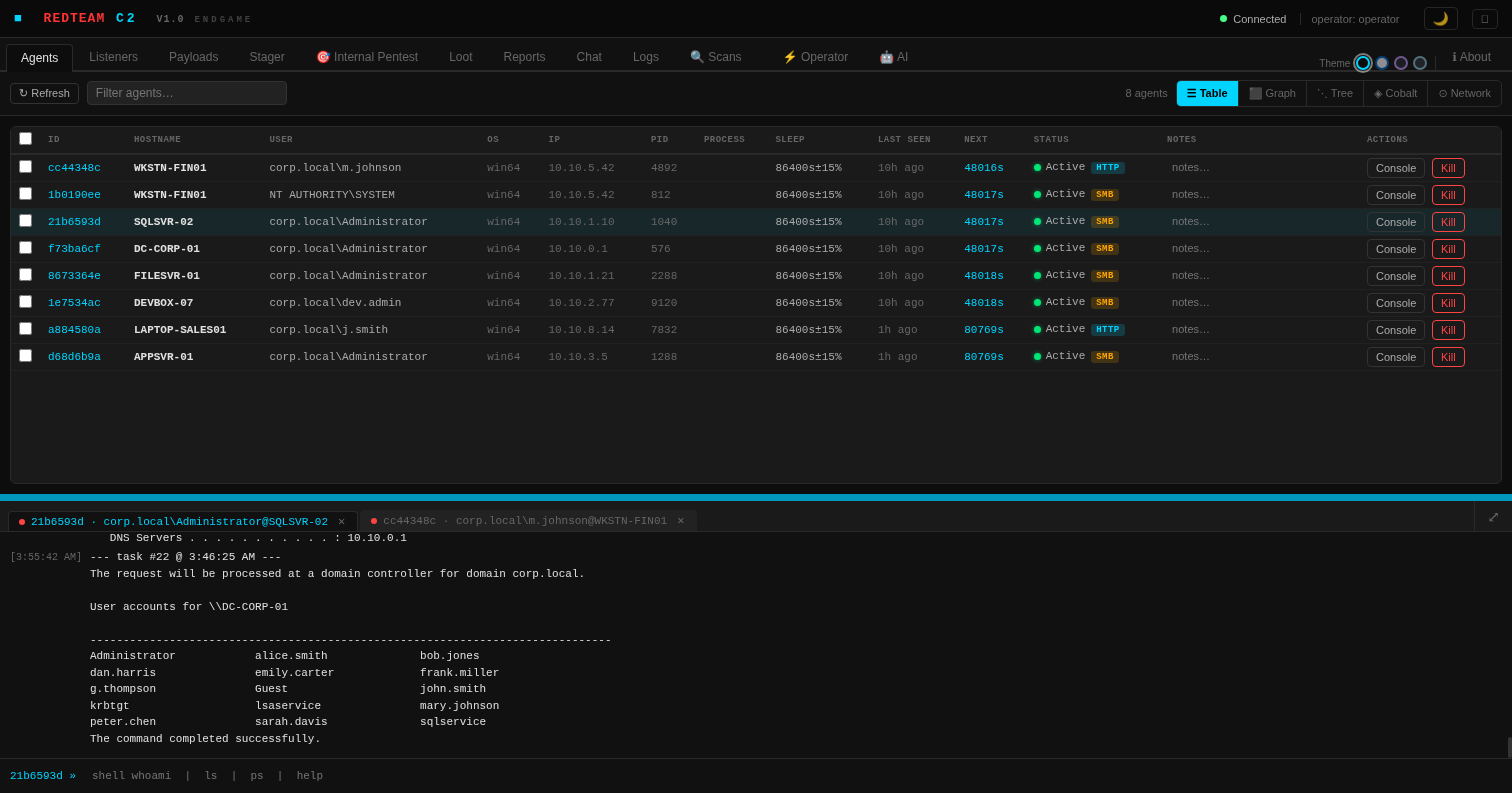 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
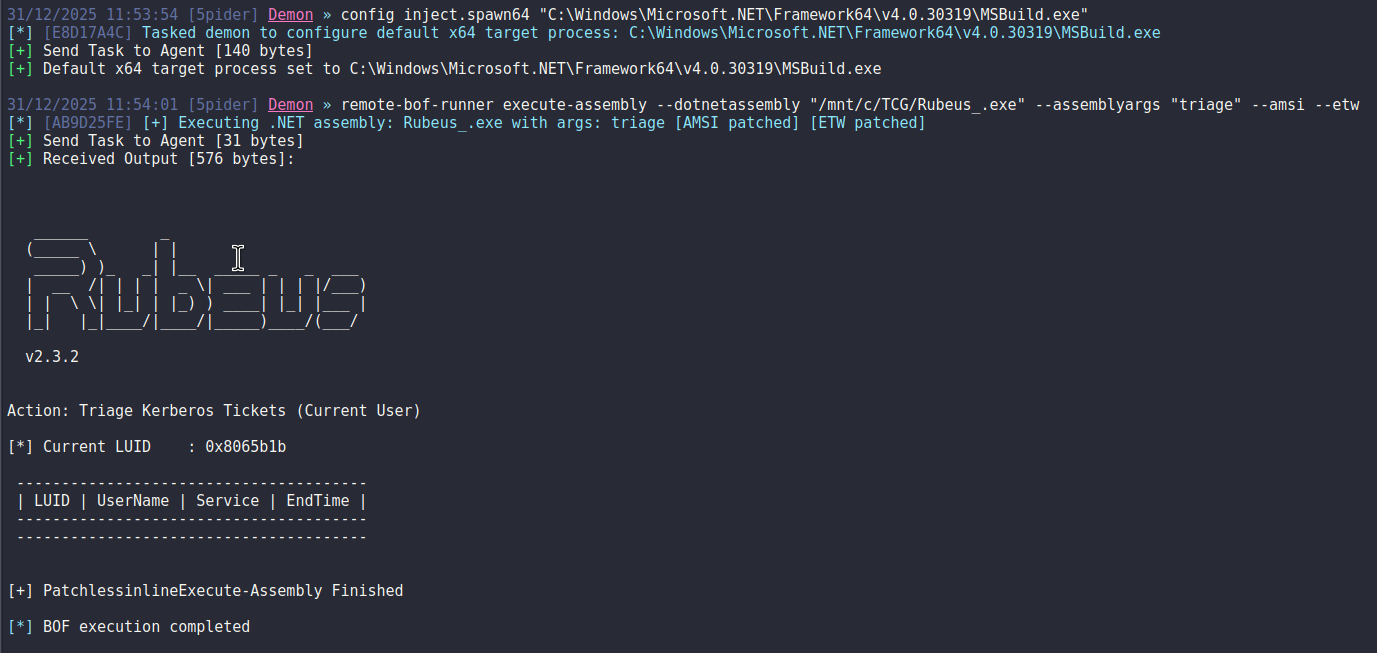 pard0p/remote-bof-runner
Remote BOF Runner — это фреймворк расширения Havoc для удалённого выполнения Beacon Object Files (BOFs) с использованием PIC-загрузчика, созданного с…
 averagesecurityguy/c2
Простая расширяемая система маячковой связи C&C.
 n0qword/mythic_ornn
LLM-управляемый генератор для Mythic Agents, Payload-Type и C2 Profiles.
 bishopfox/joro
Совместный фреймворк для эксплуатации веб-уязвимостей.
 0xshe/cve-2026-31431
Эксплойт для повышения привилегий в ядре для CVE-2026-31431, использующий интерфейс AF_ALG для перезаписи /bin/su и запуска root-оболочки. Включает…
 charmve/pystegosploit
PoC - Доставка эксплойта через стеганографию и полиглоты, CVE-2014-0282
 jackofmosttrades/bluebox
Автоматизированный набор эксплойтов для CVE-2015-6095 и CVE-2016-0049

 exbotanical/brutus
расширяемый фреймворк для эксплуатации, построенный на модульной многозадачной архитектуре
 moiz-2x/cve-2025-24990_poc
Доказательство концепции CVE-2025-24990 (драйвер Agere Systems)








