
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit
 artkond/cisco-rce
CVE-2017-3881 Cisco Catalyst удаленное выполнение кода PoC
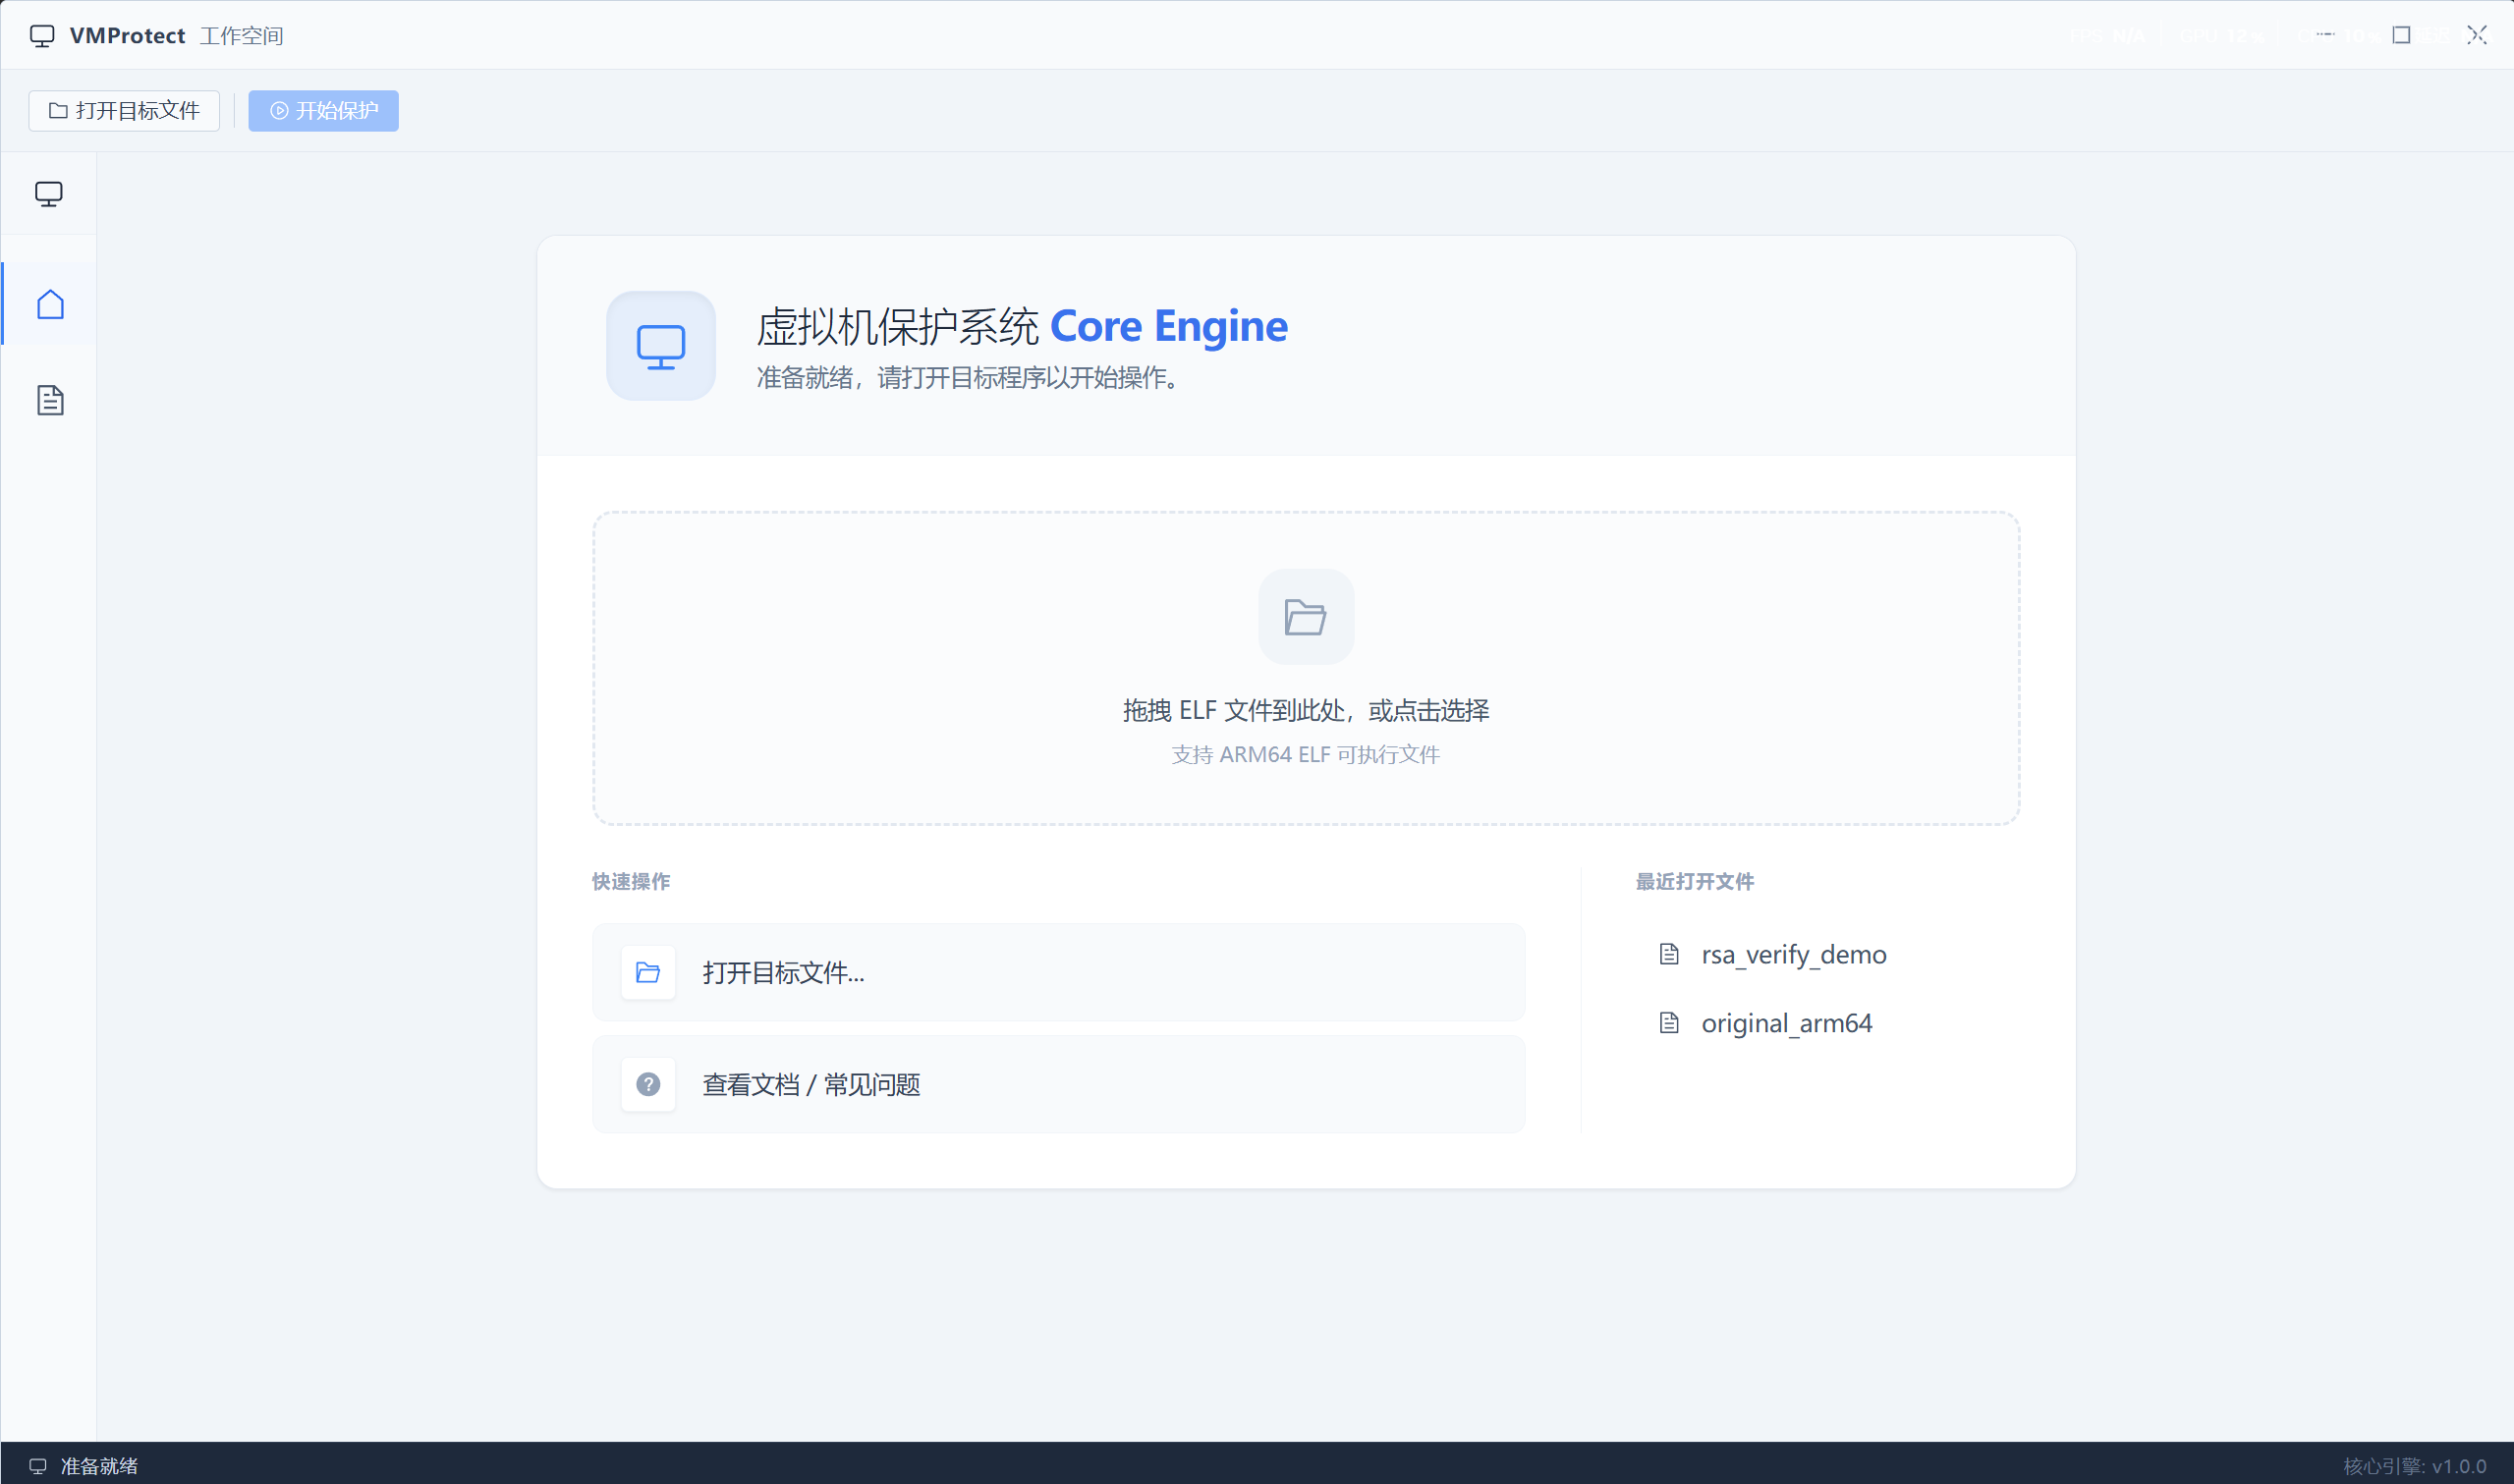 leochen-coremind/vmpacker
ARM64 ELF Система защиты виртуальной машины
 vp777/windows-kernel-exploitation
Техники и инструменты для эксплуатации ядра Windows, охватывающие эксплуатацию переполнения пула, злоупотребление метаданными сегментной кучи и…
 dosomder/iovyroot
CVE-2015-1805 инструмент для получения root-доступа
 sslab-gatech/avpass
Инструмент для утечки и обхода системы обнаружения вредоносных программ Android
 reverseclabs/wepwnise
WePWNise генерирует архитектурно-независимый код VBA для использования в документах или шаблонах Office и автоматизирует обход средств контроля…
 gl4ssesbo1/nebula
Nebula — это облачный C2-фреймворк, который в настоящее время предлагает разведку, перечисление, эксплуатацию, пост-эксплуатацию в AWS, но всё ещё…
 bin4ry/unipwn
Эксплойт-фреймворк BLE для роботов Unitree: инъекция команд через жёстко прописанные AES-ключи обеспечивает удалённый захват управления, внедрение…
 seanheelan/anamnesis-release
Рамка для оценки, предназначенная для изучения LLM-агентов, которые автоматически генерируют рабочие эксплойты на основе отчетов об уязвимостях,…
 mazen160/shennina
Автоматизация эксплуатации хостов с помощью ИИ
 shiva108/ai-llm-red-team-handbook
Полевое руководство по Red Team для AI / LLM и справочник консультанта
 rand0m1ze/ezsploit
Автоматизация bash-скриптов в Linux для Metasploit
 b4rtik/redpeanut
RedPeanut — это небольшой RAT, разработанный на .Net Core 2, а его агент — на .Net 3.5 / 4.0.
 cckuailong/pocsploit
легковесный, гибкий и новаторский фреймворк с открытым исходным кодом для верификации PoC
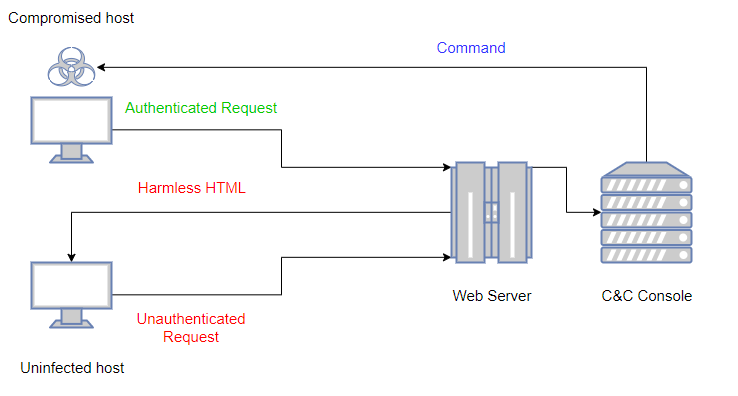 kudaes/lolbits
** ПРЕКРАЩЕНО ** C2 framework, использующий Background Intelligent Transfer Service (BITS) в качестве протокола связи и Direct Syscalls + Dinvoke для…
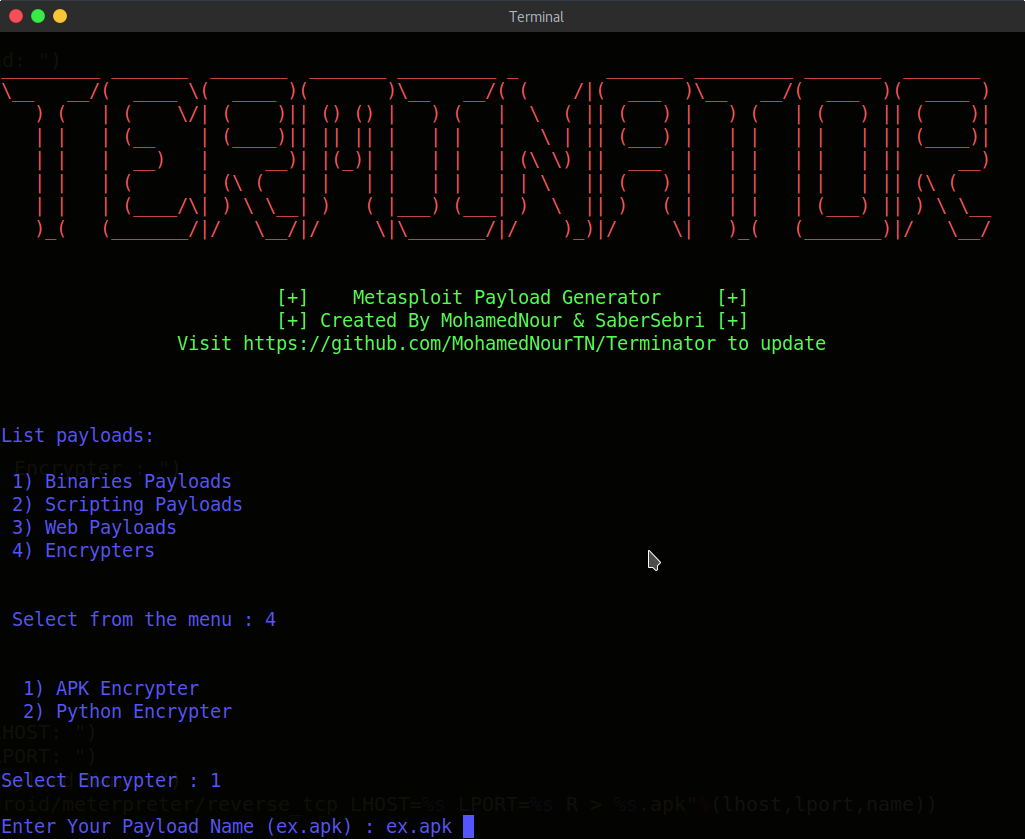 mohamednourtn/terminator
Генератор полезных нагрузок Metasploit Terminator
 boku7/injectamsibypass
Cobalt Strike BOF - Обход AMSI в удаленном процессе с помощью внедрения кода.
 entysec/hatsploit
Модульная платформа для тестирования на проникновение, позволяющая писать, тестировать и выполнять эксплойт-код.








