
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit
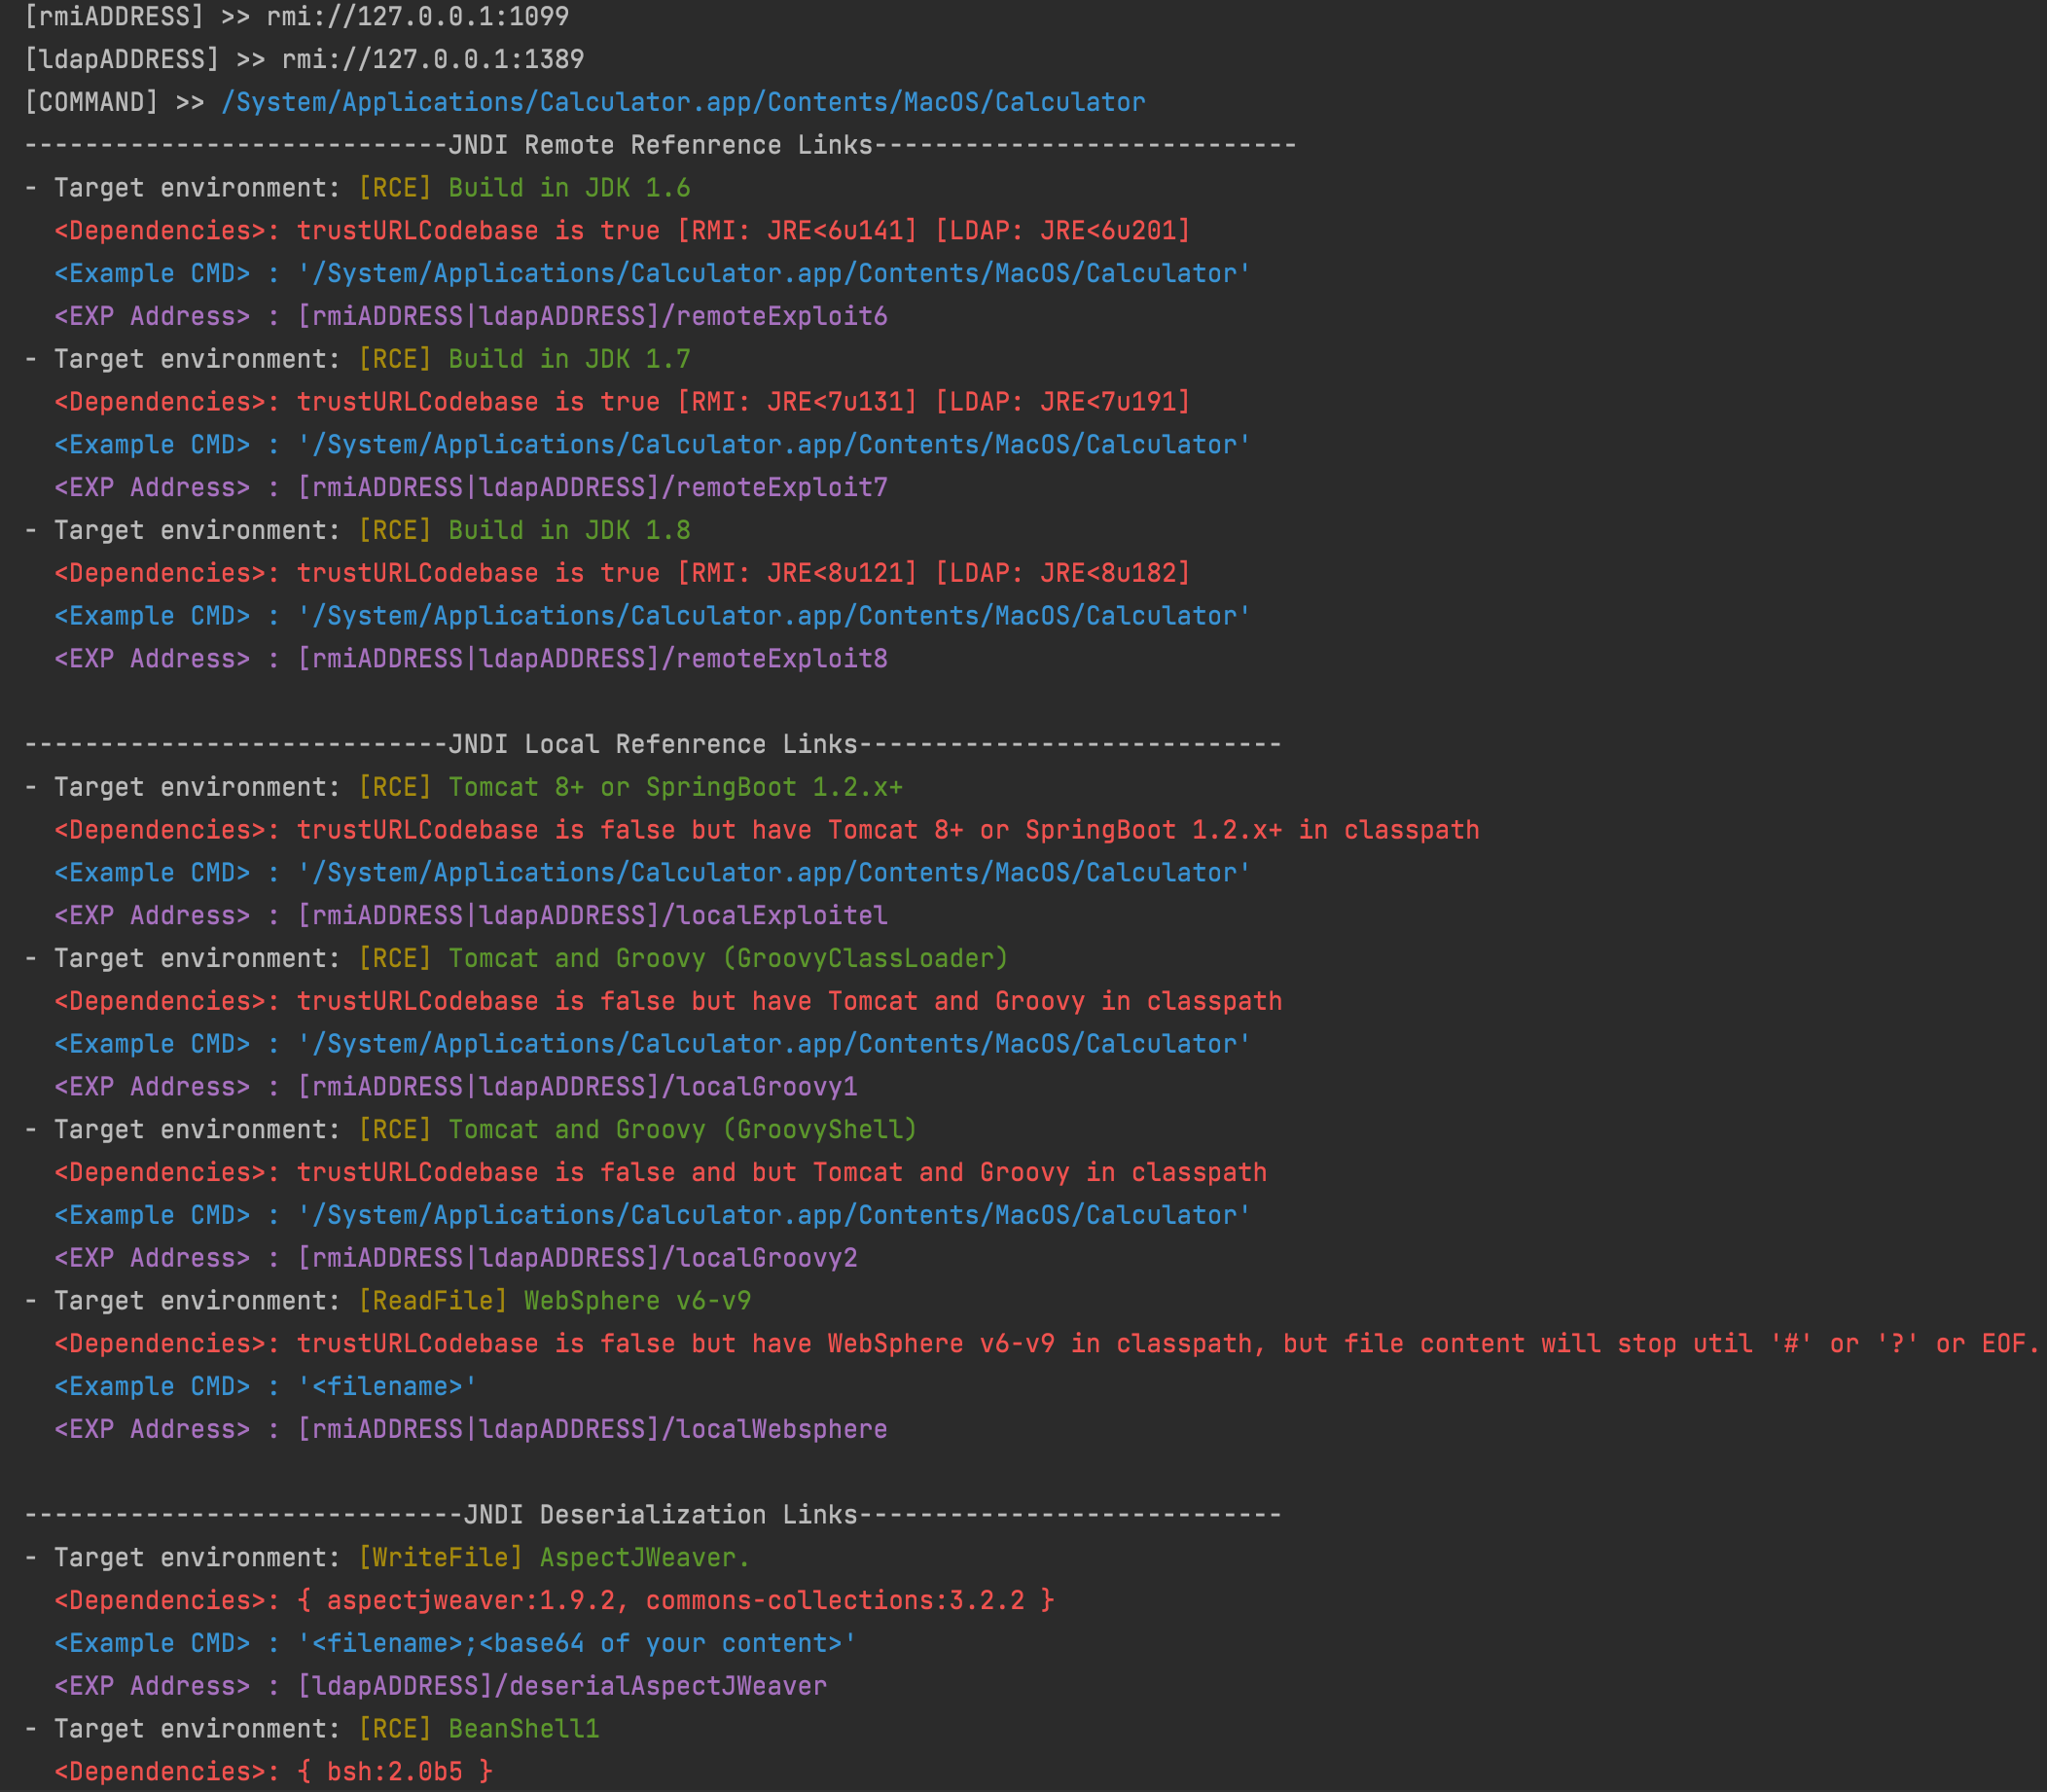
 cckuailong/jndi-injection-exploit-plus
Генерирует рабочие ссылки JNDI-инъекции и полезные нагрузки десериализации с более чем 80 гаджетами, поддерживая серверы RMI, LDAP и HTTP для…
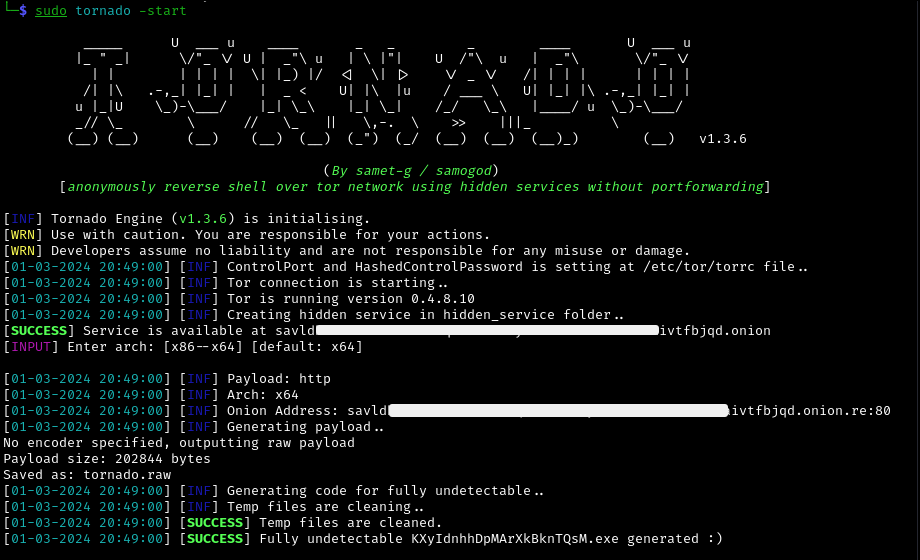 samogod/tornado
Анонимная обратная оболочка через сеть Tor с использованием скрытых сервисов без проброса портов.
 ronin-rb/ronin
Ronin — это бесплатный набор инструментов с открытым исходным кодом на Ruby для исследований и разработок в области безопасности. Ronin также…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 nettitude/poshc2_old
Powershell C2-сервер и импланты
 kalilinuxtricksyt/easysploit
EasySploit - автоматизация Metasploit (ПРОЩЕ и БЫСТРЕЕ, чем когда-либо)
 plackyhacker/shellcode-encryptor
Простой шифратор/дешифратор/исполнитель shell-кода для обхода антивирусов.
 mwemuorg/mwemu
Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
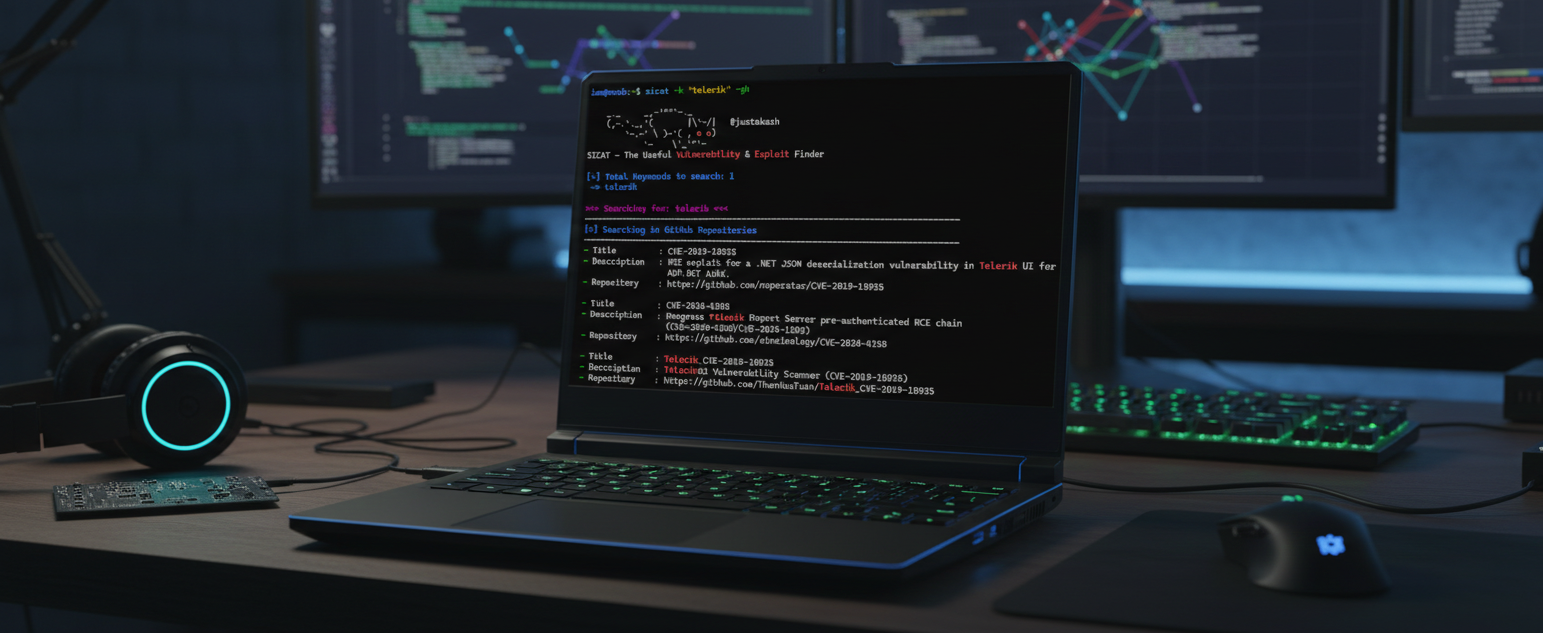 justakazh/sicat
Многоисточниковый агрегатор уязвимостей и эксплойтов с автоматическим обнаружением через Nmap и Wappalyzer, поиск в Exploit-DB, NVD, CVE.org, GitHub,…

 exploit-database/exploitdb
exploitdb // Официальный репозиторий Exploit-Database
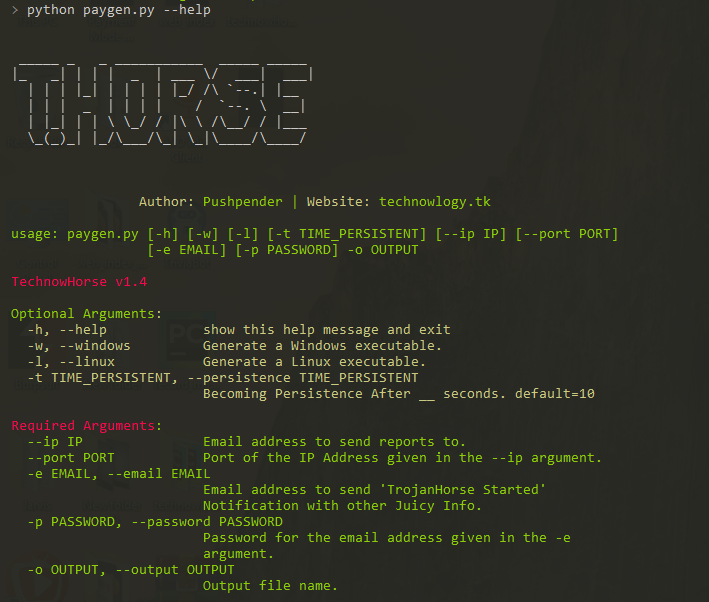 pushpenderindia/thorse
THorse — это генератор RAT (Remote Administrator Trojan) для систем Windows/Linux, написанный на Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Скрипт для рандомизации профилей Cobalt Strike Malleable C2 и снижения вероятности обнаружения сигнатурными средствами защиты.
 hahwul/mad-metasploit
Пользовательские модули Metasploit, плагины, ресурсные скрипты и.. потрясающая коллекция Metasploit
 chvancooten/nimpackt-v1
Упаковщик ассемблерного кода и загрузчик шеллкода на основе Nim для opsec и профита
 0xthirteen/staykit
Расширение Cobalt Strike для обеспечения персистентности после эксплуатации с использованием .NET сборки SharpStay. Предоставляет управляемую через…
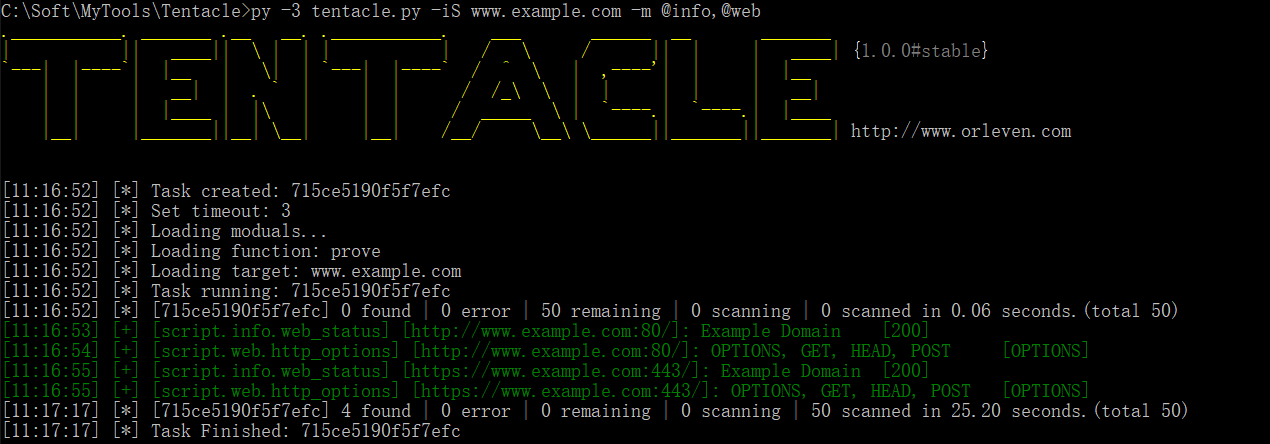 orleven/tentacle
Tentacle — это фреймворк для проверки и эксплуатации уязвимостей на основе POC. Он поддерживает свободное расширение эксплойтов и использует…
 d4vinci/pastejacker
Взлом систем с автоматизацией атак PasteJacking.







