
 #1
Инструменты для анализа и обеспечения безопасности прошивок, микроконтроллеров и низкоуровневых аппаратных компонентов.
Рекомендация Kitploit
 seifallahhomrani1/cve-2023-0861-poc
Анализ и воспроизведение уязвимости внедрения команд (CVE-2023-0861) в NetModule Routers
 makelinux/cve-2015-0235-workaround
Обёртка общей библиотеки с дополнительными проверками уязвимых функций gethostbyname2_r gethostbyname_r (уязвимость GHOST)
 nccgroup/ghidra-mtk-loader
Загрузчик Ghidra для формата образа прошивки модема MediaTek md1img
 jeromeyoung/cve-2021-40154
PoC для тестирования уязвимости BootROM, обнаруженной в LPC55S69 и серии K82
 wuyou6956-glitch/cve-2026-1668-poc
Эксплойт proof-of-concept для CVE-2026-1668 в прошивке коммутатора TP-Link, доставляющий MIPS-полезную нагрузку, которая даёт root-оболочку на…
 kosmokato/bad-dicom
Фреймворк эксплуатации для CVE-2019-11687
 shlln/cve-2026-90847
Proof-of-concept для CVE-2026-90847 — аутентифицированное RCE в iux_set.cgi через загрузку вредоносного .cfg tar-архива, который записывает команды в…
 synacktiv/netgear_pwn2own2021
Эксплойт, использованный против Netgear R6700v3 на Pwn2Own Austin 2021
 kyssk00l/cve-2024-40617
CVE-2024-40617 Exploit PoC
 joshuapassos/cmf-watch-pro-2-ble-protocol
Обратно спроектированный протокол BLE для CMF Watch Pro 2, документирующий структуру GATT, зашифрованные командные фреймы AES-128-CBC, процедуру…
 xcracker000/cve-2024-56426
CVE-2024-56426 Эксплойт Bootrom Exynos9830 - SM-G985F
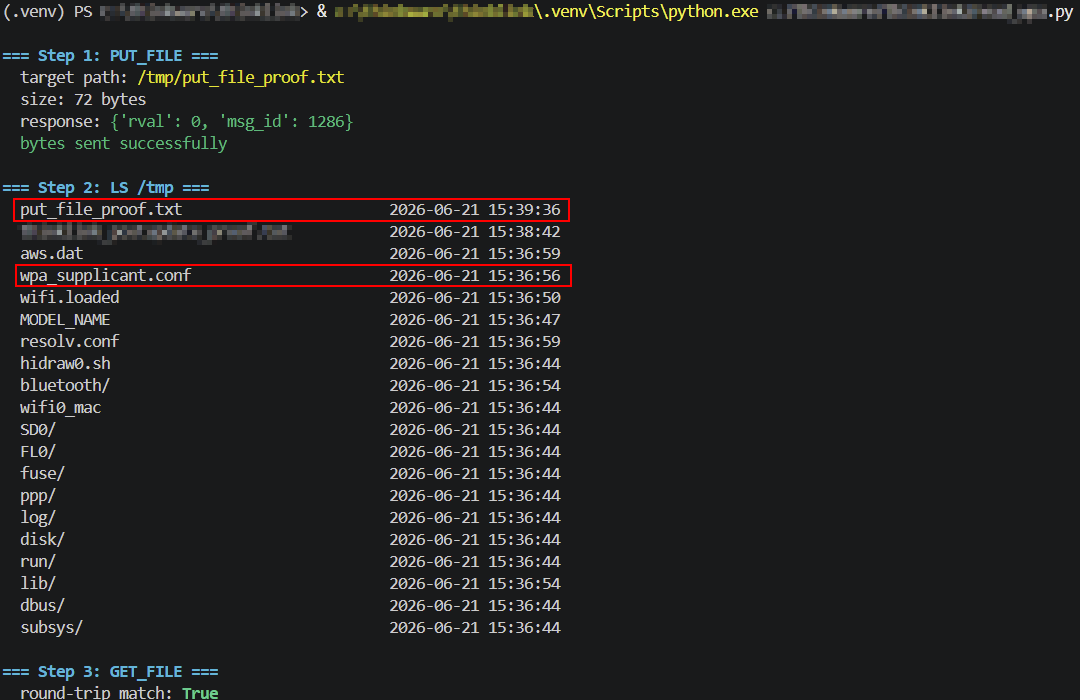 turretsec/disclosure-thinkware-u3000
Три неаутентифицированные уязвимости в протоколе локального управления по WiFi видеорегистратора Thinkware U3000: произвольная запись файлов,…
 cryptoadvocate/dcsgonefirm
Домашняя страница прошивки первого электронного бейджа от Circuit Crafters.
 analyticeth/tesla-security-research
Исследование уязвимостей информационно-развлекательных систем Tesla Model 3/Y. 6 уязвимостей, 4 CVE (CVE-2022-42005 – CVE-2022-42008). Root shell,…
 abraxas/sonic-gnmi-noauth
Документирует и воспроизводит уязвимость аутентификации типа fail-open в SONiC gNMI, при которой пустая карта UserAuth позволяет…
 xernary/cve-2026-82539
Консультация по безопасности для уязвимости переполнения буфера в TOTOLINK a720r
 manucuf/cve202015808
Доказательство концепции эксплуатации уязвимости CVE-2020-15808 на плате STM32F4 Discovery
 qcomms/cqptoolkit
Фреймворк для управления устройствами QKD и управления симметричными ключами. См. [страницу проекта здесь](https://qcomms.gitlab.io/cqptoolkit/)








