 #1
Инструменты фильтрации почты, DKIM/DMARC/SPF, анти-спама, обнаружения фишинга и почтовых шлюзов.
Рекомендация Kitploit
 duy-31/cve-2023-35636
Уязвимость Microsoft Outlook, приводящая к раскрытию информации (утечка хеша пароля) — PoC-сценарий Expect
 saykino/cve-2025-54320
Доказательство концепции для CVE-2025-54320: уязвимость email-бомбинга в API Invite User продукта Ascertia SigningHub, вызванная отсутствием…
 jacquesquail/cve-2023-23397
Эксплойт, подтверждающий концепцию, для CVE-2023-23397, уязвимости повышения привилегий в Microsoft Outlook. Отправляет специально сформированное…
 amirzargham/cve-2024-37383-exploit
Эксплойт почтового сервера Roundcube для CVE-2024-37383 (Stored XSS)
 sqrtzeroknowledge/cve-2023-23397_exploit_0day
Эксплойт для CVE-2023-23397
 0neb1n/cve-2020-16947
Эксплойт-доказательство концепции для CVE-2020-16947, RCE в Microsoft Outlook, вызванная некорректным HTML-содержимым, приводящим к переполнению…
 0neb1n/cve-2020-1493
Технический анализ и детали PoC для CVE-2020-1493, RCE Outlook с нулевым кликом, вызванное некорректными вложениями MS-TNEF, приводящими к удаленному…
 hackersonlineclub/hocig1_2
HOCig- Автоматический инструмент сбора информации HOC V 1.2
 simonschoeni/cve-2020-7247-poc
Доказательство концепции для CVE-2020-7247 в образовательных целях.
 d4op/cve-2023-51764-poc
Python 3 proof-of-concept для уязвимости CVE-2023-51764 SMTP smuggling, позволяющий подделку электронной почты через специально сформированные…
 im007/cve-2023-23397
PowerShell-скрипт для обнаружения и устранения уязвимости повышения привилегий CVE-2023-23397 в средах Microsoft Outlook и Exchange.
 r3dcl1ff/cve-2022-41040
Скрипт для смягчения последствий уязвимости сервера MS Exchange
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Этот скрипт представляет собой концепт-доказательство (PoC) для CVE-2024-21413, критической уязвимости, обнаруженной в Microsoft Outlook с оценкой…
 th3hellion/cve-2024-21413
Python-эксплойт для CVE-2024-21413 — уязвимости удалённого выполнения кода в Microsoft Outlook. Отправляет специально сформированное письмо через…
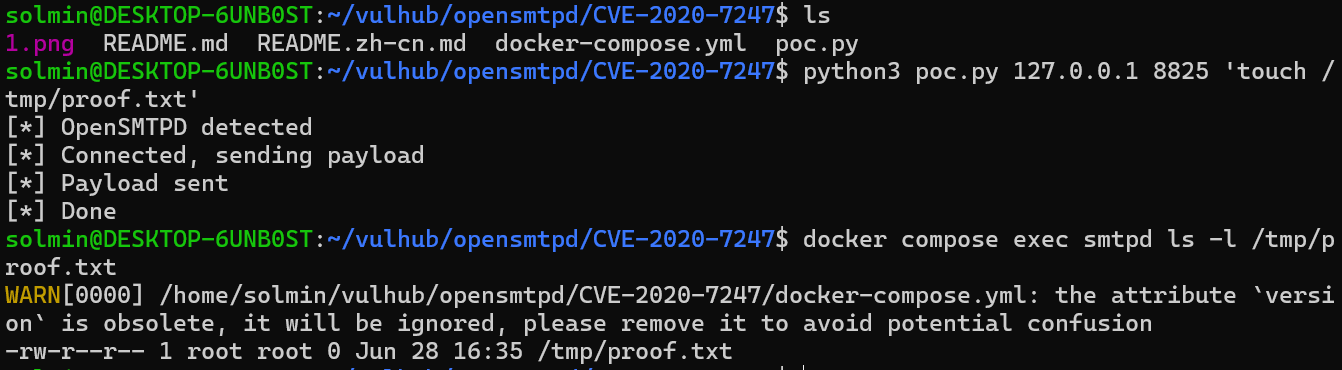 solmin111/opensmtpd-cve-2020-7247-
Docker-лаборатория, демонстрирующая удалённое выполнение кода CVE-2020-7247 в OpenSMTPD 6.6.1p1, с Python PoC для образовательного тестирования…
 defrancescojp/cve-2013-2977
Эксплойт доказательства концепции для CVE-2013-2977: целочисленное переполнение PNG в IBM Lotus Notes, приводящее к выполнению произвольного кода при…
 je6k/cve-2021-34473-exchange-proxyshell
Проведена вторичная модификация Exchange Proxyshell с точным разделением для реализации вспомогательного тестирования безопасности.
 grn-bogo/cve-2023-23397
Скрипт Python для создания сообщения с установленными свойствами уязвимости