
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 ademzero/cve-2026-31431
Учебный proof-of-concept, демонстрирующий локальное повышение привилегий в ядре Linux через AF_ALG algif_aead (CVE-2026-31431). Включает инструкции…
 404-src/cve-2026-34486
Эксплойт для обхода Apache Tomcat EncryptInterceptor, приводящий к неаутентифицированному RCE через Java-десериализацию на порту 4000. Включает…
 4jfinder/4jfinder.github.io
Искомая страница для списка затронутых поставщиков и программного обеспечения CISA Log4j (CVE-2021-44228)
 3zizme/cve-2023-49339
Критическая уязвимость безопасности в системе Ellucian Banner
 12bijaya/cve-2025-32463
Эксплойт proof-of-concept для CVE-2025-32463, уязвимости повышения привилегий в sudo chroot, демонстрирующий загрузку произвольного общего объекта…
 0xgh057r3c0n/cve-2026-0770
Langflow Remote Code Execution (RCE) Proof-of-Concept
 0xalwayslucky/log4j-polkit-poc
Уязвимая среда для демонстрации цепочки атак через log4j CVE-2021-44228 с повышением привилегий до root с использованием эксплойта polkit…
 0xw1ld/cve-2026-29000
Rust-генератор эксплойтов для CVE-2026-29000 — обхода аутентификации в pac4j-jwt через JWT с alg:none, вложенный в JWE, автоматизирующий получение…
 0xshe/cve-2026-31431
Эксплойт для повышения привилегий в ядре для CVE-2026-31431, использующий интерфейс AF_ALG для перезаписи /bin/su и запуска root-оболочки. Включает…
 0xpthree/struts_cve-2024-53677
Proof-of-concept эксплойт и скрипт обнаружения для Apache Struts CVE-2024-53677 (S2-067), включая Docker-среду уязвимой лаборатории для тестирования.
 0xn4no/cve-2026-30048
Уязвимость хранимого XSS в NotChatbot WebChat <=1.5.0 с PoC-пейлоадами, анализом воздействия и рекомендациями по устранению для безопасного…
 0xbruno/wsusploit.net
C# proof-of-concept для CVE-2025-59287, нацеленный на WSUS, демонстрирующий эксплуатацию и предоставляющий рекомендации по защитному обнаружению для…
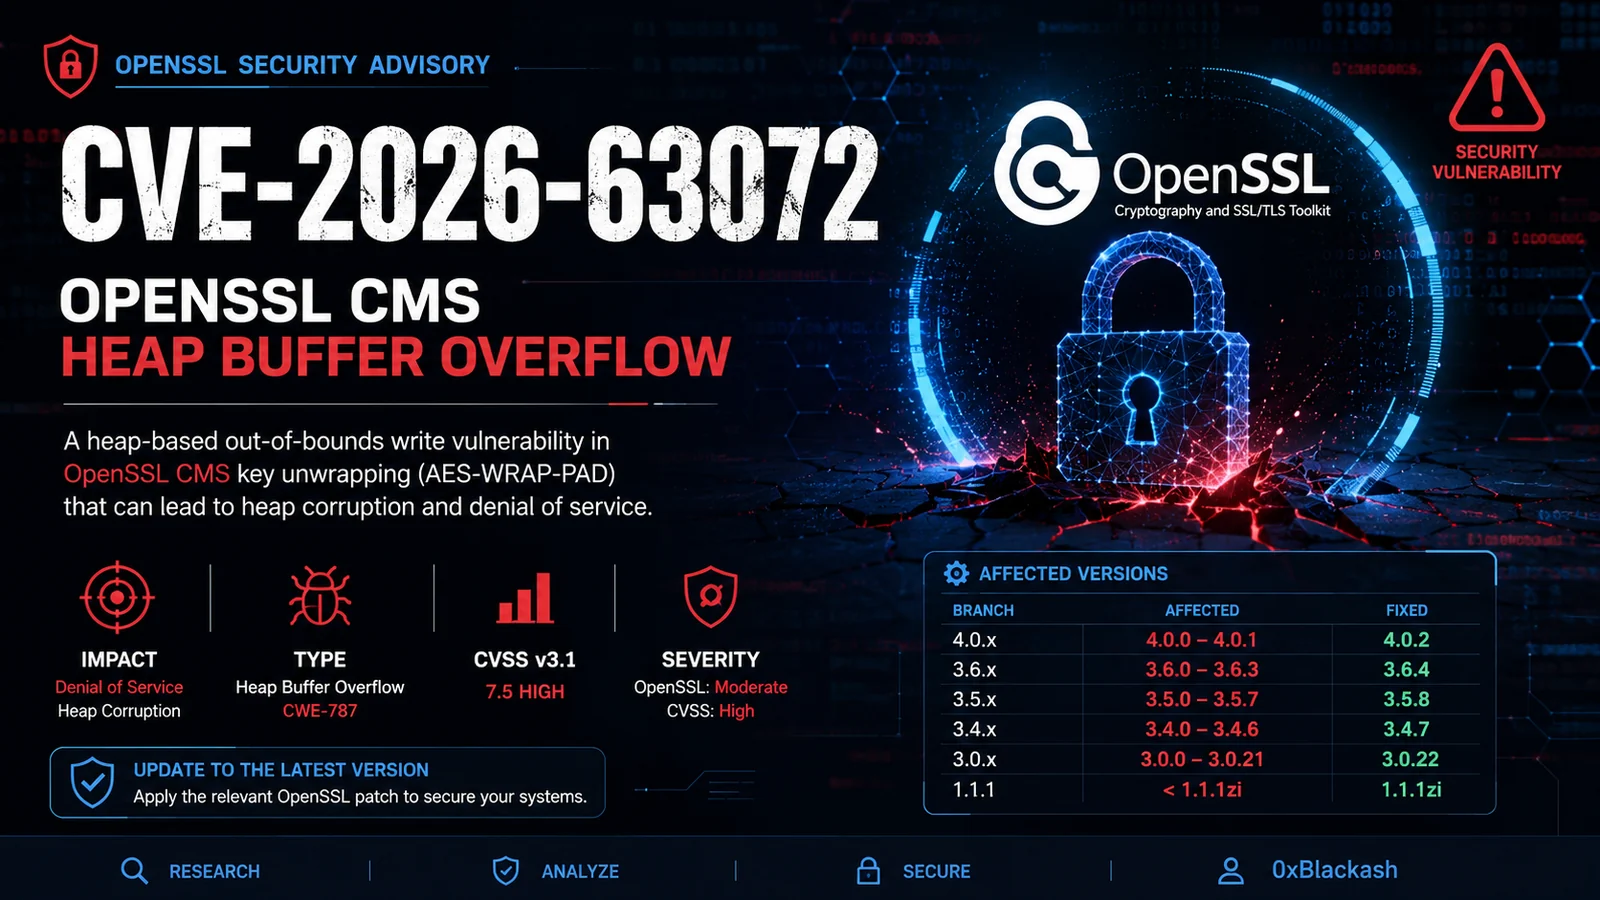 0xblackash/cve-2026-63072
Технический анализ CVE-2026-63072 — переполнение буфера в куче при развёртывании ключей CMS в OpenSSL, охватывающий первопричину, затронутые версии,…
 horkimhab/cve-2026-19912-cve-2026-19913-cve-2026-19914
Эксплойты proof-of-concept для CVE-2026-19912, CVE-2026-19913 и CVE-2026-19914, демонстрирующие чтение файлов и удалённое выполнение кода в Kaltura,…
 threedr3am/learnjavabug
Java-безопасность: демо уязвимостей и техник, нативные Java, Fastjson, Jackson, Hessian2, XML-десериализация, эксплойты для…
 zer0qs/cve-2021-35042
Базовый анализ CVE-2021-35942. SQL-инъекция в Django.
 yonathanpy/cve-2026-20127-cisco-sd-wan-preauth-rce
Эксплойт proof-of-concept для CVE-2026-20127 — предварительной аутентификации RCE в Cisco SD-WAN, демонстрирующий регистрацию мошеннического пира и…
 ypl6/heaplens
# Проект CMPT733 Cybersecurity Lab II: GDB-плагин для эксплуатации кучи, вдохновлённый CVE-2021-3156








