
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 fevar54/cve-2026-20805-poc
PoC для CVE-2026-20805: раскрытие информации в Desktop Window Manager (dwm.exe) Windows.
 fevar54/cve-2026-0628-poc
PoC для CVE-2026-0628: внедрение скриптов в привилегированные страницы через webview в Chrome (CWE-862).
 esteban11121/wsus-rce-mitigation-59287
Быстрое руководство по реагированию и скрипт аудита для CVE-2025-59287 (критическая RCE в WSUS).
 avprince26/copy-fail-cve-2026-31431-python-golfing
Python-гольф-задача для copy.golf, направленная на создание минимального кода для воспроизведения поведения, связанного с конкретной CVE.
 cesarbtakeda/pp_cve-2024-38998
Анализирует CVE-2024-38998 — уязвимость прототипного загрязнения (prototype pollution) в requirejs 2.3.6, демонстрируя, как вредоносные…
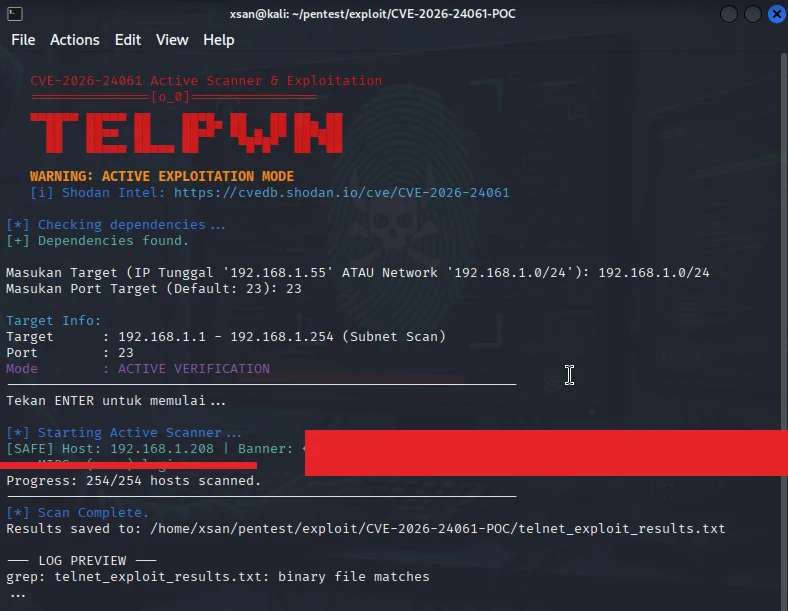 xsanflip/cve-2026-24061-scanner
Bash-сканер для CVE-2026-24061, который выполняет разведку подсети, сбор баннеров и активные проверки эксплуатации против GNU Inetutils telnetd для…
 silocityit/cve-2021-4034-playground
Практическое задание по эксплуатации бинарных уязвимостей на основе CVE-2021-4034, предназначенное для отработки техник повышения привилегий в…
 devsecurityspro/cve-2026-34197
# Эксплойт PoC для CVE-2026-34197 Эксплойт класса proof-of-concept для CVE-2026-34197 — RCE в Apache ActiveMQ через Jolokia API. Включает эксплойт…
 samres27/cve-2026-25769---cve-2026-25770
Эксплойты proof-of-concept для уязвимостей кластера Wazuh CVE-2026-25769 и CVE-2026-25770, демонстрирующие удалённое выполнение кода и повышение…
 rosnlr5/mitigationtoolkit-rosn-lr5-full
Kernel LPE PoC и набор средств для смягчения последствий — ROSN-LR5-Full (CVE-2026-31431)
 ns-projects-unina/ctf_cve_dsp_1
Una CTF, in formato DSP-compliant, basata sulla CVE-2025-29927 di nextjs.
 mr-zapi/cve-2026-24061
Nuclei template for detecting CVE-2026-24061, a critical telnet argument injection in GNU inetutils telnetd allowing unauthenticated root access.
 otakuliu/cve-2026-24841_range
Среда моделирования для CVE-2026-24841, предоставляющая реалистичную уязвимую конфигурацию для тестирования безопасности и образовательных целей,…
 kiraly07/demo_cve-2025-3248
Учебная лаборатория, имитирующая CVE-2025-3248 с уязвимым Docker-сервисом и PoC-эксплойтом для практического обучения безопасности и отработки мер…
 leekanghyun/axios-security-guide
# Руководство по устранению уязвимости Axios CRLF Injection (CVE-2026-40175) и анализ миграции на основе fetch
 7huukdlnkjkjba/cve-2025-55315-
Исследование и анализ CVE-2025-55315, предоставление Python-скрипта для изучения технических деталей уязвимости и потенциальных методов эксплуатации…
 jorrit-vm/cve-2026-33017
# Образовательная лаборатория, демонстрирующая неаутентифицированное RCE в Langflow через CVE-2026-33017, с автоматической настройкой виртуальной…
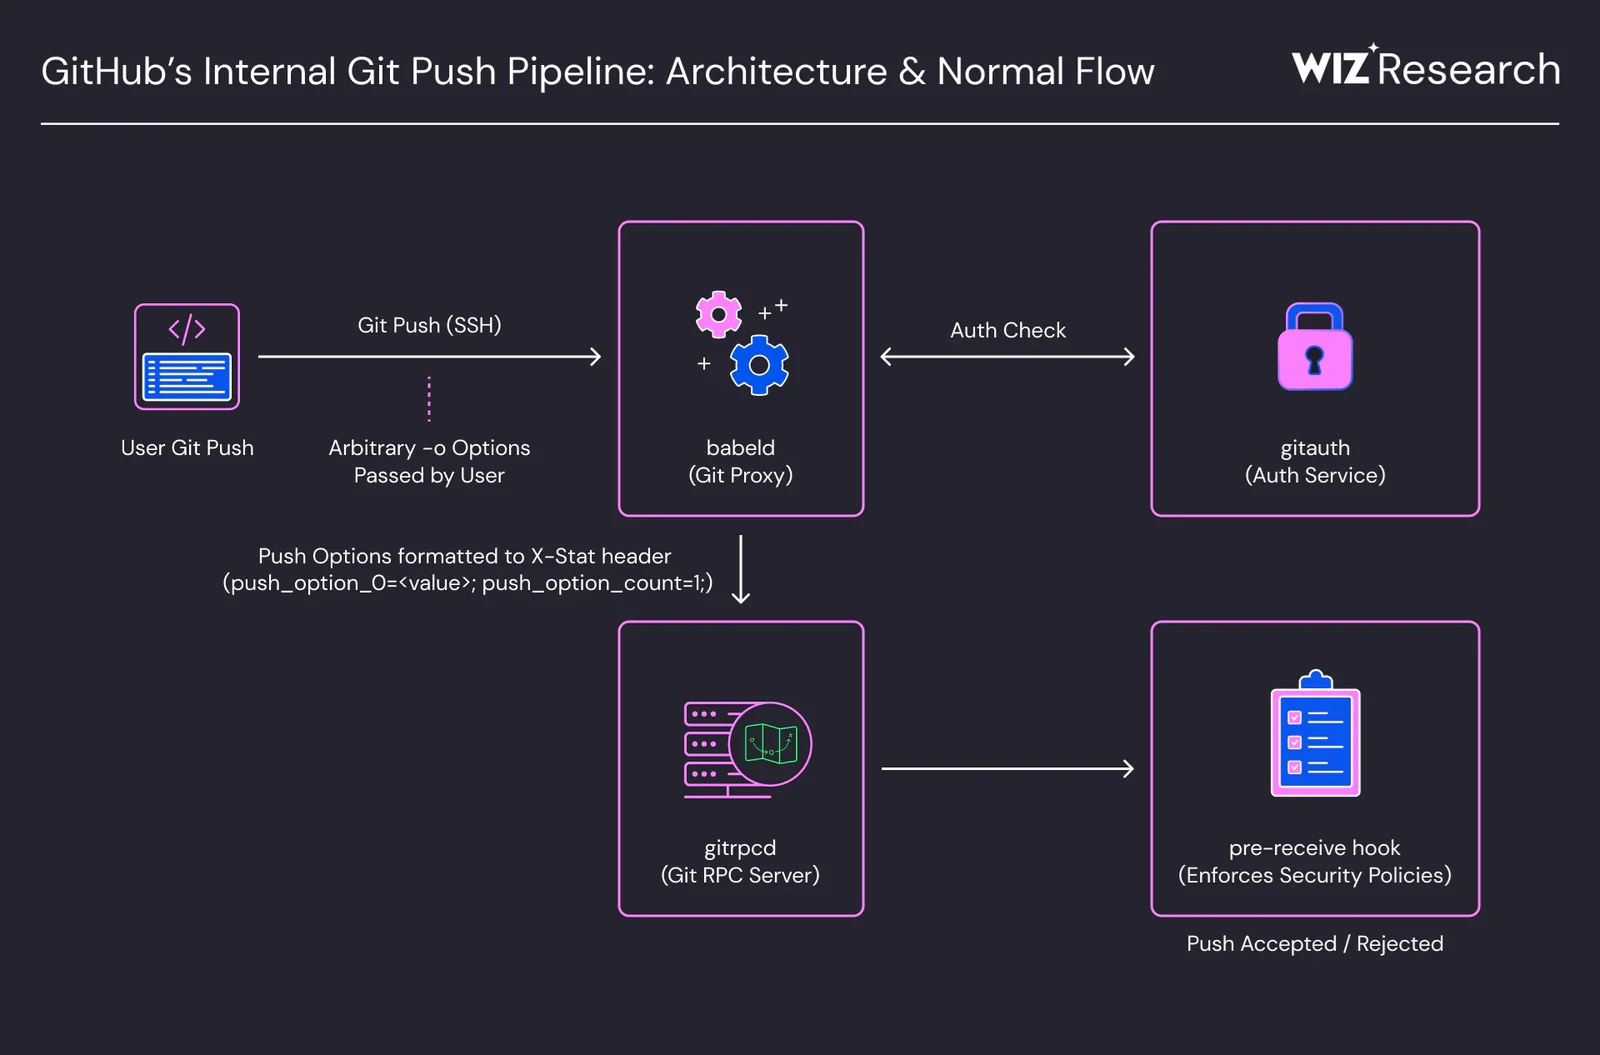 5kr1pt/cve-2026-3854
Технический разбор CVE-2026-3854 — RCE в GitHub через инъекцию заголовков в git push, с объяснением уязвимости, техники эксплуатации и мер по…








